2025年9月8日、Aikido Securityが報告し、NPMが確認したところ、複数のNPMライブラリが、ユーザー側の中間者攻撃に類似した手法で侵害されていました。私たちの調査では、この攻撃の仕組みを詳細に分析しました。挿入されたコードは、リクエストを監視して暗号資産アカウントを検出し、そのアカウントを攻撃者が制御するアカウントへ密かに置き換えます。
- ansi-regex 6.2.1
- color-name 2.0.1
- debug 4.4.2
- wrap-ansi 9.0.1
- simple-swizzle 0.2.3
- chalk 5.6.1
- strip-ansi 7.1.1
- color-string 2.1.1
- backslash 0.2.1
- has-ansi 6.0.1
- chalk-template 1.1.1
- supports-color 10.2.1
- slice-ansi 7.1.1
- is-arrayish 0.3.3
- color-convert 3.1.1
- ansi-styles 6.2.2
- supports-hyperlinks 4.1.1
- error-ex 1.3.3
攻撃の影響を受けた修正済みパッケージの例
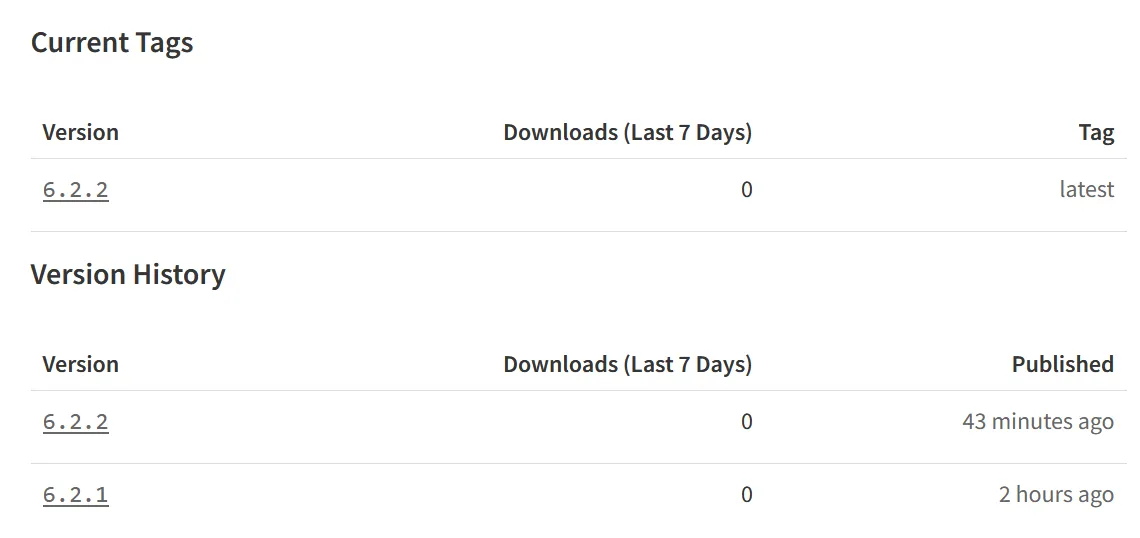
侵害されたすべてのバージョンはNPMレジストリから削除されており、修正済みリリースがNPMで入手可能です。それでもなお、コードベースをスキャンし、影響を受けた依存関係をアップグレードし、ユーザーが影響を受けていないことを確認することを推奨します。本ブログでは、この攻撃がどのように実行されたのか、またどのように検出できるのかを詳しく解説します。
攻撃の分析
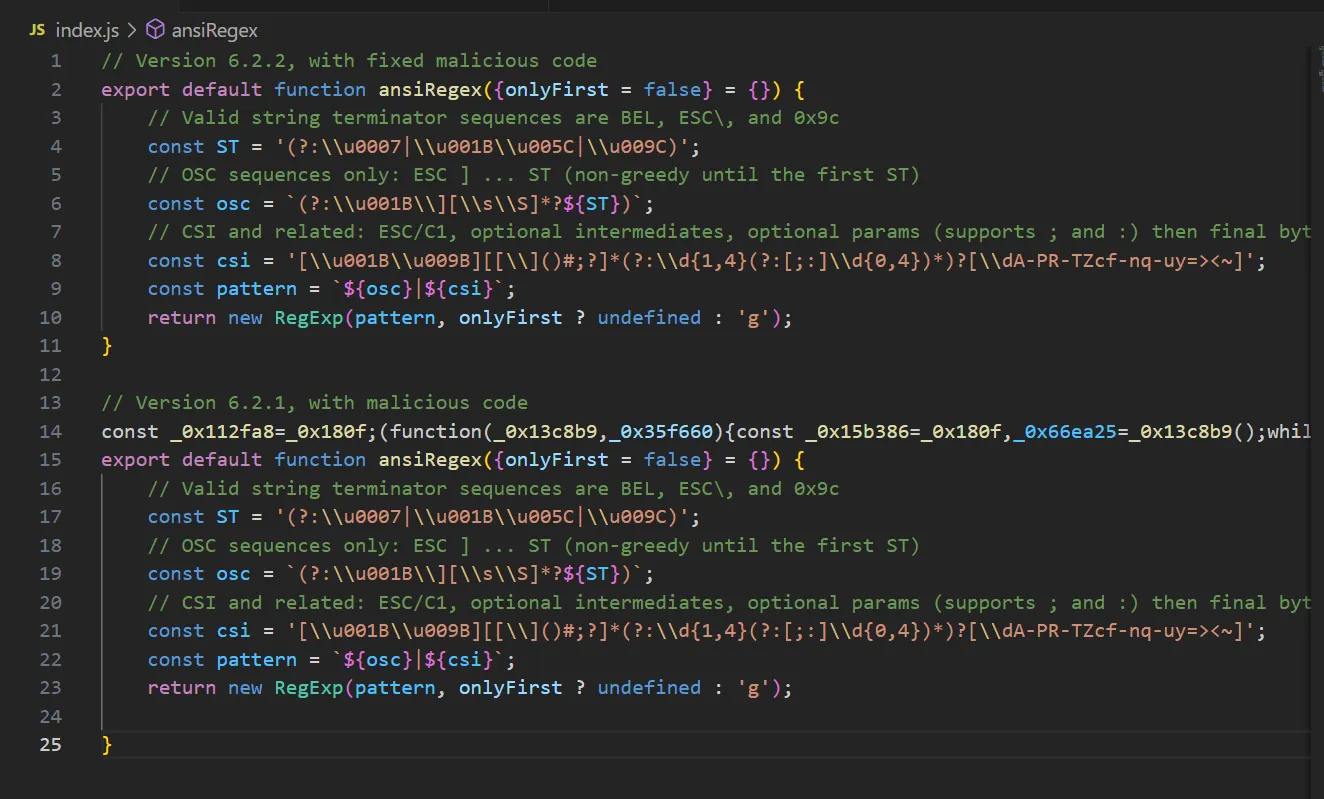
攻撃者が悪意あるコードを組み込んだ方法は、それほど巧妙なものではありませんでした。攻撃者は、各パッケージのindex.jsの先頭に、難読化された悪意あるJavaScriptを追加していました。このコードは通常のスクリプト命令のように見えるよう難読化およびミニファイされており、検出を困難にしていました。
ansi-regexパッケージのバージョン6.2.1(侵害された)と6.2.2(修正済み)の違い
この攻撃ベクトルには、暗号資産ウォレットの検出、ウォレットを含むリクエストのインターセプト、正規アドレスから攻撃者が制御するアドレスへの置き換えが含まれていました。流れは次のとおりです。
- ユーザーが感染したWebサイトにアクセスする
- 悪意あるコードが暗号資産ウォレットを確認する
- ウォレットアドレスを含むすべてのネットワークリクエストをインターセプトする
- 類似度マッチングを使用して、ウォレットアドレスを攻撃者が制御するアドレスに置き換える
- 被害者がトランザクションを開始すると、資金がリダイレクトされる
- 正規のウォレットインターフェースが使用されるため、攻撃はほぼ不可視に見える
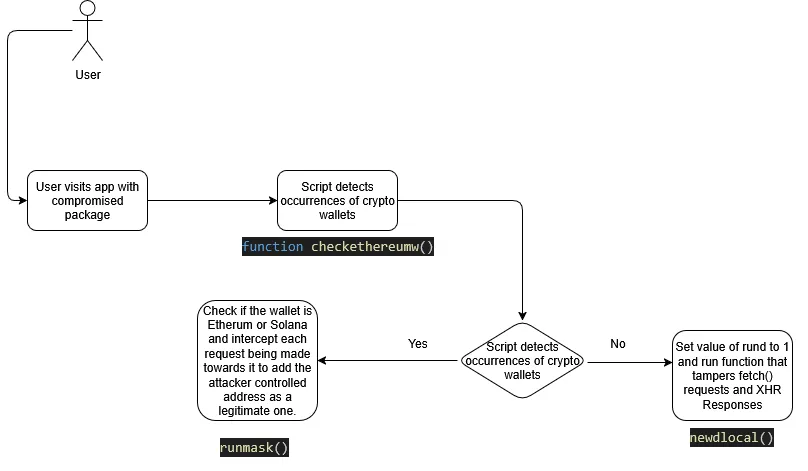
悪意ある暗号資産ウォレットの検出
注:以下に示すコードは、可読性を高めるために整形されています。
マルウェアはまず、Ethereumオブジェクトであるwindow.ethereumを確認します。その後、eth_accountsの応答を待機し、ウォレットアドレスを取得して、runmask()の実行を試みます。また、newdlocal()が一度も実行されていない場合(rund ≠ 1)、rundの値を1に設定し、newdlocal()を一度だけ実行します。
リクエストフック
newdlocal()は、ブラウザをフックし、送信されるリクエストを取得して、そのリクエストを改ざんし、ターゲットのアカウントを攻撃者のアカウントに置き換える関数です。これにより、資金は正規の受取人ではなく、悪意ある受取人へ実質的に送金されます。以下は、コード内で定義されている関数です。読みやすさのために関数名を変更し、元の関数名を併記しています。
ウォレットが見つかると、スクリプトは攻撃者が用意したウォレットの中から、最も近い一致となる攻撃者ウォレットを探します。これにより、変更後のウォレットが正規のウォレットに似て見えるため、ユーザーは攻撃に気付きにくくなります。悪意ある関数_0x3479c8(_0x13a5cc, _0x8c209f)および_0x2abae0(_0x348925, _0x2f1e3d)は、レーベンシュタイン距離を使用します。これは、ある単語を別の単語に変換するために必要な1文字単位の編集(挿入、削除、置換)の最小回数として定義されます。その後、fetch() APIリクエストおよびXMLHttpRequestレスポンスのハイジャックを試み、リクエストとレスポンス内のウォレットを実質的に書き換えます。
攻撃者は、攻撃者が制御するウォレットのリストをスクリプトに含めており、これらはターゲットが制御するウォレットと照合されます。
- Legacy Bitcoin:
1H13VnQJKtT4HjD5ZFKaaiZEetMbG7nDHx(ほか39件) - Bitcoin Bech32:
bc1qms4f8ys8c4z47h0q29nnmyekc9r74u5ypqw6wm(ほか39件) - Ethereum:
0xFc4a4858bafef54D1b1d7697bfb5c52F4c166976(ほか59件) - Litecoin:
LNFWHeiSjb4QB4iSHMEvaZ8caPwtz4t6Ug(ほか39件) - Bitcoin Cash:
bitcoincash:qpwsaxghtvt6phm53vfdj0s6mj4l7h24dgkuxeanyh(ほか39件) - Solana:
5VVyuV5K6c2gMq1zVeQUFAmo8shPZH28MJCVzccrsZG6(ほか19件) - Tron:
TB9emsCq6fQw6wRk4HBxxNnU6Hwt1DnV67(ほか39件)
攻撃者が用意したすべてのウォレットに対してチェックが実行され、最も近いものが返されます。
スクリプトはリクエストとレスポンスを確認し、ターゲットのウォレットを攻撃者が制御するウォレットに書き換えたうえで、ターゲットにはそのまま操作を続行させます。
runmask()を使用したトランザクション改ざん
runmask()関数は、ブラウザ内のウォレット呼び出し(MetaMask、Solanaウォレットなど)をインターセプトし、送信前に攻撃者が制御するアドレスを注入するよう、トランザクションデータを改ざんする目的で設計されています。スクリプトがwindow.ethereumの値を検出してウォレットを見つけると、マルウェアはrequest、send、sendAsyncなどのメソッドを待機します。
いずれかのメソッドが見つかると、関数_0x485f9d(_0x38473f will _0x292c7a)は、そのトランザクションがEthereumまたはSolanaのトランザクションであるかを判定し、関数_0x1089ae(_0x4ac357, _0xc83c36 = true)を使用してトランザクションの改ざんを試みます。
関数_0x1089ae(_0x4ac357, _0xc83c36 = true)は、マルウェアがインターセプトしたリクエストを取得し、そこに自身のアドレスを注入します。同時に、EthereumのERC20トークンコントラクトまたはSolanaトランザクションを改ざんします。いずれの場合も、攻撃者のアドレスが指定されます。
指定されたEthereum攻撃者アドレスは、Ethereum Addressリストの最初の要素です。
推奨事項とまとめ
侵害されたライブラリが含まれていないか、コードベース全体をスキャンし、該当するものがあれば直ちに更新することを強く推奨します。これには、package.json、lockファイル、node_modules、SBOMの依存関係ツリーの確認が含まれます。更新を適用した後は、直近のすべてのウォレットトランザクションを監視して不審なアクティビティがないか確認し、露出した可能性のあるトークン承認をすべて取り消してください。また、可能であれば、新しいウォレットアドレスへ移行してください。リスクをさらに低減するため、今後同様のサプライチェーン侵害を緩和できるよう、パッケージバージョンを固定してください。
このマルウェアは非常に高度でした。ブラウザにフックし、リクエストをインターセプトし、ウォレットをハイジャックし、複数のブロックチェーンにまたがって動作していました。正規のチャネルを悪用し、トランザクションを偽装し、難読化技術を使用することで、通常の処理に紛れ込み、検出が困難な状態を維持していました。