
セキュリティ運用のための画期的なAI
Autonomous intelligence that turns hours of triage, hunting, and response into minutes while slashing false positives and analyst toil.
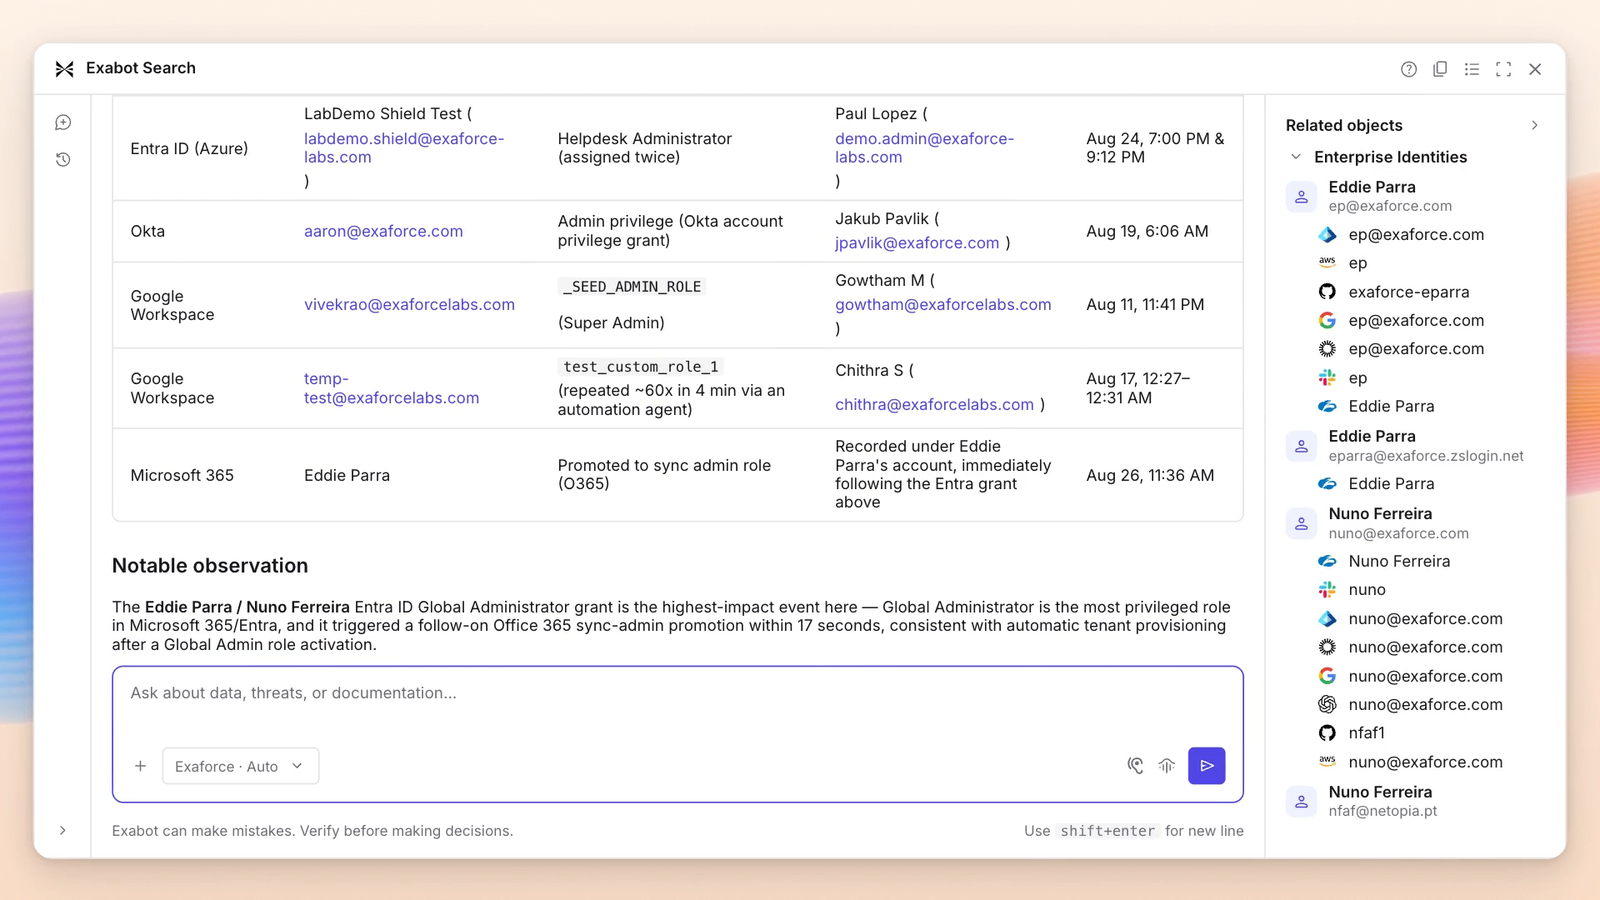
SOCチームが直面する課題
持続不可能なコスト
現在SOCを構築するには、多額の初期投資が必要です。そして維持するには、予算の伸びを上回るペースで増え続けるアラート量に対応し続けなければなりません。
拡大する死角
重大な脅威は、未処理のアラートや監視されていないデータソースの中に潜んでいます。こうしたカバレッジの穴が広がる一方で、チームにはそれに対処するリソースがありません。
分断された可視性
ログだけに頼ると得られるコンテキストは断片的で、セキュリティチームは判断に足る情報を集めるために複数のシステムを行き来せざるを得ません。
遅い対応
手作業のワークフローと不明確なエスカレーション経路は、インシデント対応を数時間遅らせます。遅延のたびに被害は広がりますが、チーム間の連携は依然として遅く、ミスも起こりやすいままです。
エクサフォース、エージェント型AIでSOC体験を再考しました
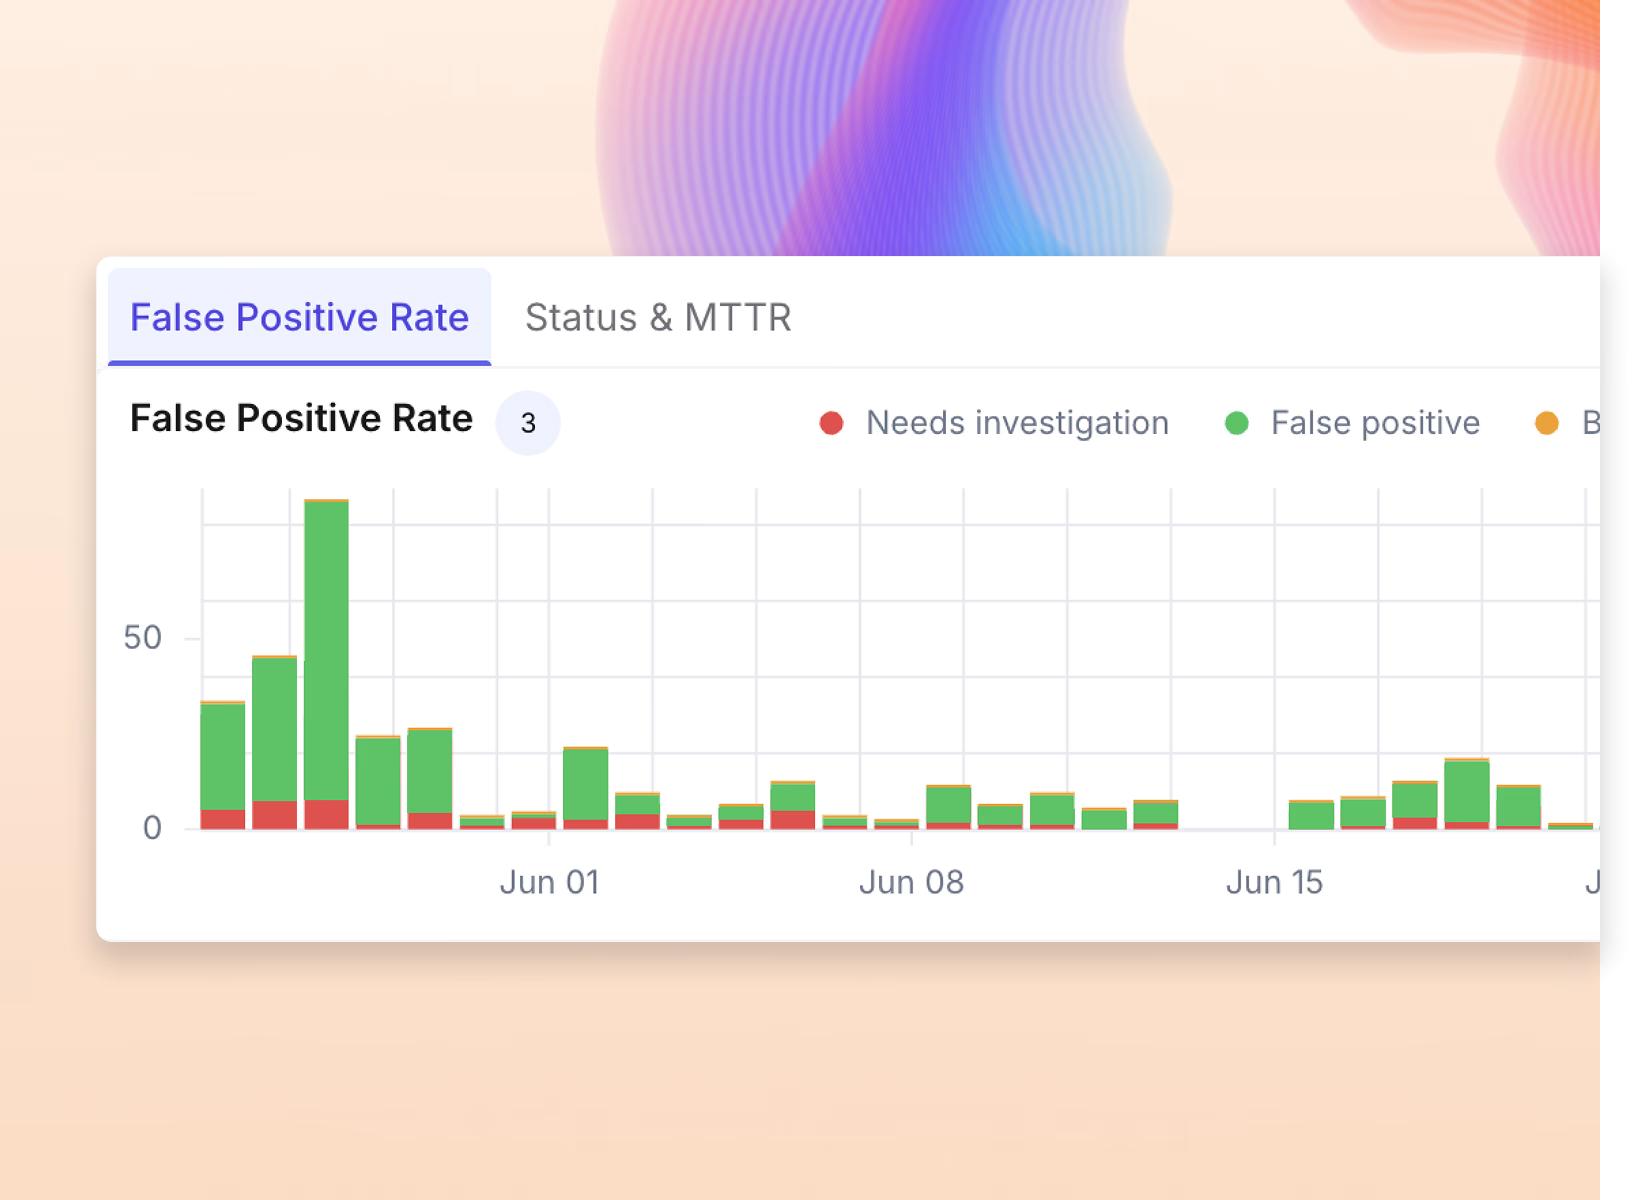
大規模な持続可能なセキュリティ運用
Exabotsは、人員を増やすことなく階層1から階層3のアナリストを24時間365日体制で提供し、エンタープライズグレードのセキュリティを低いTCOで数時間で実現し、アラート量に応じてシームレスに拡張できます。
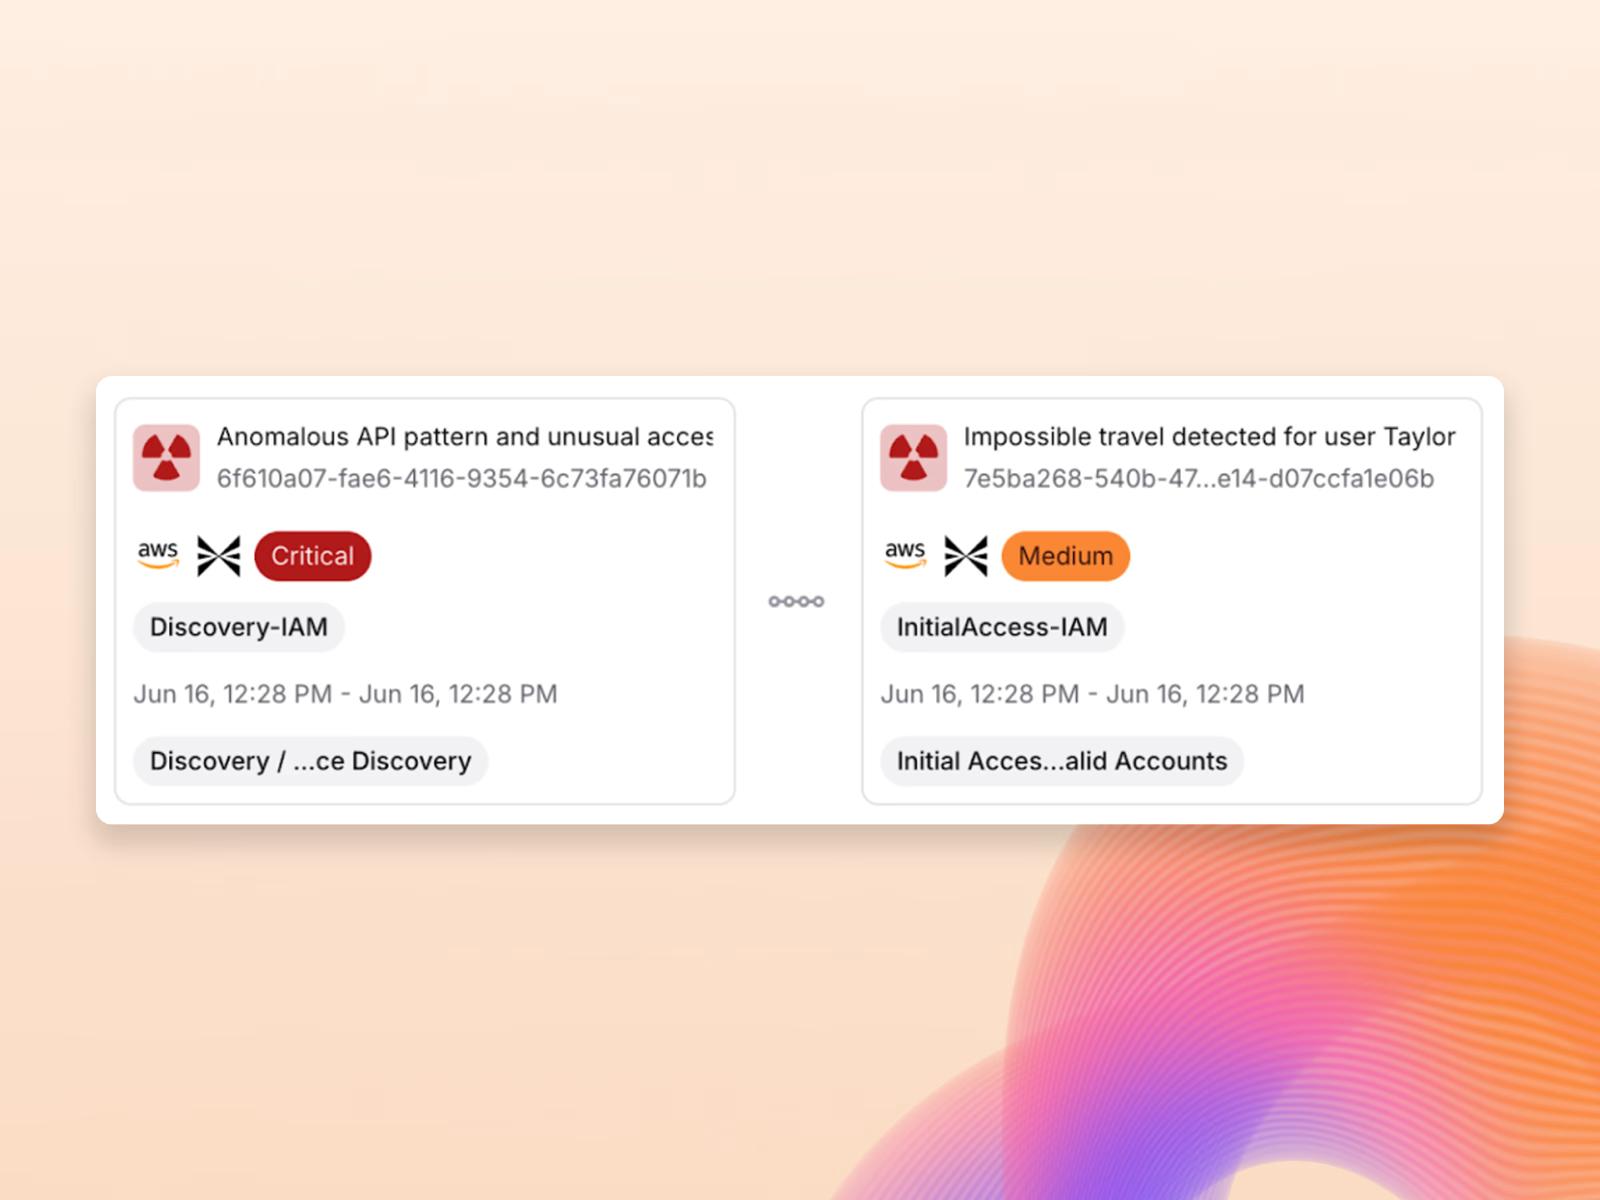
包括的な脅威検出範囲
Exabotsは検知範囲を拡大し、アラートの 100% をリアルタイムで確認することで、隠れた脅威を浮き彫りにし、チームが重要なことに集中できるようにします。
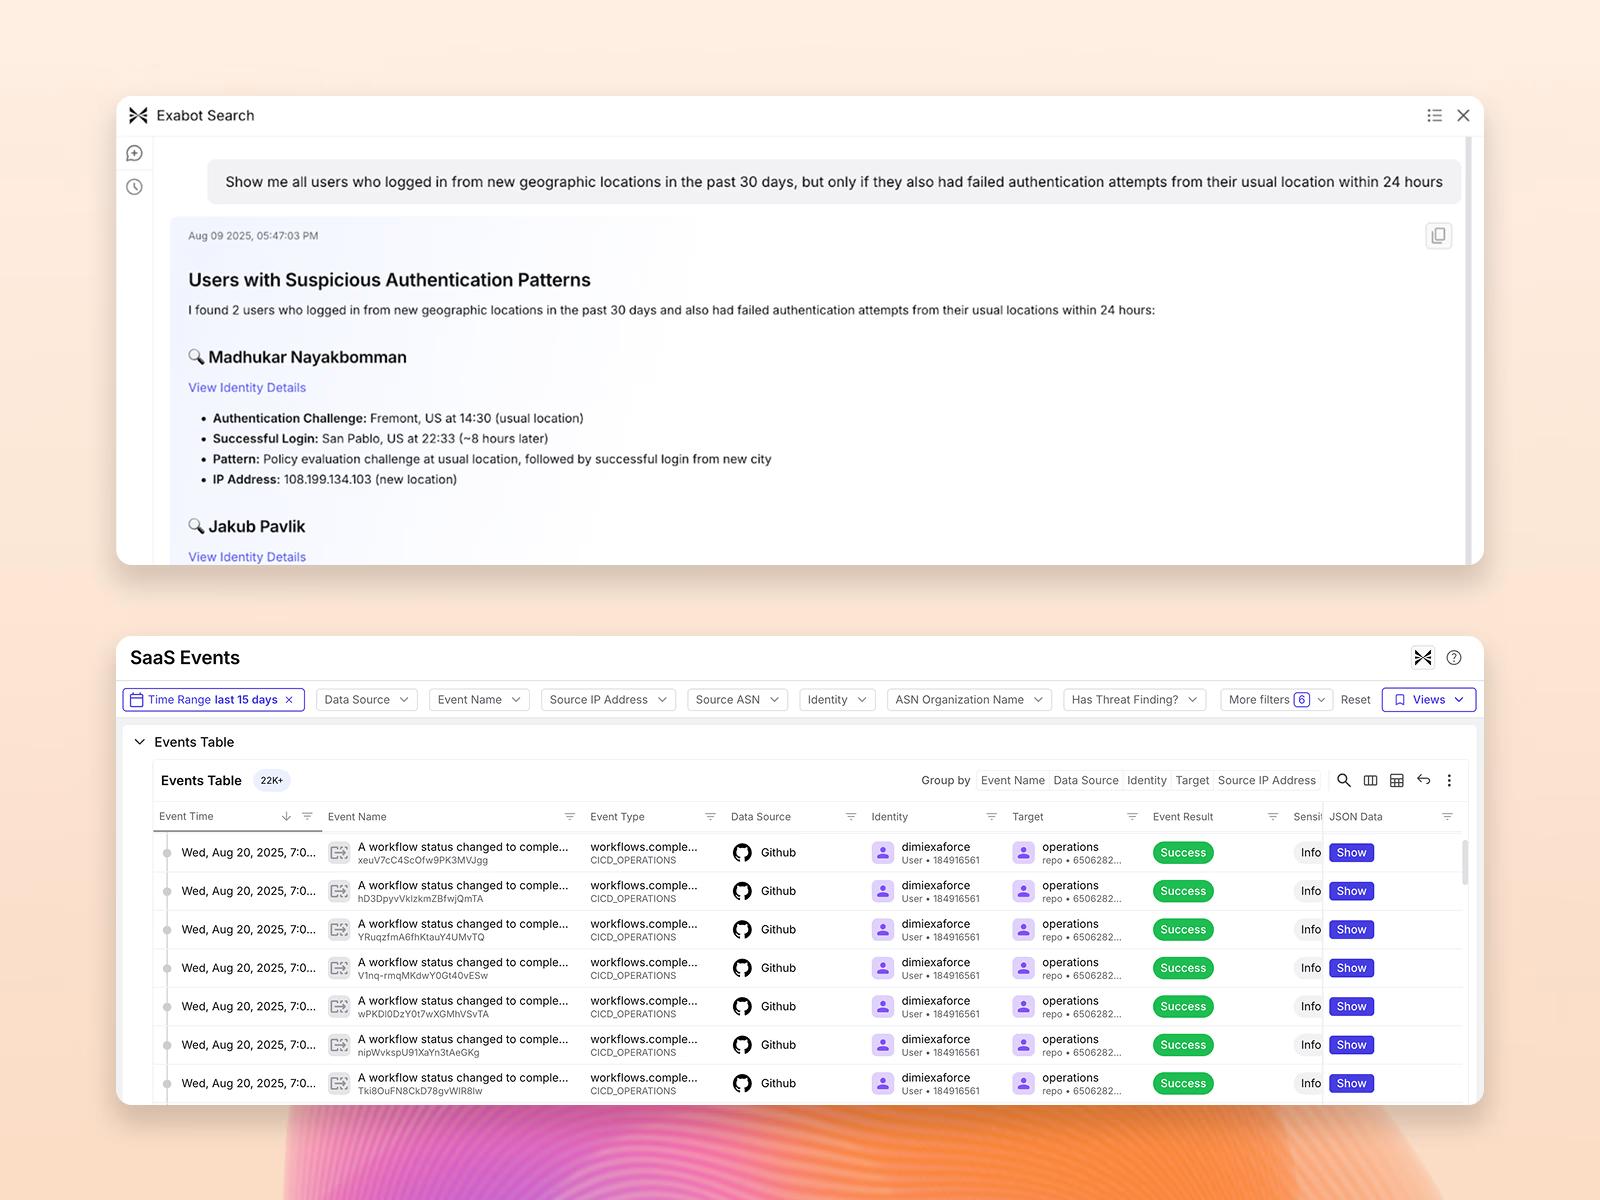
他のSIEMとは異なるセキュリティデータ
ログを保存するだけのSIEMとは異なり、当社のプラットフォームはクラウド、ID、エンドポイント、ネットワークテレメトリを統合しているため、Exabotsはエンリッチされたデータを自動的に関連付けて、手動でピボットすることなく完全な調査インサイトを提供できます。
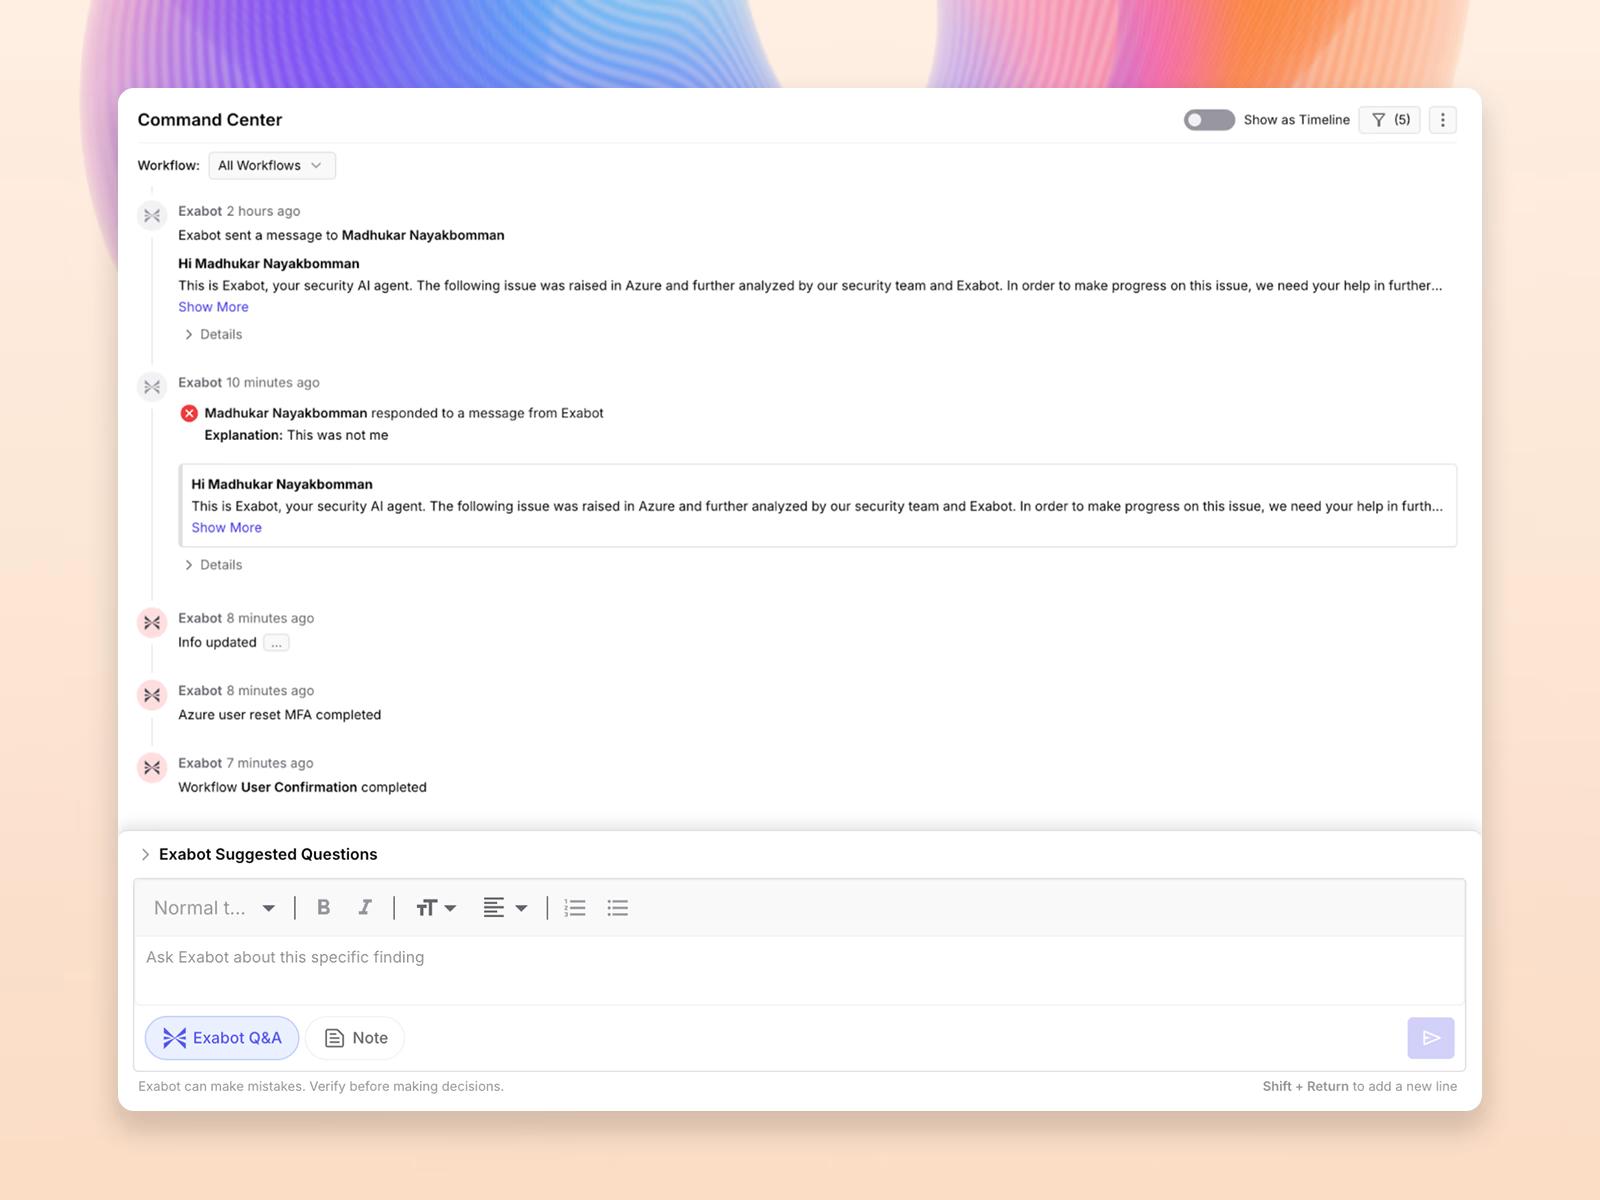
インシデント対応の迅速化
Exabotsは、ユーザー検証、封じ込め、アクセス取り消しを自動化するレスポンスワークフローを実行することで、何時間もの手作業による調整を、攻撃者をしのぐ迅速な対応へと変えます。
Latio
現在、多くのチームは、データの問題を引き起こすことなくSOCの効率向上に向けたAI活用を最適化することに苦労しています。この課題を解決するには、AIの最適化を実現するために、ポスチャデータとランタイムデータの両方を標準化・収集できるソリューションが必要です。エクサフォースはこの課題に正面から取り組んでいます。このソリューションは、Agentic AI向けの初のエンドツーエンドSOCプラットフォームを構築することで、セキュリティ運用における「AIネイティブ」アプローチを実現しています。
Latio 創業者兼業界アナリスト
よく寄せられる質問
このアプローチが、従来のSOC運用よりも持続可能である理由は何ですか?
すでにSOCチームと既存のセキュリティツールを導入している場合でも、エクサフォースを利用できますか?
エクサフォースのAgentic AI SOCは、従来のSOCアプローチとどのように異なりますか?
エクサフォースは、アラートノイズを増やすことなく、どのように包括的なカバレッジを維持していますか?
統合テレメトリは、ログのみのアプローチと比べて、脅威検知をどのように改善しますか?
関連リソース
御社の AI SOC イニシアティブを評価してください
AI SOC プラットフォームを検知、トリアージ、調査、対応、サービス品質についてベンチマークするための成熟度マップ形式の質問フレームワークです。
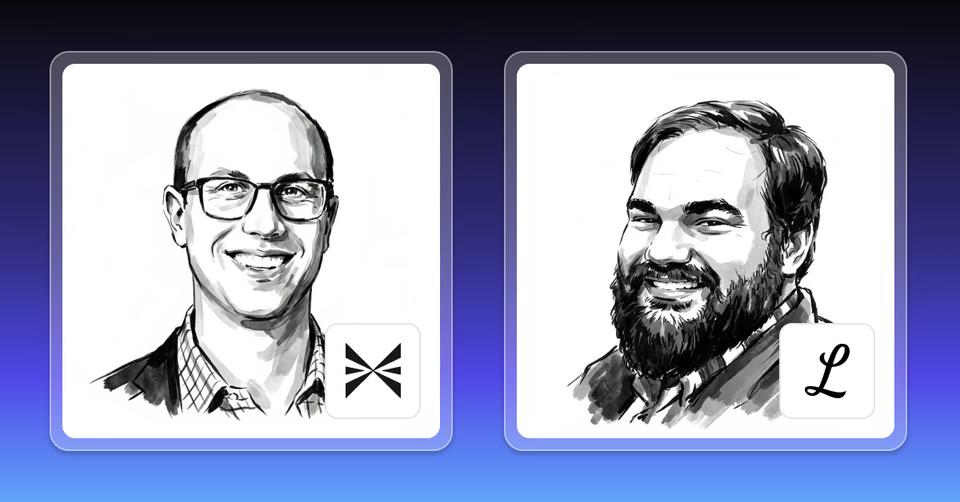
ウェビナー:「AI SOC」とは何か?
James Berthoty氏(Latio の CEO 兼プリンシパル・アナリスト)と Taylor Smith(エクサフォースのプロダクトディレクター)が、AI SOC に関する誇張された議論を整理し、その本質を解説します
Latio AIセキュリティ市場レポート 2025
AIセキュリティにおける最新の動向について、実践的なインサイトを提供します。本レポートは、セキュリティ責任者およびエンジニアの双方を対象としており、市場の現状、主要なユースケース、そしてベンダーによるイノベーションの動向を解説します。