
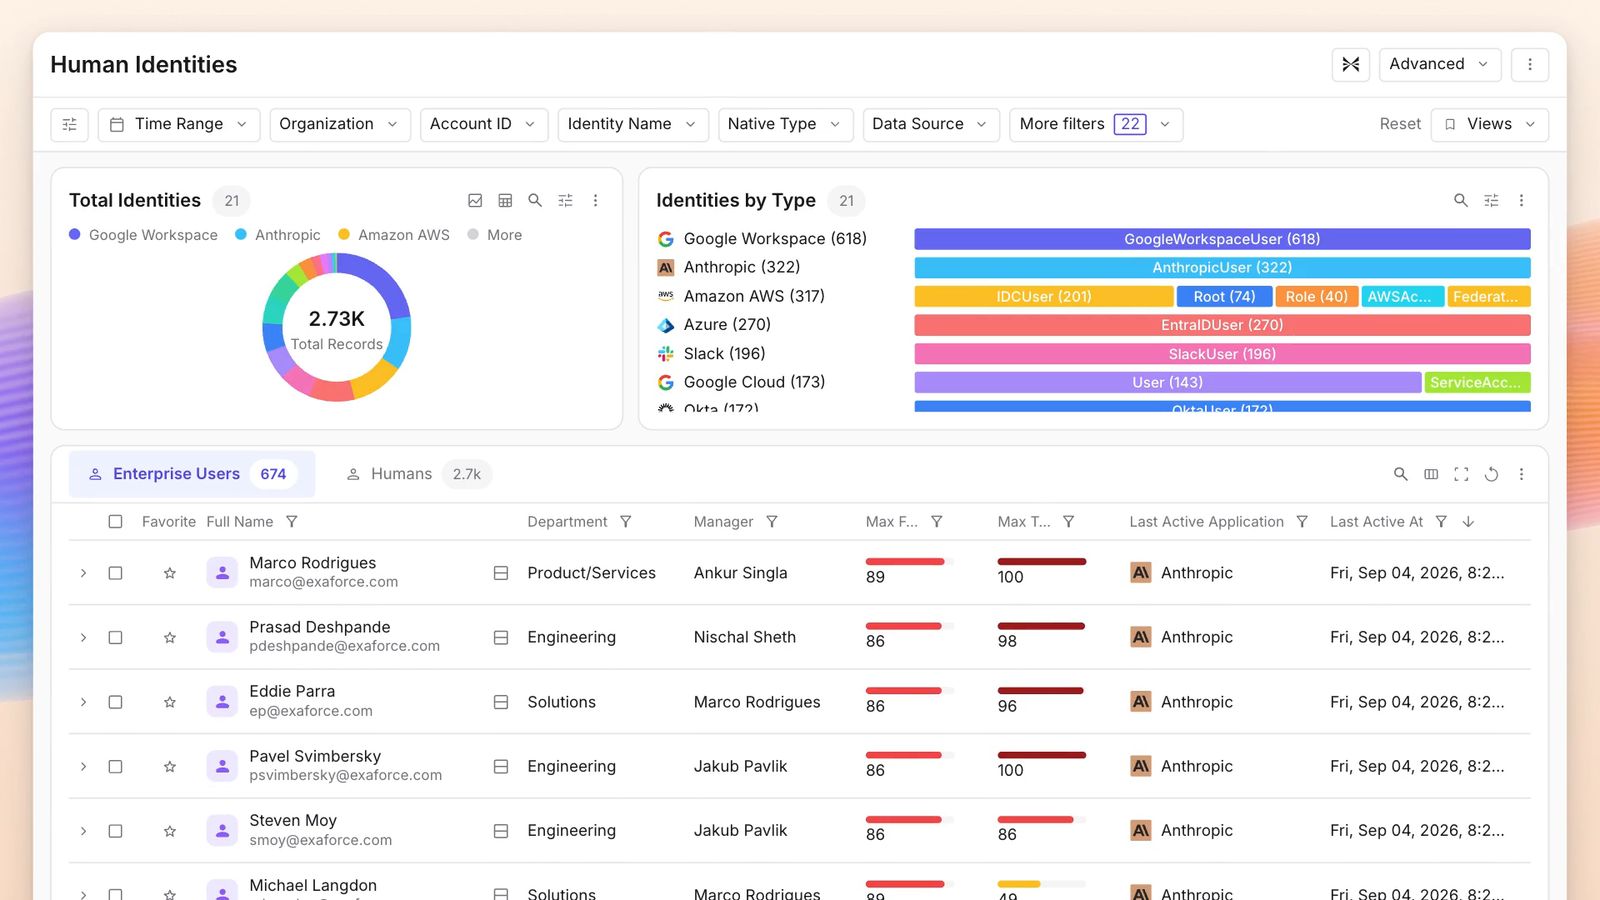
アイデンティティ脅威における課題
攻撃対象領域の拡大
クラウドサービス、人間以外のアイデンティティ、AI エージェントの爆発的な増加により、日常的なアクティビティと悪意のある行為が見えなくなり、セキュリティチームはアイデンティティの山から脅威の針を見つけることを余儀なくされています。
アカウント乗っ取りリスクの上昇
IDはクラウドアカウントの鍵であり、侵害や認証情報の盗難の最大の標的となっています。特に、管理者やCI/CDパイプラインなどの自動化ツールが使用する権限の高いアカウントはそうです。
見逃したシグナル
IDの侵害はますます加速しており、突然の役割変更や異常なログインパターンなどの重要な手がかりが断片化されたログに隠され、ID悪用の初期の兆候が見えなくなる可能性があります。
応答が遅い
今日のIAMコンソールでは、爆発半径の理解、意図の確認、アクセスの取り消し、シークレットのローテーションは遅く、エラーも起こりやすく、応答が遅れ、攻撃者の滞留時間が長くなります。
エクサフォースは、見えにくいアイデンティティ攻撃を可視化し、調査を加速します
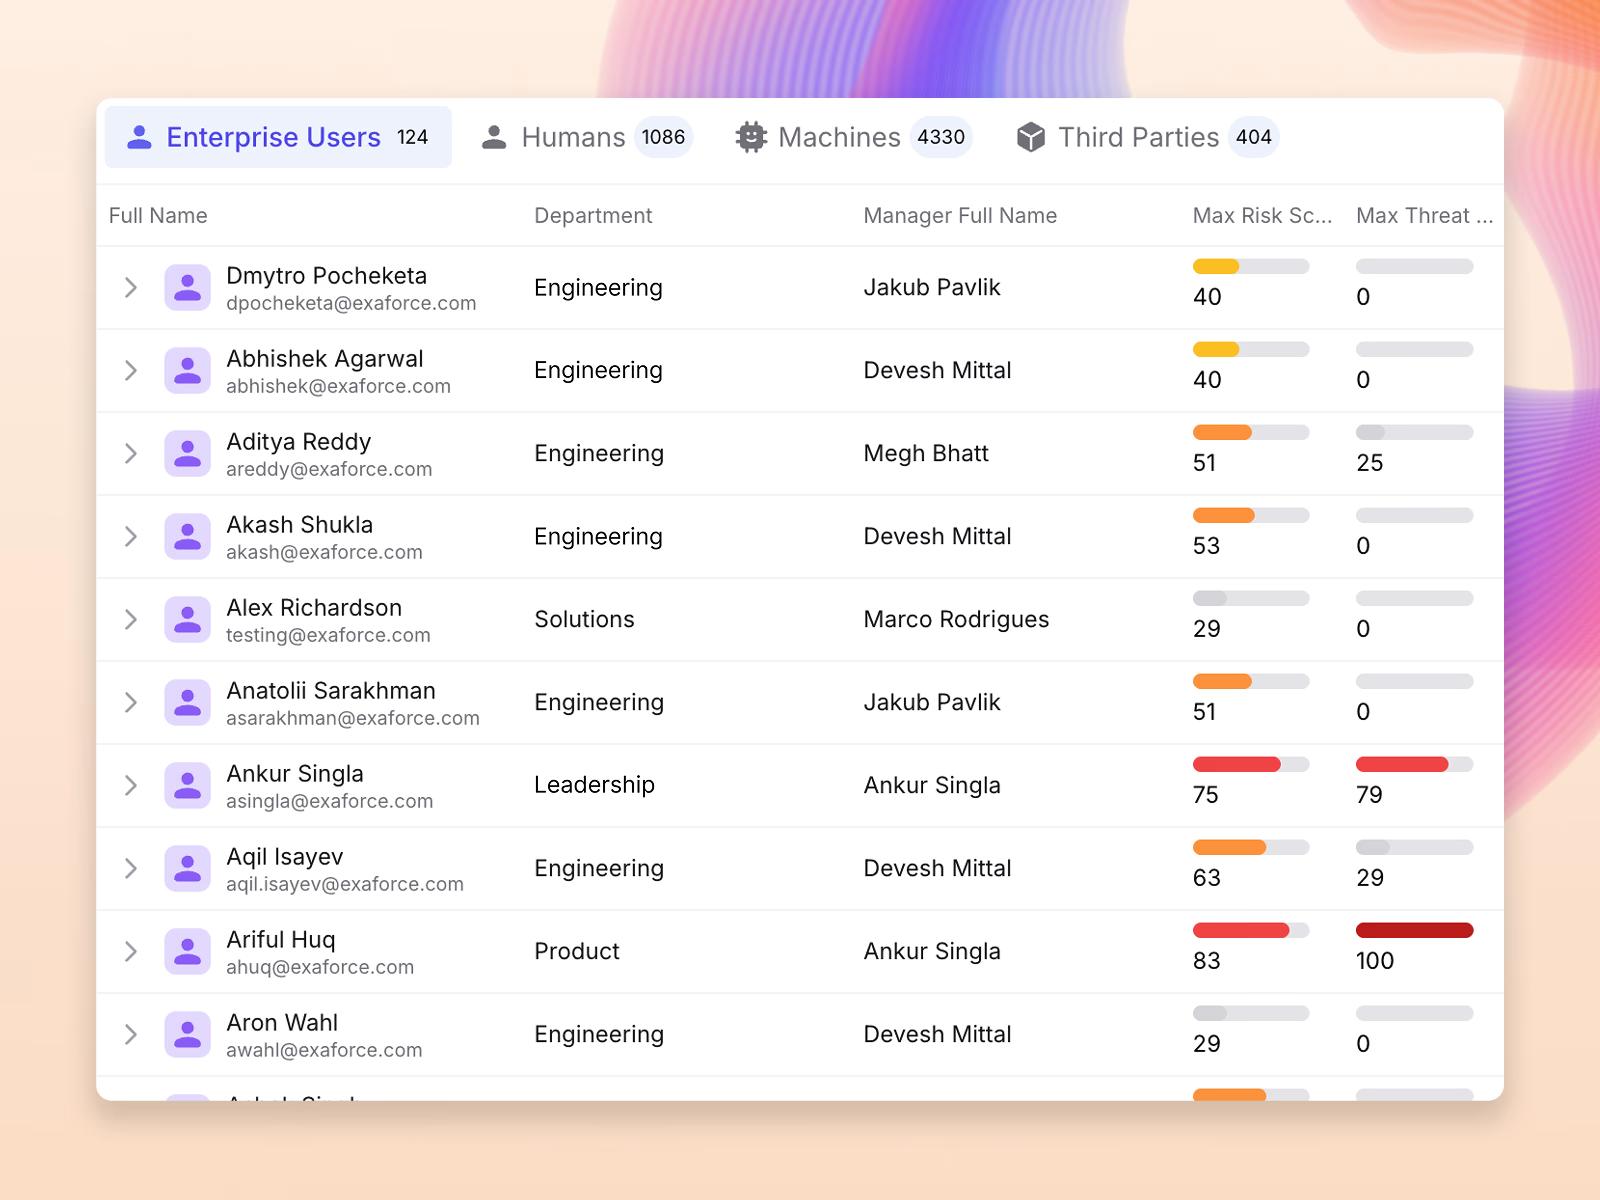
包括的な可視性
エクサフォースは、人間、非人間、AIエージェント、サードパーティのアイデンティティに加え、それぞれの実効権限、認証情報、アクティビティを網羅した完全なインベントリを提供し、アイデンティティ全体の可視性を実現します。
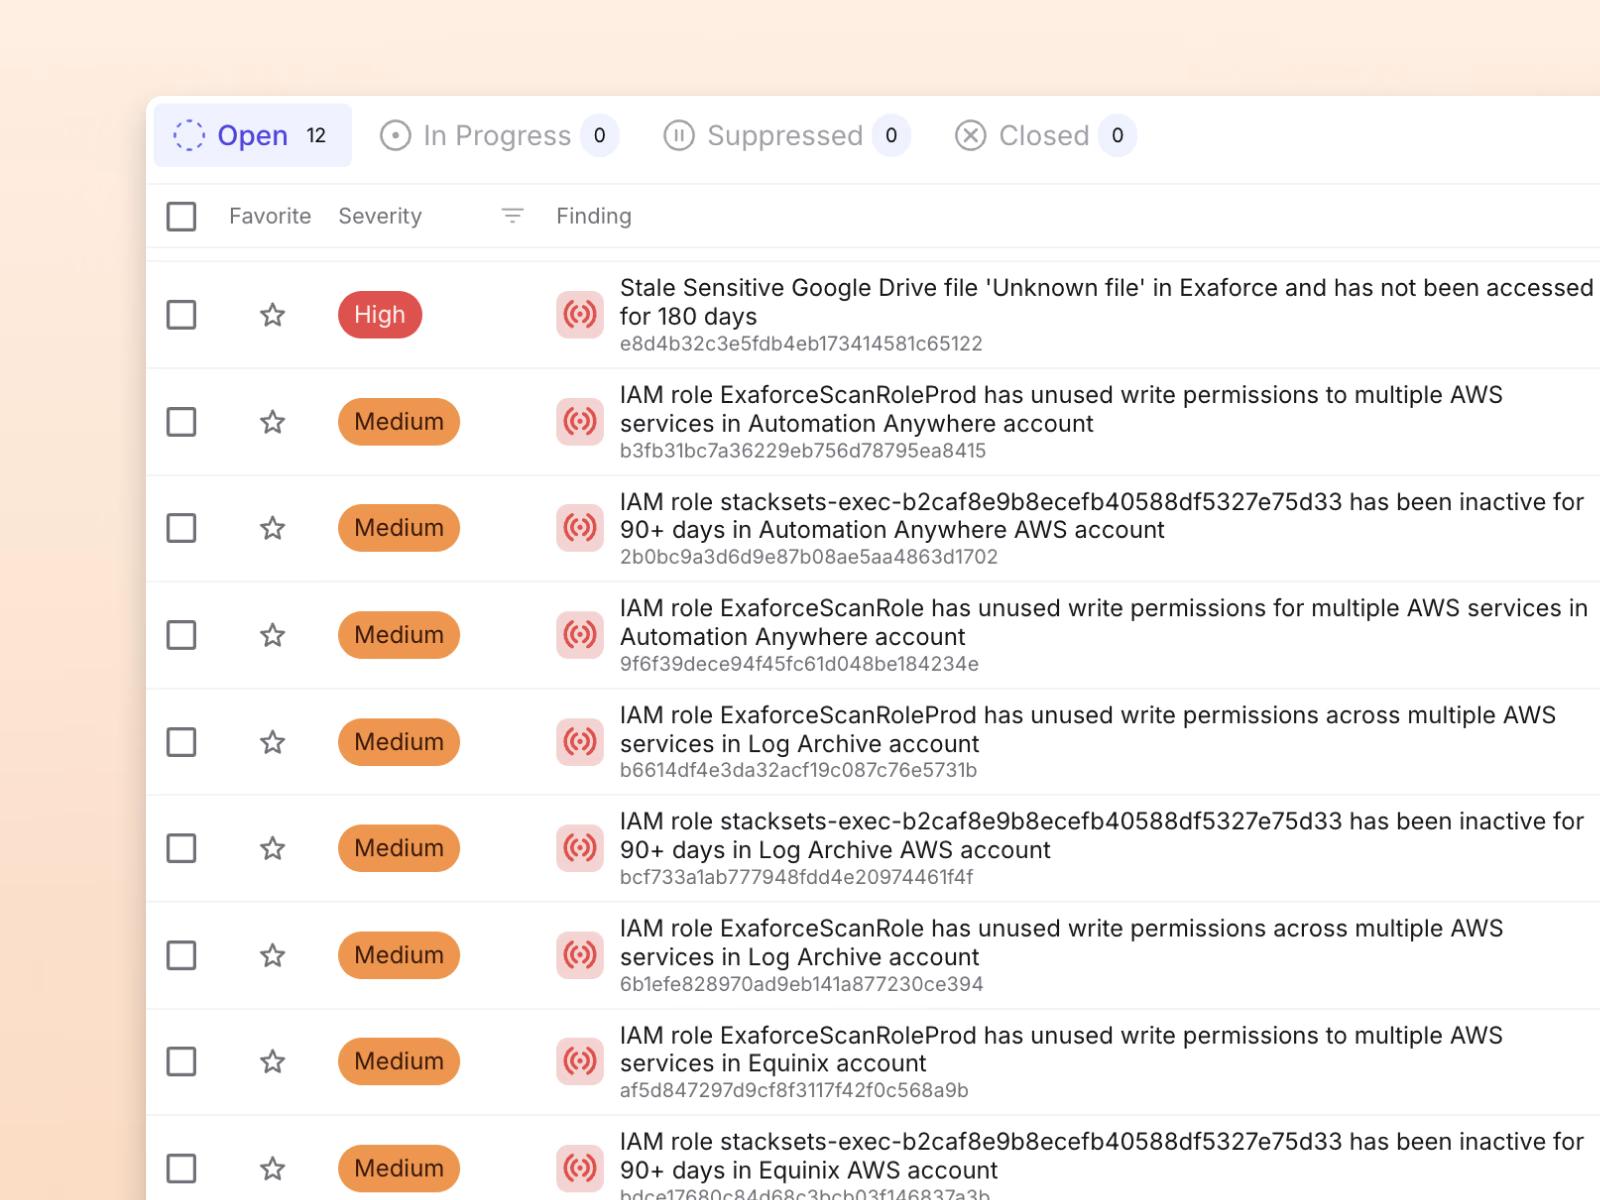
アカウント乗っ取りを阻止
高権限アカウントやサービスアイデンティティを継続的に監視し、認証情報の窃取や悪用を検出します。攻撃者による権限昇格に至る前に、IaaSおよびSaaS全体で侵害を検知します。
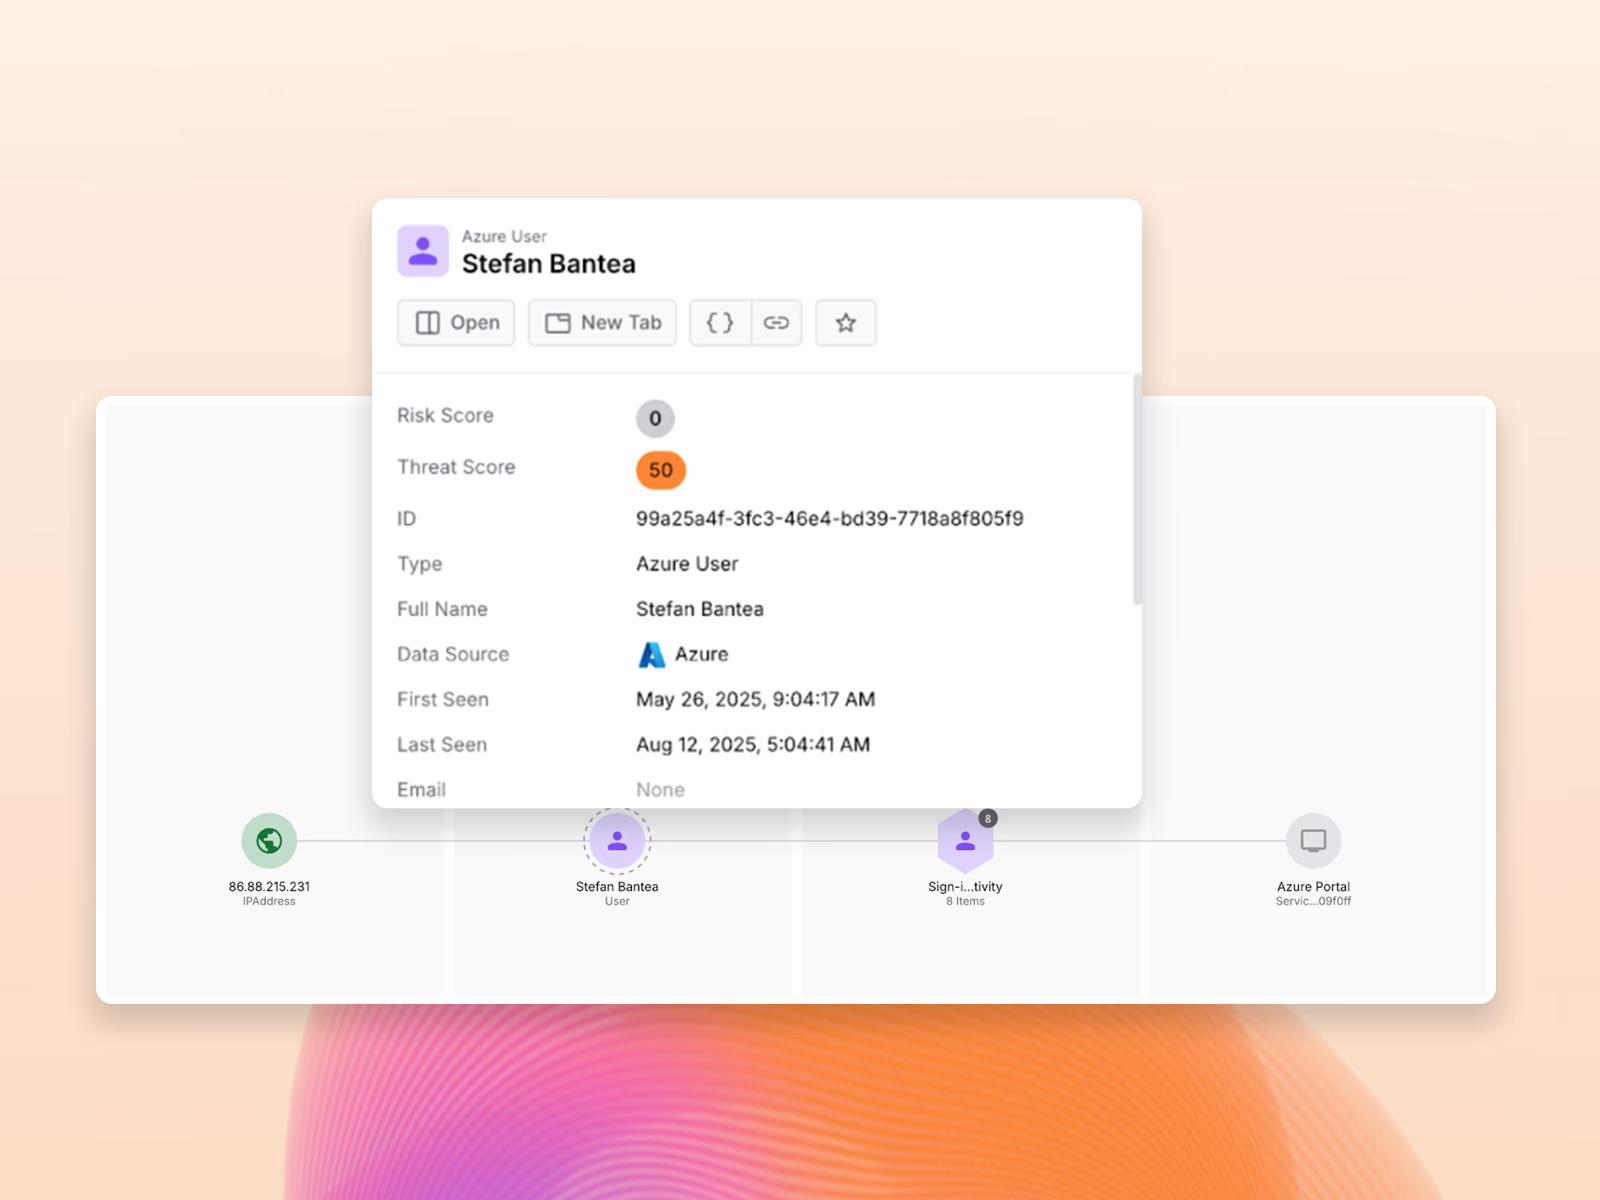
見えにくい攻撃シグナルを検出
断片化されたアイデンティティログを相関分析し、ロール変更、不審なログイン、権限昇格といった埋もれた兆候を即座に可視化します。これにより、ラテラルムーブメントや永続化攻撃を明らかにします。
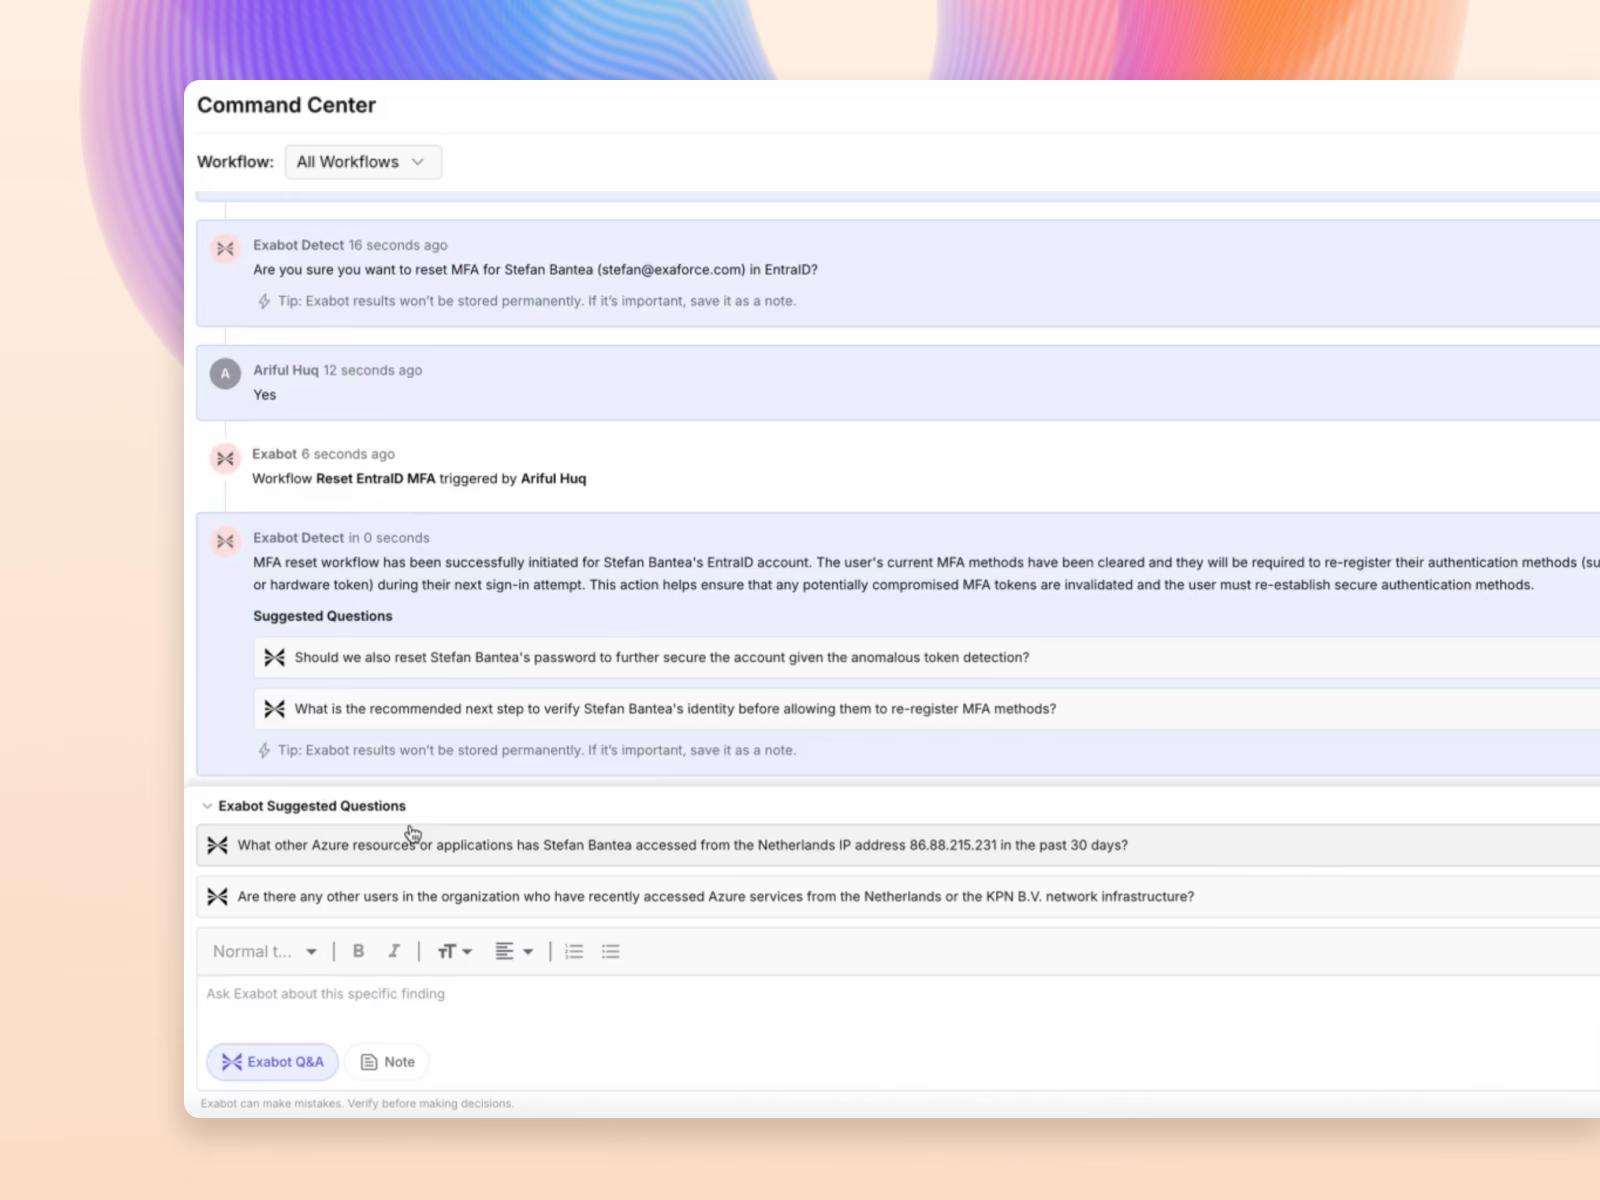
対応を加速
影響範囲を即座に特定し、悪意ある挙動を確認したうえで、アクセスの無効化やシークレットのローテーションを自動化することで、攻撃者の滞留時間を数時間から数分へと短縮します。
Fortune 500
エクサフォースとその新しいAgentic SOCプラットフォームを早期に導入したことで、開発チームが使用するGitHubなどのクラウドサービスにおける、アイデンティティの悪用検知と対応が大幅に強化されました。このプラットフォームは、オンボーディングから24時間以内に実用的なクラウドインサイトを提供しました。その一例として、当社環境におけるサードパーティベンダーの認証情報の悪用を特定できました。豊富なデータ基盤により、SaaSおよびIaaS環境全体にわたる複雑な問いやタスクに迅速に対応できています。
F500デジタルインフラ企業 プロダクトセキュリティ責任者
よくある質問
「実効権限」とは何ですか? なぜ重要なのですか?
エクサフォースは、クラウドおよび SaaS プラットフォーム全体でアカウント乗っ取りの試みをどのように検出しますか?
エクサフォースは、従来のツールが見逃すアイデンティティ攻撃をどのように検出しますか?
エクサフォースは、従来のユーザーアカウント以外にどのようなアイデンティティを監視しますか?
関連リソース
御社の AI SOC イニシアティブを評価してください
AI SOC プラットフォームを検知、トリアージ、調査、対応、サービス品質についてベンチマークするための成熟度マップ形式の質問フレームワークです。
ウェビナー:「AI SOC」とは何か?
James Berthoty氏(Latio の CEO 兼プリンシパル・アナリスト)と Taylor Smith(エクサフォースのプロダクトディレクター)が、AI SOC に関する誇張された議論を整理し、その本質を解説します
Latio AIセキュリティ市場レポート 2025
AIセキュリティにおける最新の動向について、実践的なインサイトを提供します。本レポートは、セキュリティ責任者およびエンジニアの双方を対象としており、市場の現状、主要なユースケース、そしてベンダーによるイノベーションの動向を解説します。