ログインデモをリクエスト

概要

agentic AIでセキュリティオペレーションセンターを変革

攻撃者がAIを武器として攻撃の速度と量を増大させる中、エクサフォースは検出カバレッジを強化し、トリアージを自動化し、調査を高速化し、実用的なインサイトを提供します。これにより、アナリストはノイズに埋もれることなく真の脅威を特定でき、従来のSIEMおよびSOARスタックと比較して最大10倍の速度と精度で対応可能になります。

セキュリティチームに選ばれています

Exabot Detect

検出カバレッジを拡大し、死角を排除

Exabot Detectは、マルチモデルAIエンジンを活用し、SIEMではコスト的に対応が難しい重要なIaaSおよびSaaS環境を継続的に監視します。従来のルールやUEBAをすり抜ける実際の侵害を特定します。

高度な検出

行動ベースラインとコンテキストインテリジェンスを相関分析し、誤検知を大幅に削減しながら、AWS、Okta、OpenAI、GitHubなどの重要な環境全体にわたる複雑な攻撃を可視化します。

運用効率

検出エンジニアリングの負荷を増やすことなく、大量のログに埋もれた実際の攻撃に対するカバレッジを、すぐに利用可能な形で拡張します。

Exabot Detectを見る

Exabot Triage

人間レベルの精度を備えたマシン速度のトリアージ

Exabot Triageは、SIEM、EDR、フィッシング対策ツール、およびエクサフォースの検出にまたがるセキュリティアラートを自律的に調査し、数時間ではなく数分で、迅速かつ正確でコンテキストに基づく判定を提供します。

自律分析

強化・相関されたデータを活用し、Tier 1からTier 3までの調査を実行して、アラートをFalse Positive、Benign、またはNeeds Investigationに分類します。

運用効果

アラートノイズを低減し、定型的なケースを自動的に解決するとともに、MTTIを大幅に改善し、アナリストの負担を軽減します。

Exabot Triageを見る

Exabot Investigate

チームの誰もが数分で調査や脅威ハンティングを実行可能

Exabot Investigateは、環境全体にわたる迅速かつ直感的な分析を可能にすることで、複雑な調査や脅威ハンティングにおけるSIEMクエリ言語の専門知識という障壁を取り除きます。

簡単に調査

BIライクなインターフェースと自然言語検索により、SQL不要で統合データの分析が可能。イベント、アイデンティティ、デバイス、クラウドリソース間を横断的にドリルダウンできます。

迅速で高精度な成果

アナリストが根本原因と証拠を数分で特定できるよう支援し、チーム全体がTier 3レベルの深度で対応可能にします。さらに、AIを活用した攻撃にも先手で対応できます。

Exabot Investigateを見る

Exabot Respond

複数ステップの対応を動的かつ自律的なワークフローに変換

Exabot Respondは、複雑でステートフルな対応ワークフローを自動化し、進行中の脅威に対して迅速かつ信頼性の高い対応を実現します。

自動対応

ユーザー検証、デバイス隔離、アクセスの取り消しなどを自動で実行。エラー処理や再試行も組み込まれており、安定した対応を実現します。

機械レベルのスピードとレジリエンス

数時間かかっていた手作業の調整を、AIを活用した攻撃にも対応できる、一貫性と高精度を備えた処理へと短縮します。

Exabot Respondを見る

マルチモデルAI

機械学習とLLMを組み合わせ、決定論的で高精度な結果を実現

エクサフォースの中核は、データセマンティクス、行動ベースライン、機械学習、および大規模言語モデルを組み合わせたマルチモデルAIエンジンです。これにより、迅速かつ高精度で信頼性の高いセキュリティ意思決定を実現します。

決定論的インテリジェンス

人間レベルの推論と精度を適用し、結果の品質と監査可能性を向上させます。

信頼できる結果

単体のLLMに伴うハルシネーションリスクを回避し、アラートおよび対応の信頼性と説明可能性を確保します。

マルチモデルAIを見る

データプラットフォーム

モダンなクラウドスケールセキュリティの基盤

エクサフォースのデータプラットフォームは、大量のクラウドおよびSaaSテレメトリを取り込み、単一の信頼性の高いビューに統合することで、大規模な検知、トリアージ、調査、対応を実現します。

高精度パイプライン

大規模なセキュリティデータをデータロスなく処理し、重複排除・変換・相関分析を実施。正確なリアルタイム脅威検知を実現します。

コスト効率の高いデータ保持

最適化されたストレージ階層化により、ホットデータへの即時アクセスを維持しながら、監査に必要なすべての履歴を低コストで保持します。

データプラットフォームを見る

インテグレーション

スタック全体を、数か月ではなく数分で接続

エージェント不要のAPIベースのコネクターが、クラウド、アイデンティティ、SaaS、エンドポイント、コードの各プラットフォームからテレメトリを取り込みます。フォワーダーの導入も、パーサーの保守も、既存ツールの全面的な入れ替えも必要ありません。

100種類以上のすぐに使えるコネクター

AWS、Google Cloud、Okta、GitHub、Microsoft 365、CrowdStrike、Wizなどの組み込みインテグレーションを用意。データが届いた瞬間に共通スキーマへマッピングされます。

すでにあるデータをそのまま活用

ログをデータレイクやSIEMに集約済みですか。Exaforceはデータのある場所から直接読み取るため、パイプラインを組み替えることなく始められます。

すべてのインテグレーションを見る

エクサフォースの仕組み

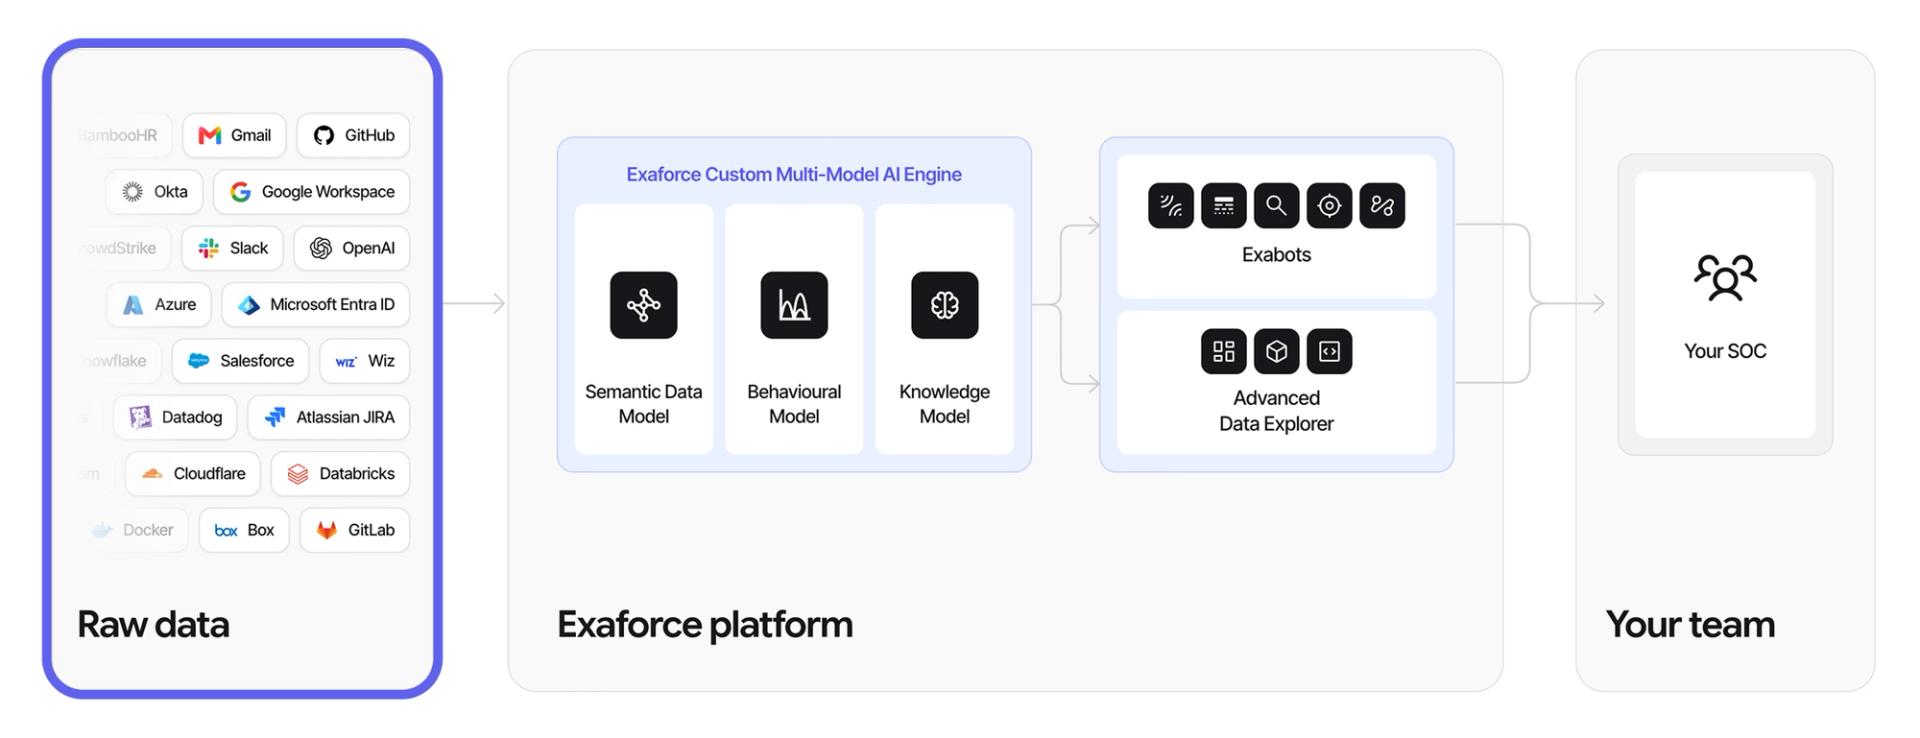
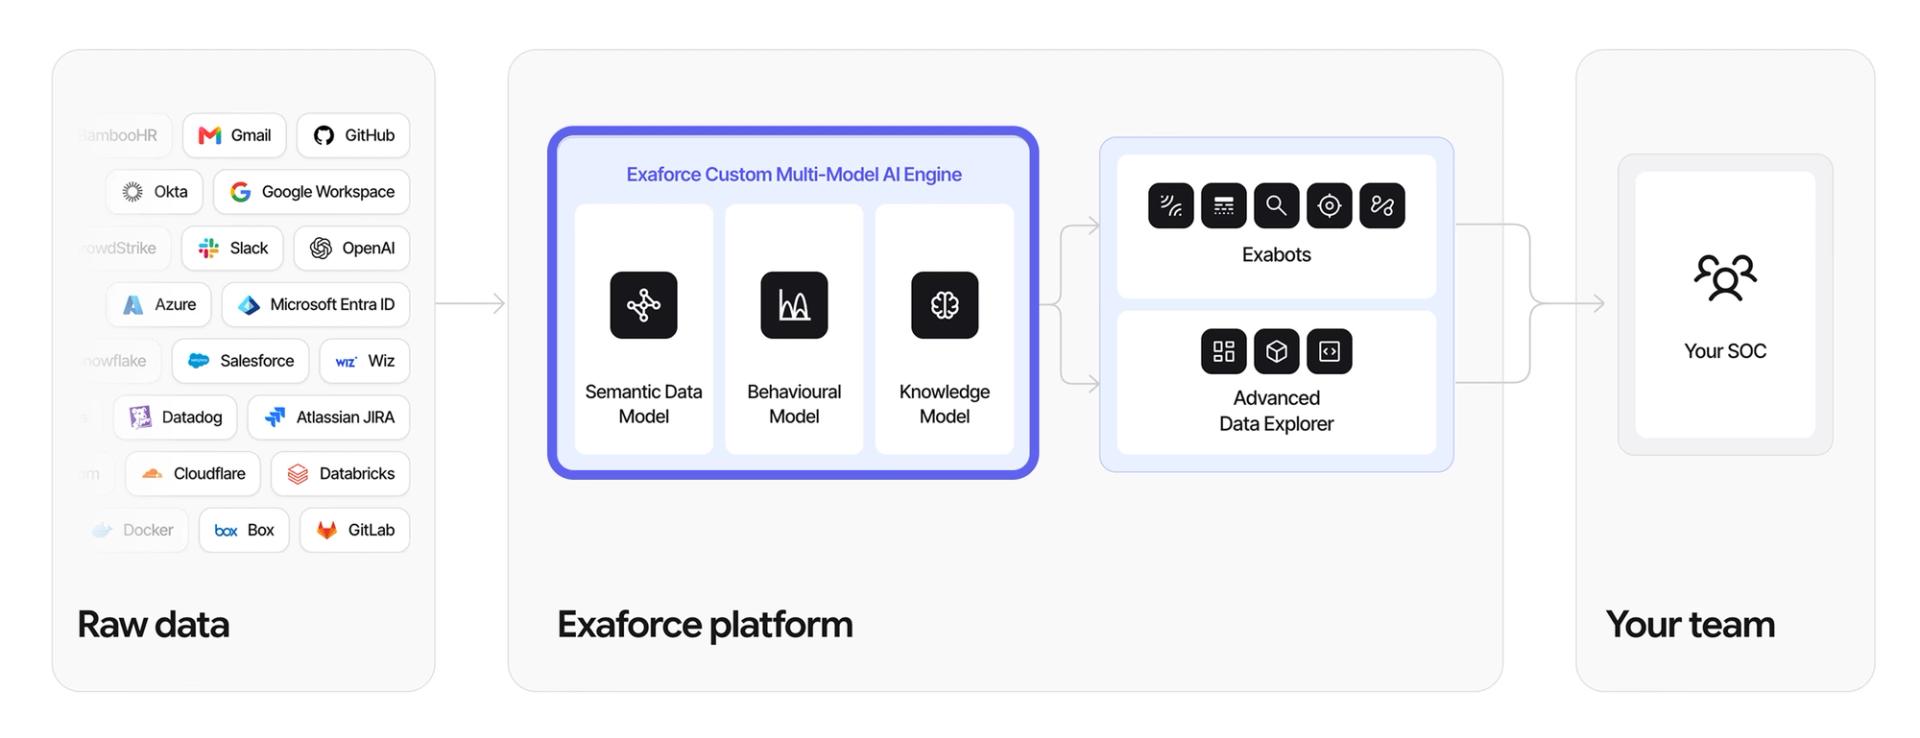
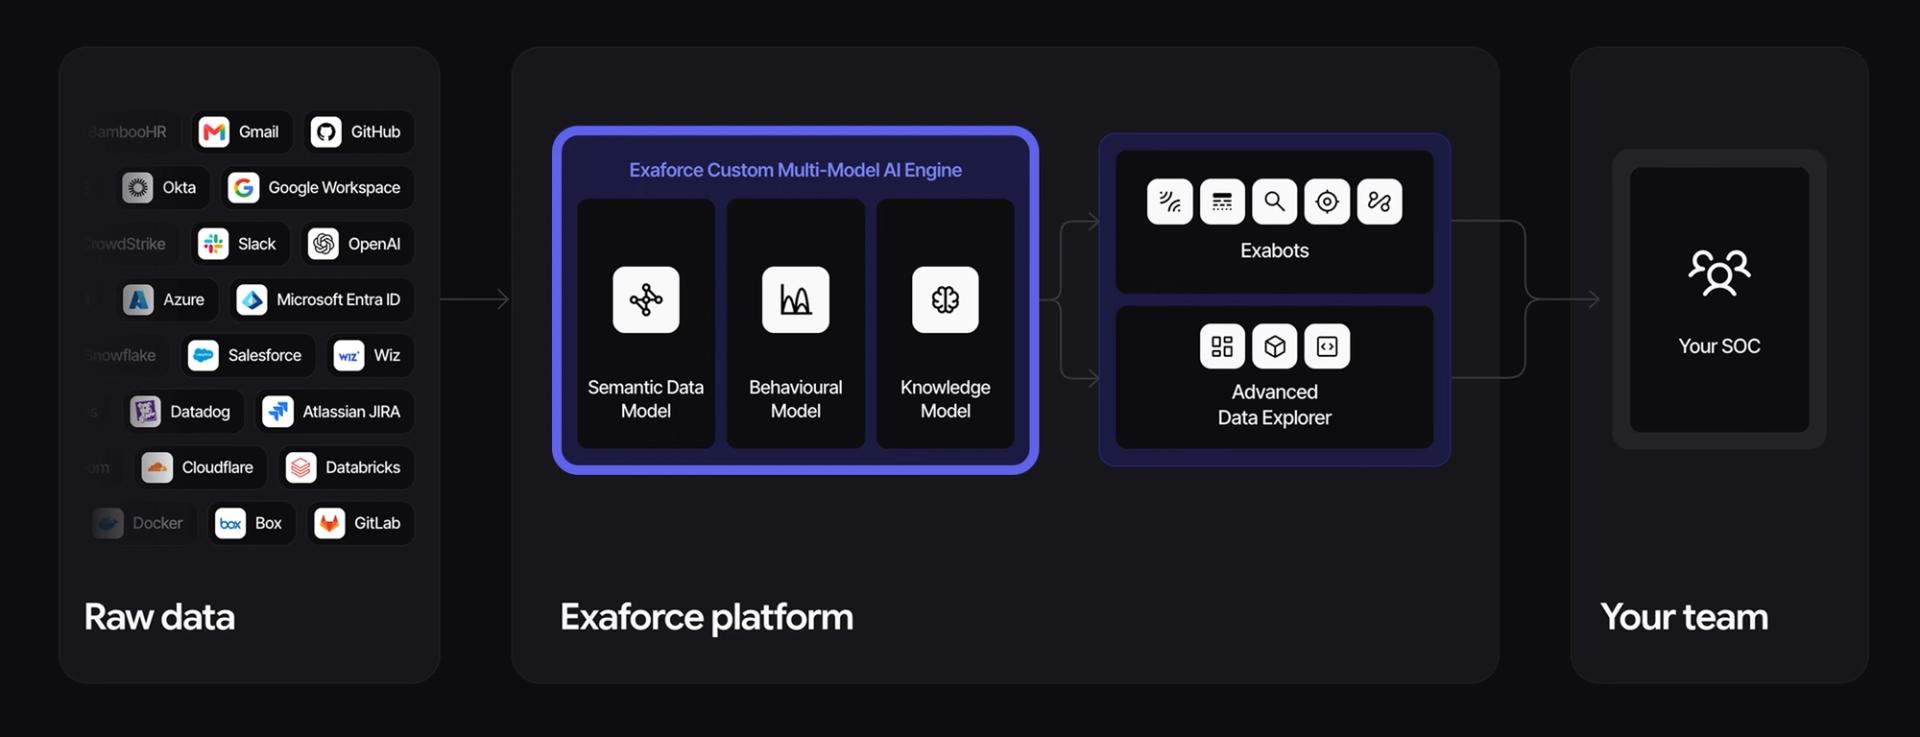
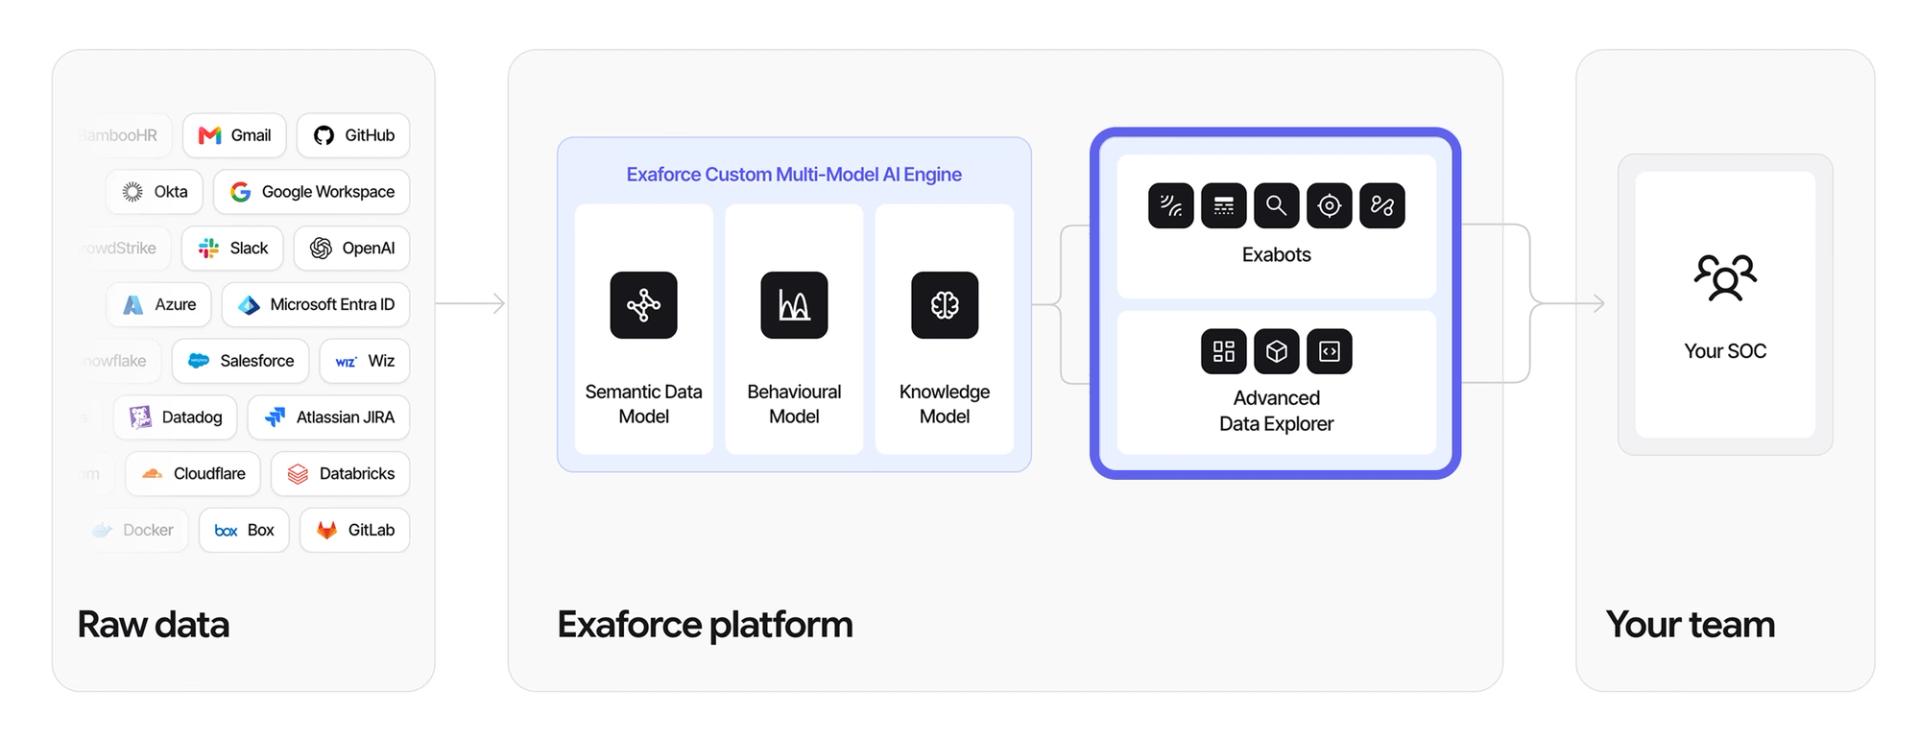
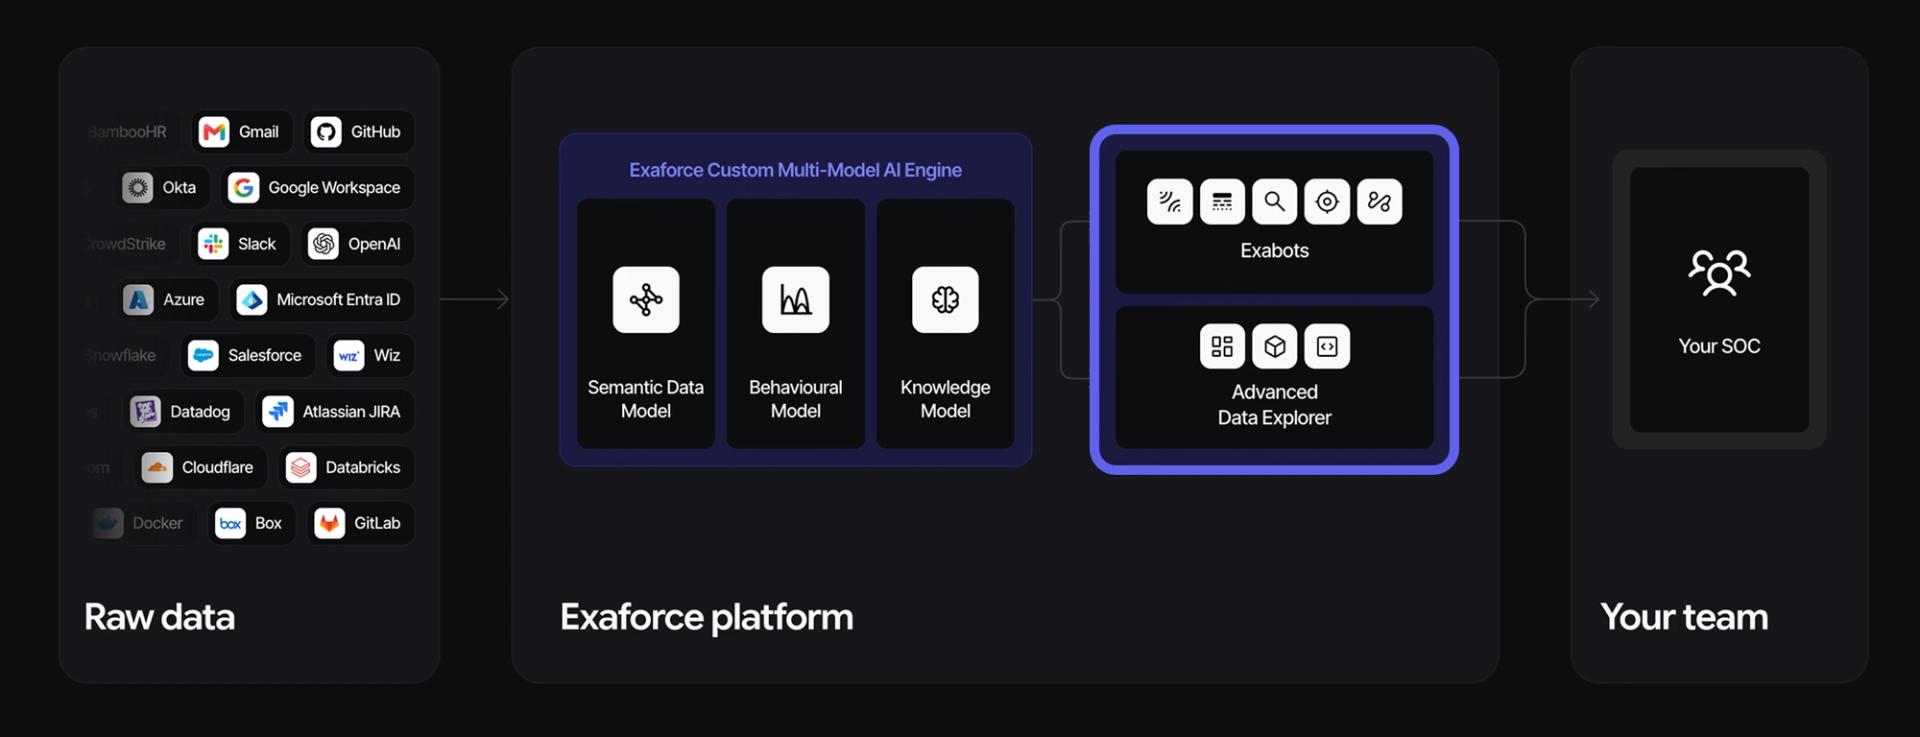
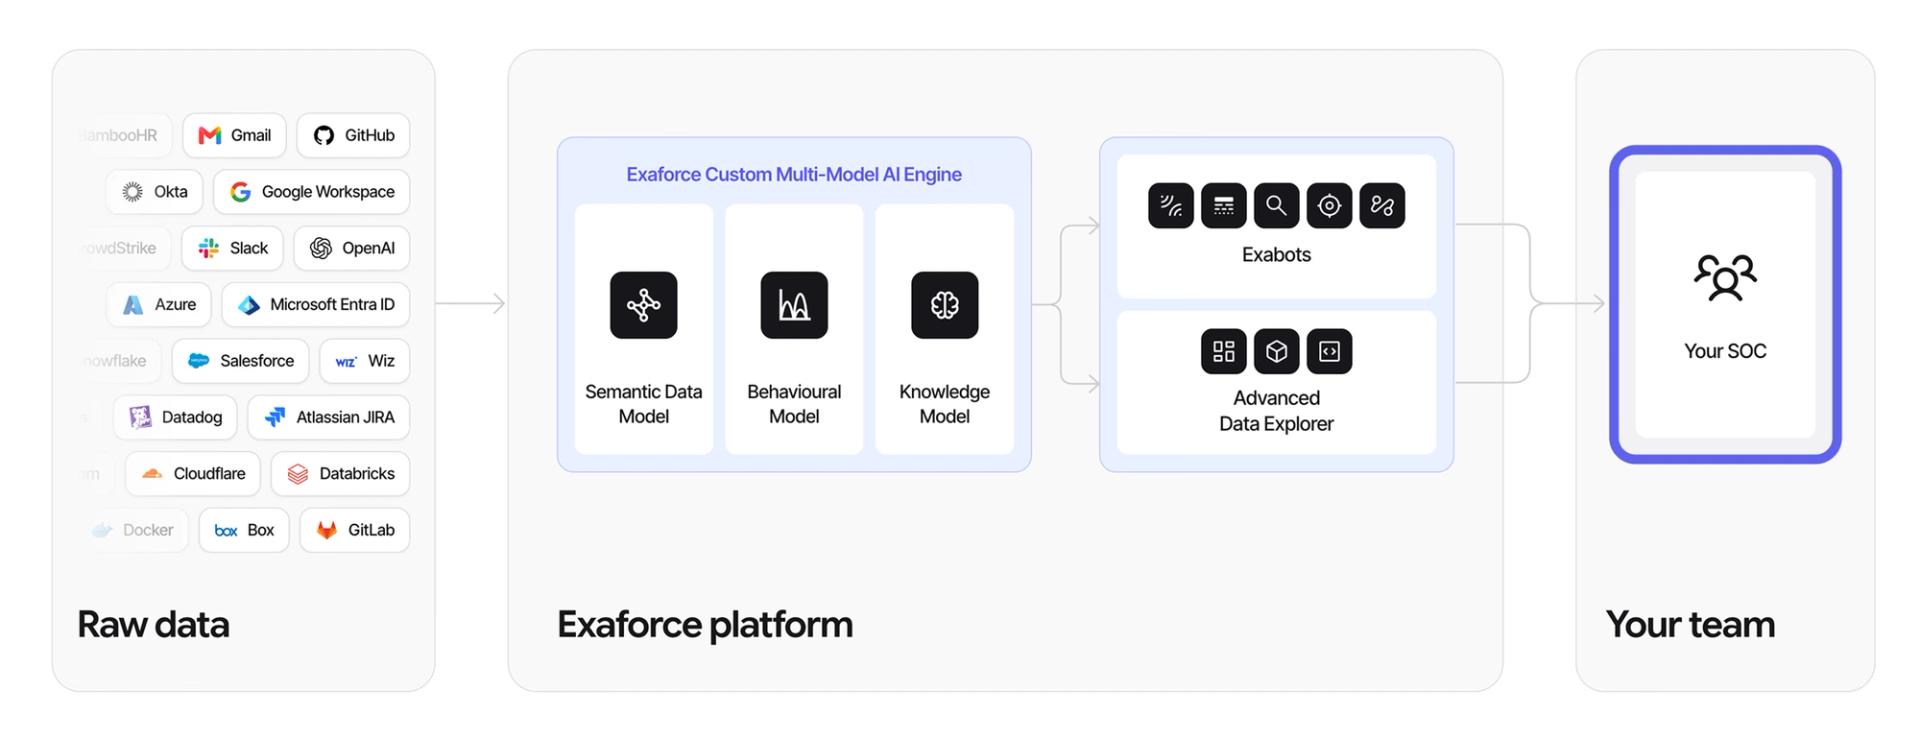
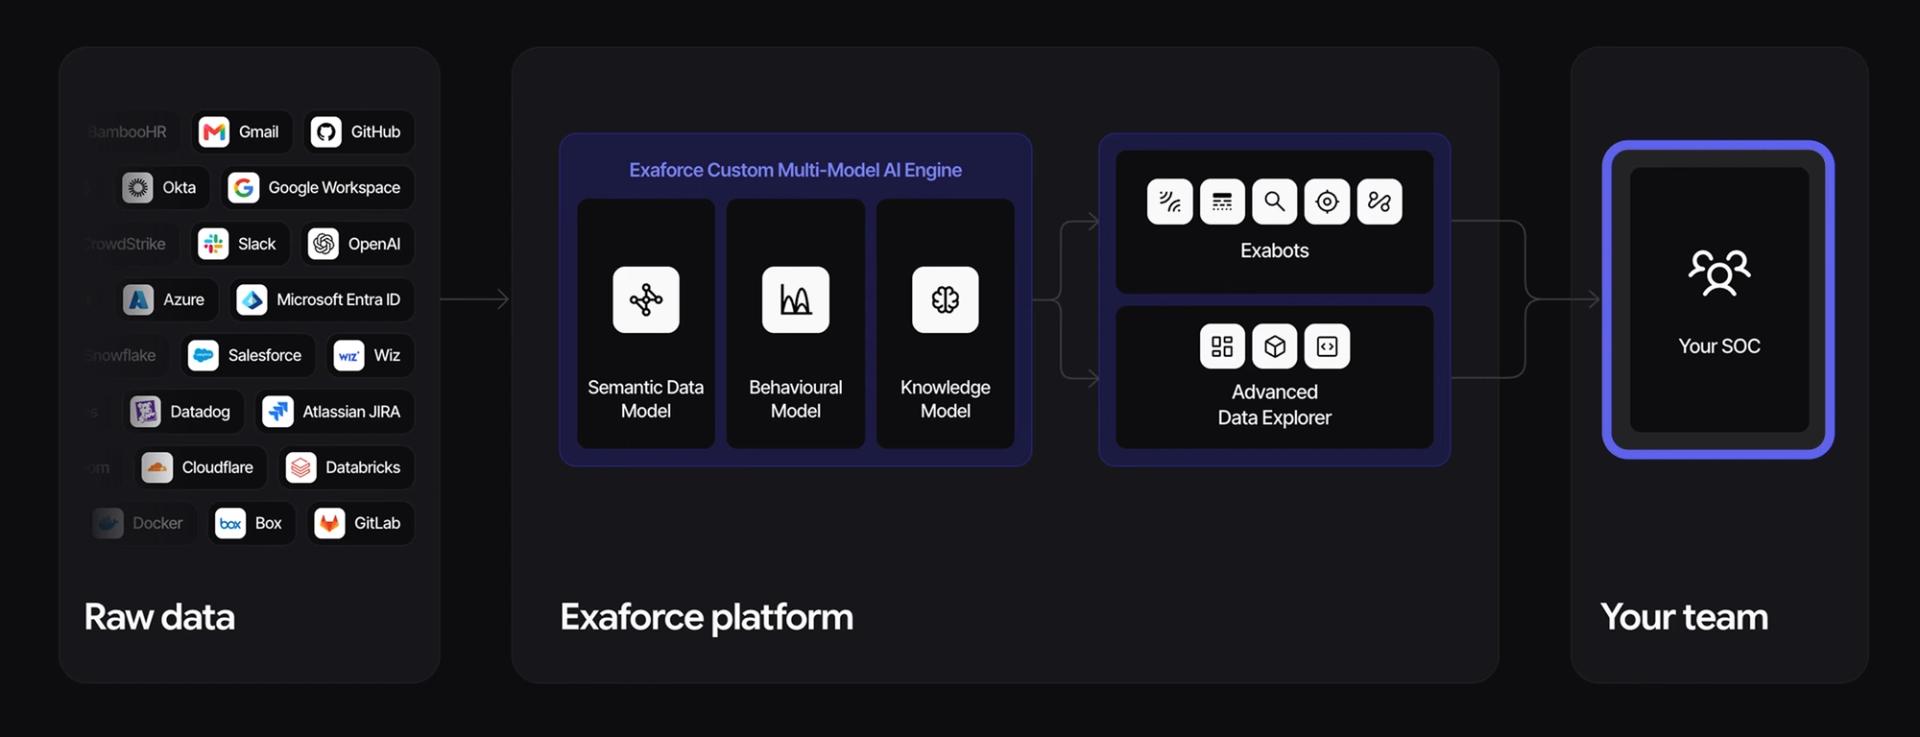
生データの段階を強調したエクサフォースのアーキテクチャ図。クラウド、アイデンティティ、SaaS、エンドポイント、コードの各ソースがエクサフォースのプラットフォームに流れ込み、さらに自社のSOCチームへとつながっているプラットフォームのグラフィックエクサフォース独自のマルチモデルAIエンジンを強調したアーキテクチャ図。セマンティックデータモデル、ビヘイビアモデル、ナレッジモデルが、生データのソースとExabotsの間に示されているプラットフォームのグラフィックマルチモデルAIエンジンの下流にあるExabotsおよびAdvanced Data Explorerの段階を強調した、エクサフォースのアーキテクチャ図プラットフォームのグラフィック「自社チーム」の段階を強調したエクサフォースのアーキテクチャ図。プラットフォームの出力を自社のSOCが受け取る流れを示しているプラットフォームのグラフィック

セキュリティデータを一箇所に集約。 エクサフォースは、サードパーティの検知結果、クラウドとアイデンティティのログ、SaaS、エンドポイント、ネットワークのデータに加え、コードのコンテキストや脅威インテリジェンスのフィードまで、幅広いシグナルを取り込みます。そのすべてをセキュリティデータレイクに保持することも可能です。その結果、死角の少ない包括的なカバレッジが実現します。

データ保護への取り組み

エクサフォースは、業界をリードする第三者機関の基準に基づく監査と認証を受けています。

  • SOC 2 Type 2準拠
  • SOC 2 Type 1準拠
  • ISO 27001認証取得
  • PCI DSS準拠
  • HIPAA準拠
  • GDPR準拠
  • USDP準拠
  • HITRUST認証取得

トラストセンターを開く