ログインデモをリクエスト

エクサボットレスポンス

キルチェーン全体で対応を連携・実行する、AIインシデントレスポンダー

エクサボットレスポンスは、エンドポイント、アイデンティティ、IaaS、SaaS、メールにまたがる対応を実行します。一般的なシナリオ向けには、すぐに利用可能なプレイブックを備え、新しいワークフローは自然言語で構築できます。精度が求められる場面では決定論的なステップを使用し、コンテキストが重要な場面ではAI推論を活用します。最終的な判断が必要な意思決定は人間が行います。

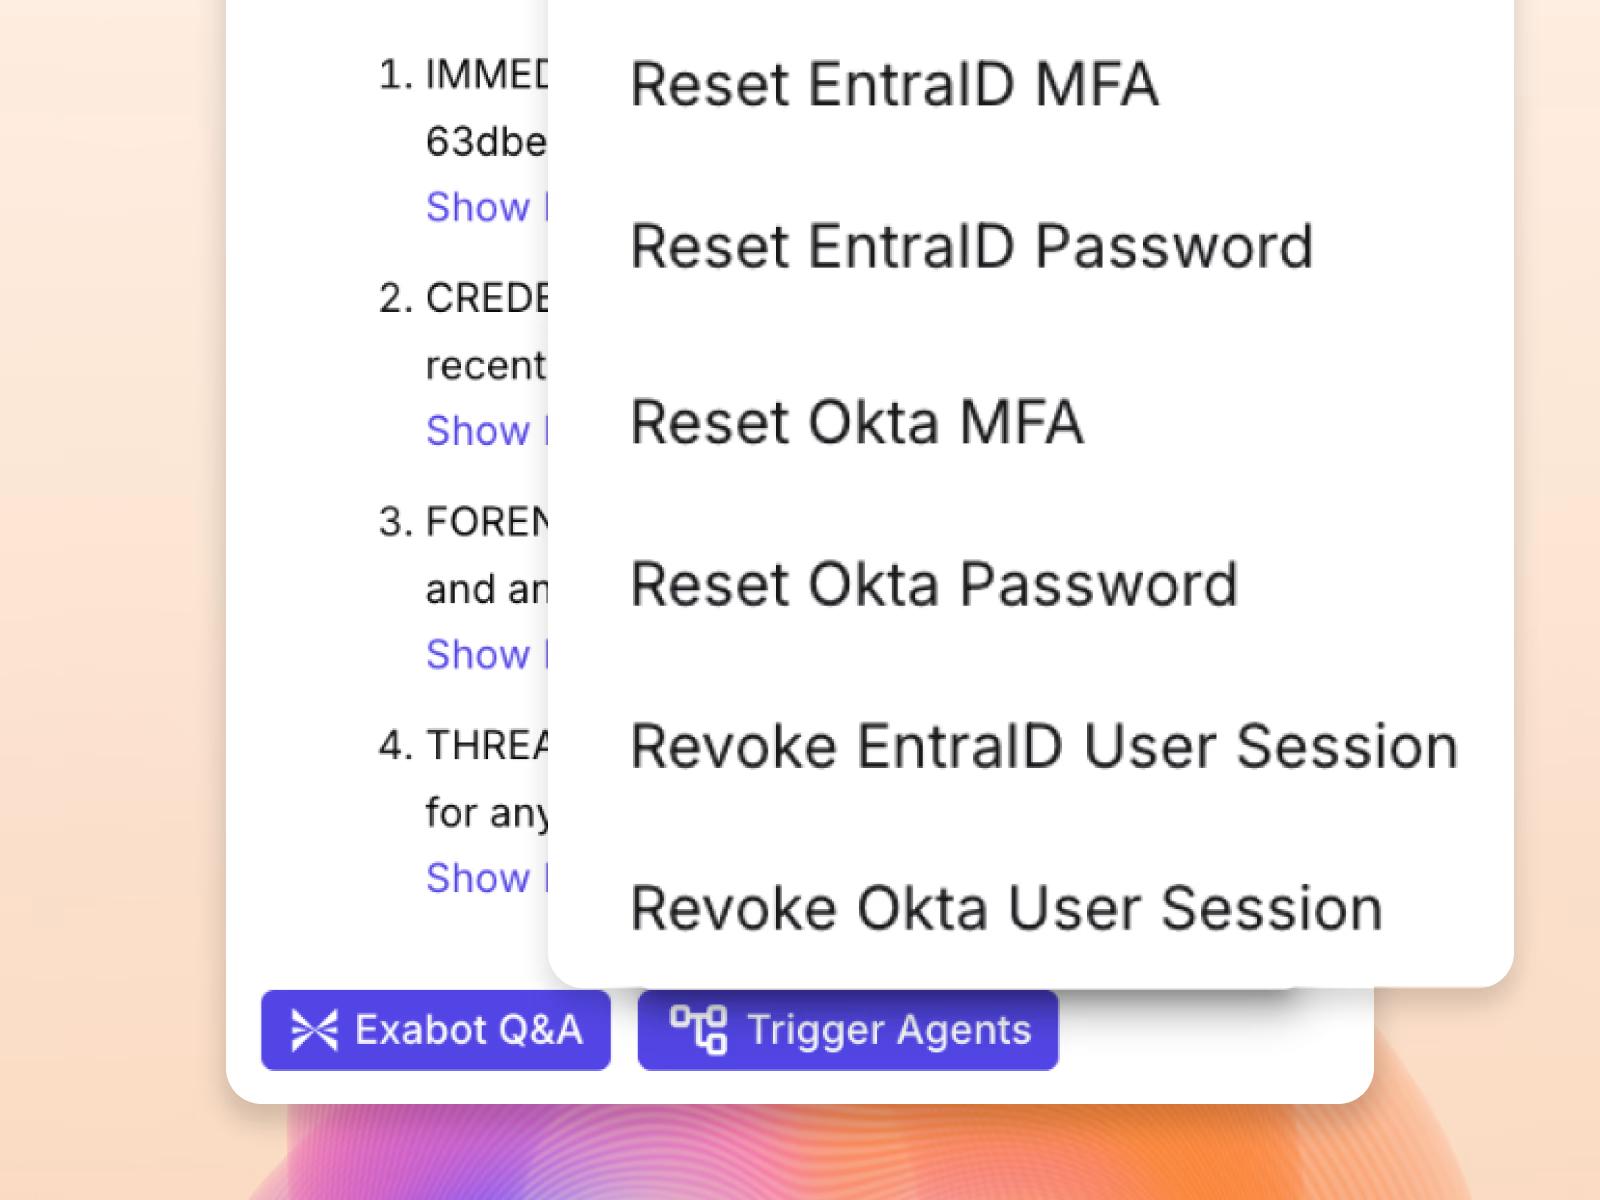
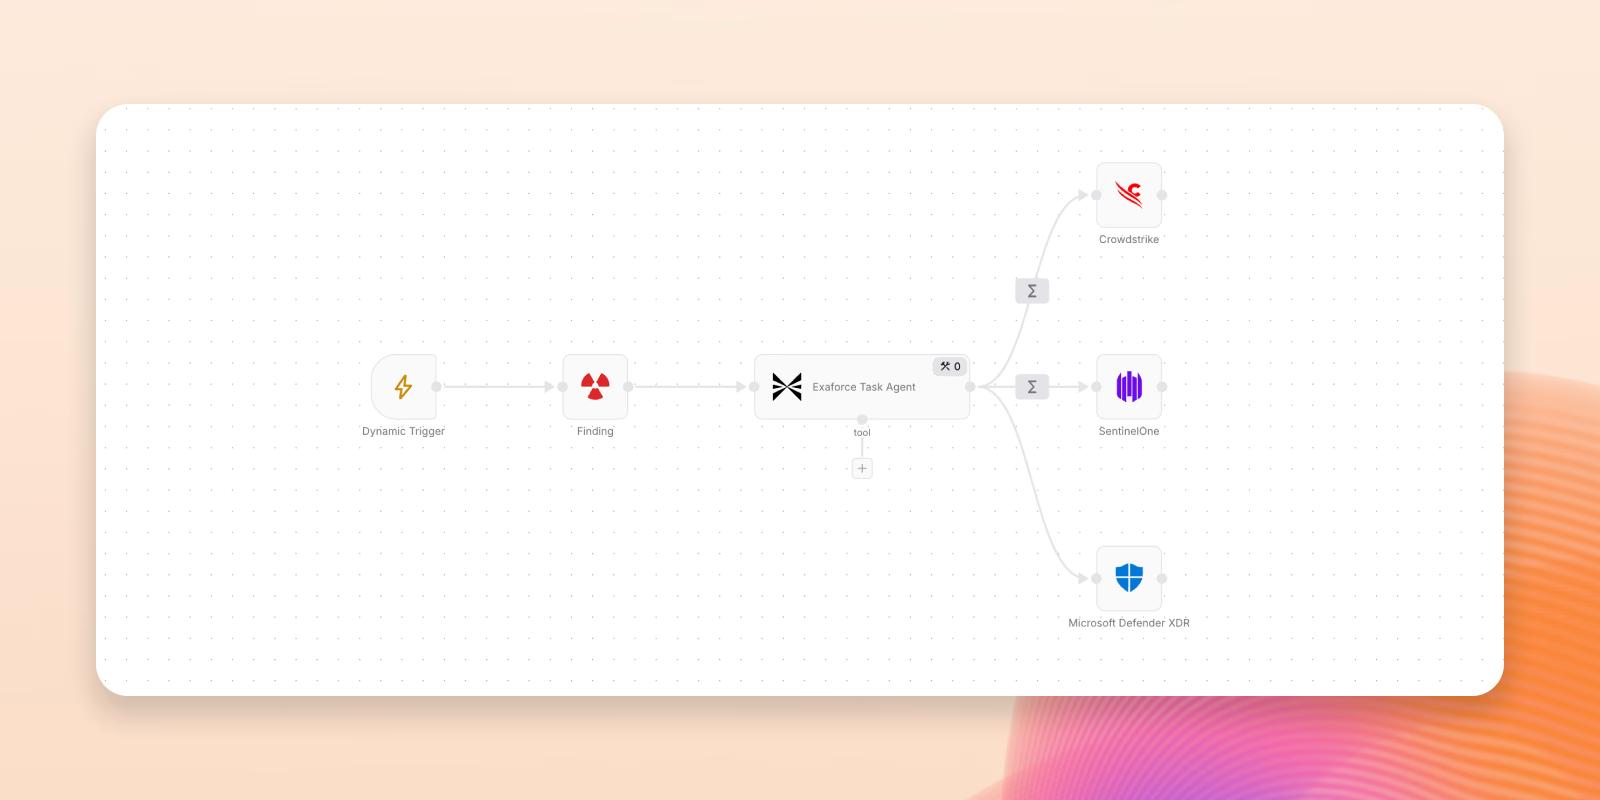
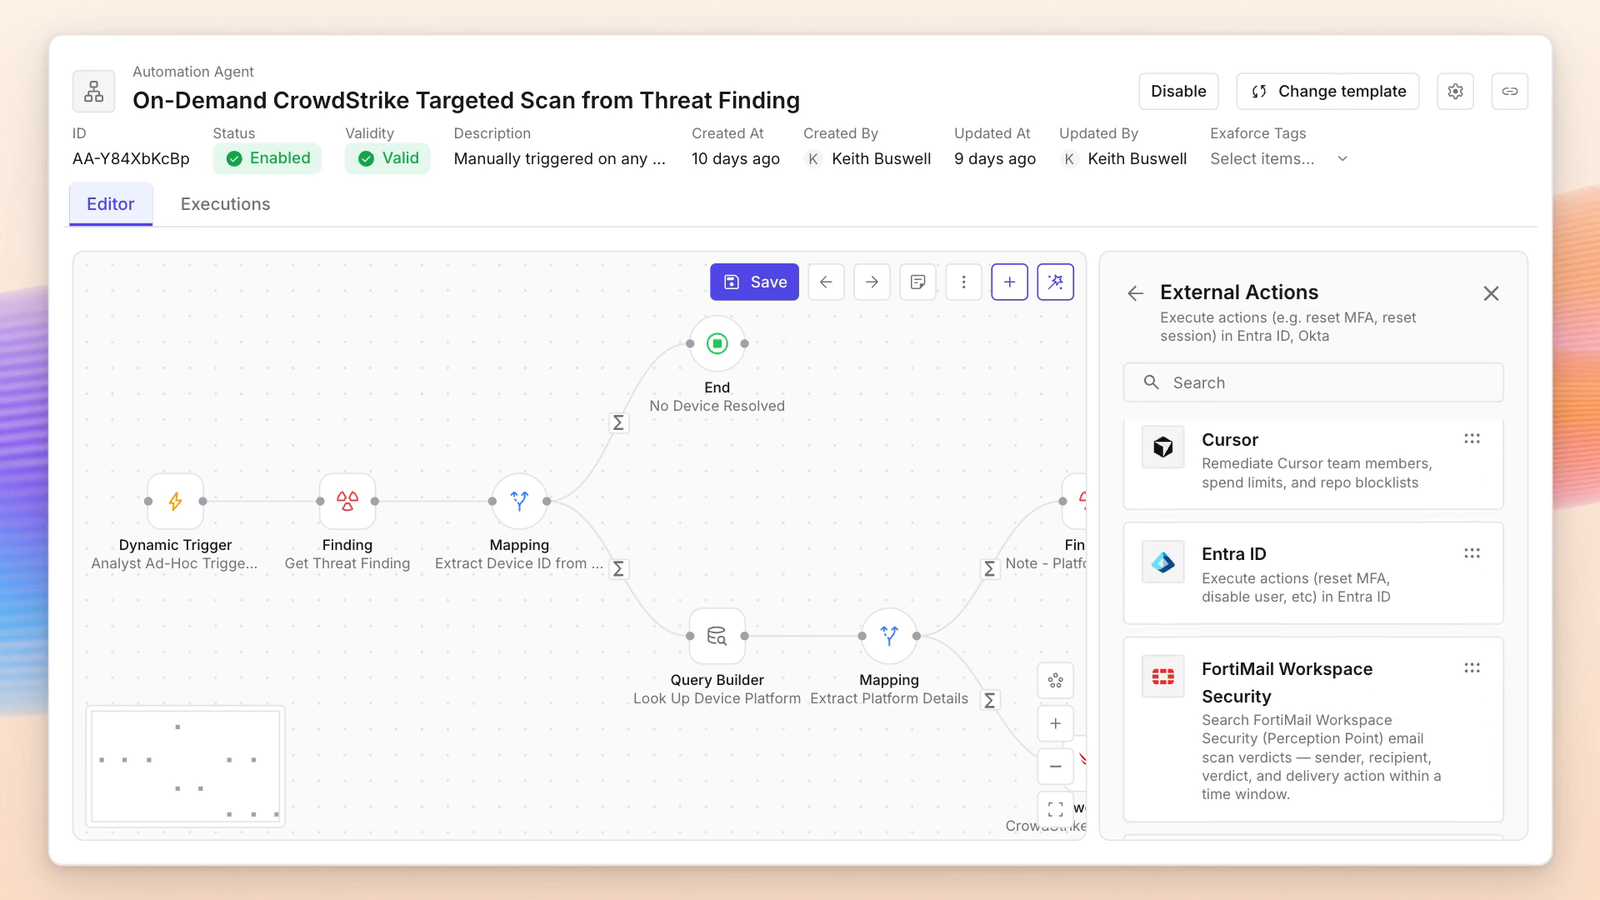
脅威の検出結果から組み立てたCrowdStrikeのオンデマンド標的スキャンを表示する自動化エージェントのエディター。ワークフローの横に外部アクションのパネルが開かれている

チームが信頼できるインテリジェントな対応

エクサボットレスポンスは、トリアージを一貫性があり監査可能なアクションへと変換します。 AI推論ノードがコンテキストを分析し、定型作業の自動化、ポリシーの適用、ユーザー確認、封じ込めの実行を行うエージェントを構築します。さらに、ガードレール、承認ゲート、完全な監査証跡により、安全に適応します。

適応し推論するワークフローを構築

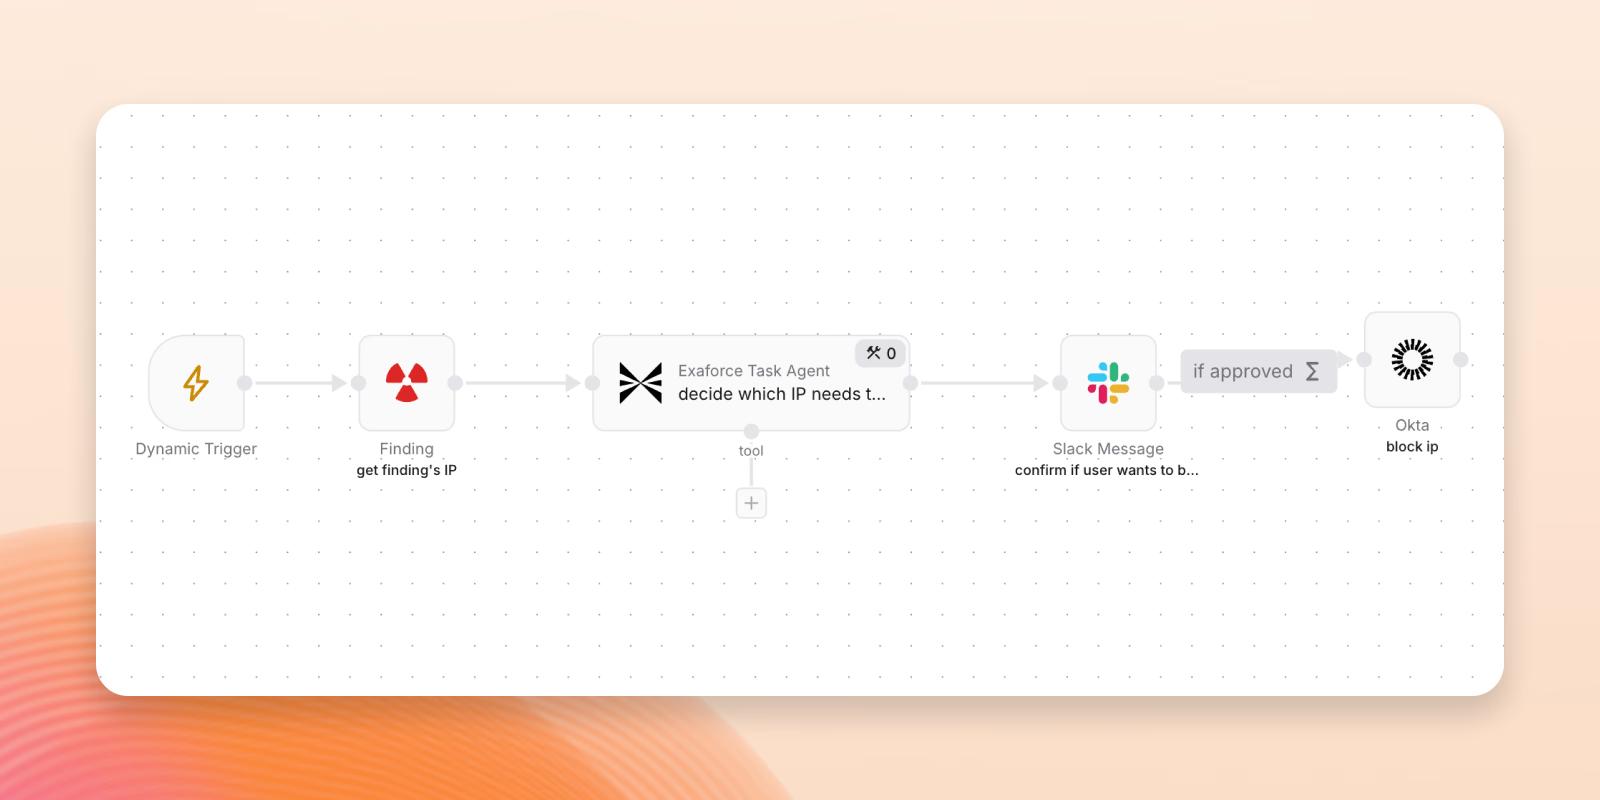
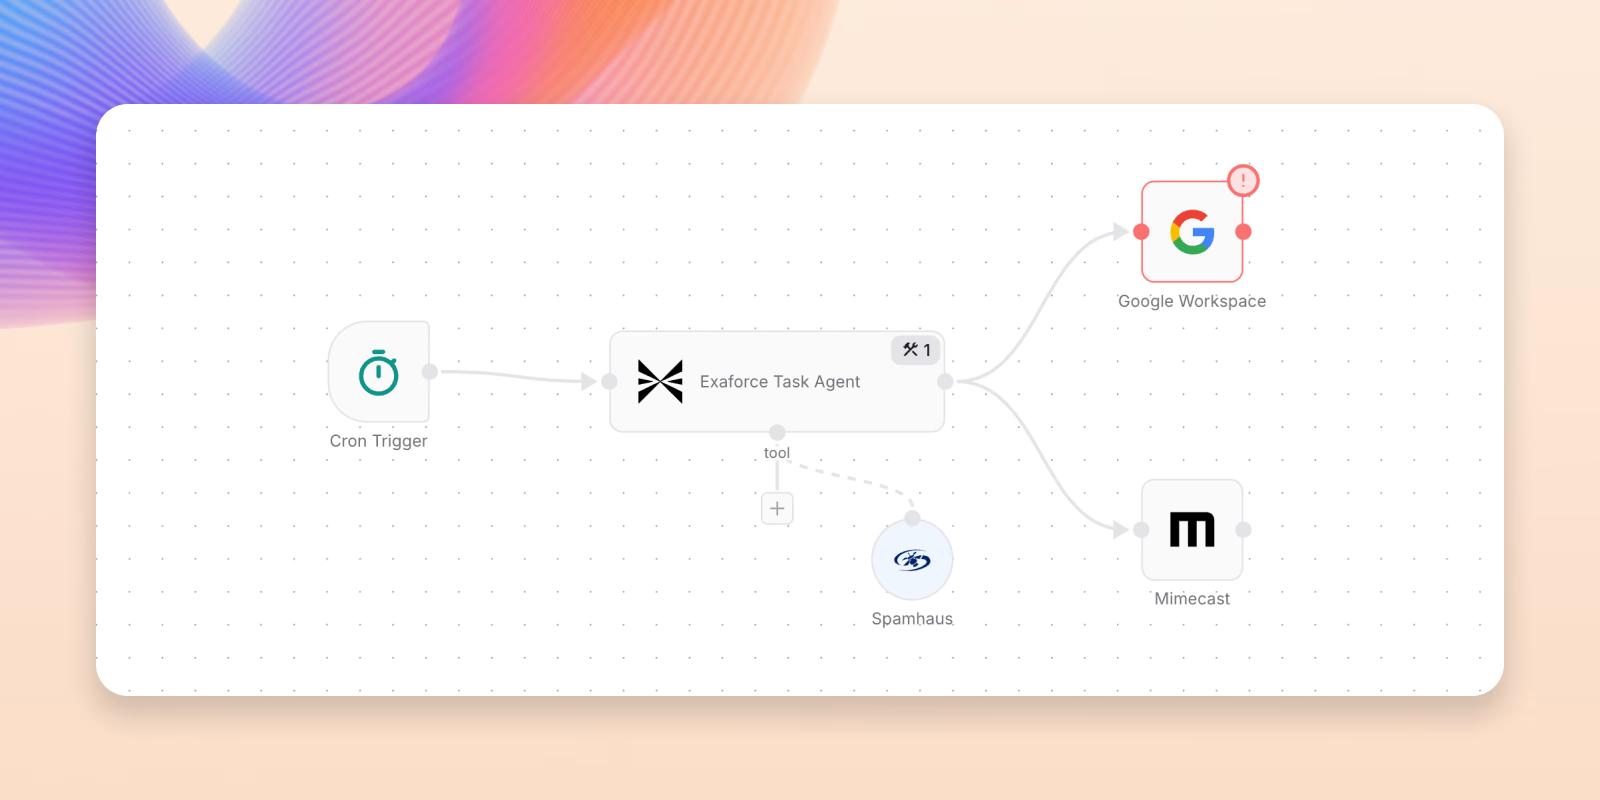
ワークフロー内でインテリジェントな意思決定を行うAIエージェントにより、硬直的なSOARプレイブックの制約を超えます。Automation Agentsは、決定論的ロジックとAIによる推論ノードを組み合わせ、セマンティックモデルおよびビヘイビアモデルからコンテキストを分析し、接続されたソースからデータを抽出し、アイデンティティを関連付け、条件を評価し、適切なアクションを推奨します。これにより、複雑なスクリプトを必要とせず、ワークフローの作成を迅速化し、対応結果をより高度化できます。
対応アクションの一覧

強力なツールとインテグレーションを活用

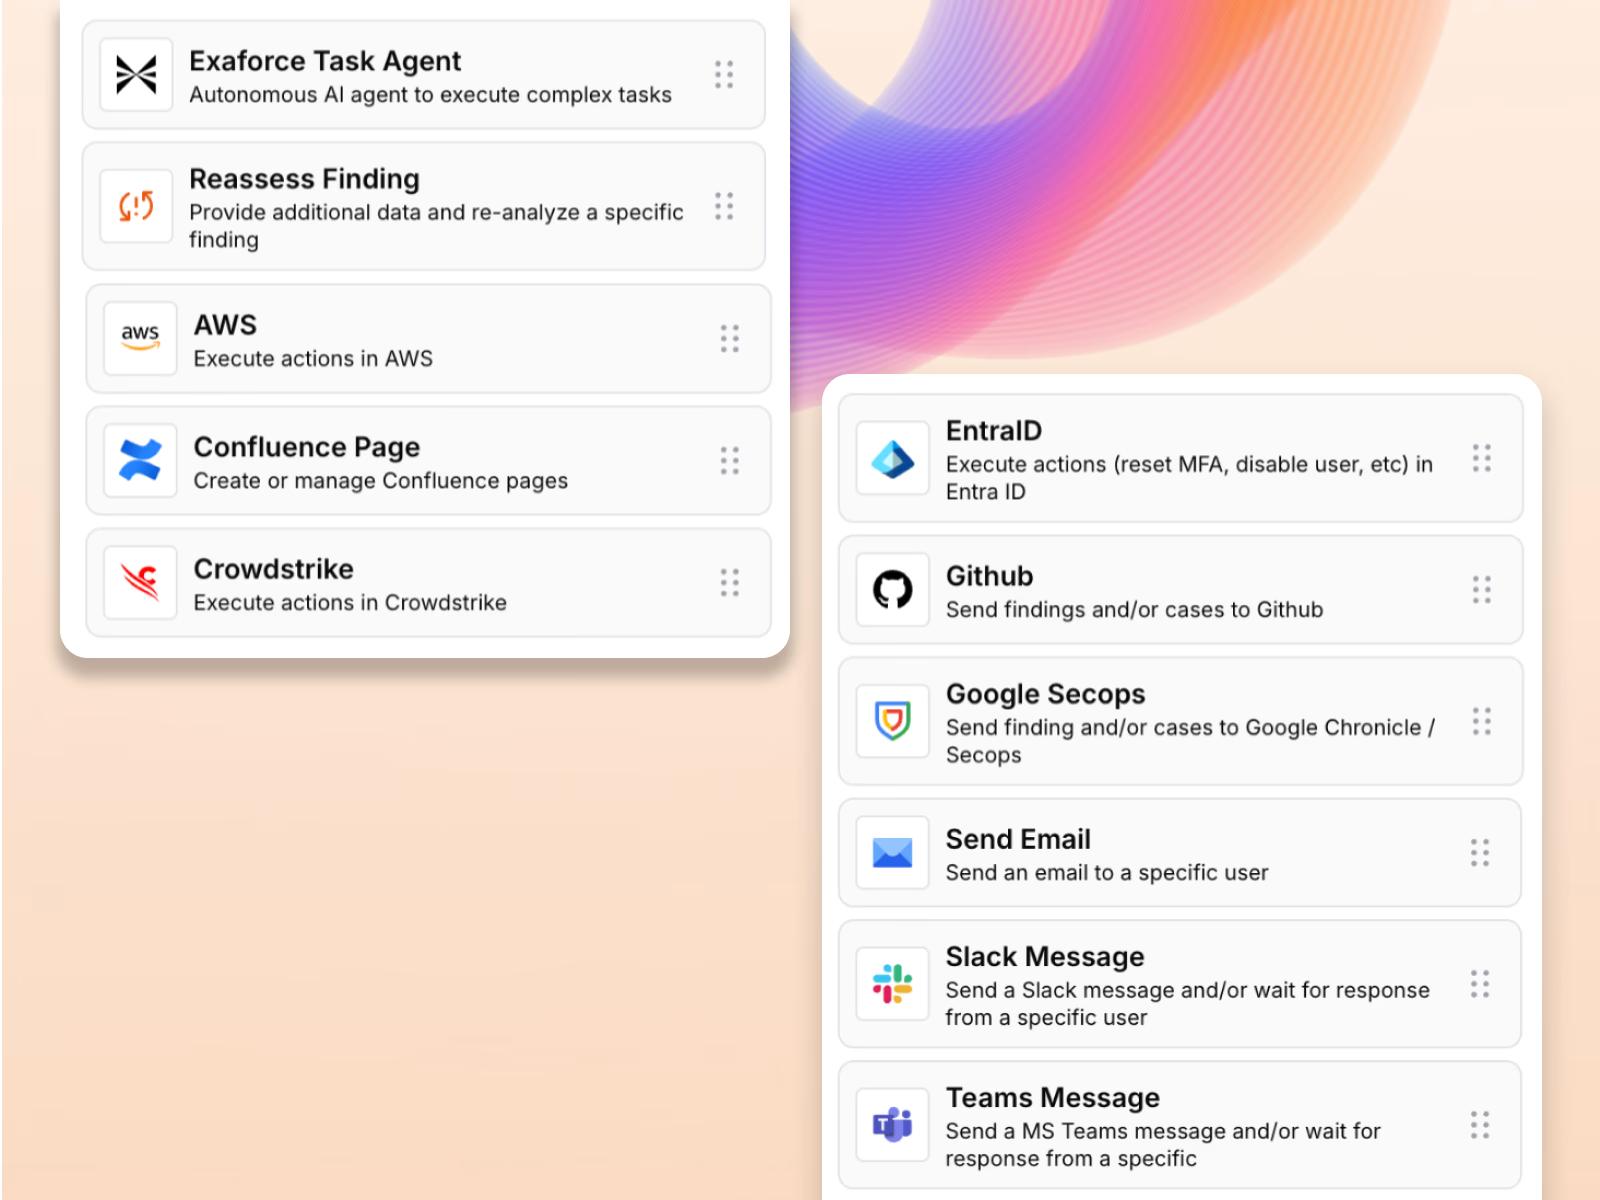
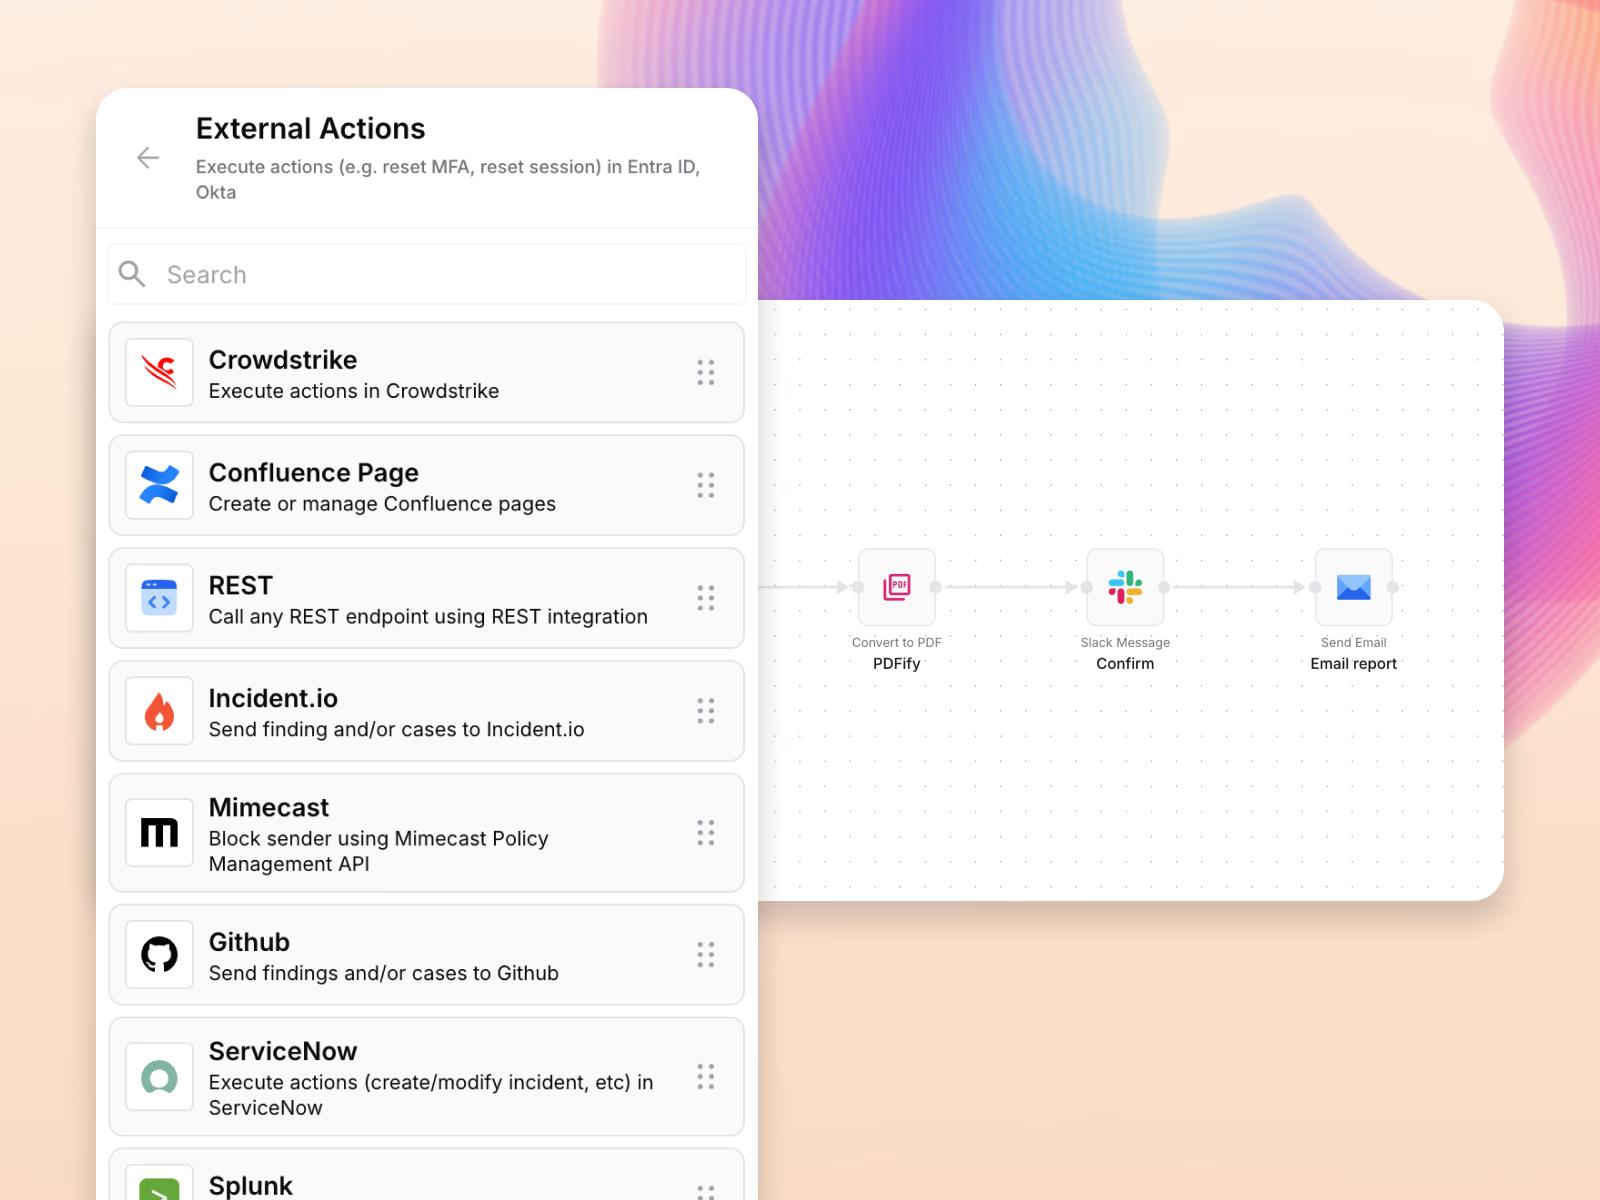
Automation Agentsは、包括的なツールキットを用いてインテリジェンスを収集し、アクションを実行します。Perplexityを介したWeb検索によりリアルタイムのコンテキストを取得し、レピュテーションサービスでIPやドメインを検証し、脅威インテリジェンスフィードからIOCをエンリッチし、サードパーティのREST APIやWebhookを呼び出し、接続されたプラットフォームと連携します。

エージェントはこれらのツールをオーケストレーションし、複数のソースからの証拠を統合し、外部コンテキストを付加し、連携された対応を実行します

ユーザー行動のレポート

自動化された脅威ハンティングをスケジュール

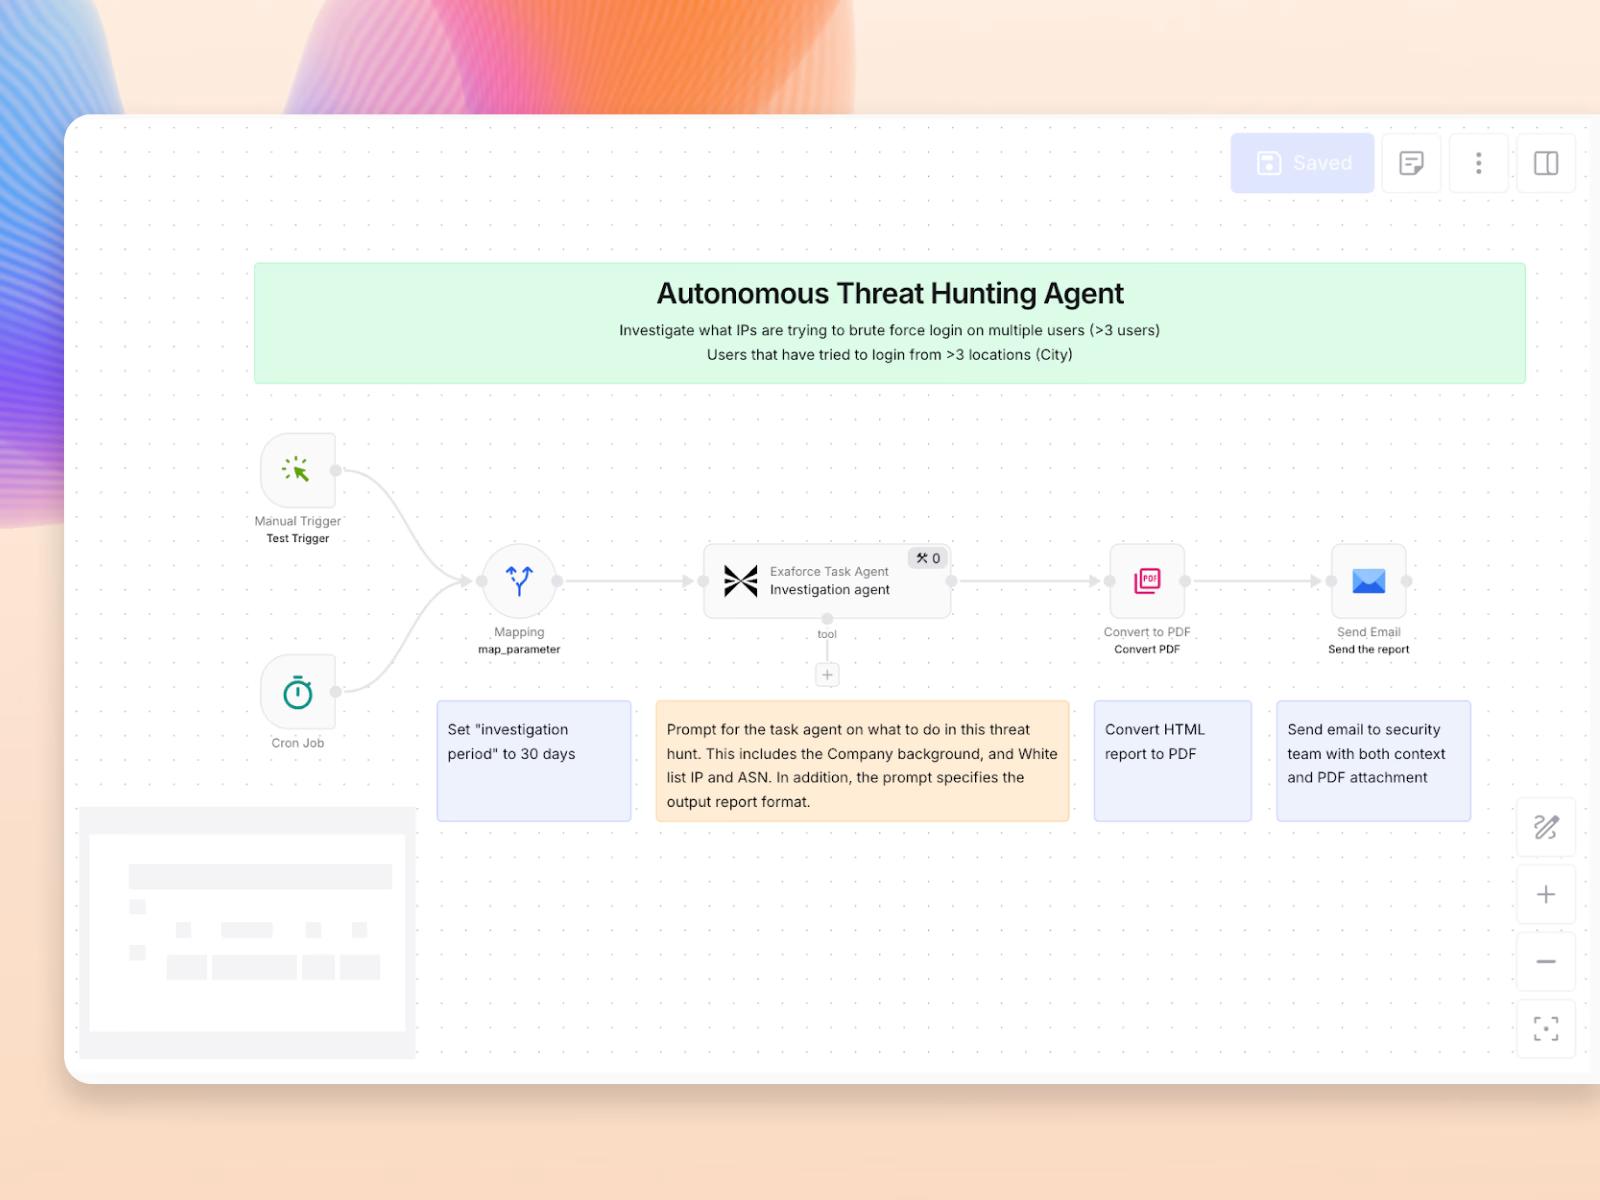
エクサボットは、接続されたアイデンティティ、クラウドアクティビティ、SaaSの挙動、エンドポイントを含む環境全体の可視性を備えているため、アラートが発生する前に脅威を探索するエージェントを構築できます。

シンプルな英語で仮説を入力すると、エージェントがインフラ全体にクエリを実行し、調査結果を返します。スケジュール実行、インシデント後のトリガー実行、または継続的な監視ワークフローへの組み込みが可能です。

アクション実行のポップアップ

カスタムレポートを自動化

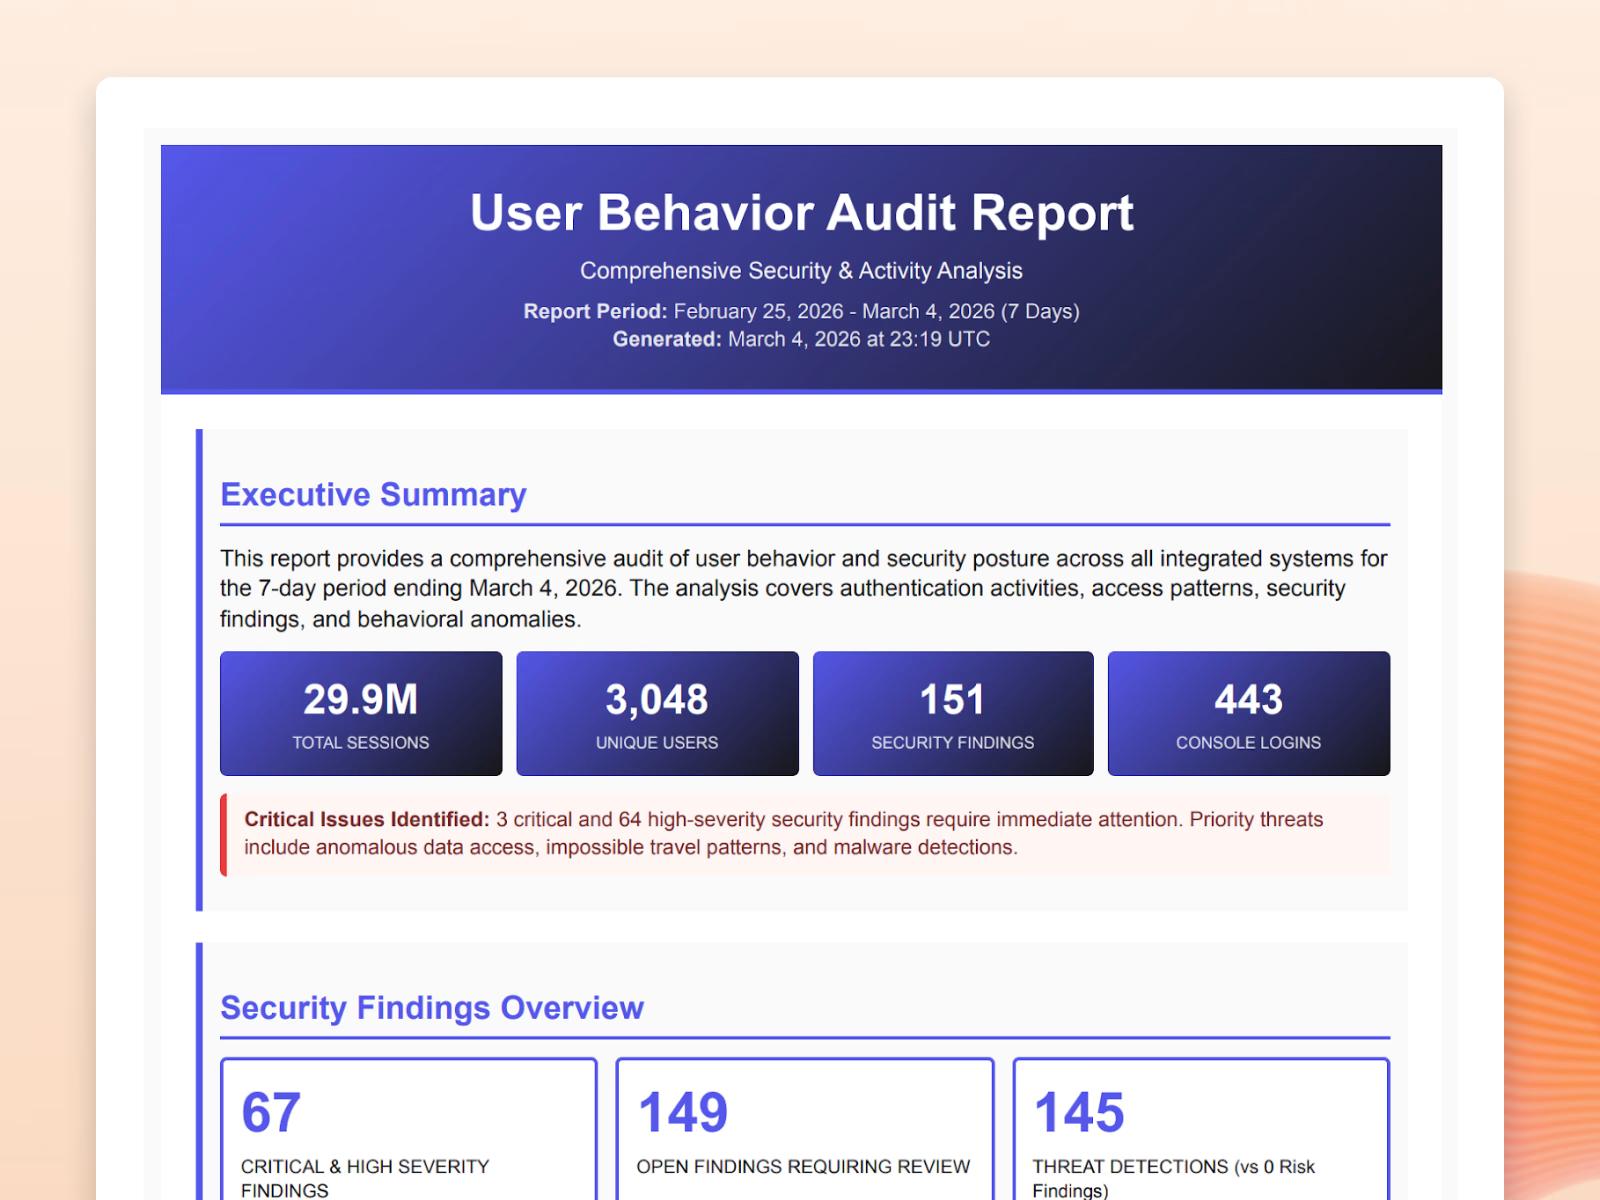
エージェントにより、プラットフォーム全体から証拠を収集し、調査結果や傾向を分析して、コンプライアンス対応、インシデント後レビュー、エグゼクティブ向けブリーフィング、脅威サマリー向けのカスタマイズされた監査対応レポートを生成します。これにより、手作業によるレポート作成に費やしていた時間を大幅に削減できます。

対応アクションの一覧

脅威が拡大する前に封じ込める

脅威の拡大を未然に防ぐため、迅速かつ確実な対応を実行します。クラウドインスタンスの隔離、悪意のあるメールの隔離または削除、IPのブロック、エンドポイントの無効化、MFAやパスワードのリセット、ユーザーの一時停止、Okta、Entra ID、AWS、メールプラットフォームなどにおけるセッションの無効化を行います。

組み込みのガードレールにより、すべての対応が安全かつ承認済みであり、元に戻せることが保証されます。

脅威ハンティングのエージェント

注目の対応機能

リスクを最小限に抑えながら封じ込めを加速することを目的に設計されています。

自動化ワークフロー

決定論的なステップとAgentic AIステップを含むカスタムワークフローを構築できるビジュアルワークフローエディター。

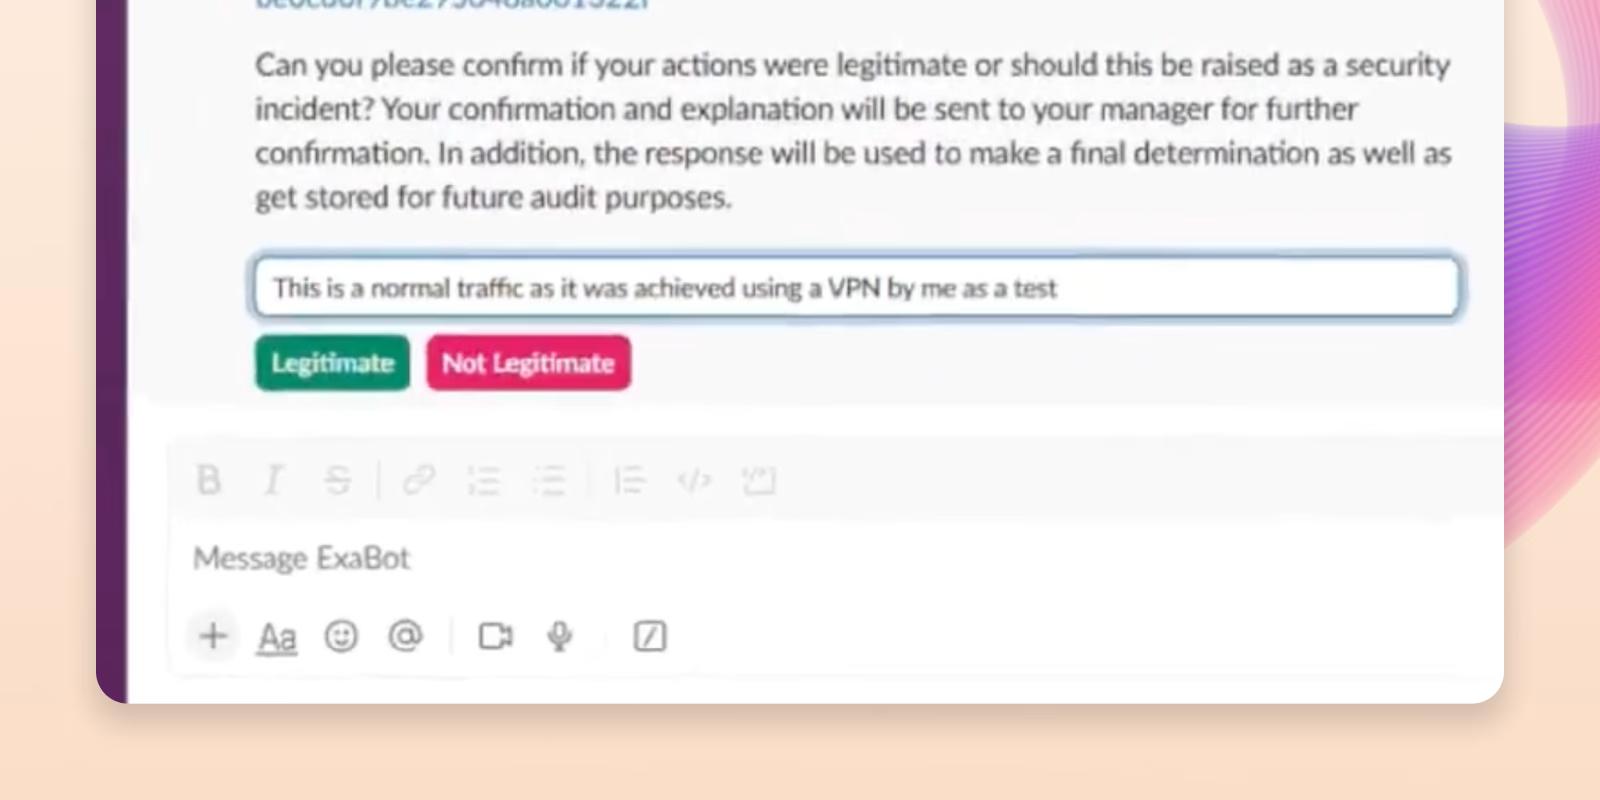
Slackでの確認

ボタン、タイムアウト、自動エスカレーションを備え、ユーザーおよびマネージャーの確認を行うためのOOTBプロンプト。

エンドポイントアクションをトリガー

影響を受けたエンドポイントを隔離し、最新のデバイスコンテキストでアラートをリアルタイムにエンリッチすることで、調査と対応を迅速化します。

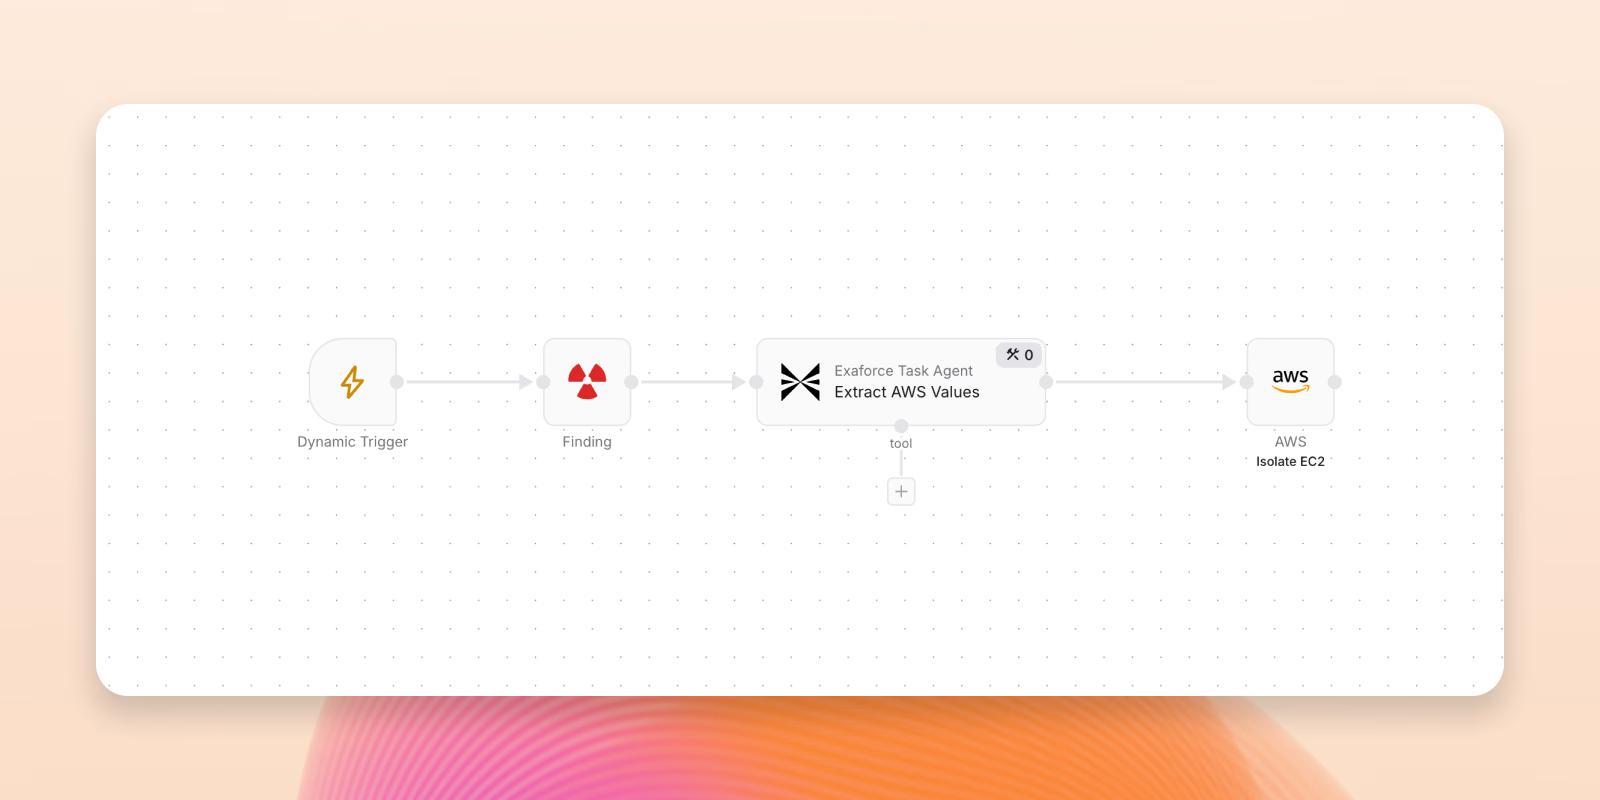
IaaSアクションをトリガー

影響を受けたインスタンスまたはホストを隔離し、侵害されたユーザーを無効化し、セキュリティグループを更新してIaaSの脅威を封じ込めます。

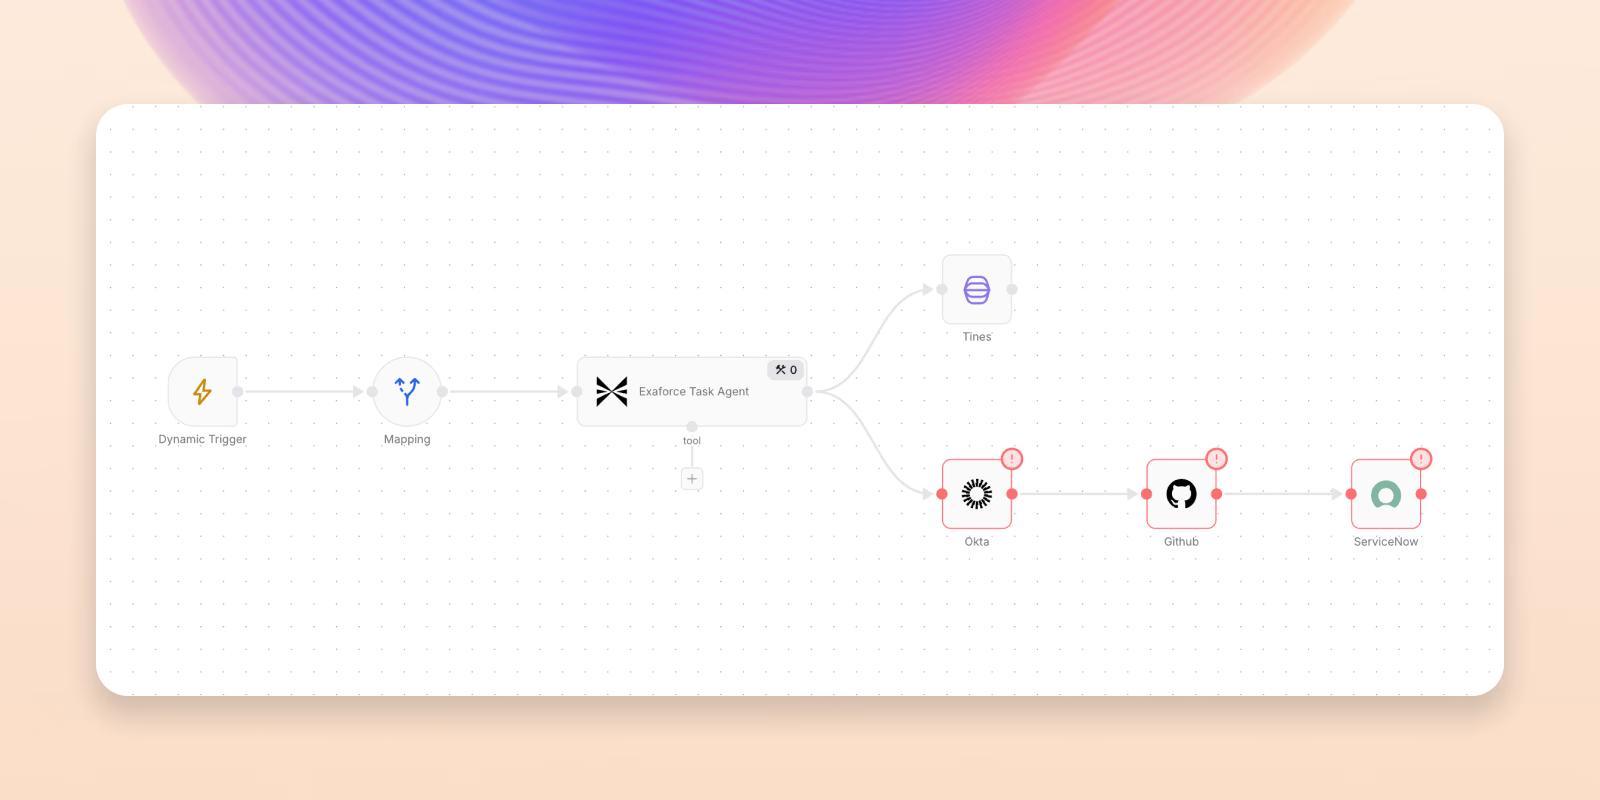
SaaSアクションをトリガー

ユーザーのリセット、アクセスの取り消し、サービスチケットの自動作成などのSaaS対応アクションにより、インシデントの封じ込めと是正を行います。

メールアクションをトリガー

悪意のあるメールを隔離または削除し、IPアドレスまたは送信者がスパムまたは危険かどうかを検証し、メールの脅威を阻止するための追加対応を実行します。

LottieFiles

Exaforceが正解だと指摘したセキュリティイベントがあり、MDRチームが直ちに参加して対応してくれました。Exaforceは私たちに警告を出すだけでなく、答えもくれました。オートメーションと MDR に関する専門知識のおかげで、インシデントを迅速に解決し、セキュリティへの対応に自信を持つことができました。

Jawish Hameed

Lottiefiles エンジニアリング本部長

ケーススタディを見る

よくある質問(FAQ)

AIタスクエージェントノードはどのように機能しますか?
AI推論を備えたTask Agentノードは、ワークフローコンテキストから構造化された入力を受け取り、自然言語プロンプトを通じてインテリジェントな意思決定を行います。その結果、後続のステップでレポート、分岐、封じ込め、またはエスカレーションに利用できる判断結果とその根拠を生成します。さらに、セマンティックモデルやビヘイビアモデルからのシグナルを分析し、接続されたソースからデータを抽出し、アイデンティティを関連付け、条件を評価することで、適切な次のアクションを推奨するための追加コンテキストを取得することもできます。
Automation Agentsは人による承認の有無にかかわらず実行できますか?
はい。Automation Agentsは、AI推論を備えたワークフローを自律的に実行することも、人による承認を挟んで実行することもできます。また、オプションのタイムアウトとともに、その両方を同じワークフロー内で組み合わせることも可能です。ワークフローは、自動、スケジュール、または手動でトリガーでき、アクションの機微性、ユーザーリスク、信頼度しきい値、または営業時間に基づいて、必要な場合にのみ承認ゲートを適用できます。承認者はSlack、Teams、メールで完全なコンテキストを受け取り、タイムアウト時には安全なデフォルト動作(一時停止、ロールバック、または限定的な封じ込め)にフォールバックします。すべての判断と承認は完全に監査されます。
エクサボットレスポンスは従来のSOARとどう違いますか?
従来のSOARは、SIEMのアラートコンテキストの不足を補うために導入されることが多く、その結果、チームはインテグレーションの接続、エンリッチメントの維持、硬直的なプレイブックへの対応に時間を費やすことになります。エクサフォースは、ログおよび構成全体にまたがる、よりリッチで統合されたセキュリティデータ上で動作するため、アラートを開いた時点で必要なコンテキストとエンリッチメントがすでに揃っています。最新のビジュアルビルダーとAI Agentsにより、個別のインテグレーションチェーンを構築・維持するオーバーヘッドなしに、調査とアクションの自動化を実現できます。ガードレール、承認機能、判断根拠を確認できる仕組みはあらかじめ組み込まれており、なお必要なエッジケースでは、エクサボットが外部SOARのプレイブックをトリガーすることもできます。
エクサボットレスポンスは従来のSOARとどう違いますか?
従来のSOARは、SIEMにおけるアラートコンテキストの不足を補うために構築されていました。エクサボットレスポンスは、Agentic AIを活用したSOCプラットフォームの一部として構築されているため、必要なコンテキストと可視性はすでに備わっています。ツール同士を接続するのではなく、プラットフォームがすでに保持しているデータに対してアクションを実行します。
カスタムワークフローを構築できますか?
はい。条件、アクション、承認、AI推論、ループ、分岐の各ノードを使用して、視覚的なドラッグアンドドロップビルダーでカスタムワークフローを構築できます。決定論的なステップ(特定データの収集、正確なアクションの実行、if/thenロジック)と、コンテキストを解釈して次のステップを推奨または実行する推論ノードを組み合わせることができ、コーディングは不要です。