
誤検知とノイズの削減
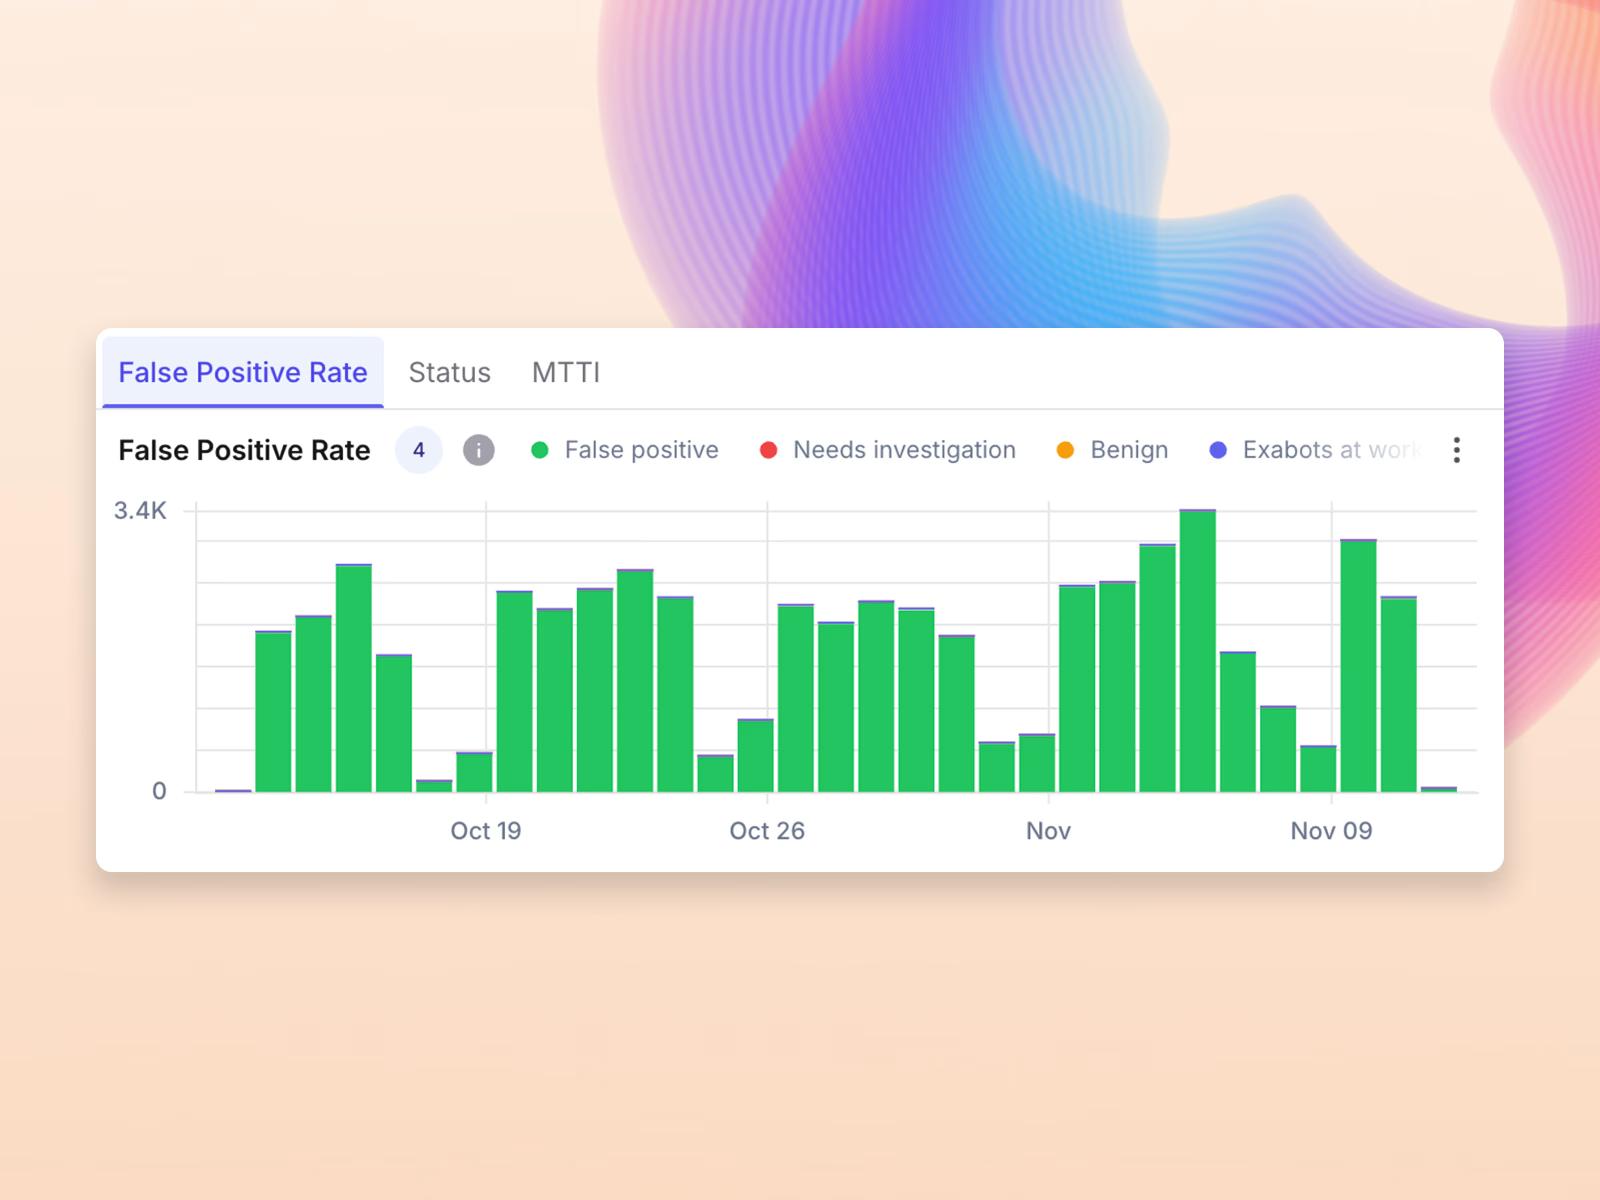
エクサボットトリアージは、SIEM、EDR、ネットワークセキュリティツールなどにわたる関連アラートを単一の検出結果に集約し、重複を排除します。さらに、環境に応じた分析、履歴分析、およびビジネスコンテキストルールを適用して、誤検知や無害なアクティビティを除外します。これにより、無関係なアラートを最大80%削減し、アナリストが明確で価値の高い対応に集中できるようにします。
エクサボットトリアージ
エクサボットトリアージは、シニアアナリストと同様に、アイデンティティ、セッション、ビヘイビアコンテキストをもとに必要な観点で分析を行い、説明可能で妥当性のある判断を導き出します。誤検知はアナリストのキューに到達しません。実際の脅威のみが、対応に必要なコンテキストとともにチームへエスカレーションされます。
誤検知とMTTIを削減するインテリジェントなトリアージ
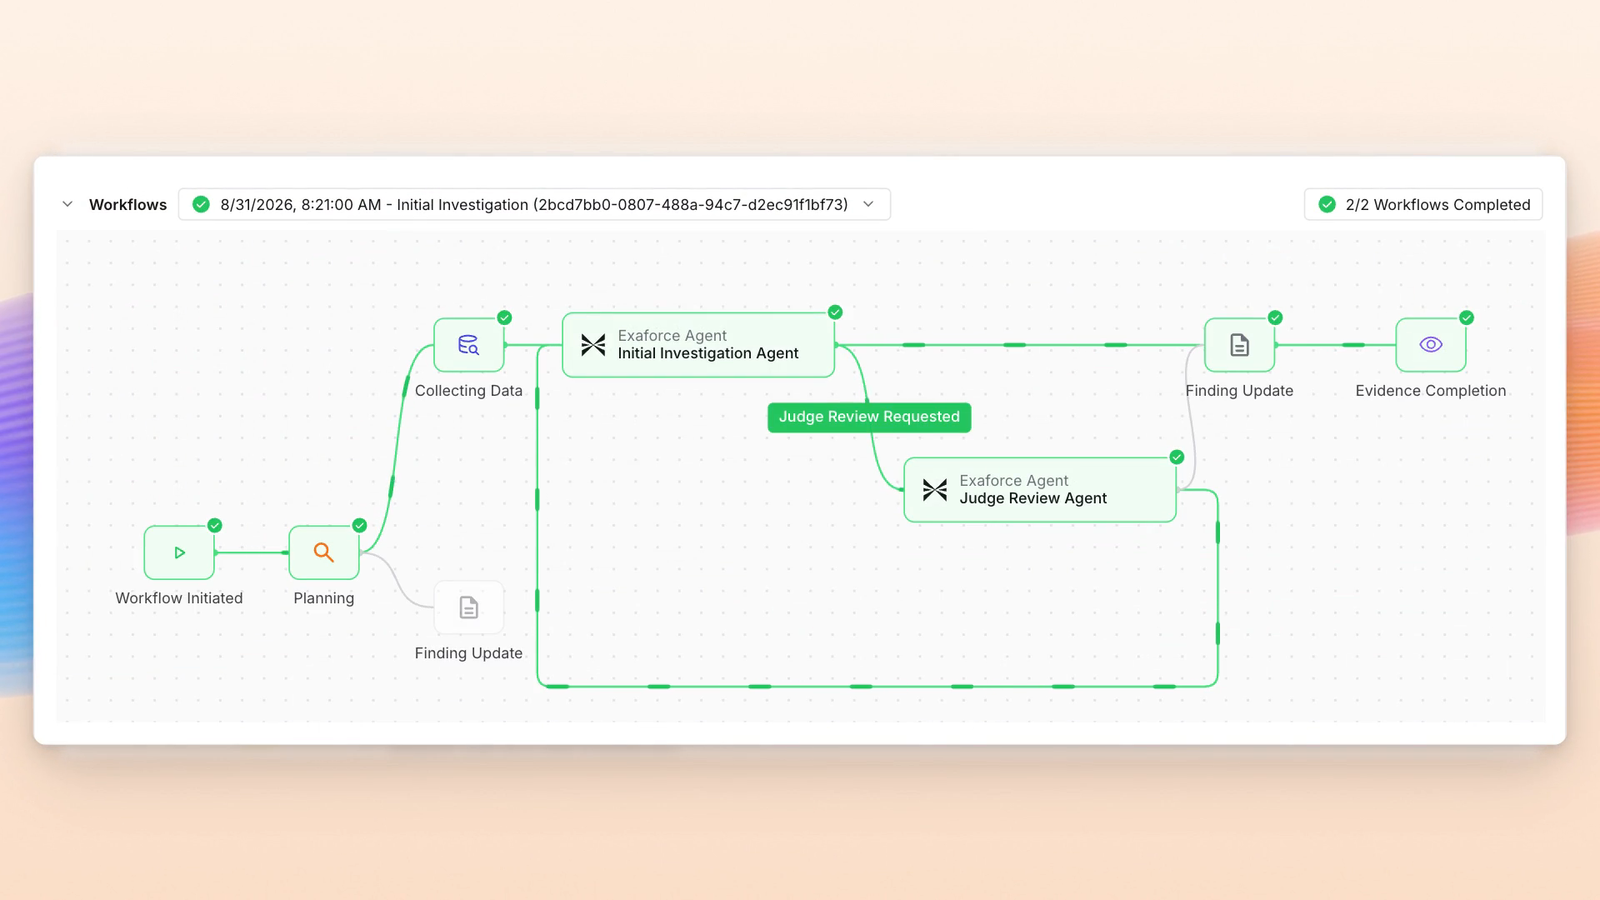
エクサボットトリアージは、IaaS、SaaS、アイデンティティ、エンドポイント、コード、およびSplunkやCrowdStrikeなどのサードパーティツール全体にわたるシグナルを相関分析します。誤検知を抑制し、ビジネス固有のコンテキストに基づいて優先順位付けを行い、適切な作業を適切な担当者に割り当てることで、Tier 1~3の分析を数分で実行します。
エクサボットトリアージは、SIEM、EDR、ネットワークセキュリティツールなどにわたる関連アラートを単一の検出結果に集約し、重複を排除します。さらに、環境に応じた分析、履歴分析、およびビジネスコンテキストルールを適用して、誤検知や無害なアクティビティを除外します。これにより、無関係なアラートを最大80%削減し、アナリストが明確で価値の高い対応に集中できるようにします。
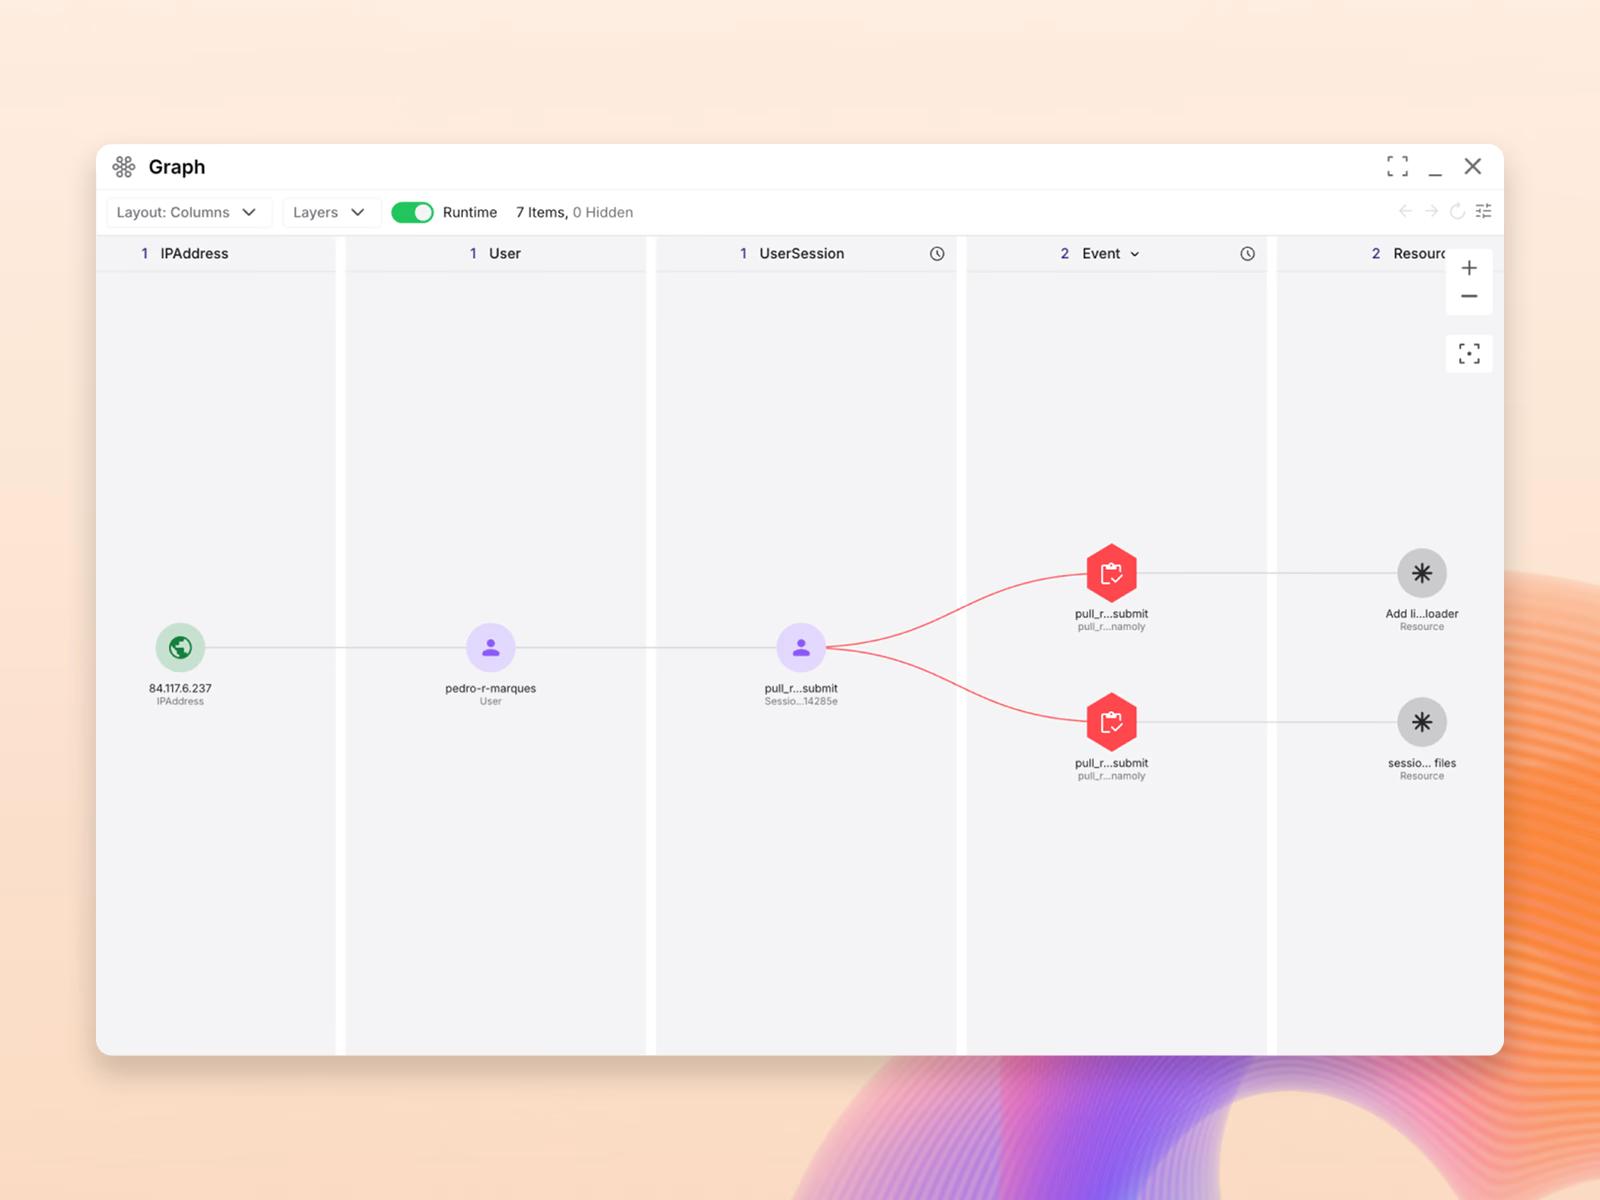
エクサボットは、クラウド、SaaS、AI、コード、およびエンドポイントシステムから、アイデンティティ、セッション、構成、アクティビティのデータを取得し、エージェントが生成する設計時の問いに回答します。これらは、シニアアナリストが実際に行う重要な問い、すなわち「誰が」「何を」「どこで」「どのように」、そしてそのアクティビティが通常の挙動と一致しているかどうかといった観点です。その上で、アラートに優先順位を付け、迅速なトリアージのために調査内容を要約します。
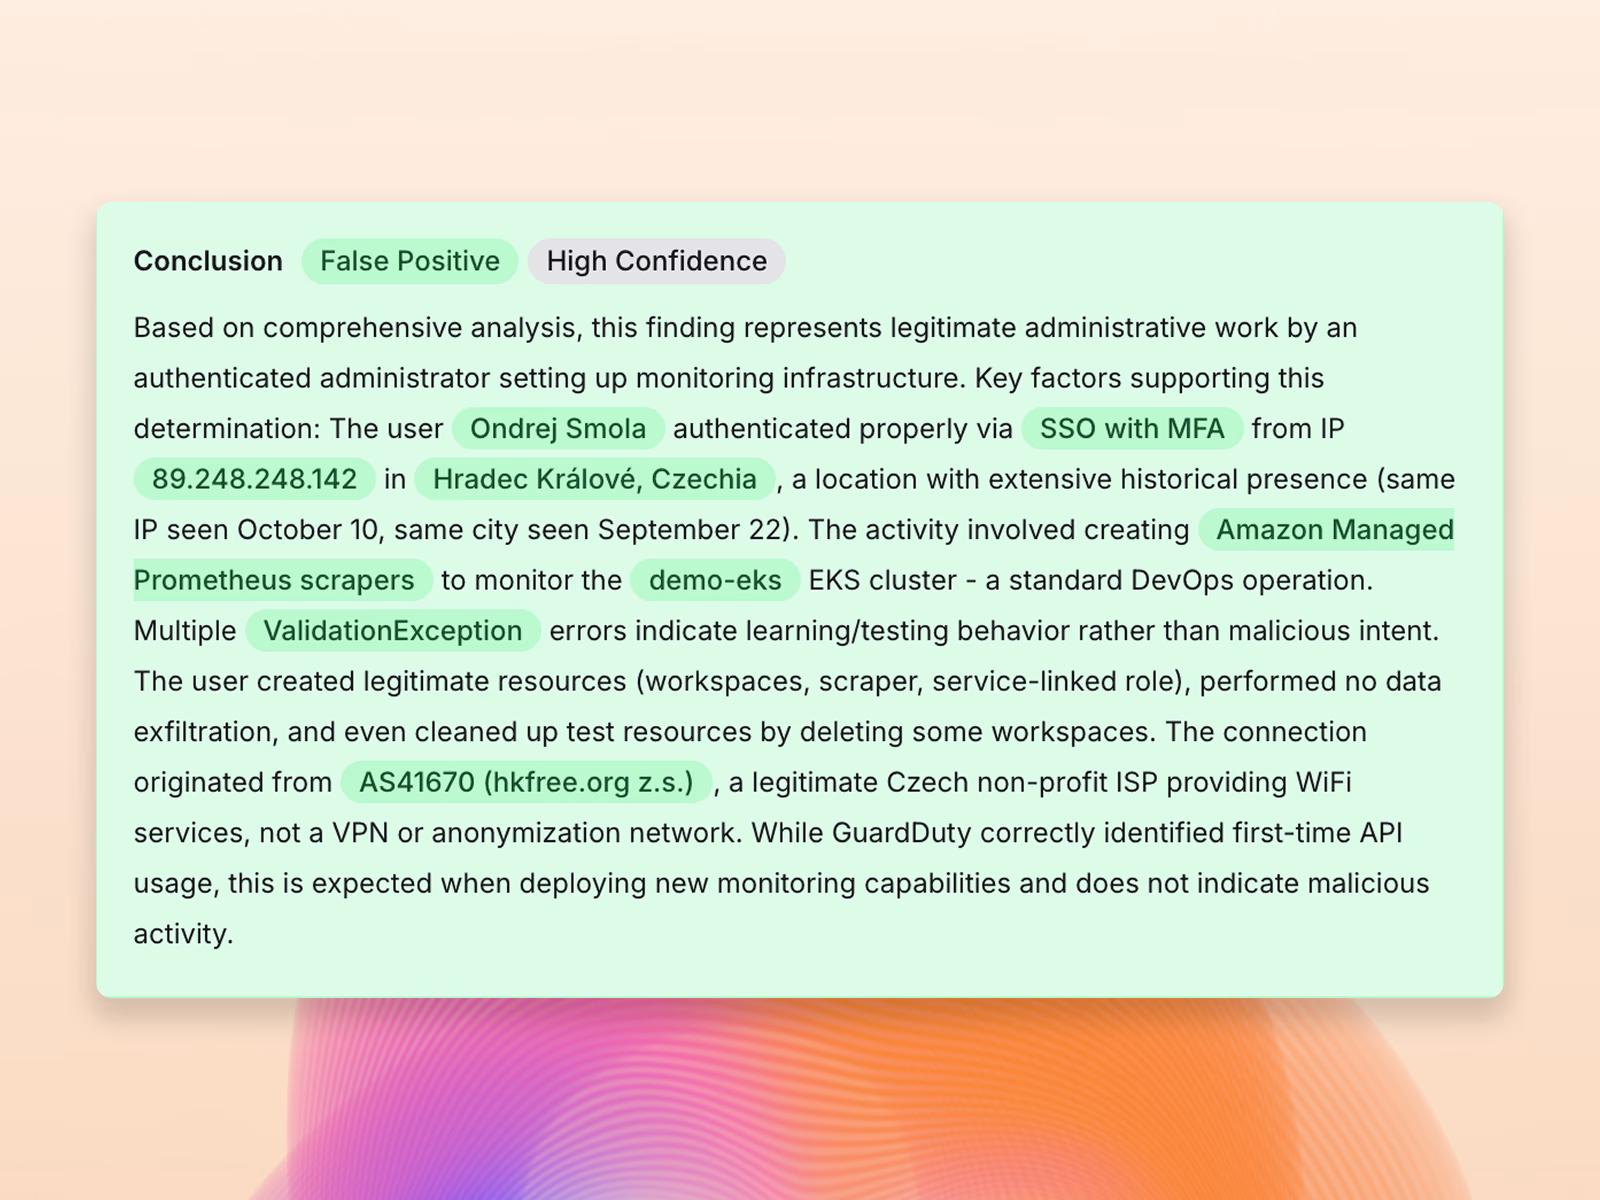
すべてのトリアージ結果には、簡潔で平易な英語による根拠、判断の根拠となった主要な指標、影響を受けたプリンシパルおよびリソース、ならびにログや証拠へのリンクが含まれます。アナリストや監査担当者は、アラートが誤検知または無害と判断された理由、あるいはエスカレーションされて対応・解決された理由を正確に把握できます。
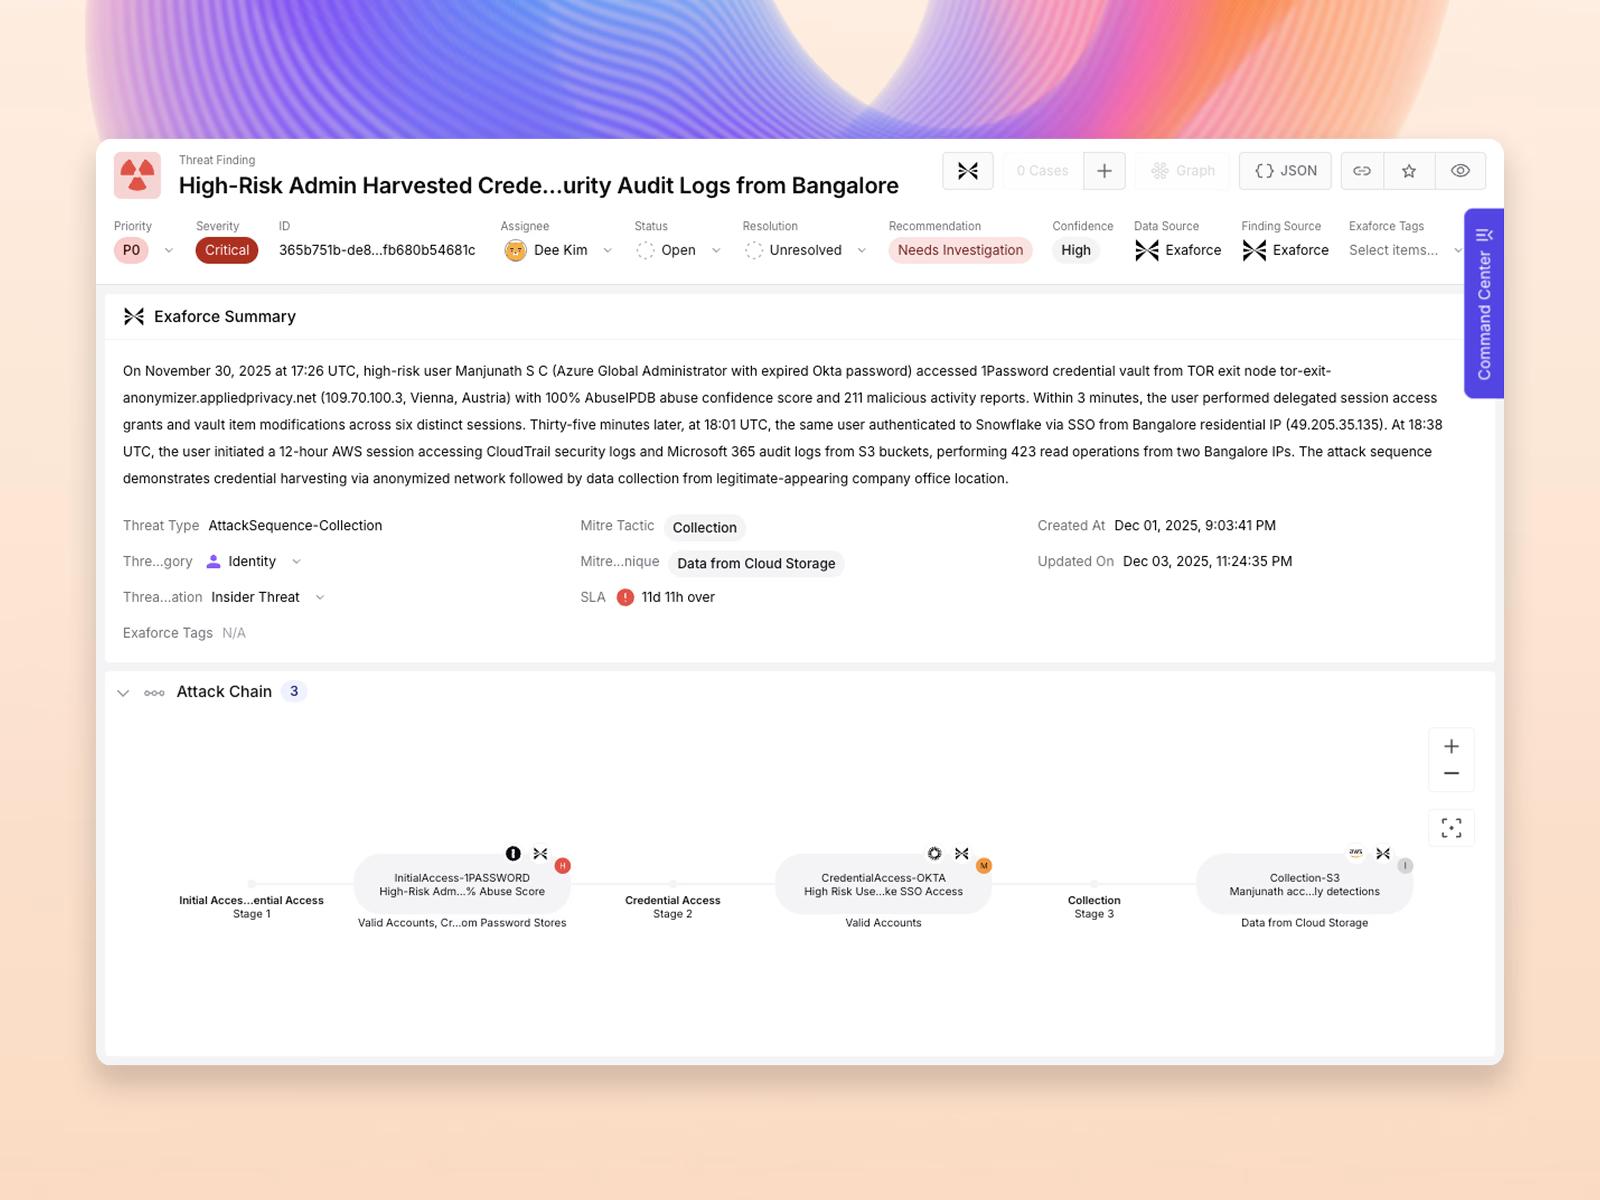
エクサフォースは、SIEM、アイデンティティプロバイダー、EDR、メール/フィッシング対策ツール、およびエクサフォースの検知全体にわたる関連アラートを相関分析し、証拠と元データへのドリルダウン(ピボット)を含む、エンドツーエンドの単一ストーリーとしてAttack Chainsを自動的に構築します。これにより、アナリストは初期アクセスから権限昇格、ラテラルムーブメント、影響に至るまでの一連のアクティビティを可視化し、数分で完全な調査ストーリーを整理できます。
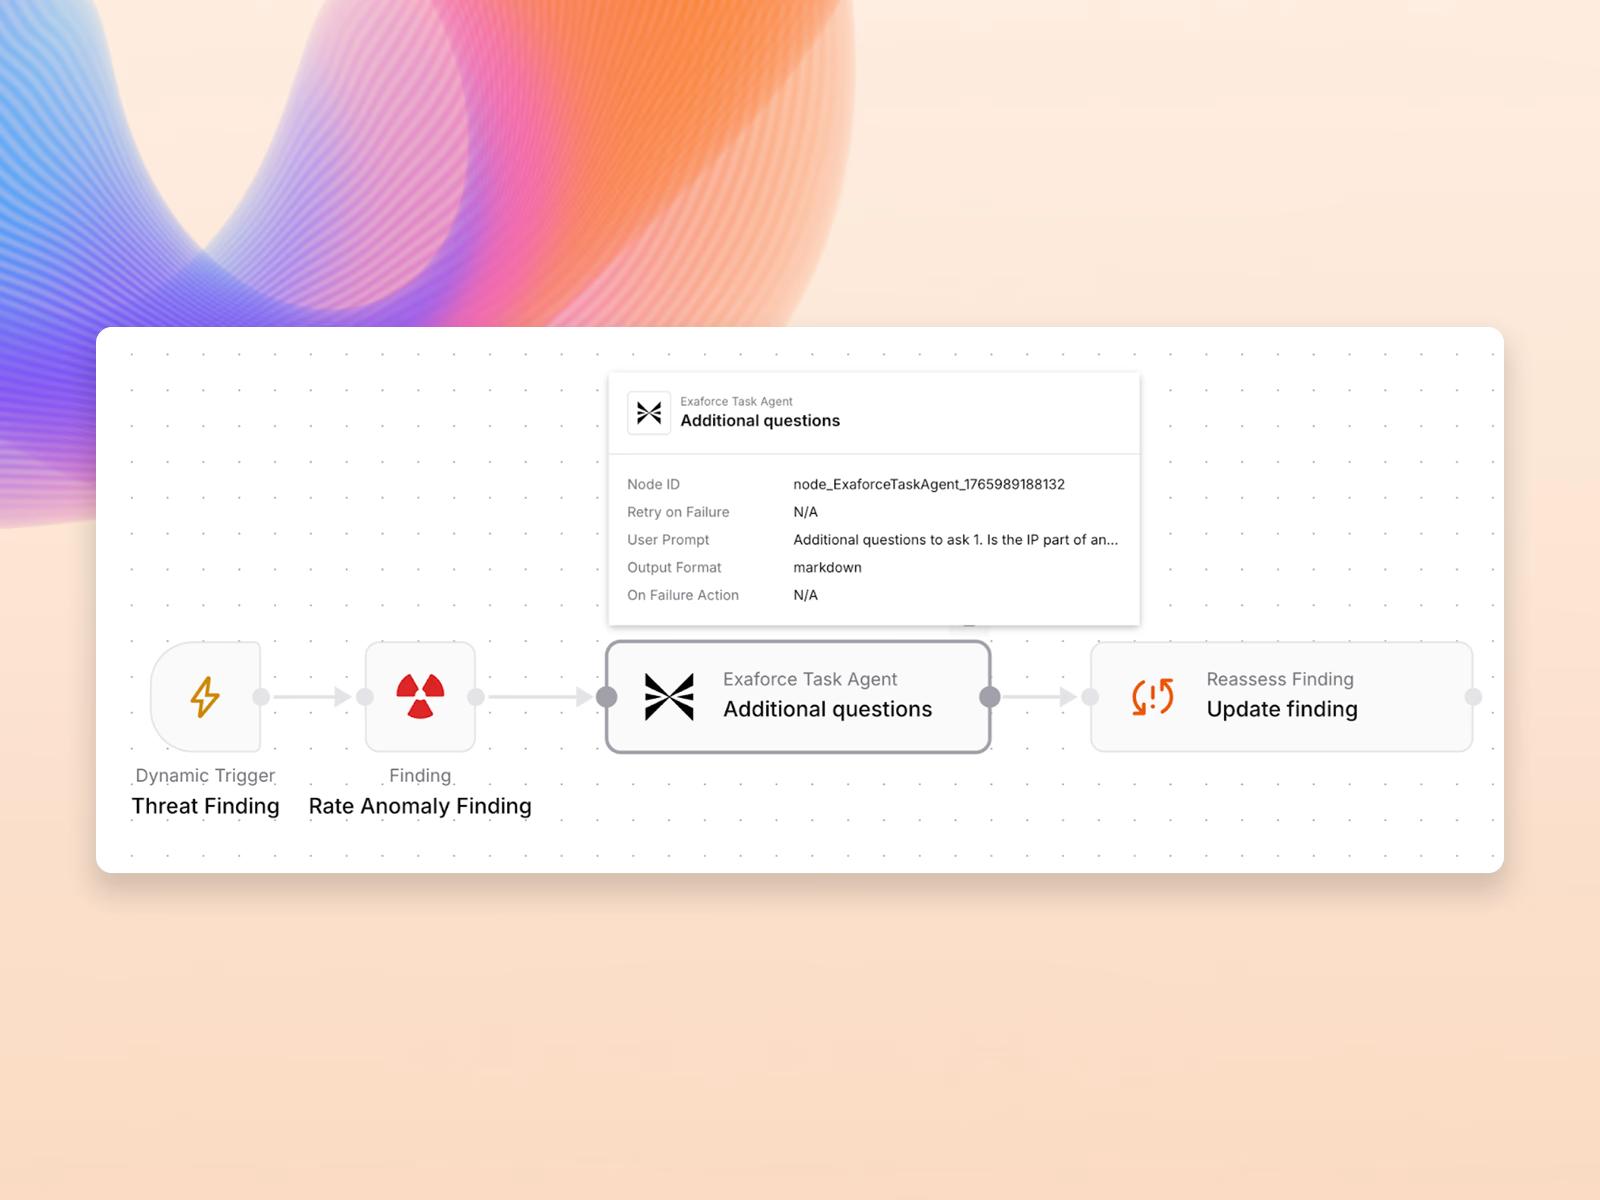
特定のアラートタイプに合わせたカスタム質問を追加することで、エクサボットの調査機能を拡張できます。組織固有の情報を収集する質問を設定することで、トリアージの精度を高め、誤検知を削減し、経験豊富なアナリストの調査ノウハウをロジックとして組み込むことができます。
ノイズを削減し、意思決定を迅速化するために設計されています
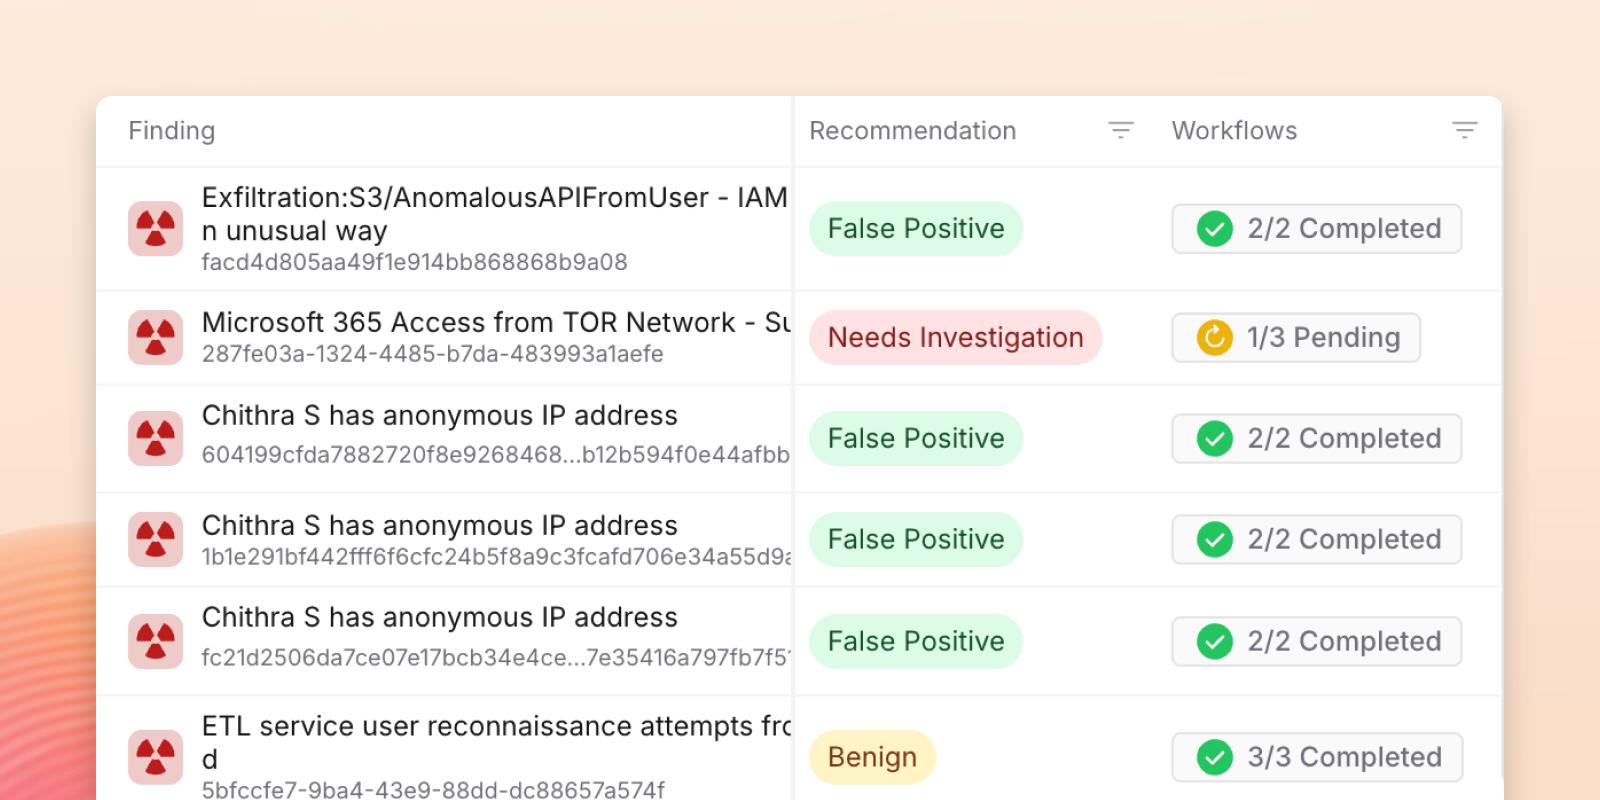
誤検知の自動削減と重複アラートの抑制
誤検知の自動削減と重複アラートの抑制
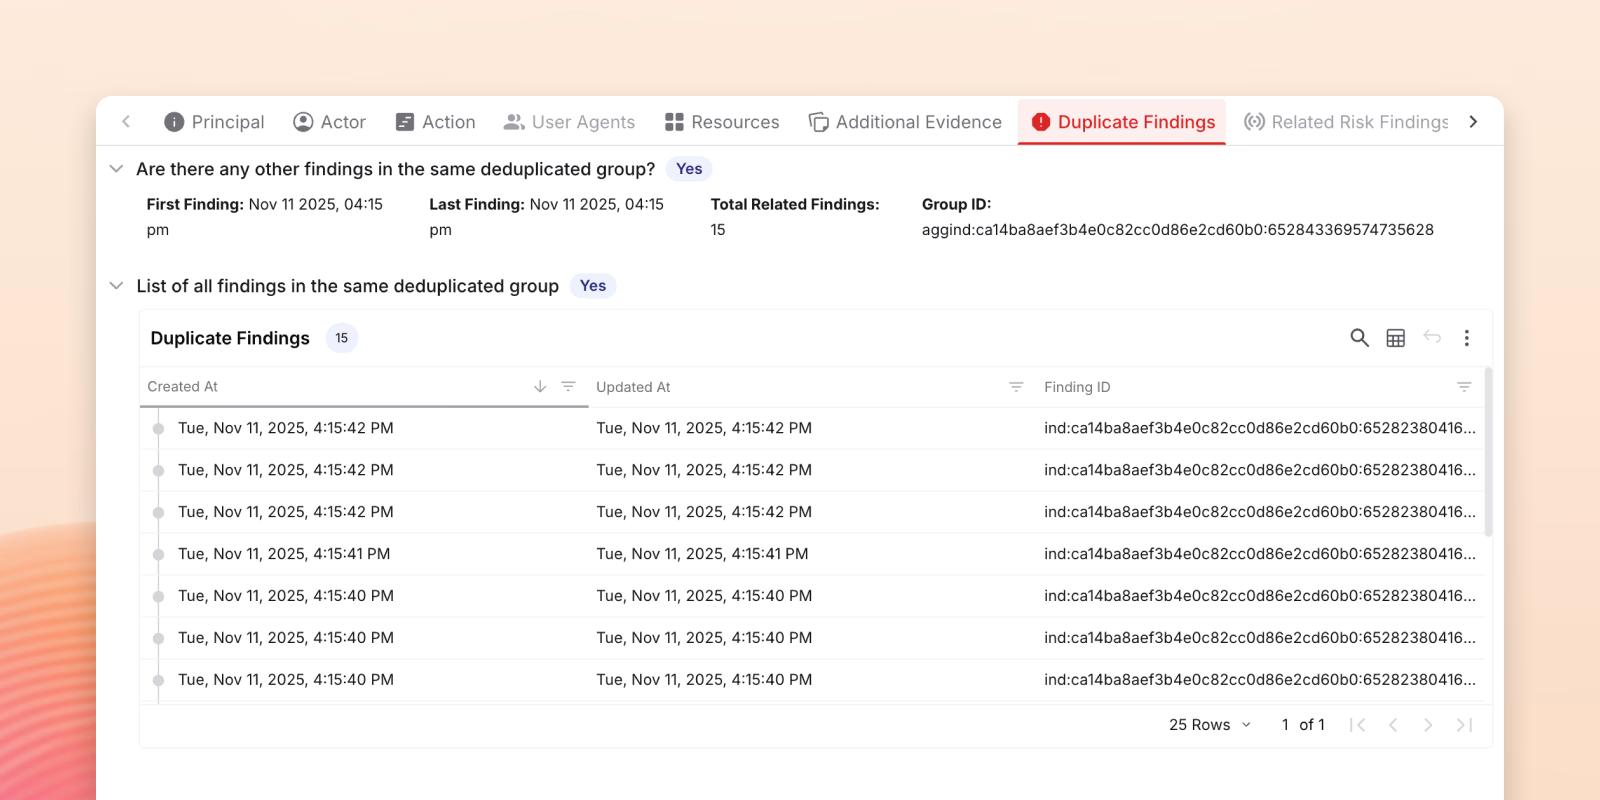
同一の根本原因を持つ複数のアラートを重複排除し、無駄な作業を削減
同一の根本原因を持つ複数のアラートを重複排除し、無駄な作業を削減
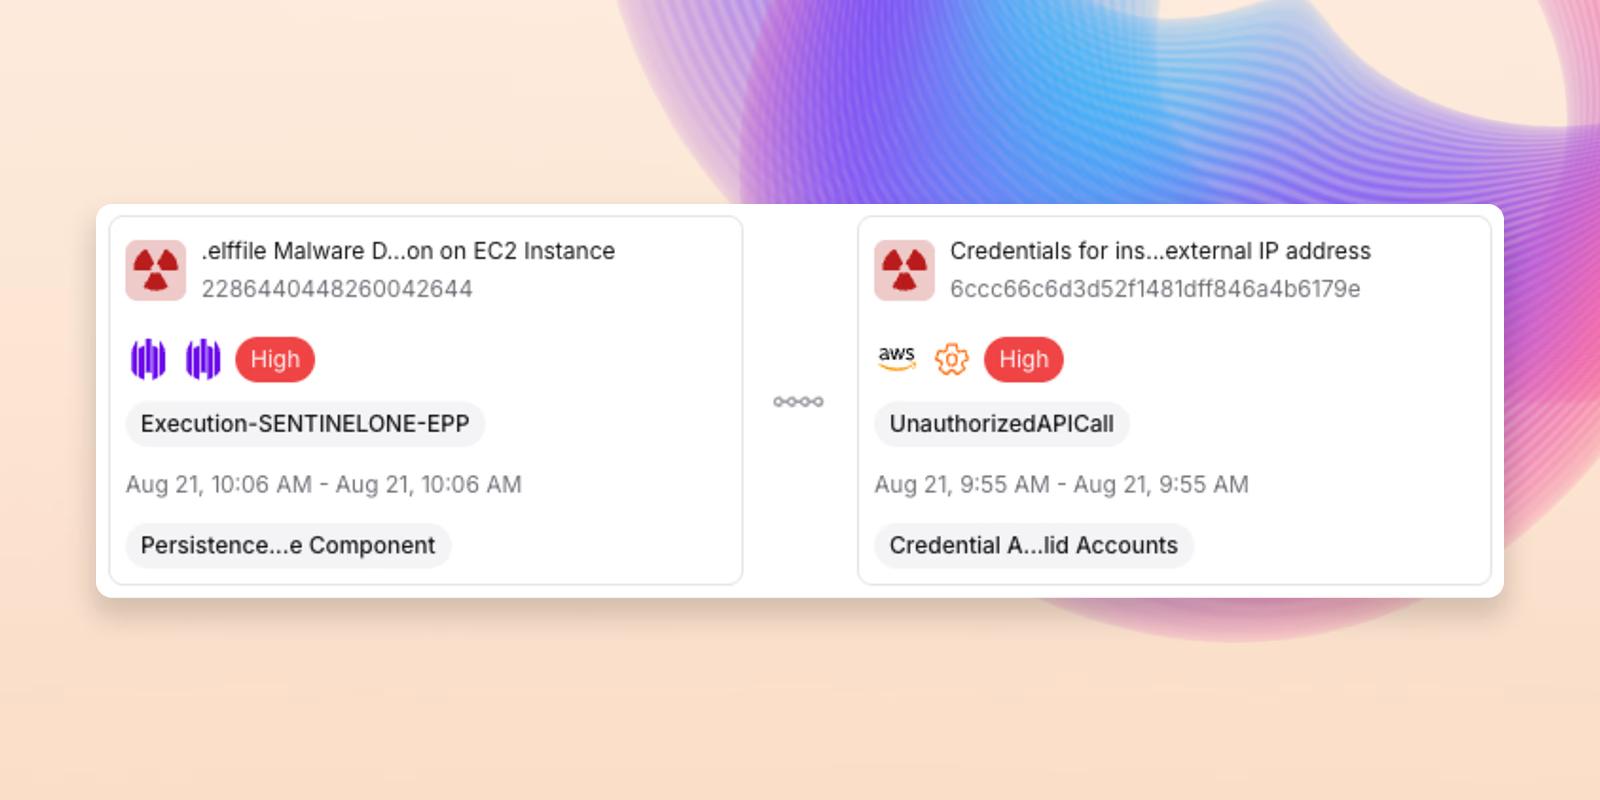
複数のソースにまたがる脅威を連鎖的に関連付け、攻撃の全体像を可視化
複数のソースにまたがる脅威を連鎖的に関連付け、攻撃の全体像を可視化
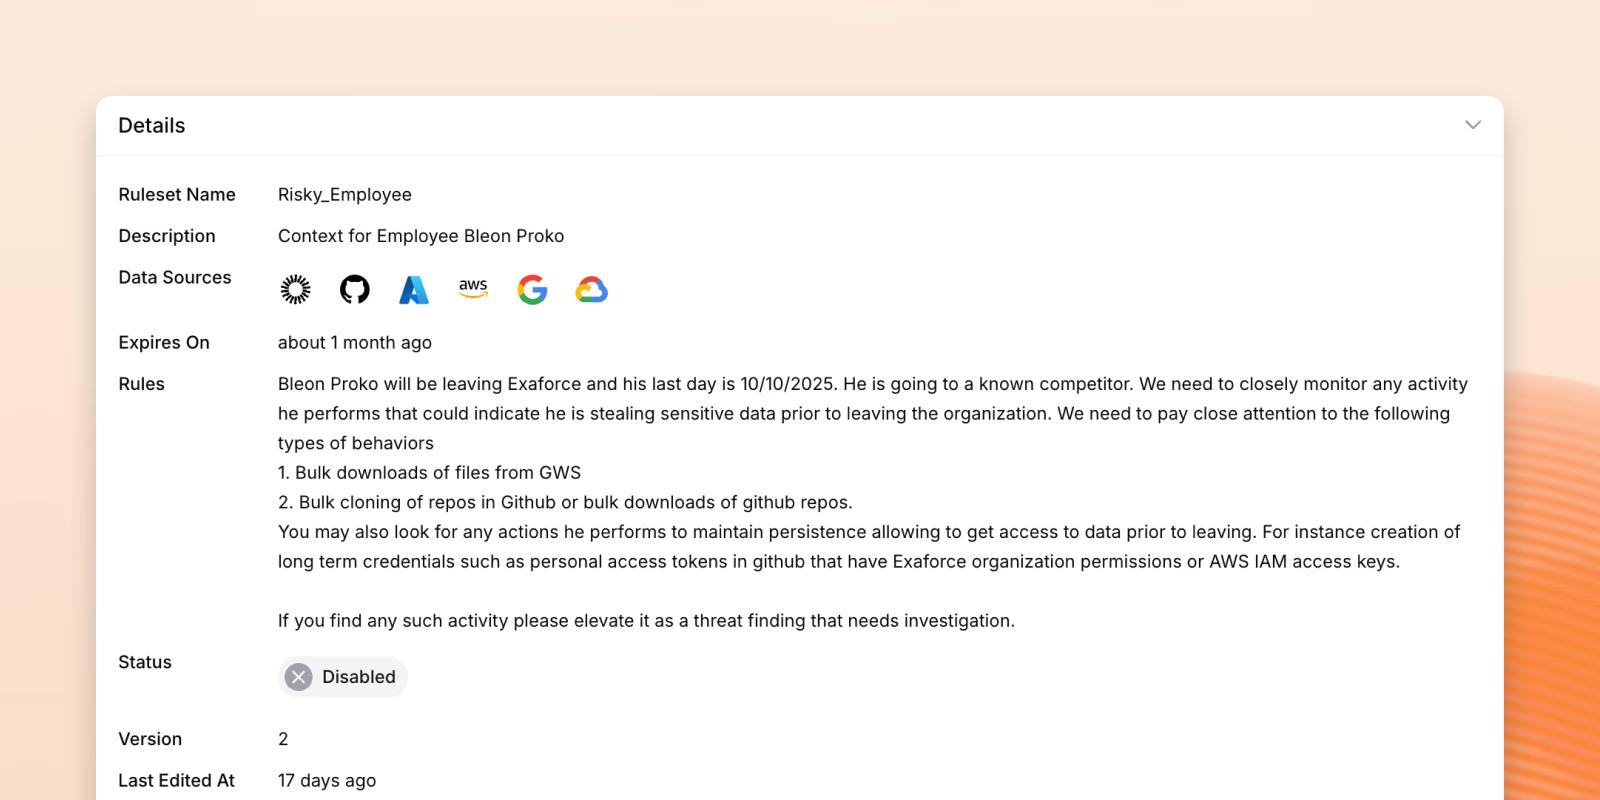
環境固有の知識をルールとして組み込み、無害なアラートを削減し、環境に即したコンテキストでトリアージを実施
環境固有の知識をルールとして組み込み、無害なアラートを削減し、環境に即したコンテキストでトリアージを実施
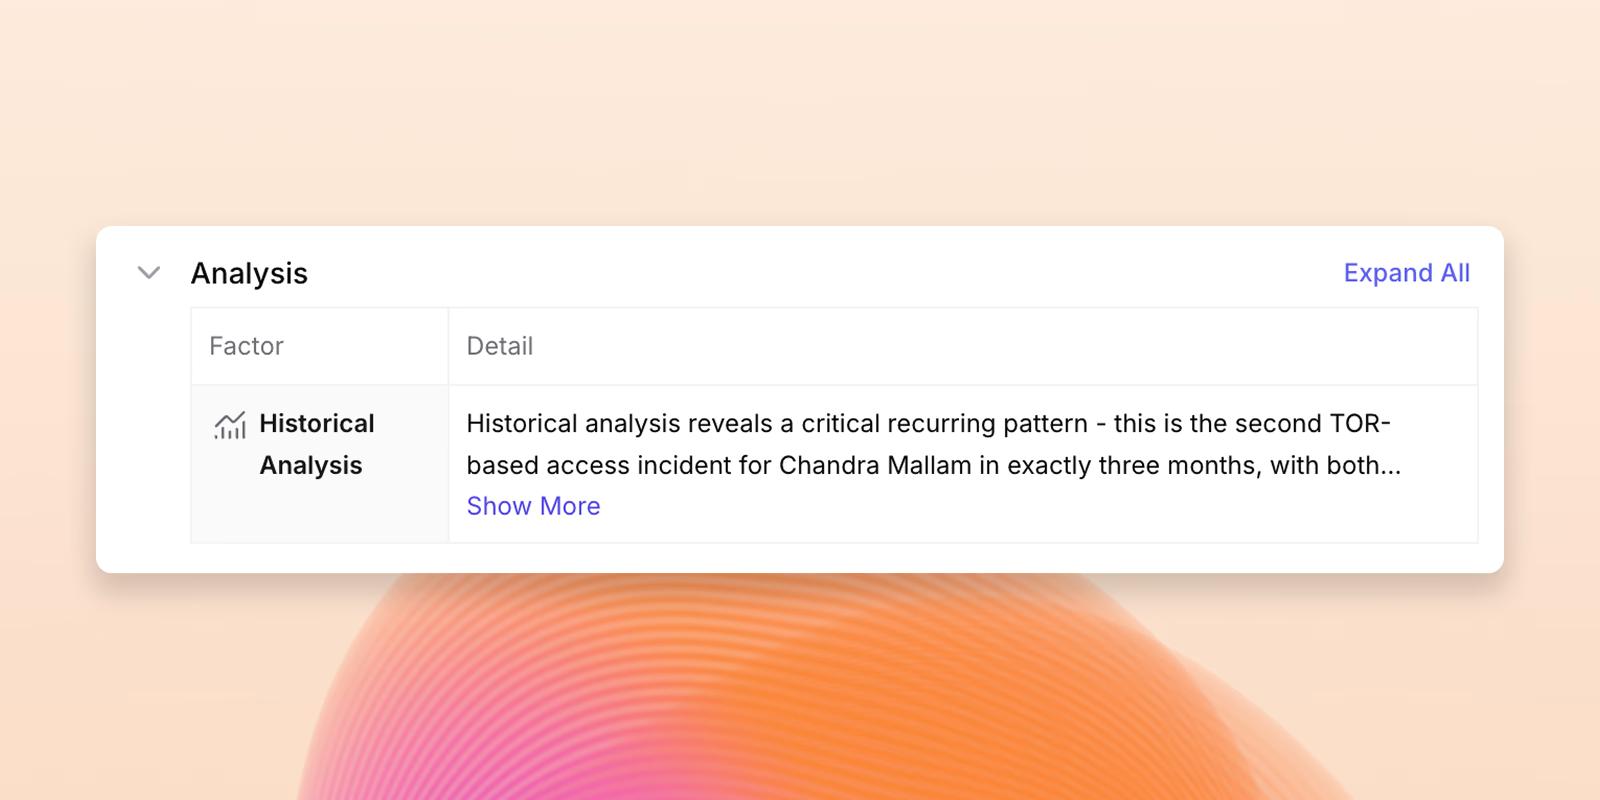
ノレッジモデルに蓄積された過去の結果を活用し、分析と推奨を継続的に改善
ノレッジモデルに蓄積された過去の結果を活用し、分析と推奨を継続的に改善
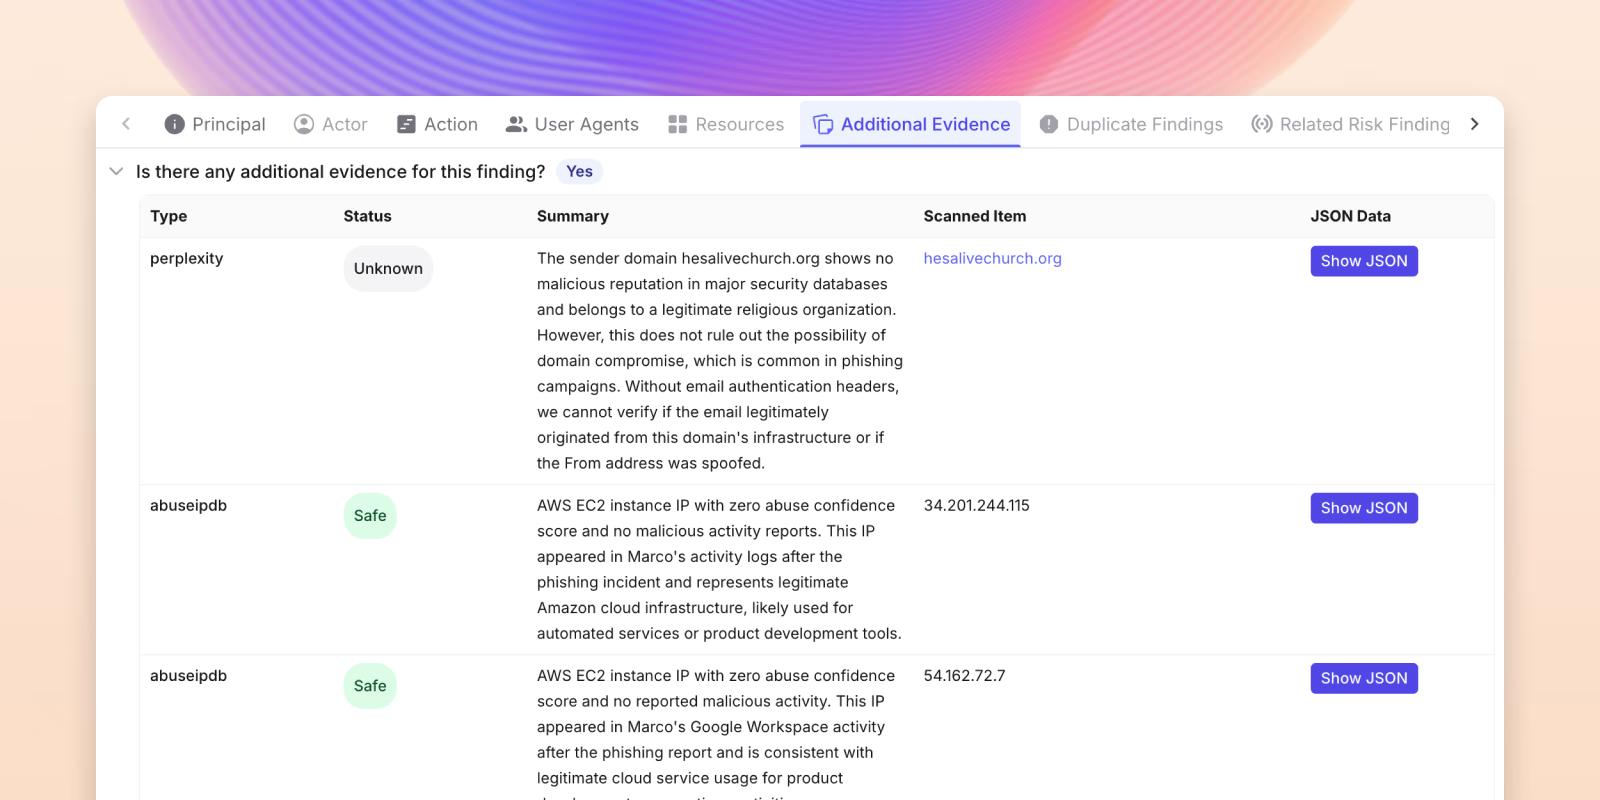
PerplexityやAbuseIPDBなどの脅威インテリジェンスフィードからのコンテキストを、すべてのアラートに自動的に付与
PerplexityやAbuseIPDBなどの脅威インテリジェンスフィードからのコンテキストを、すべてのアラートに自動的に付与
Commonwealth Fusion Systems
CFSはエクサフォースのAgentic SOCプラットフォームを活用しており、調査時間の短縮に貢献しています。場合によっては、数時間から数分へ短縮されました。プラットフォームによるアラートの自動トリアージにより、手作業が大幅に削減され、貴重な時間を節約できています。過去1年間、エクサボットは24時間365日のMDR機能を提供し、当社環境を継続的に監視しながら、セキュリティエンジニアリングチームと運用チームを支援してきました。
CFS サイバーセキュリティ責任者
アラートトリアージの再構築:ノイズを減らし、シグナルを増やす
自動化された誤検知の分類から、Tier 2およびTier 3アナリストへの明確な引き継ぎとより深いコンテキストの提供まで、AIがSOCのトリアージプロセスをどのように変えているかを解説します。
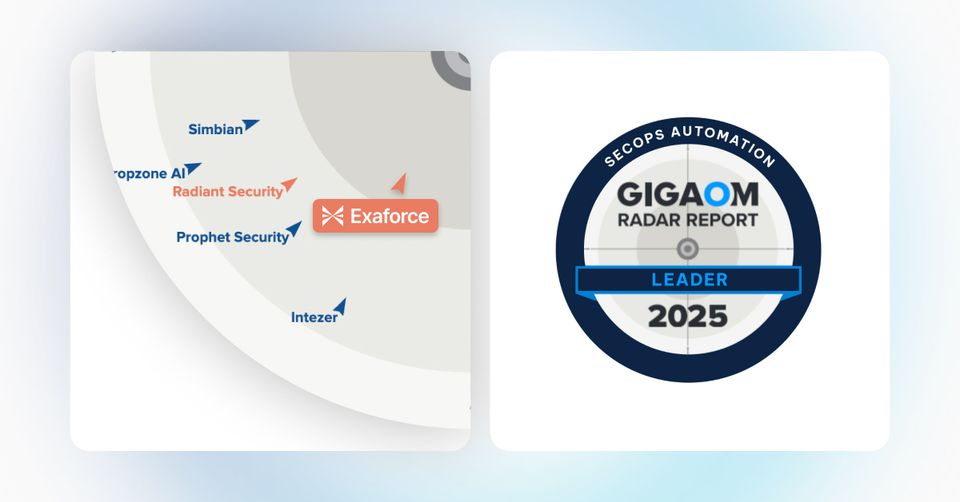
エクサフォース、2025年のSecOps自動化向けGigaOm Radarでリーダーおよびアウトパフォーマーに選出
GigaOmは、主要な機能、新しい機能、およびビジネス基準の側面について19のベンダーを比較しました。
ウェビナー:ゼロからAI主導のSOCへ:エクサフォースで検知、トリアージ、調査、対応を変革する方法
Agentic AIを適用し、SOC運用をどのように変革できるかを、実際のユースケースを通じてご紹介します。