
SIEMの運用負荷を増やすことなく、より広範なカバレッジを実現
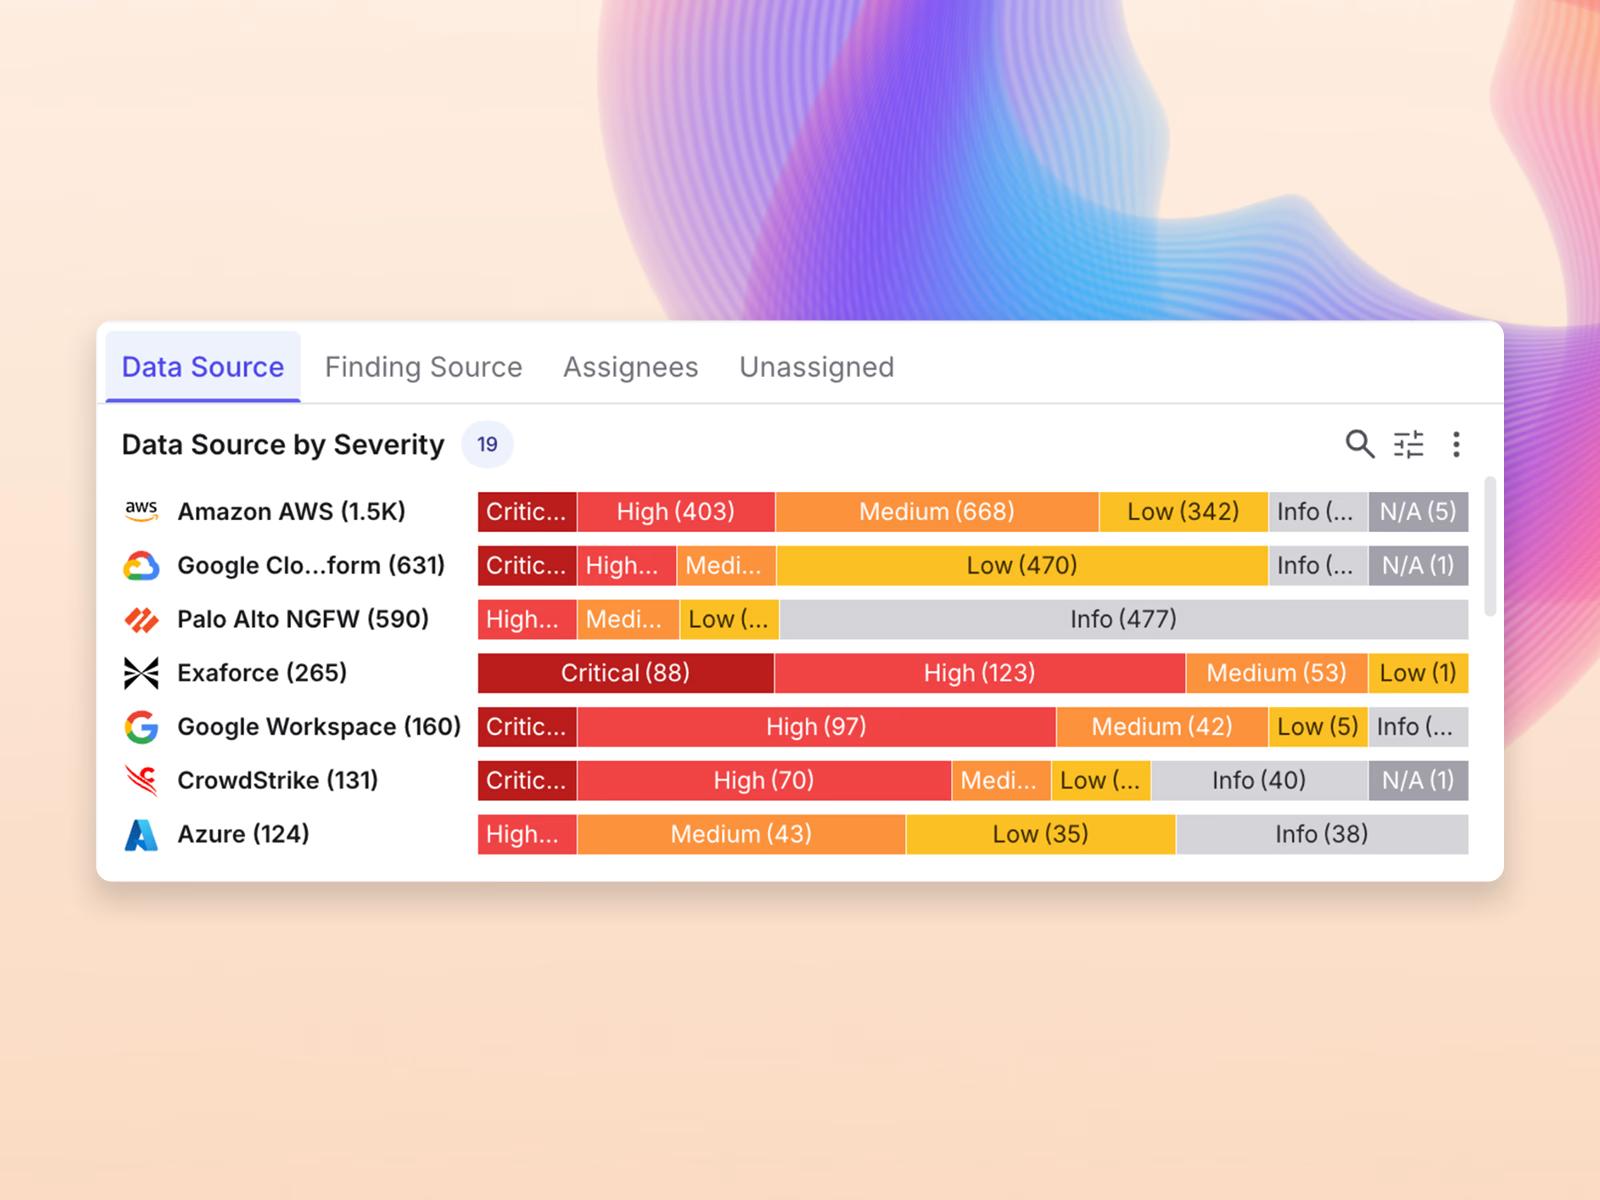
エクサボット検出は、SaaS、コラボレーション、VCSツールなど、SIEMでは見逃されがちな領域を含め、最新のエンタープライズアプリケーションおよびデータ全体にわたる可視性と検知カバレッジをSOCに提供します。Google Workspace、Slack、GitHubなどのプラットフォームにも検知を拡張することで、可視化されていない領域を解消し、重要なビジネス活動が行われる箇所で脅威を捉えます。
Exabot Detect
エクサボット検出は、お客様の環境における通常の状態を学習し、通常とは異なる事象を検知します。IaaS、SaaS、アイデンティティ、コード、コラボレーションツール全体にわたって検知カバレッジを構築・維持し、検知をチューニングしながら、スタックの拡大や攻撃者の変化にも追随します。検知エンジニアは不要です。
ビジネスの成長に応じて拡張できるスマートな検知
エクサボット検出は検知カバレッジを拡張し、精度を高めることで、他のソリューションでは見逃されがちな脅威を捉えます。AIを活用してノイズを低減し、AIを悪用する攻撃者の進化にも対応することで、チームが過負荷に陥ることなく、本当に重要な対応に集中できるようにします。
エクサボット検出は、SaaS、コラボレーション、VCSツールなど、SIEMでは見逃されがちな領域を含め、最新のエンタープライズアプリケーションおよびデータ全体にわたる可視性と検知カバレッジをSOCに提供します。Google Workspace、Slack、GitHubなどのプラットフォームにも検知を拡張することで、可視化されていない領域を解消し、重要なビジネス活動が行われる箇所で脅威を捉えます。
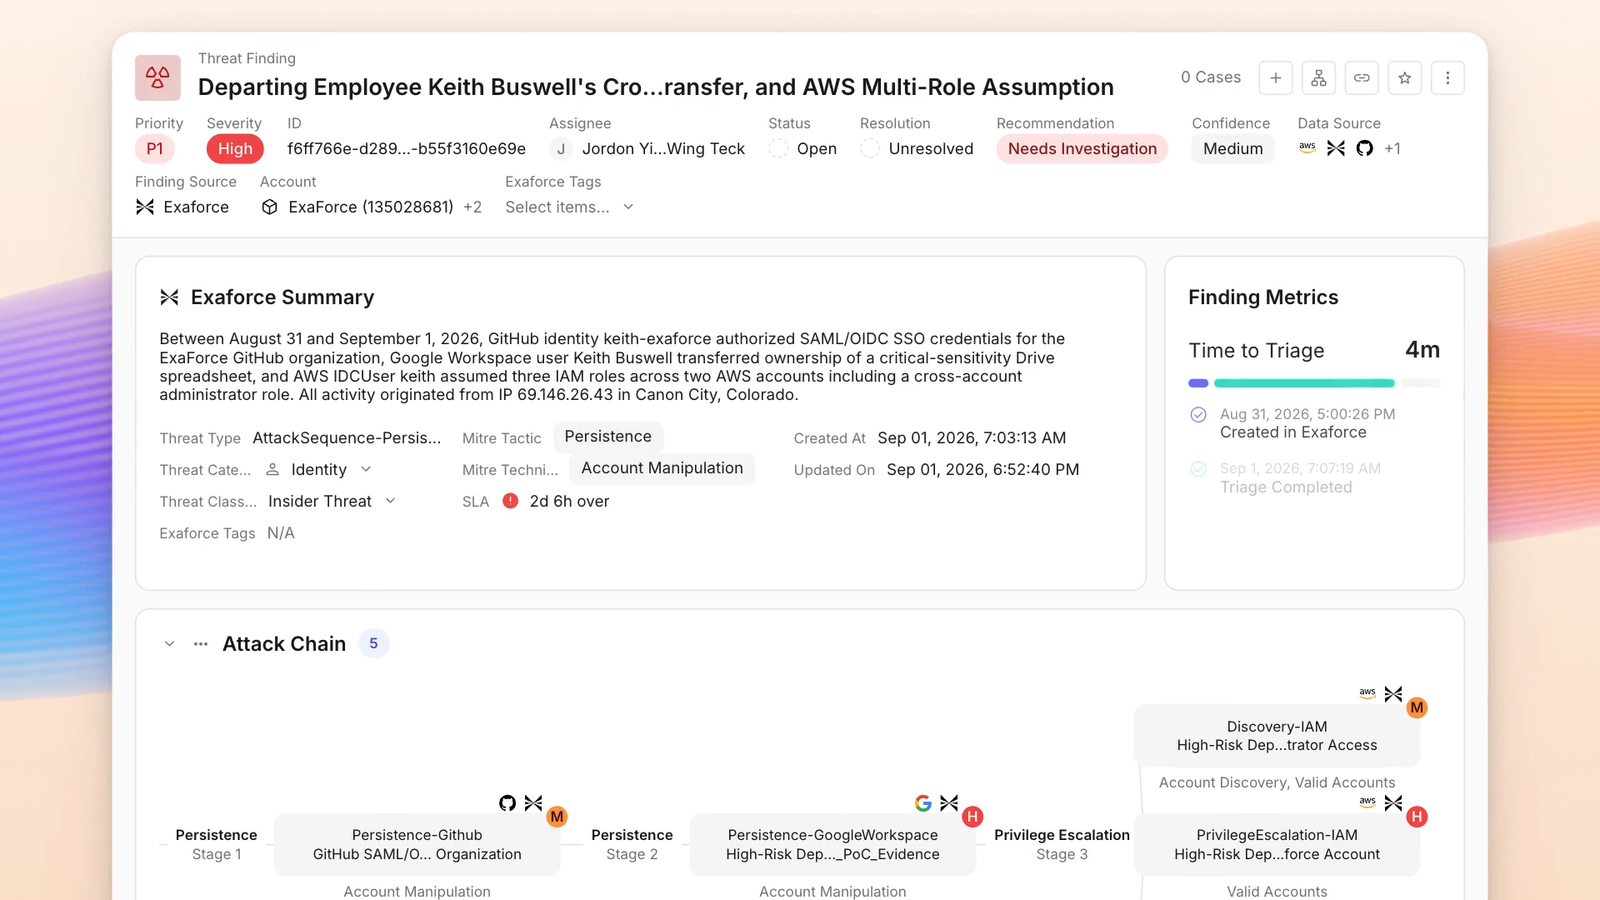
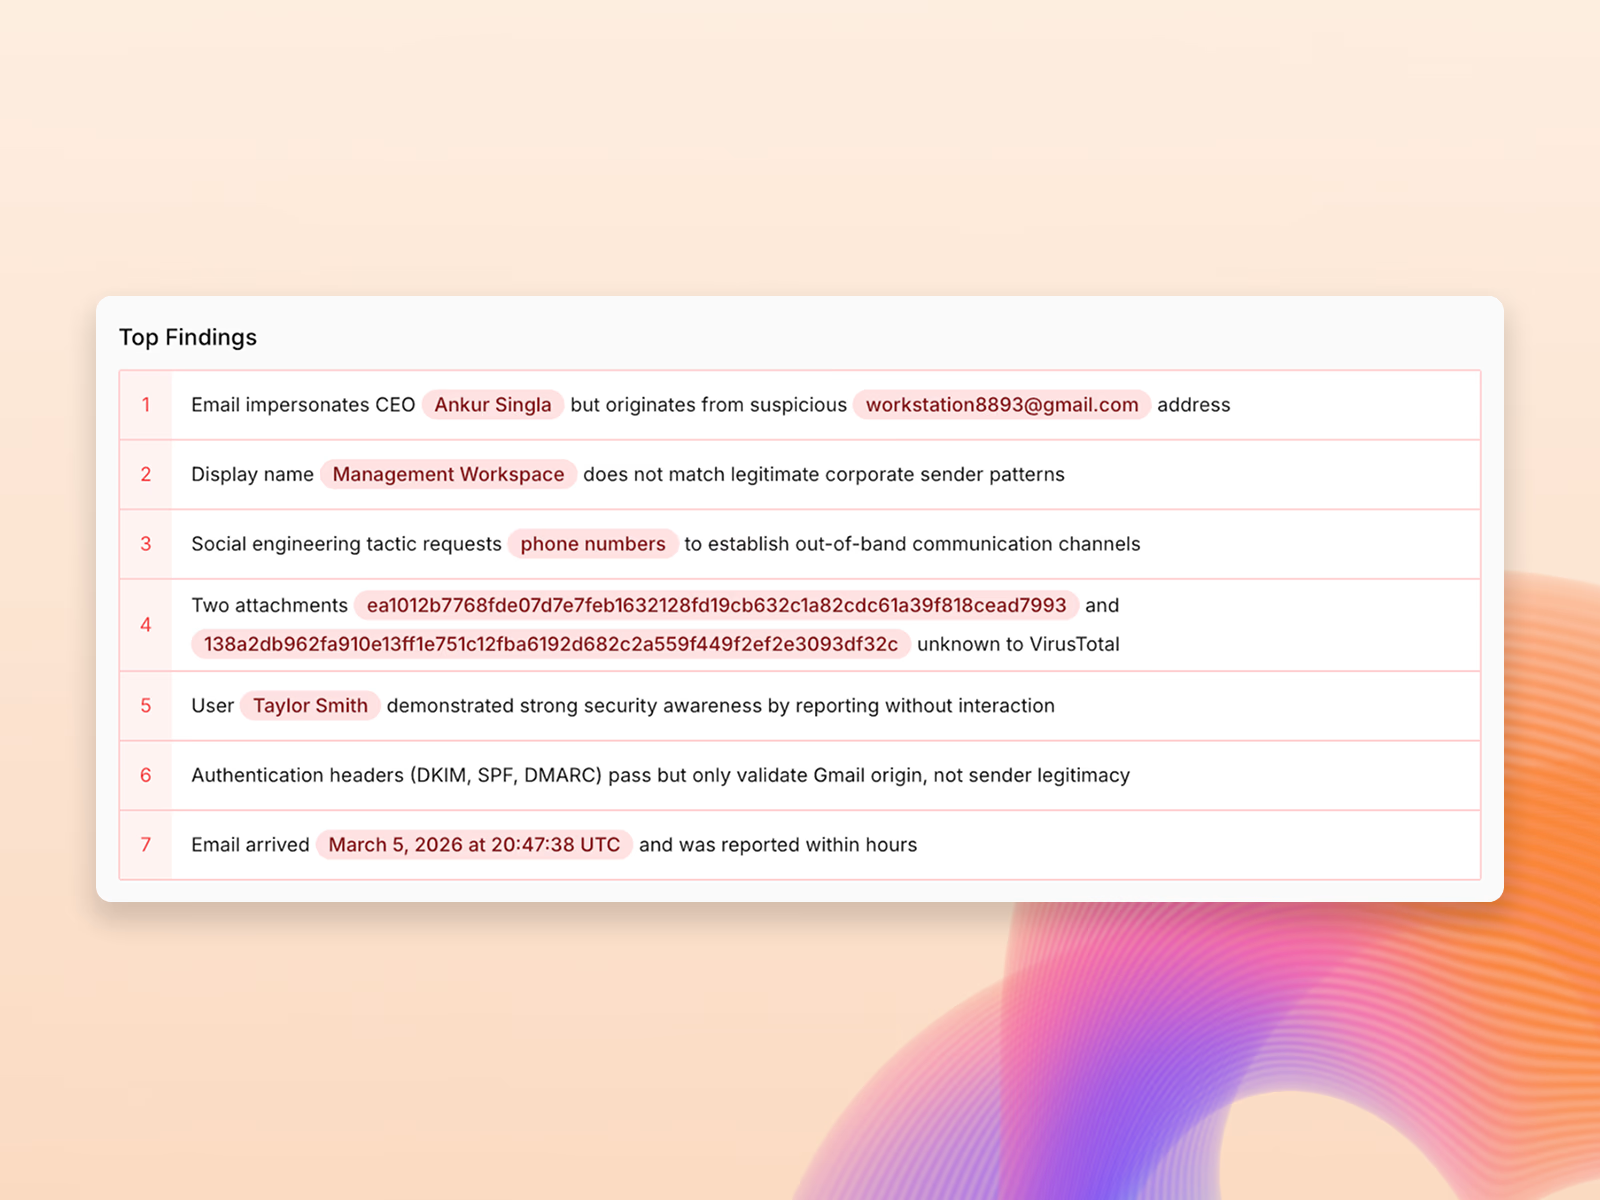
すべてのExabotのアラートには、自然言語とデータの両面で、明確かつ検証可能な根拠が付与されます。各検知について、エビデンス、コンテキスト、対応するMITRE ATT&CKのテクニックを確認できるため、アナリストや監査担当者は、なぜその事象が検知されたのかを常に把握できます。
ターンキー型のカバレッジから高度なカスタマイズまで、現状に応じて柔軟に適用できる検知テクノロジー。煩雑なルールチューニングや複雑な処理をオフロードすることで、検知エンジニアリングチームは、パイプラインやロジック、保守性に欠けるSIEMルールへの対応に煩わされることなく、実際のセキュリティ成果に集中できます。
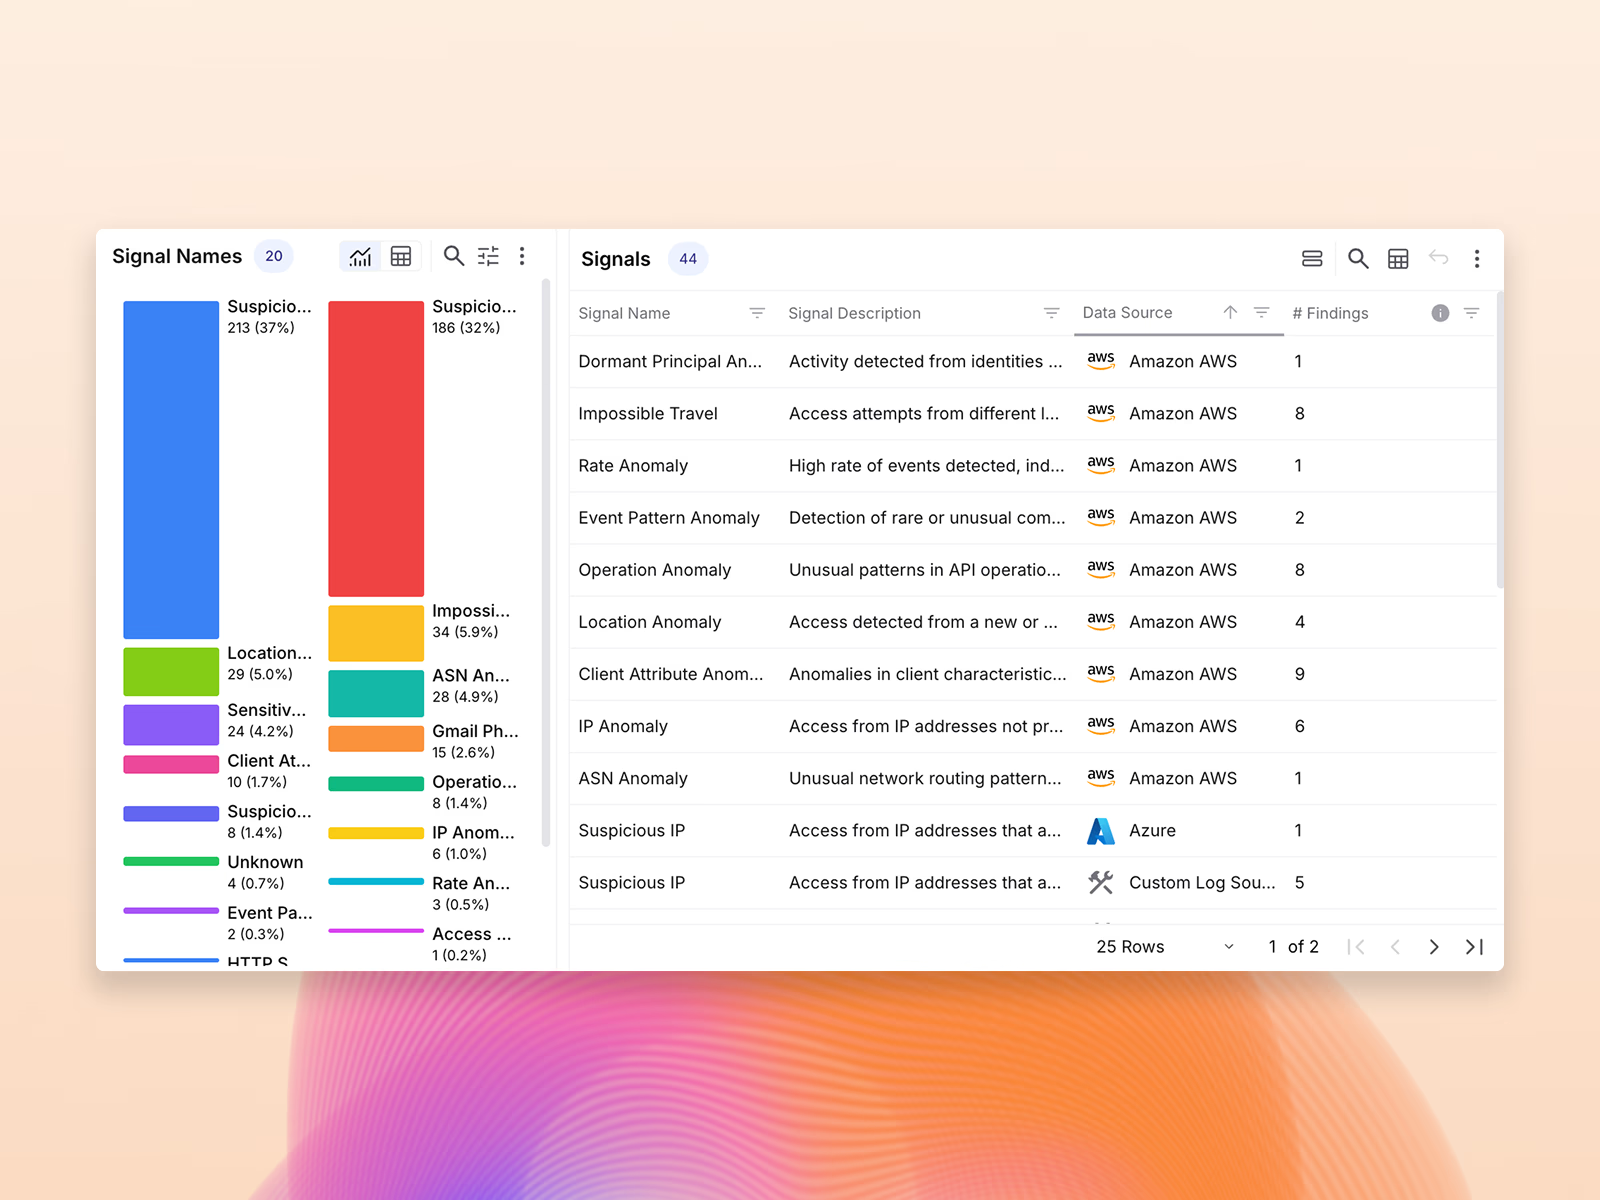
階層型の検知パイプラインは、ユーザー、アセット、アプリケーション全体にわたる低精度シグナルを取り込み、相関分析を行ったうえで、エンリッチメントとフィルタリングにより、SOCが対応可能な少数の高信頼アラートへと集約します。AIは何十億件ものイベントを継続的に分析し、ノイズや正常なアクティビティを排除することで、攻撃者がAIによって攻撃を大規模化させる状況下でも、アナリストは真にリスクを示す事象のみに集中できます。
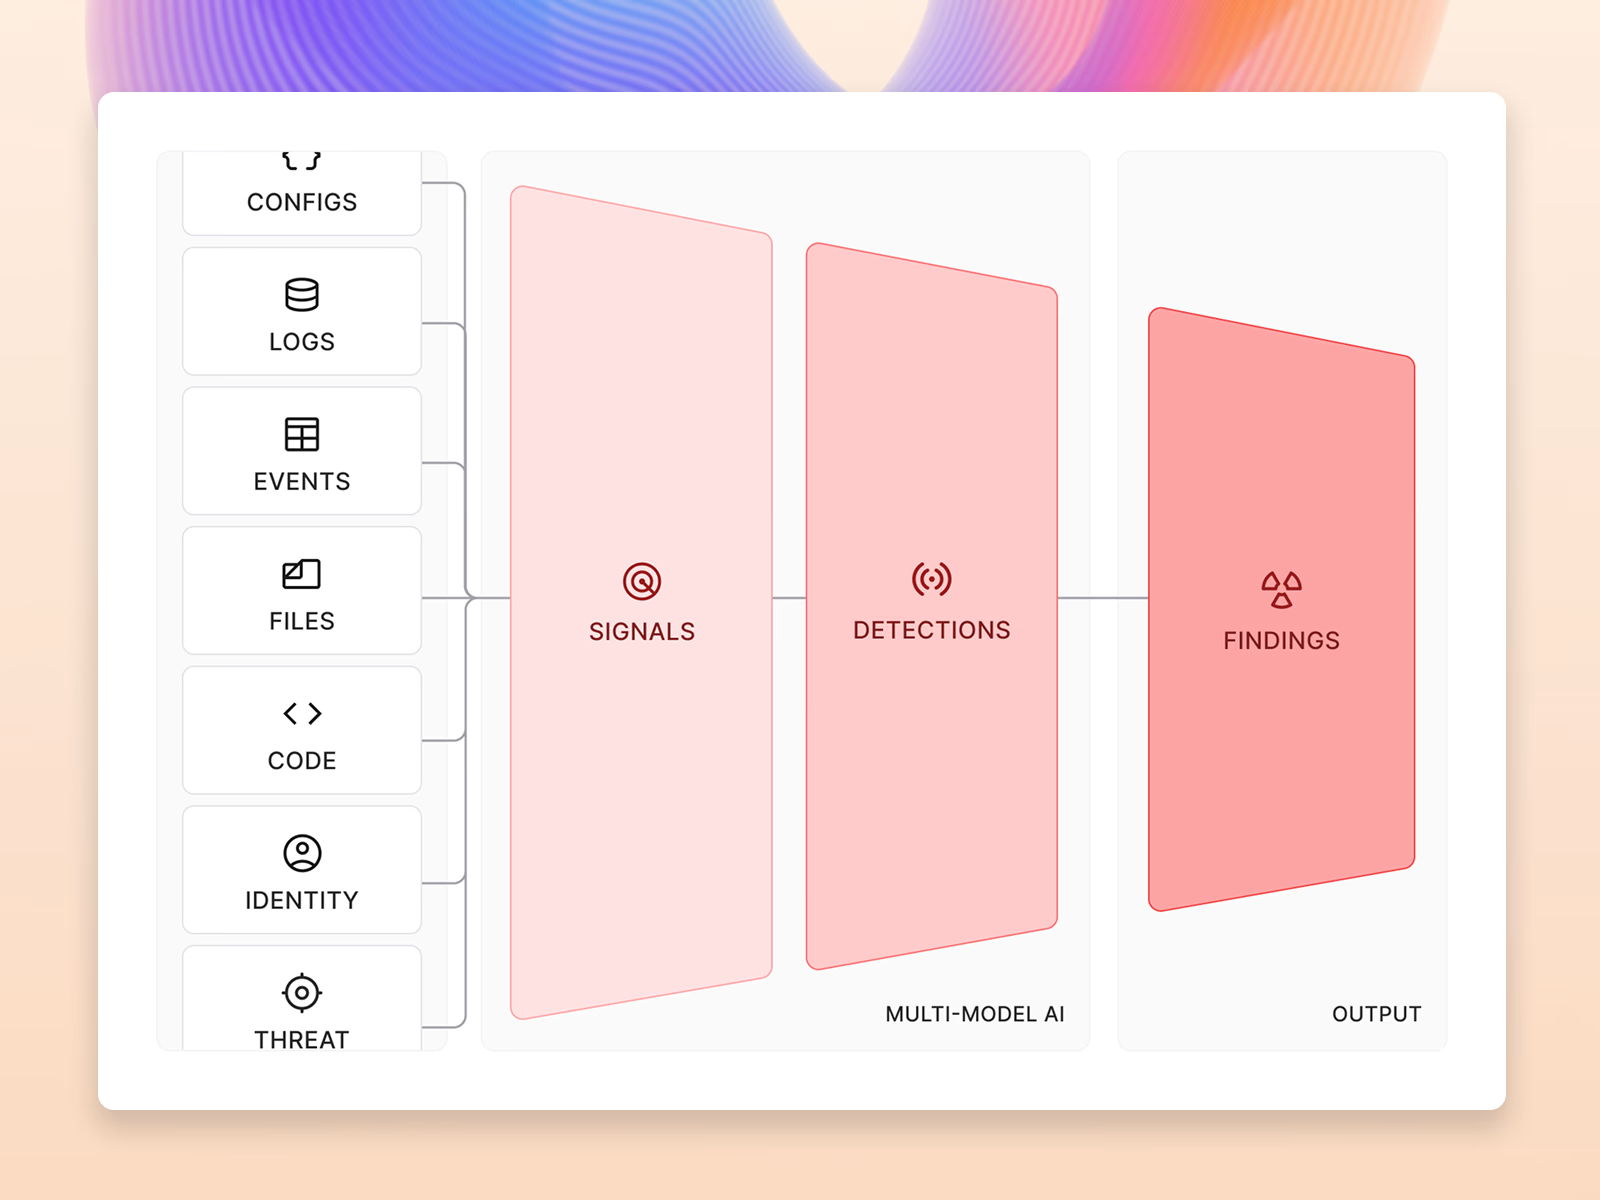
ノイズを増やすことなく、実際の脅威を可視化するために設計された高度な検知機能
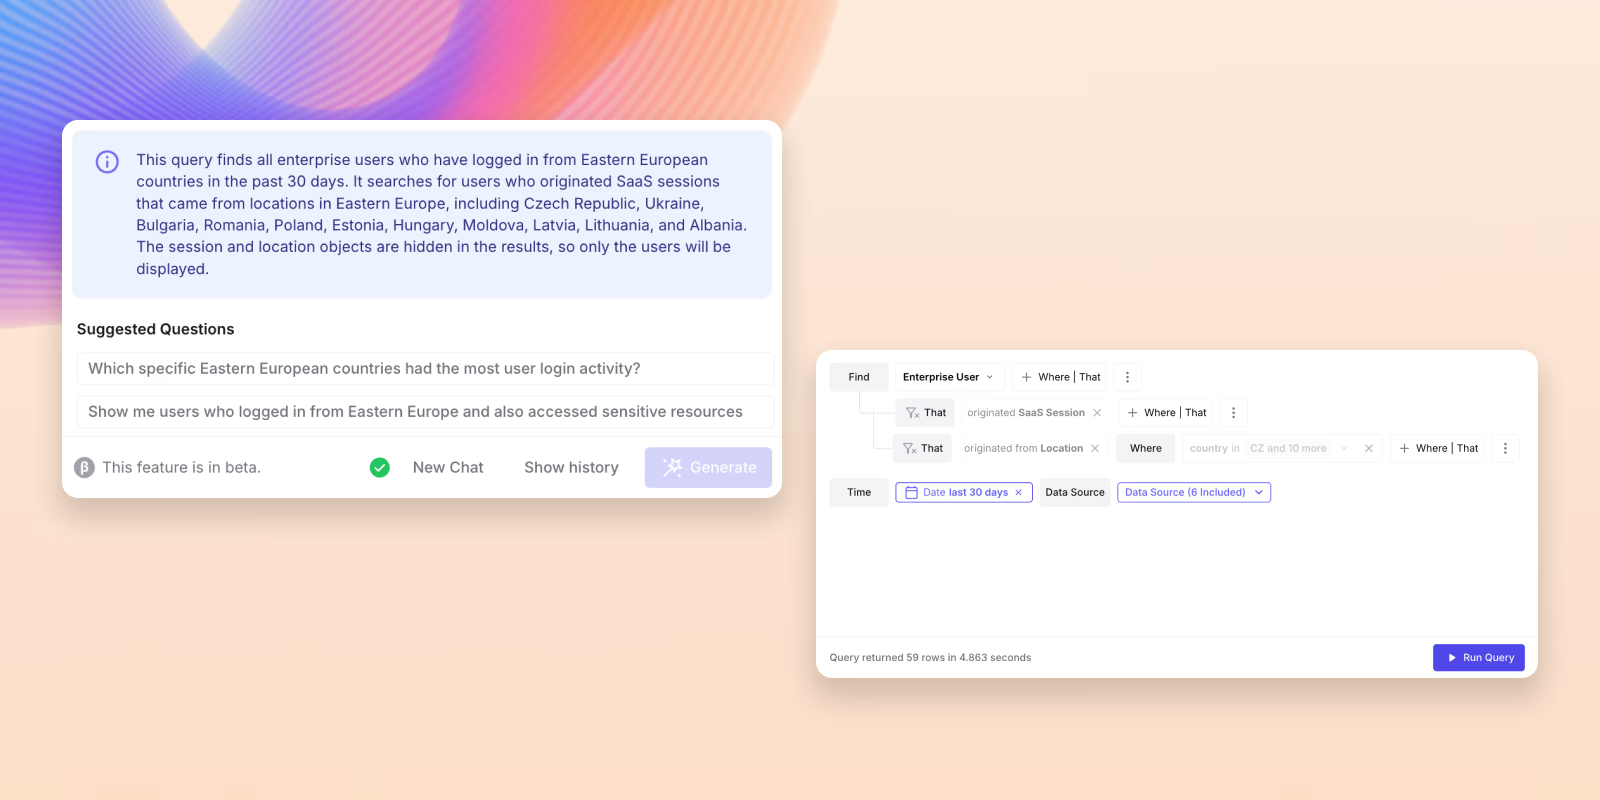
レート異常やピア分析などを含む高度な統計的行動モデルに基づく脅威検知と、ルールベース検知を組み合わせて実現します。
レート異常やピア分析などを含む高度な統計的行動モデルに基づく脅威検知と、ルールベース検知を組み合わせて実現します。
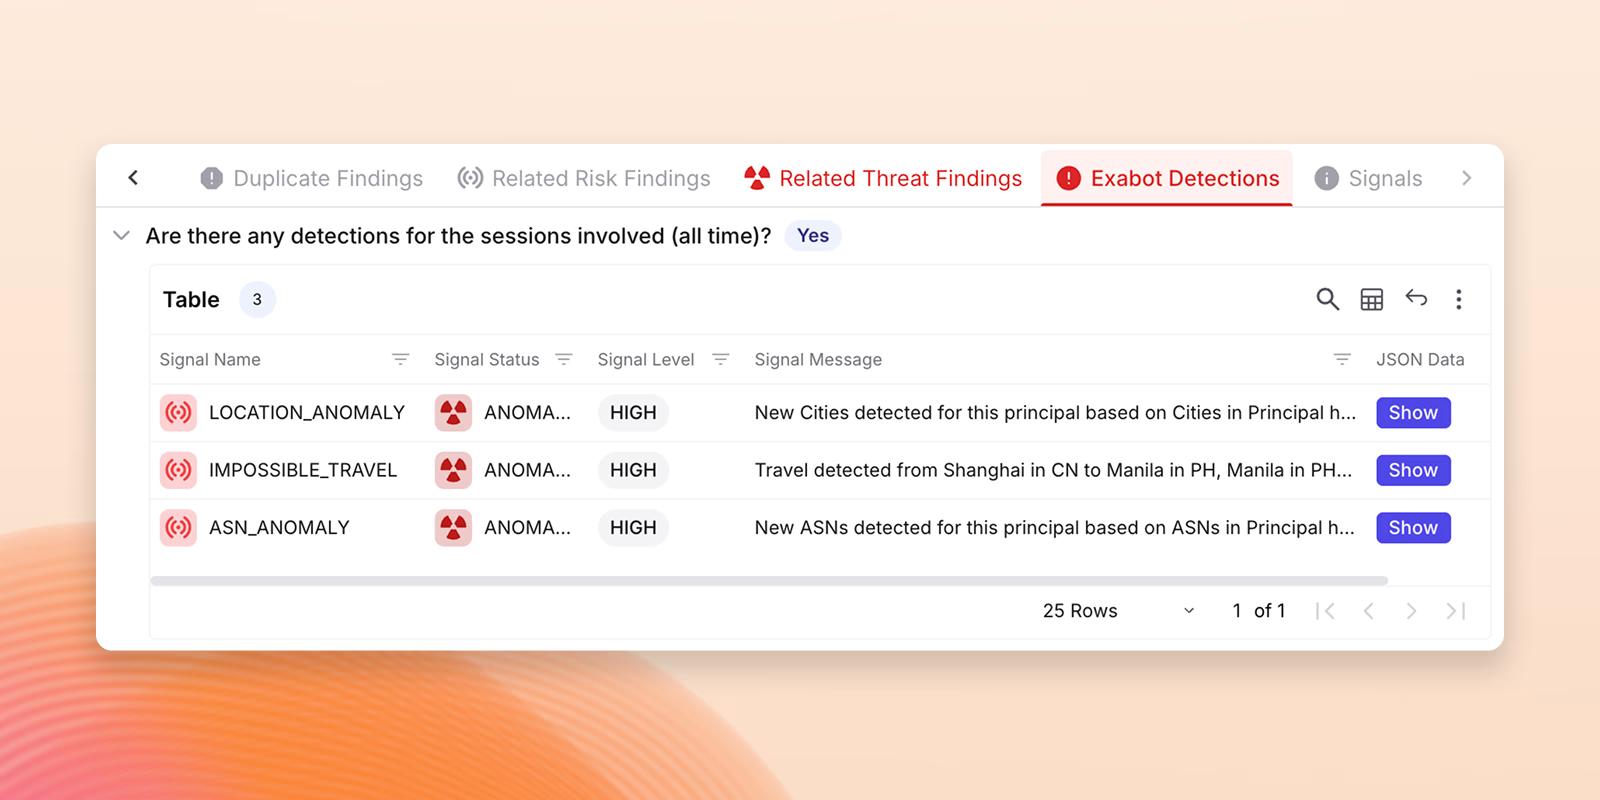
厳選されたダッシュボードにより提供される証拠データを通じて、各アラートの理解を強化します。
厳選されたダッシュボードにより提供される証拠データを通じて、各アラートの理解を強化します。
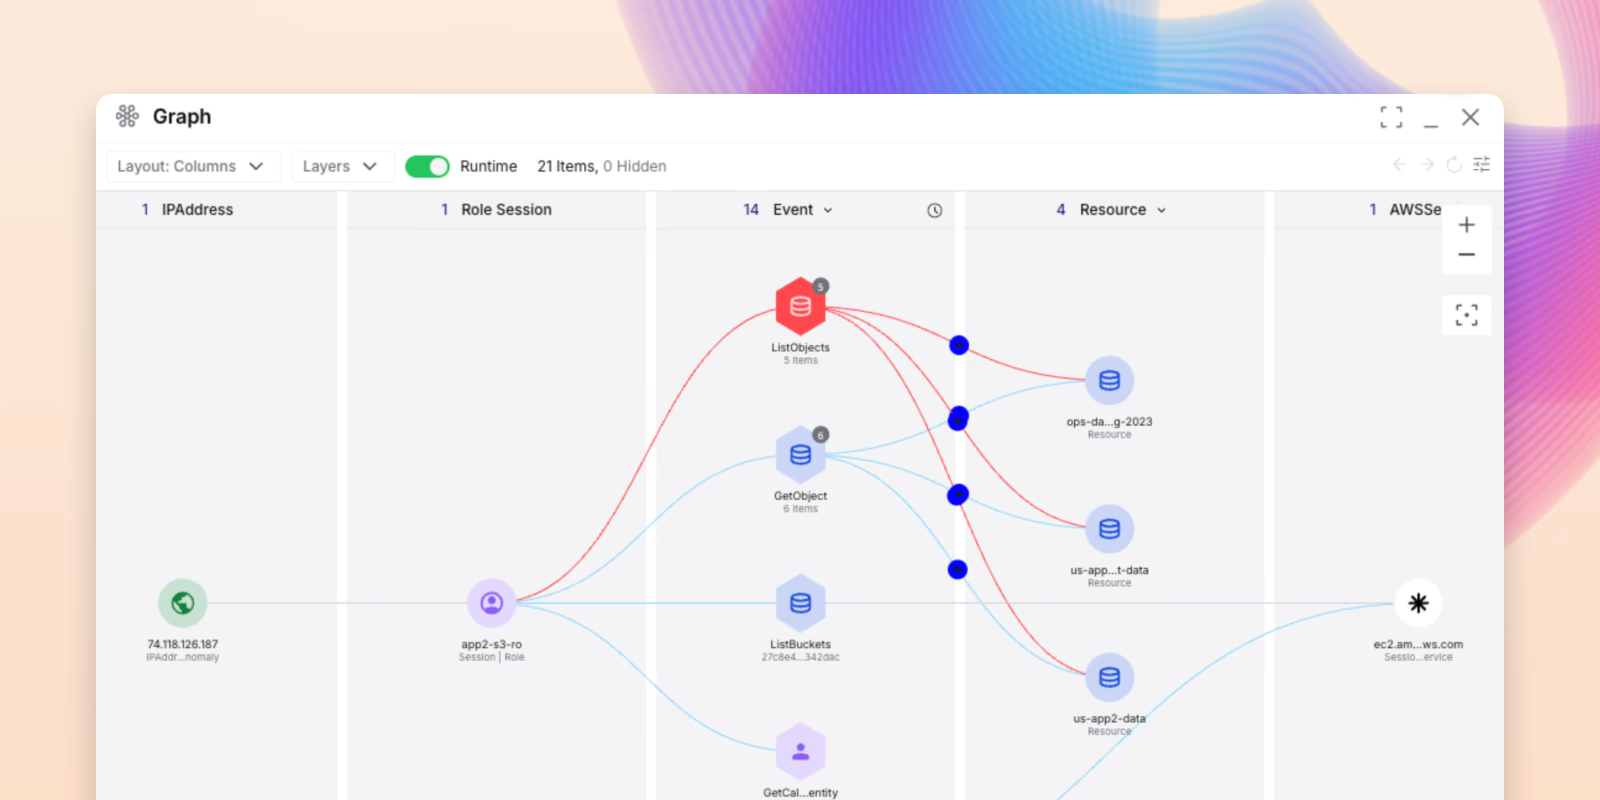
アクター、アクション、リソース間の関係性を、直感的なビジュアルで可視化します。
アクター、アクション、リソース間の関係性を、直感的なビジュアルで可視化します。
Accton
エクサフォースは、AIによってAWSとAzureの脅威検出・対応を強化し、当社のSOCの有効性を大幅に向上させました。サードパーティアラートの自動トリアージとルール不要の検出により、対応が効率化され、数十時間を削減できています。その結果、チームは脅威の軽減に集中できるようになり、探索機能によってすべてのクラウドサービスに対する可視性も高まりました。
Accton CISO兼CIO

エクサフォースがマルチモデルAIを活用し、お客様環境におけるアカウント乗っ取り攻撃を検出した方法
エクサフォースがマルチモデルAIを活用し、お客様環境におけるアカウント乗っ取り攻撃を検出した方法
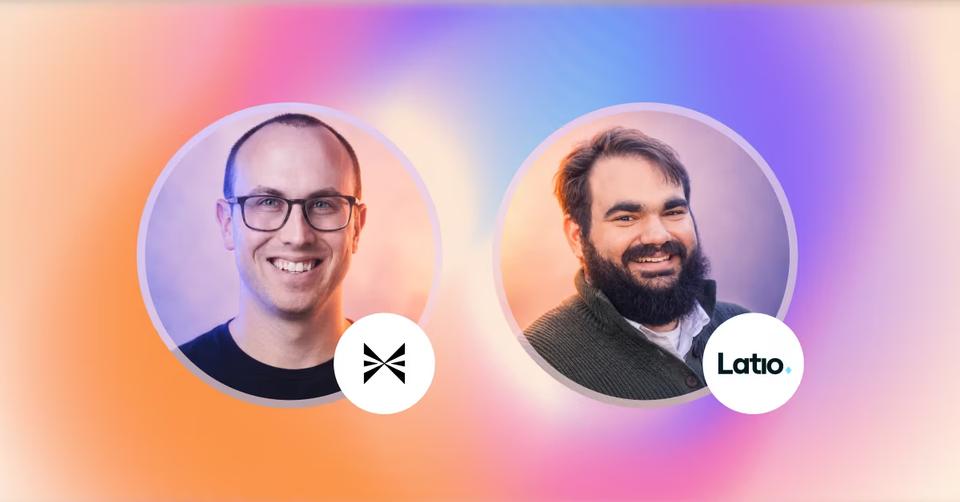
ウェビナー:「AI SOC」とは何か?
James Berthoty氏(Latio の CEO 兼プリンシパル・アナリスト)と Taylor Smith(エクサフォースのプロダクトディレクター)が、AI SOC に関する誇張された議論を整理し、その本質を解説します
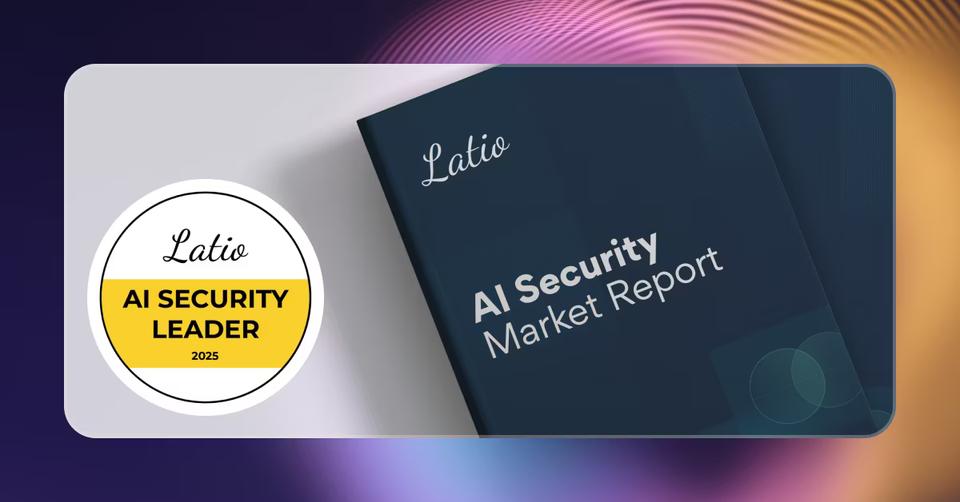
Latio AIセキュリティ市場レポート 2025
AIセキュリティにおける最新の動向について、実践的なインサイトを提供します。本レポートは、セキュリティ責任者およびエンジニアの双方を対象としており、市場の現状、主要なユースケース、そしてベンダーによるイノベーションの動向を解説します。