
システム全体を横断した深い可視化
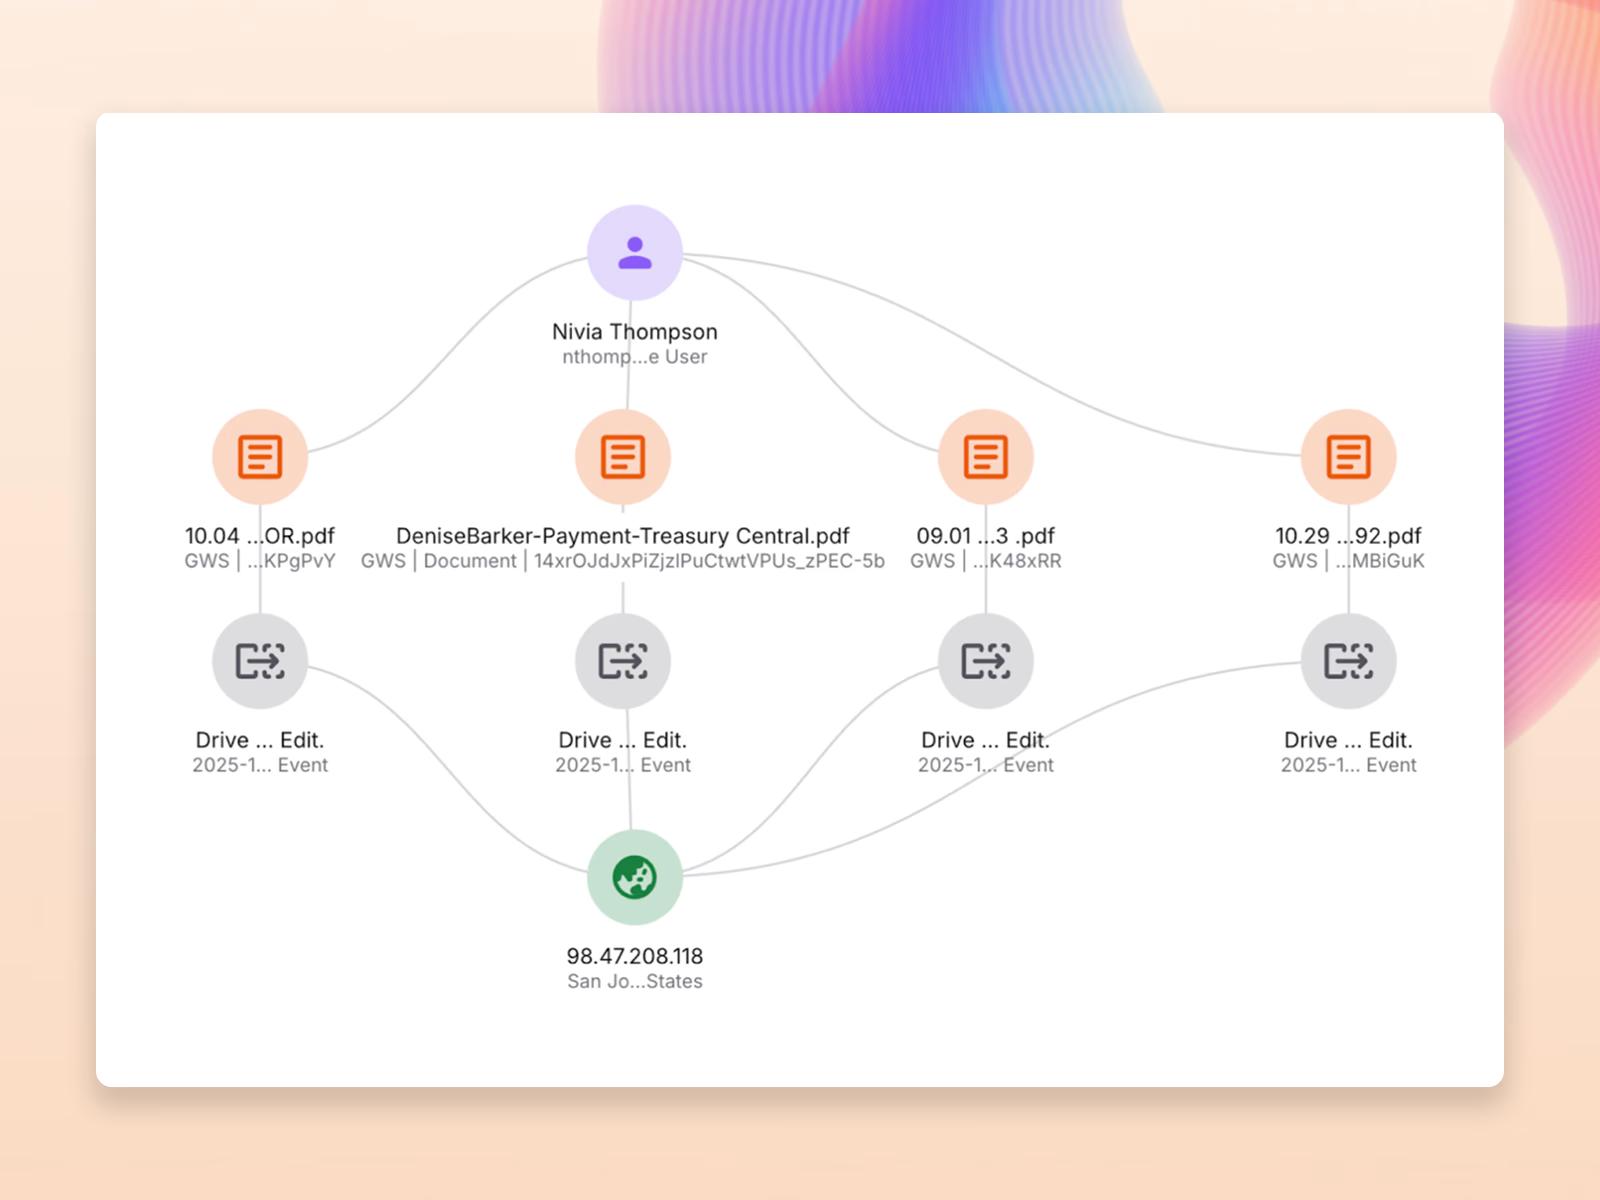
エクサボットのセマンティックモデルは、接続されたすべてのデータソースにわたりエンティティと関係を自動的に統合し、ユーザーをクラウドアイデンティティにマッピングし、リソースを機密分類に紐付け、システム間のアクションを相関分析します。アナリストは、AWS、GCP、Okta、GitHub、Office 365、OpenAI などの専門知識がなくても、脅威分析に集中して複雑なシナリオを調査できます。
エクサボット調査
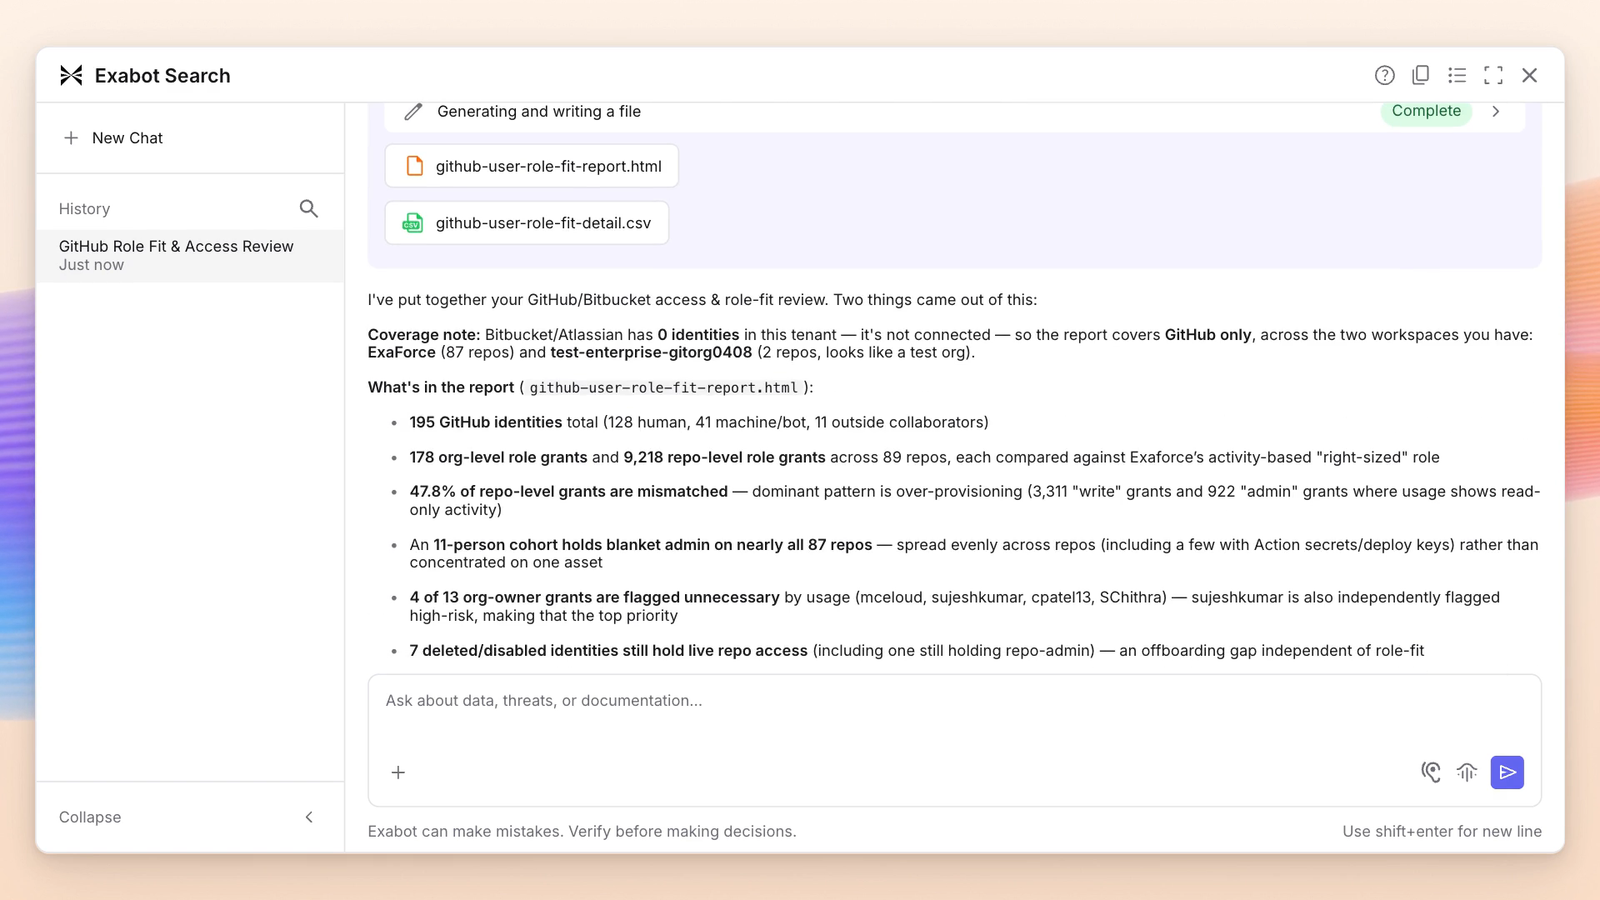
従来のSIEMでは、複雑なクエリと、サイロ化されたツール間の手動による相関関係が必要でした。Exabot Investigate は調査を会話に変えます。自然言語で質問し、クラウド、SaaS、アイデンティティ、エンドポイント、ネットワーク、コードシステムにわたるリアルタイムのログや設定を視覚的に調べることができます。
シンプルで迅速な調査と脅威ハンティング
Exabot Investigateは、データソース全体にわたる自然言語検索、視覚的探索、および簡略化されたクエリをサポートします。どのようなスキルレベルのアナリストでも、複雑な SIEM クエリ言語やソース固有のスキーマを習得しなくても、脅威を突き止めてインシデントを調査できます。
エクサボットのセマンティックモデルは、接続されたすべてのデータソースにわたりエンティティと関係を自動的に統合し、ユーザーをクラウドアイデンティティにマッピングし、リソースを機密分類に紐付け、システム間のアクションを相関分析します。アナリストは、AWS、GCP、Okta、GitHub、Office 365、OpenAI などの専門知識がなくても、脅威分析に集中して複雑なシナリオを調査できます。
ユーザー、エンドポイント、リソース、イベントなど、あらゆるエンティティを検索し、実行時のアクティビティと構成の状態を関連付ける複雑な会話形式の質問をすることができます。IOC のレピュテーションチェック、脅威インテリジェンスフィード、セキュリティリサーチブログ、脆弱性データベースなど、インターネットの状況に応じた回答を活用して、インシデントの調査や脅威ハンティングを迅速に行えます。すべての回答には、透明性と監査可能性のための完全なソースアトリビューションが含まれています。
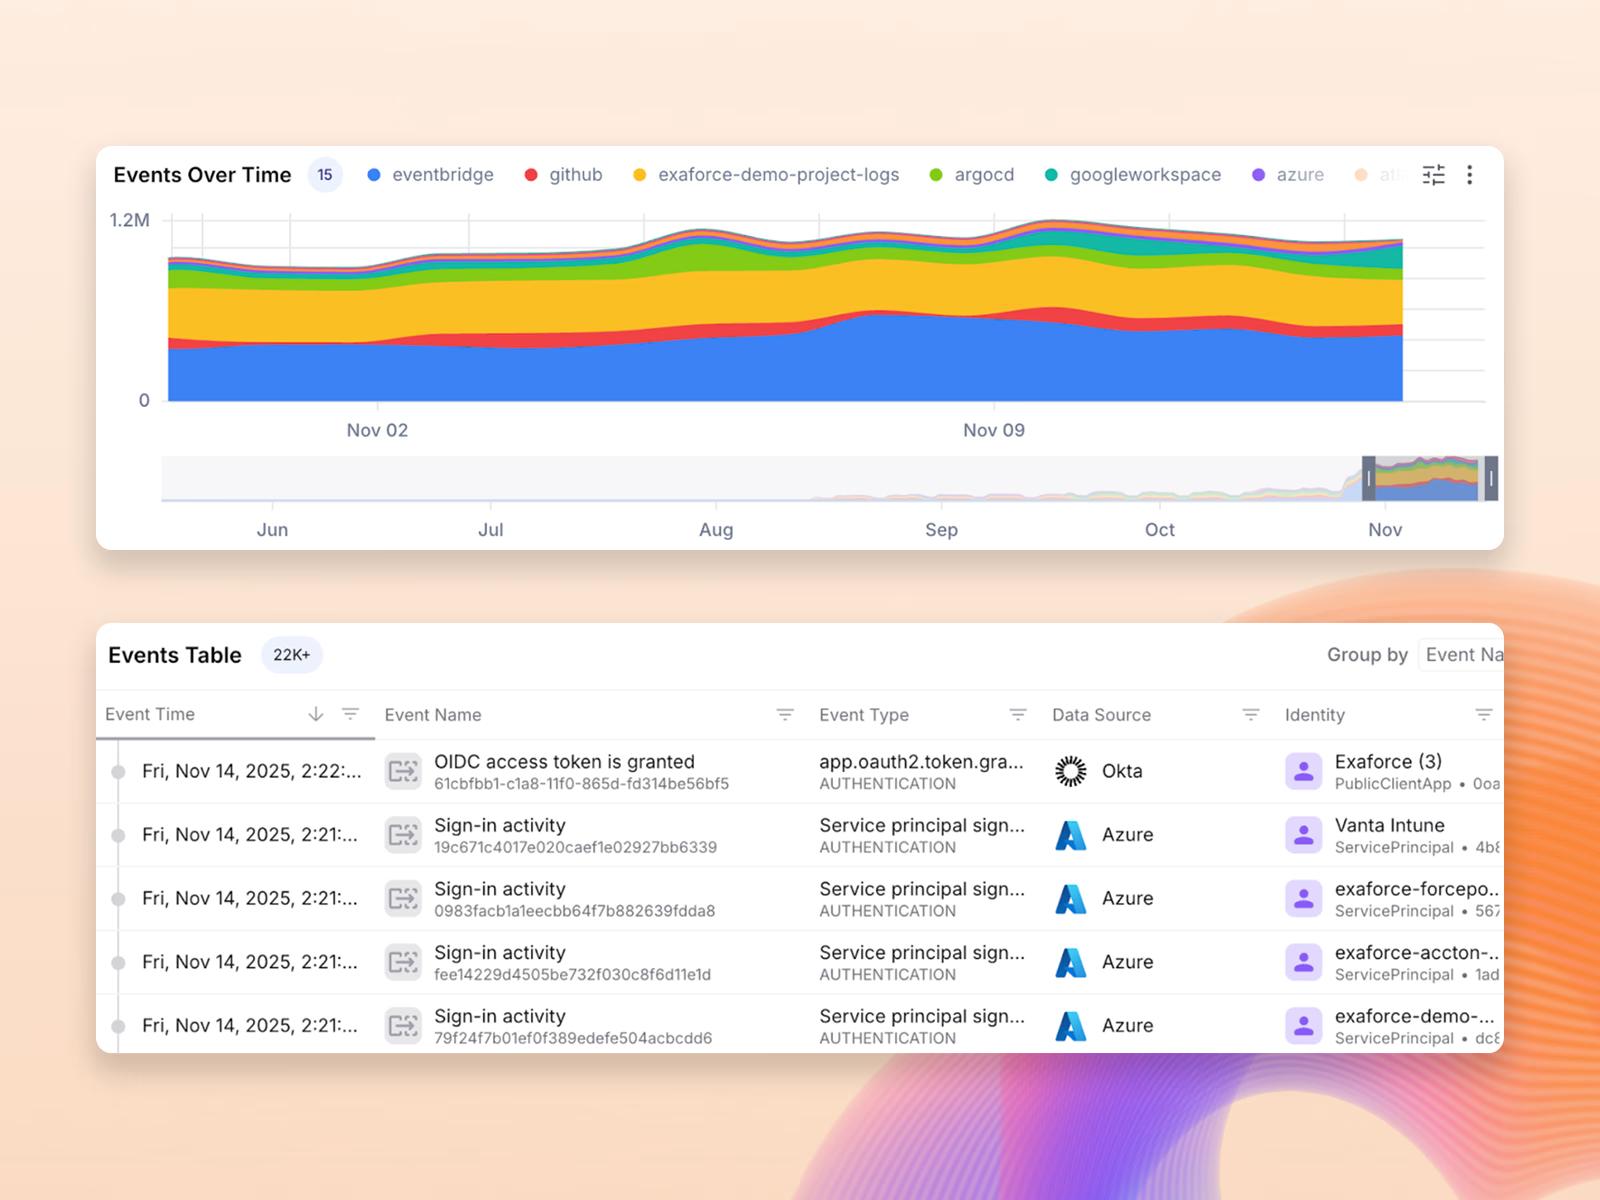
各エンティティの事前キュレーションされたダッシュボードでは、相関関係のあるコンテキストが自動的に表示されます。クリックして絞り込むディメンション、ドラッグして時間範囲を拡大、関連するエンティティ間をピボットして視覚的に探索できます。ユーザー、場所、リソース、時間でクロスフィルターし、概要から未処理のイベントまでワンクリックで掘り下げることができます。疑わしいパターンをすばやく発見し、裏付けとなる証拠を含む完全な調査をエクスポートできます。
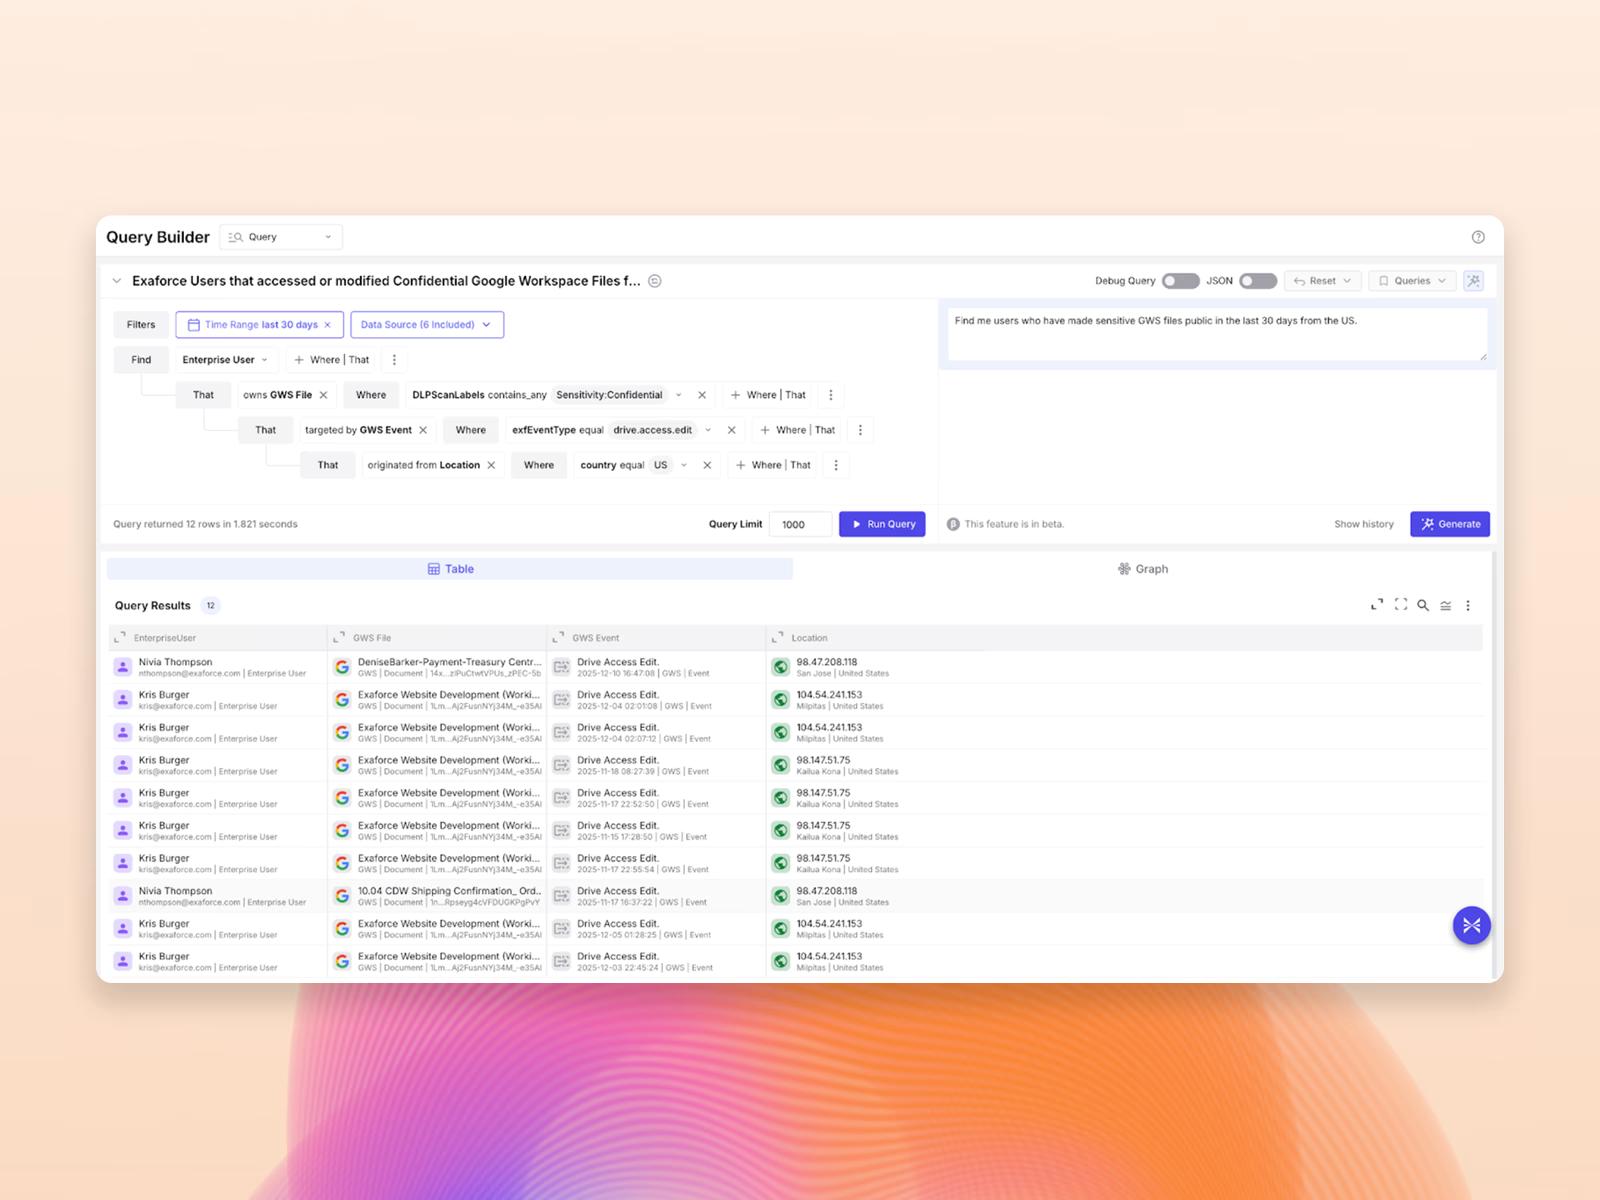
アシスト付きの自然言語やシンプルなドロップダウンを使用して、複雑な言語を使わずに強力なクエリを作成できます。Query Builder では、行動イベントと構成コンテキスト (ID、権限、SaaS 設定、クラウドリソースなど) を 1 つのクエリにまとめることができるため、「何が変わったか」と「何が起こったか」を関連付けることができます。
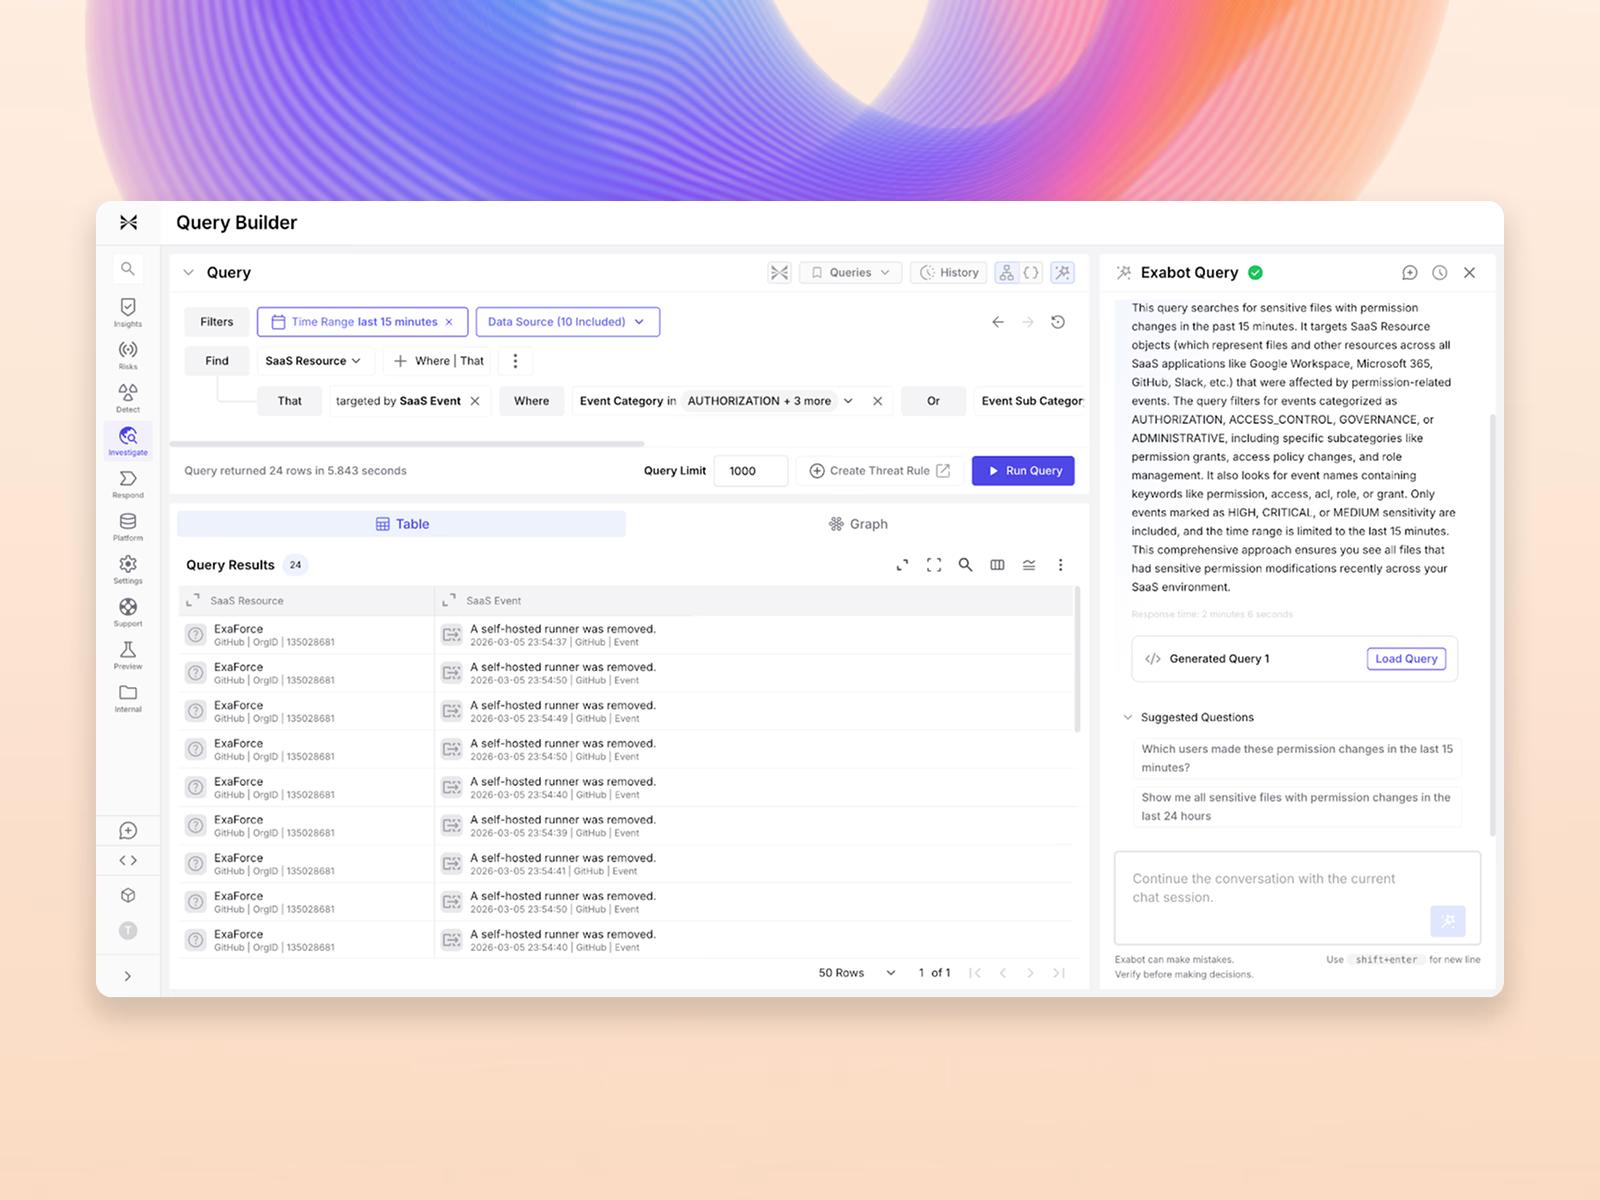
上級アナリストが回答する質問に自動的に回答できるよう設計されています。
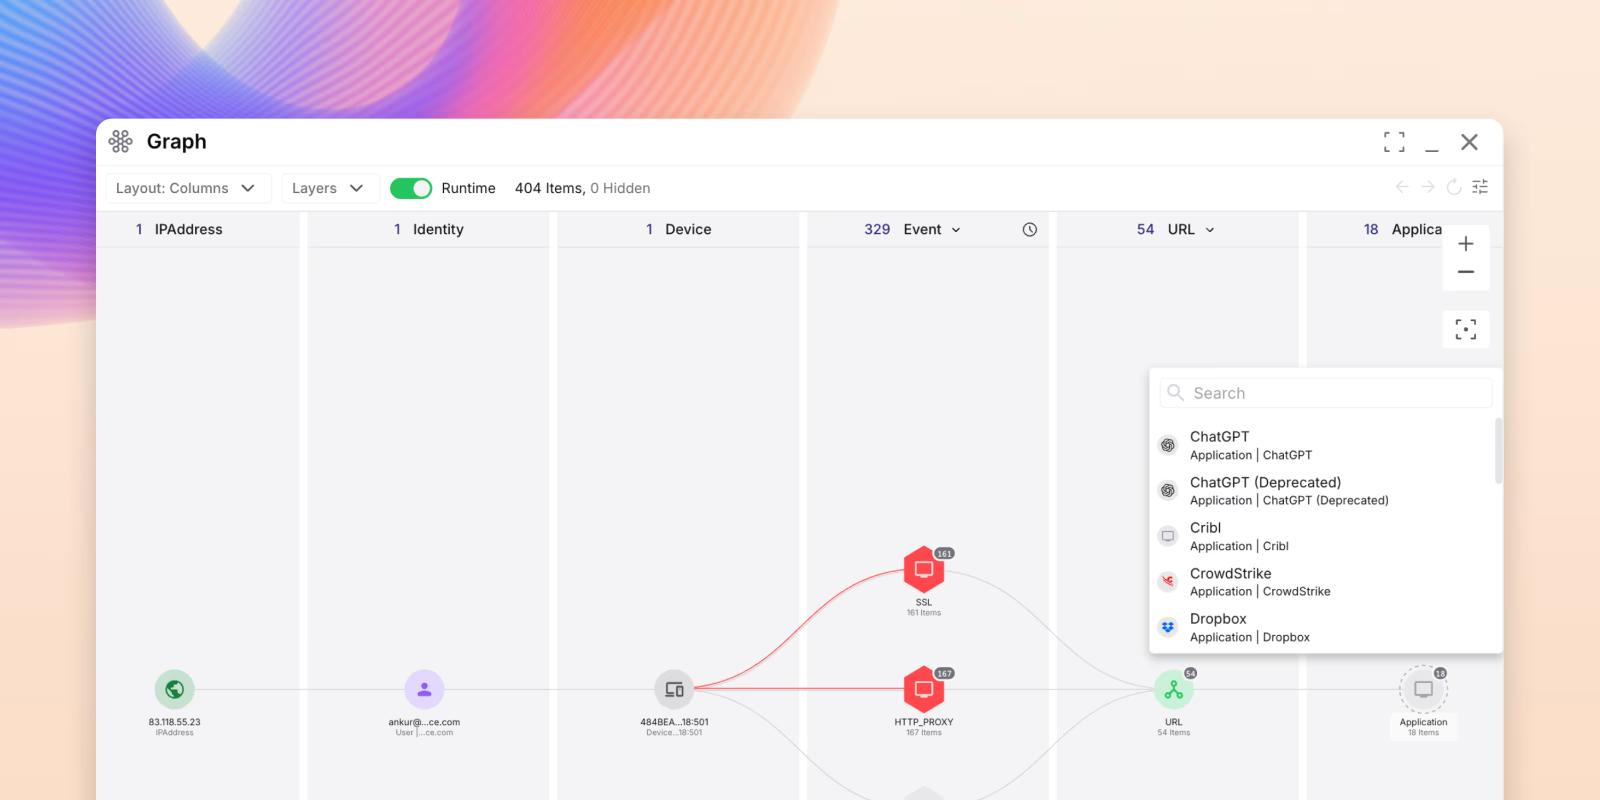
接続されたアイデンティティ、構成、イベント、リソースなどを視覚的に調べることができます。
接続されたアイデンティティ、構成、イベント、リソースなどを視覚的に調べることができます。
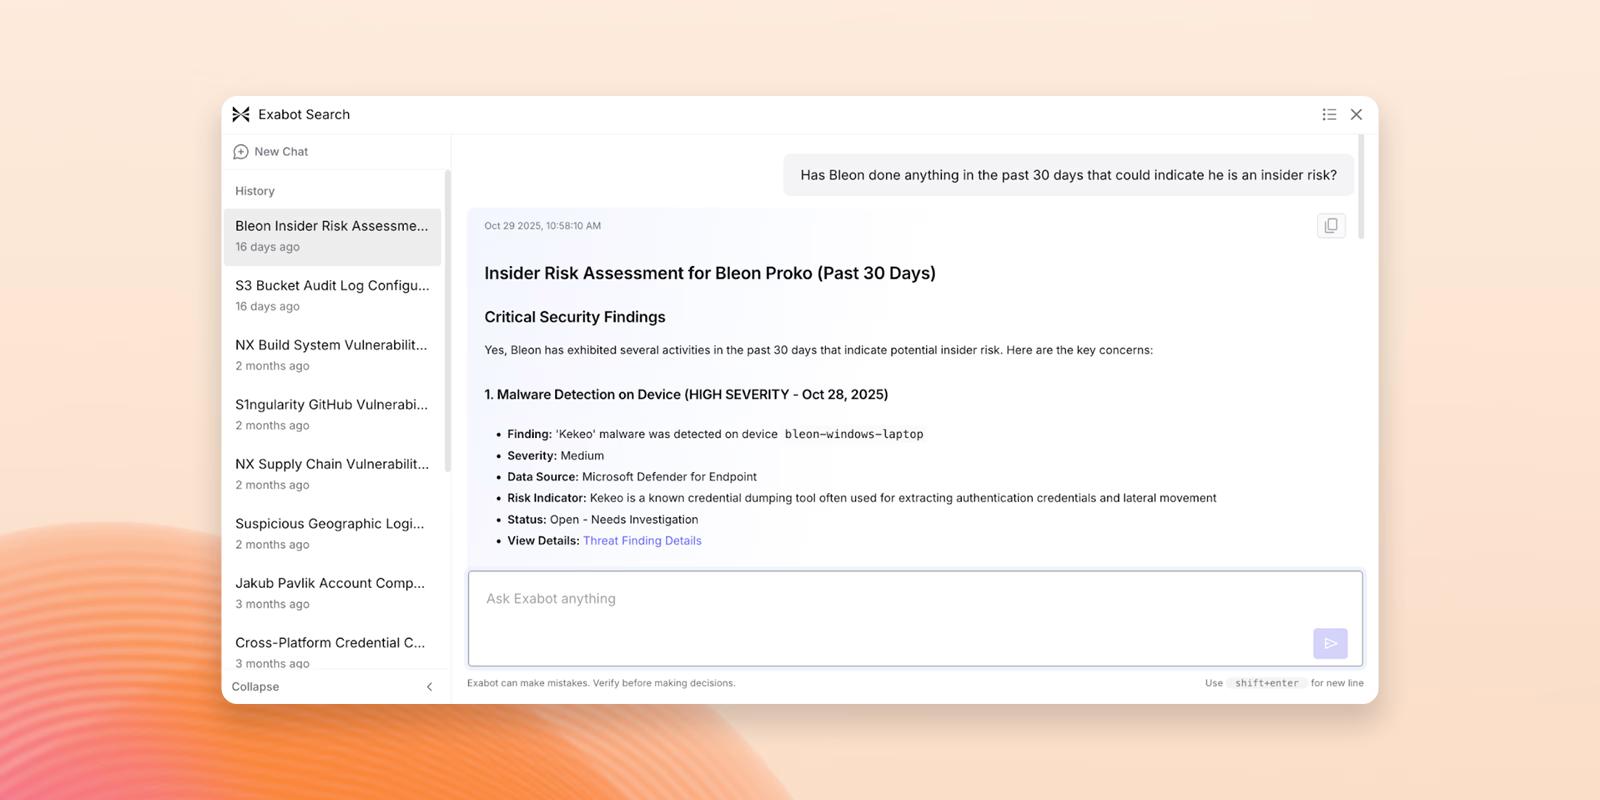
わかりやすい英語で質問し、リンクされたエビデンスを使って回答を得ましょう。複雑な質問言語は必要ありません。
わかりやすい英語で質問し、リンクされたエビデンスを使って回答を得ましょう。複雑な質問言語は必要ありません。
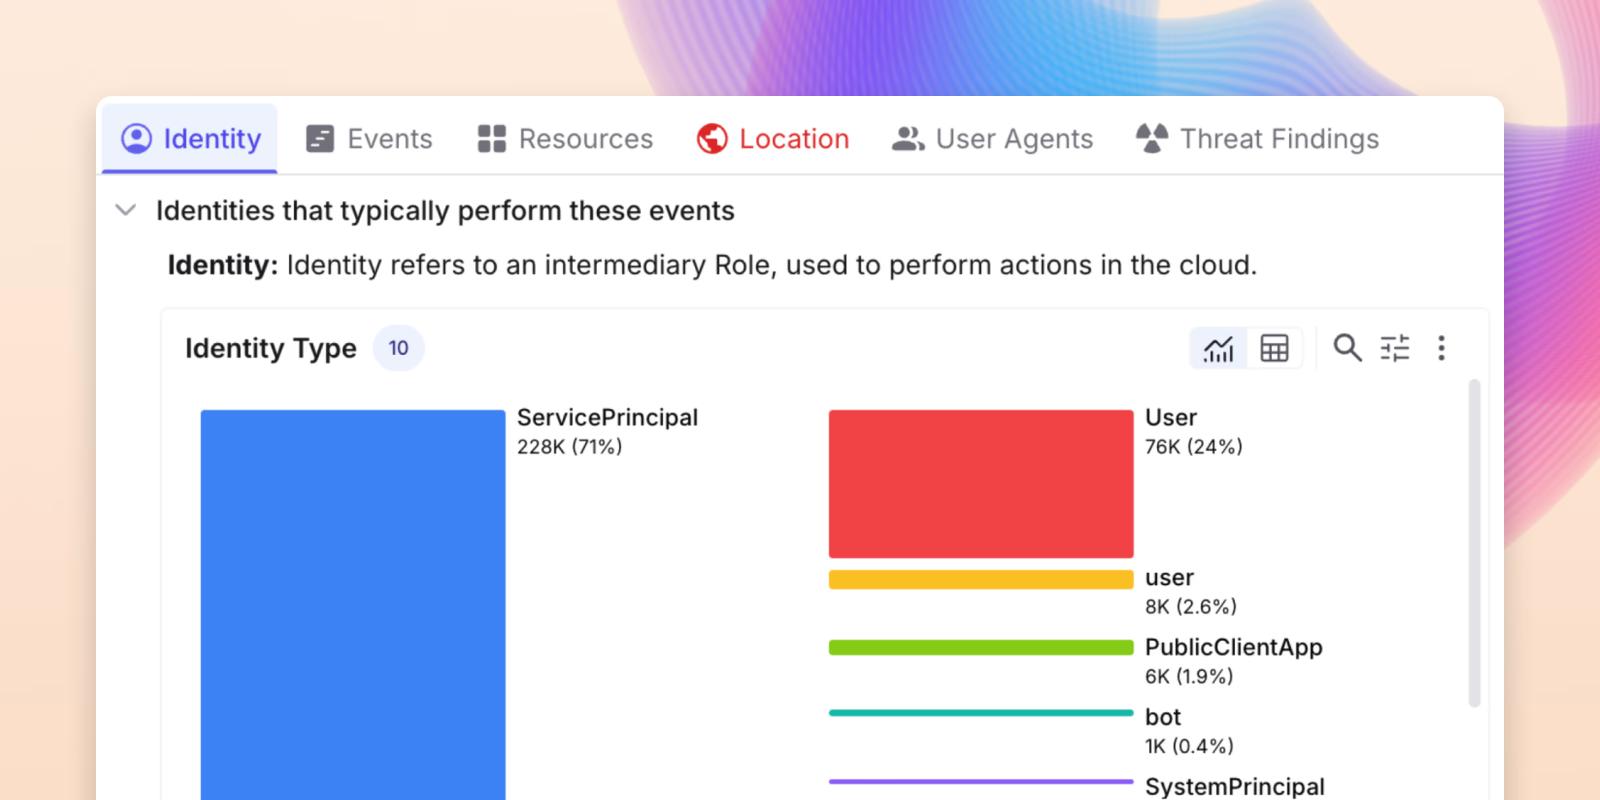
直感的なピボット機能で、セッション、イベント、リソースなどを詳しく調べることができます。
直感的なピボット機能で、セッション、イベント、リソースなどを詳しく調べることができます。
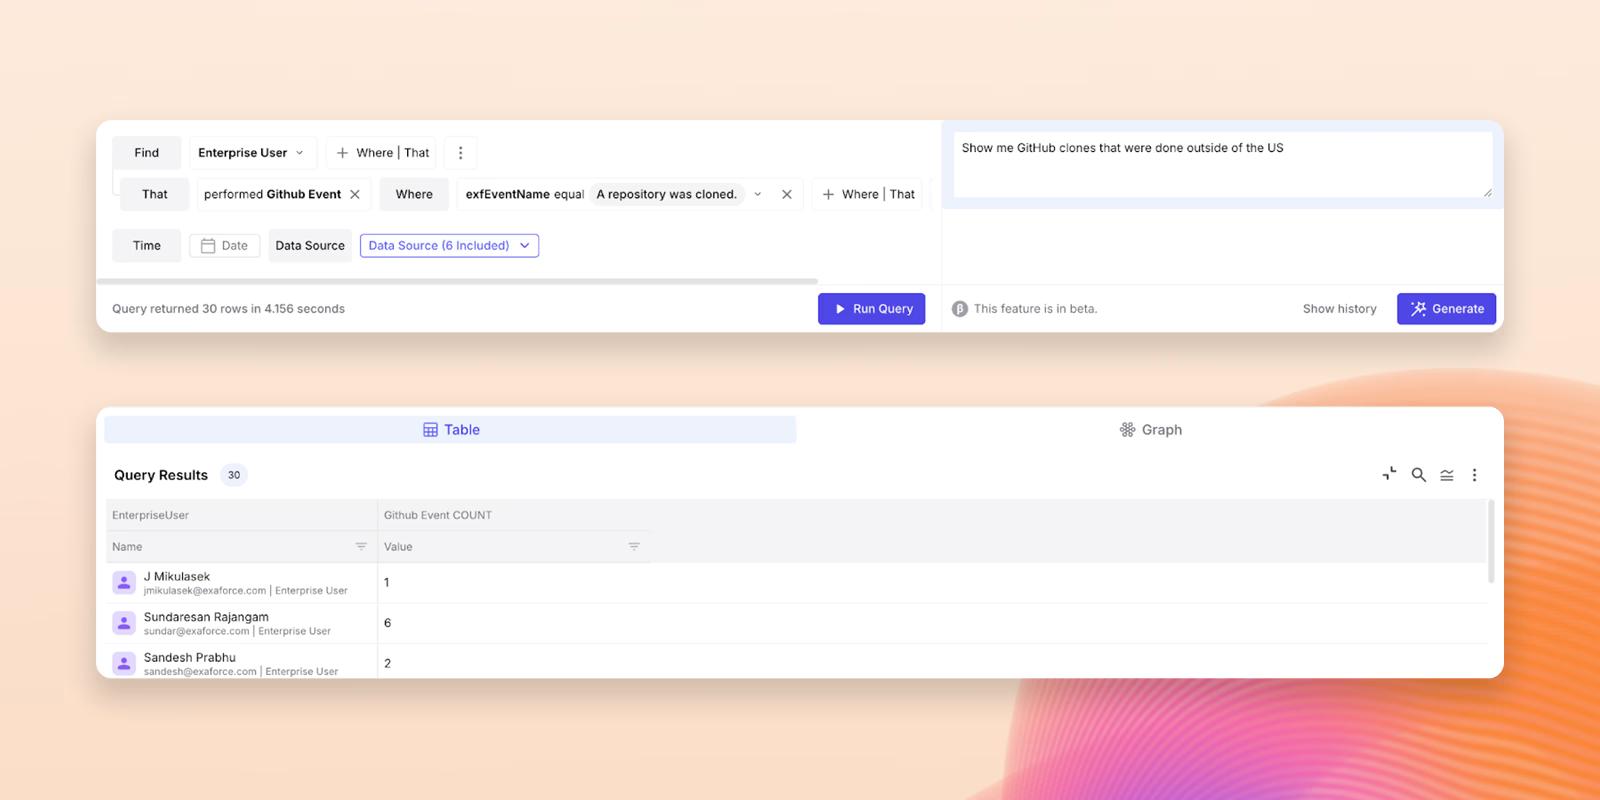
動作やイベントを設定コンテキストと組み合わせて簡単に調べることができます。
動作やイベントを設定コンテキストと組み合わせて簡単に調べることができます。
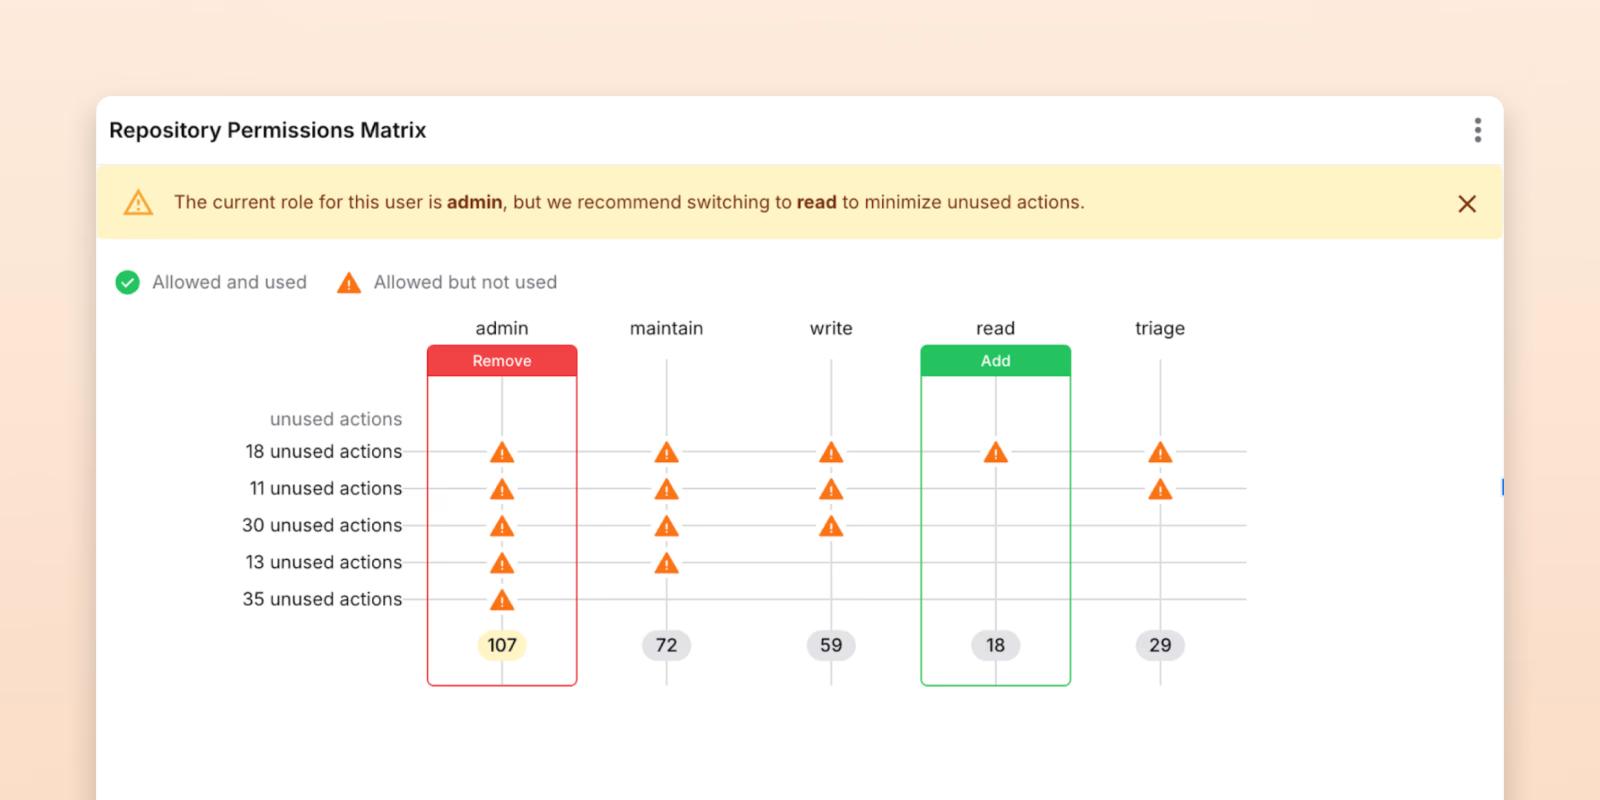
クラウドと SaaS 全体の ID チェーンと有効な権限を視覚化し、アクセスがどのように取得され、使用されたかを示します。
クラウドと SaaS 全体の ID チェーンと有効な権限を視覚化し、アクセスがどのように取得され、使用されたかを示します。
ファンクションヘルス
AI主導の分析は、現代のセキュリティ運用に不可欠です。エクサフォースは、AIが真の調査パートナーとして機能できることを示しています。同社のプラットフォームにより、当社のチームは、従来であれば本格的なSOCと多大な手作業を必要としていた深い分析とコンテキストに基づく運用を行えるようになり、拡大するニーズに合わせてセキュリティへの取り組みをスケールできるようになりました。
Function Health セキュリティ&IT担当SVP
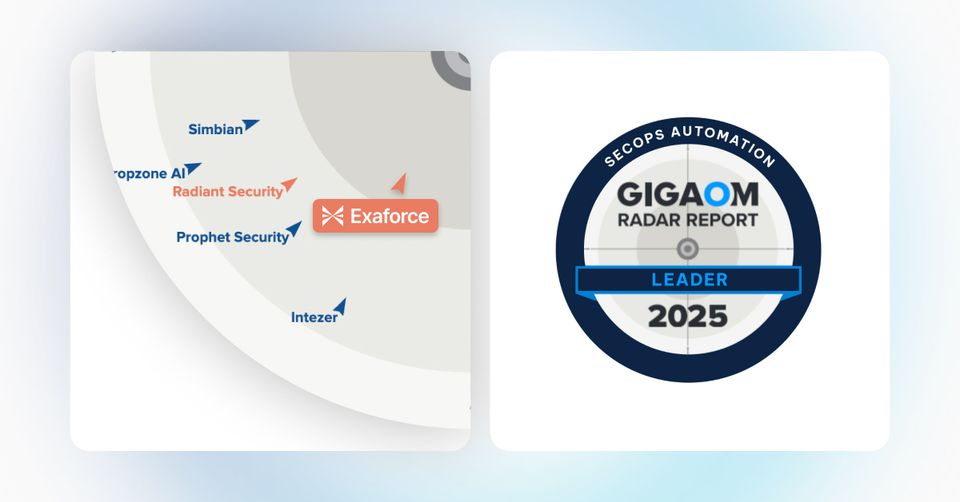
エクサフォース、2025年のSecOps自動化向けGigaOm Radarでリーダーおよびアウトパフォーマーに選出
GigaOmは、主要な機能、新しい機能、およびビジネス基準の側面について19のベンダーを比較しました。
ウェビナー:ゼロからAI主導のSOCへ:エクサフォースで検知、トリアージ、調査、対応を変革する方法
Agentic AIを適用し、SOC運用をどのように変革できるかを、実際のユースケースを通じてご紹介します。

セキュリティ調査が失敗する5つの理由と、Exaforceがそれらを修正する方法
アラートのオーバーロードやトリアージの遅延に悩まされていませんか?セキュリティ調査が失敗する5つの理由と、ExaforceがAIを使用して迅速に解決する方法をご紹介します。