
EDRのノイズを実用的なインテリジェンスへ変換
AIを活用し、エンドポイントのアラートをデバイスのアクティビティ、ユーザー行動、アイデンティティ、クラウドログと相関分析することで、誤検知を最小限に抑え、高精度なインサイトを抽出します。
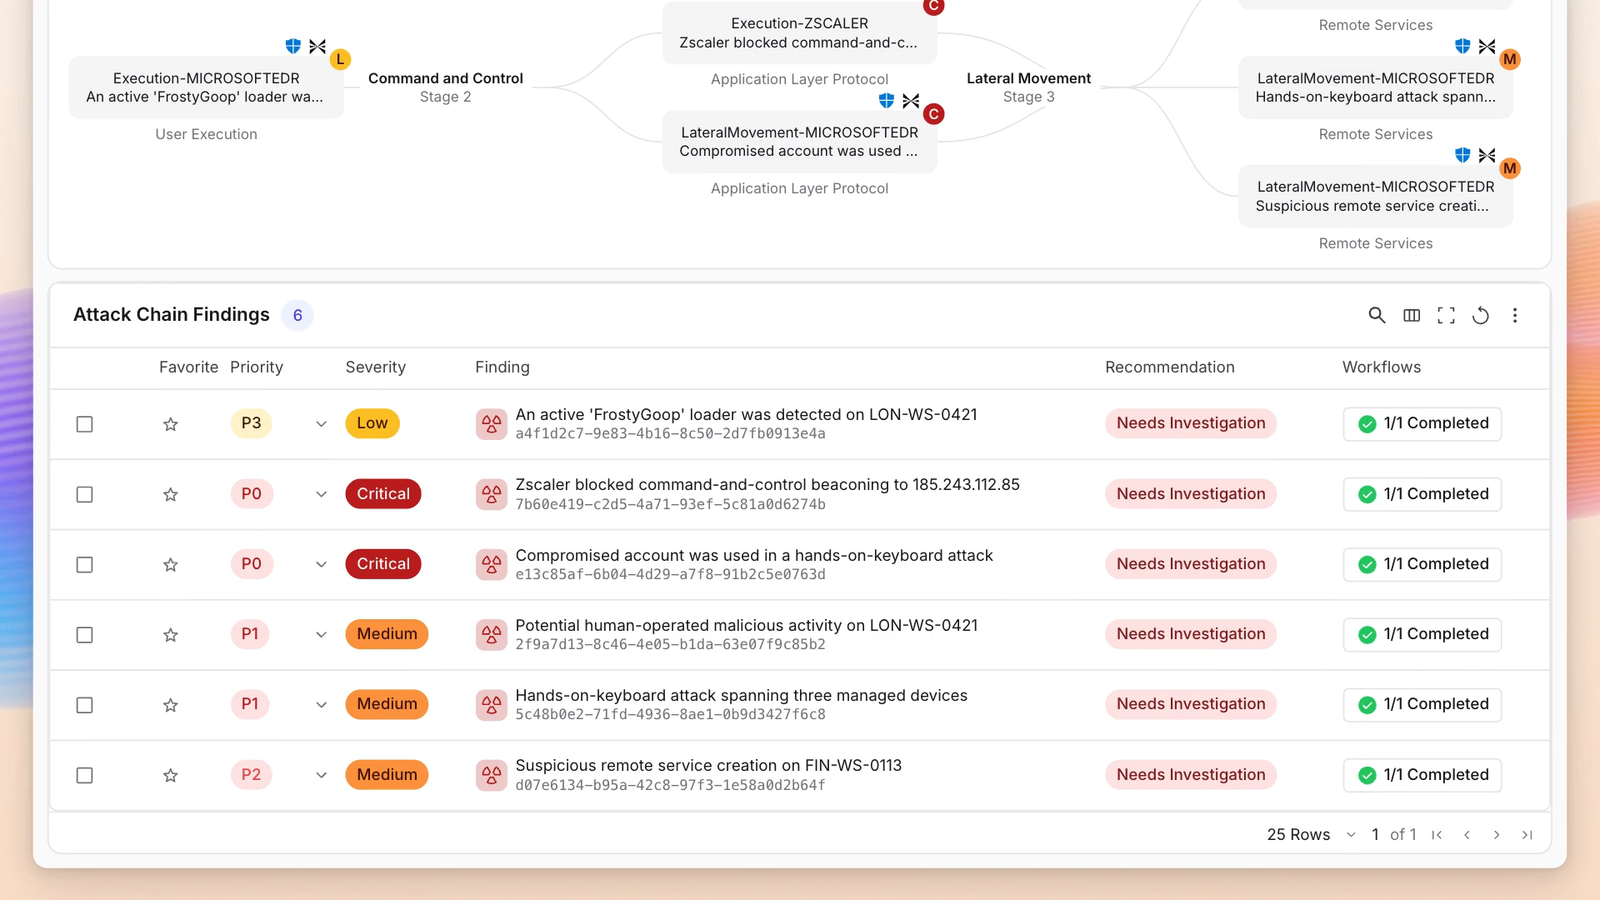
エンドポイント検出の課題
アラートの過多
EDRソリューションでは、正規のソフトウェアのインストール、スクリプトの実行、Windowsユーティリティの通常利用といった日常的なアクティビティに起因する誤検知が大量に発生し、アナリストはそれらに圧倒され、実際の脅威が日々数千件に及ぶ無害なアラートに埋もれてしまいます。
高い誤検知率
システムの挙動や環境間の相関を十分に把握できない場合、多くのアラートが結果的に無害であることが判明し、アナリストの貴重な対応リソースが浪費されます。
エンドポイントを超えたコンテキストの欠如
エンドポイントのアラート単体では、エンドポイント上のアクティビティがクラウド、アイデンティティ、またはSaaSにおける攻撃とどのように関連しているかを把握することはできません。
調査の遅延と複雑化
全体像を把握するために必要なエンドポイントログ、アイデンティティのトレイル、クラウドイベントを手作業で突き合わせる必要があり、アナリストの作業負荷と時間を大きく消費します。
エクサフォースはエンドポイントの検出結果を関連付けてコンテキスト化し、SOCライフサイクル全体を加速します
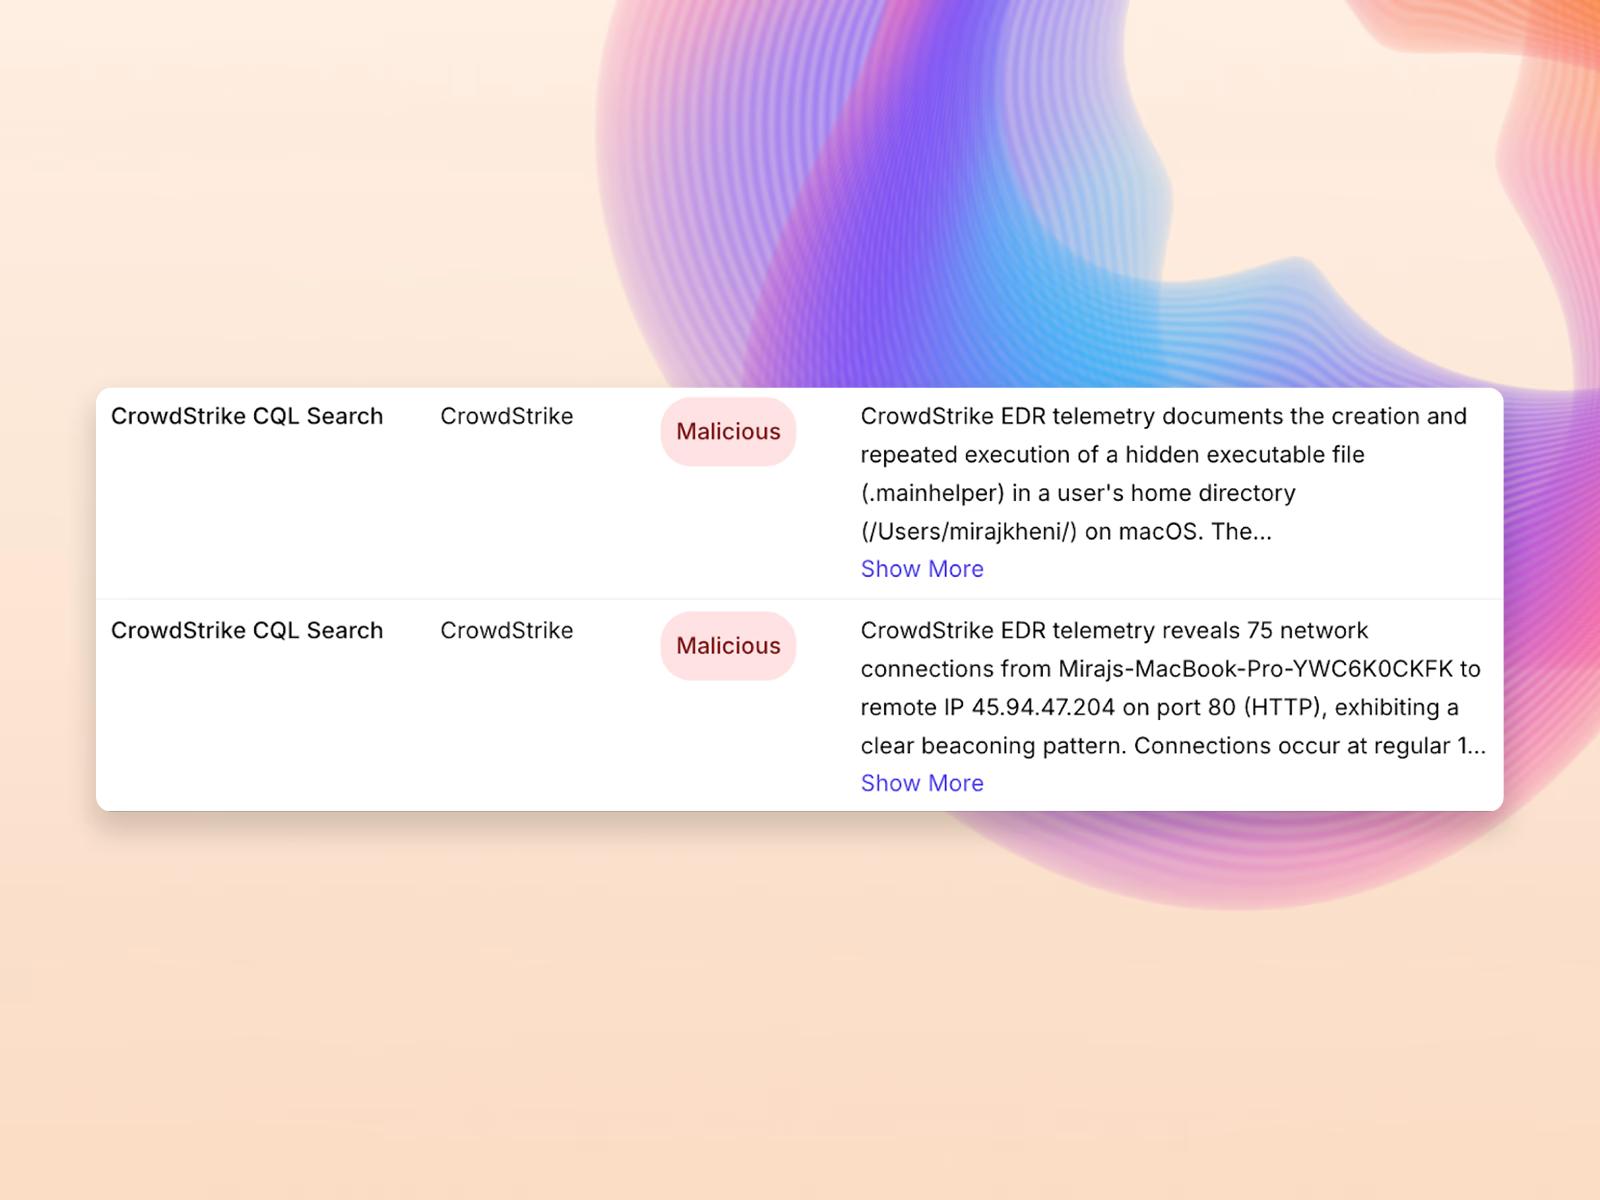
誤検知を排除
AIを活用したトリアージにより、EDRアラートを実際のシステムの挙動や業務コンテキストに照らして即座に検証し、日常的なIT運用に起因するノイズを除外することで、対応が必要な真の脅威のみを抽出します。
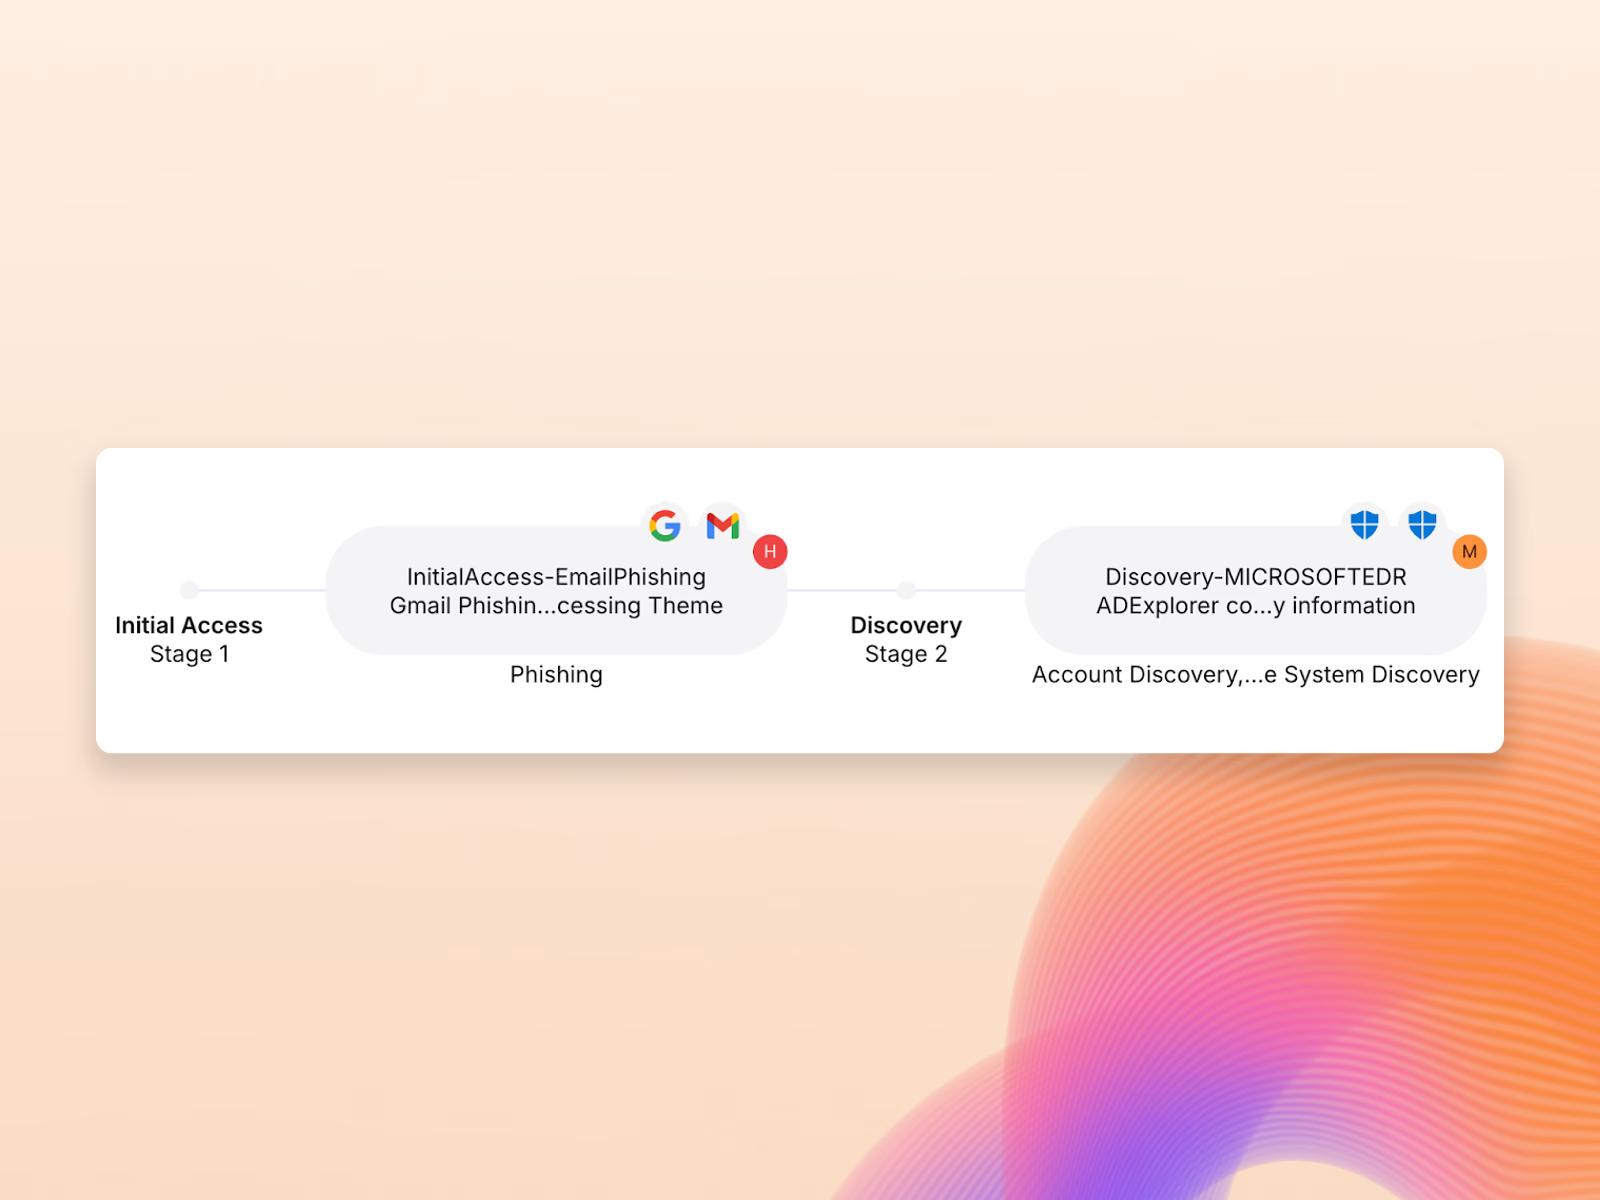
対応に直結するコンテキストで強化されたアラート
各アラートには、EDRクエリ、エンドポイントログ、脅威インテリジェンスデータ、相関する証拠から得られた関連データが付加され、生のEDRイベントを、明確な対応手順を備えた実行可能なインシデントへと変換します。
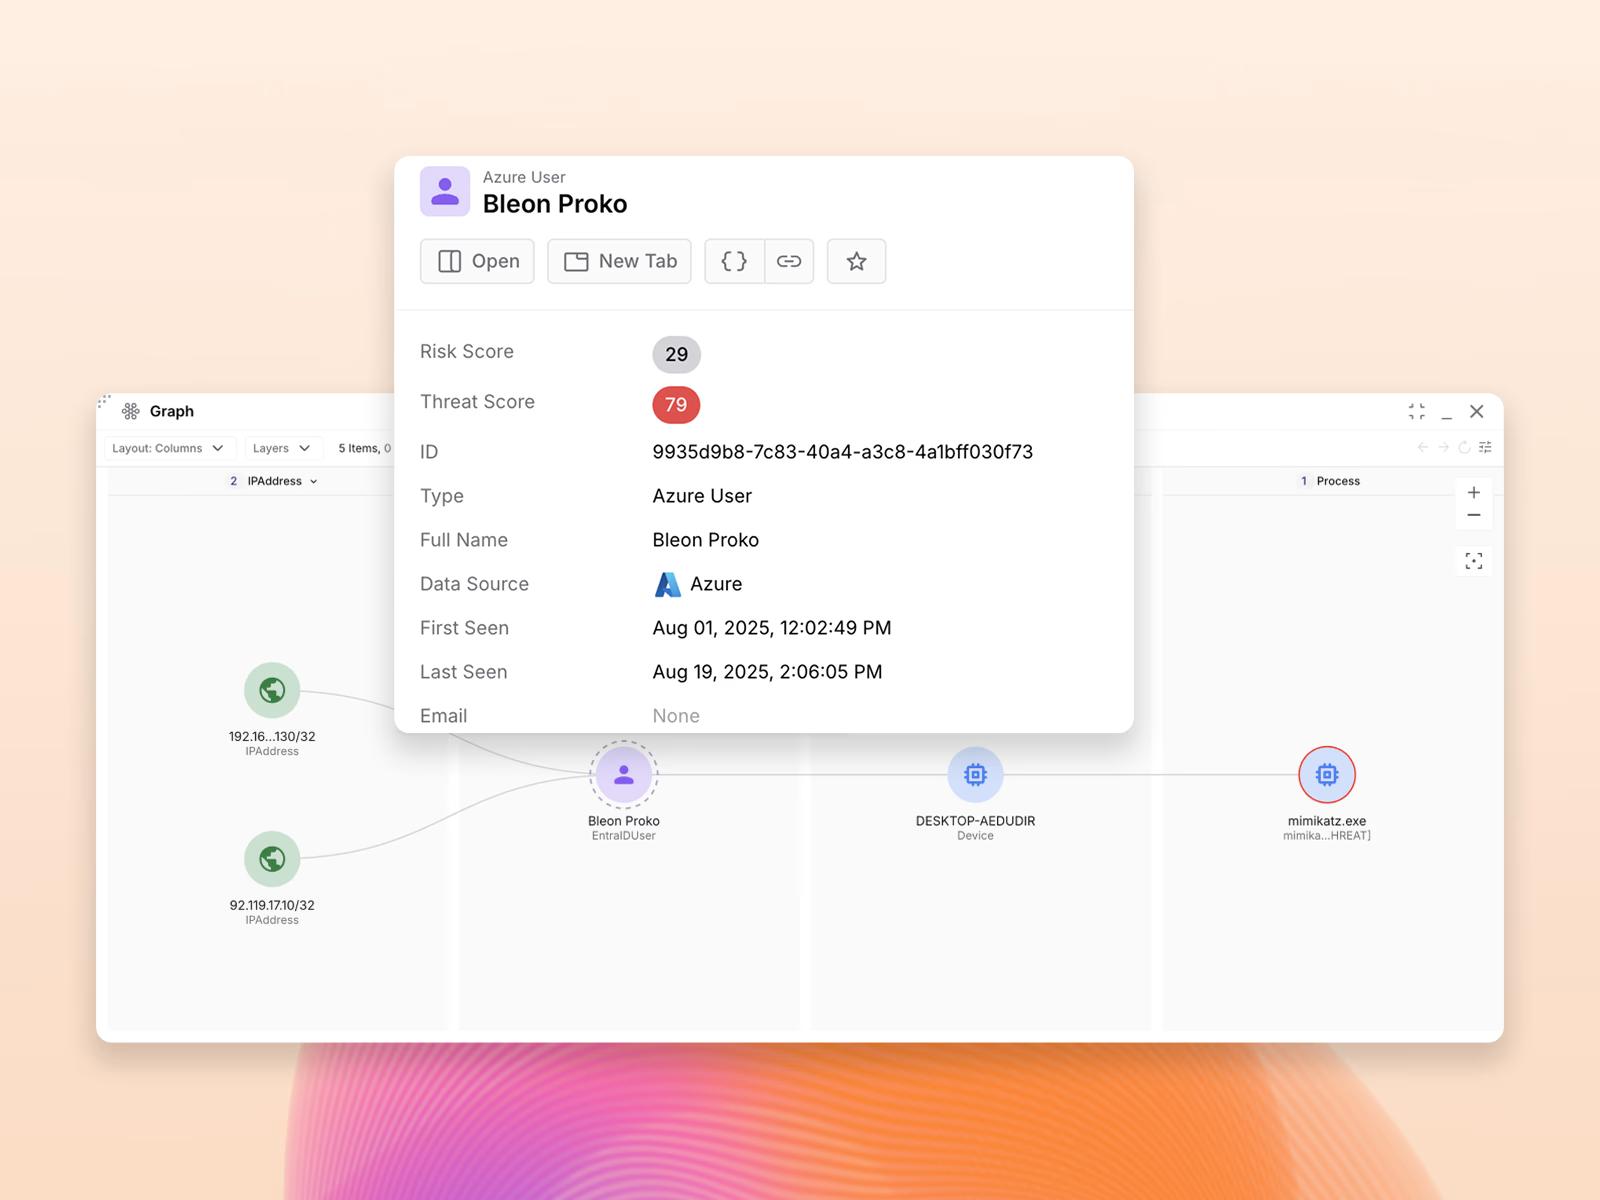
システム横断で相関された検出結果
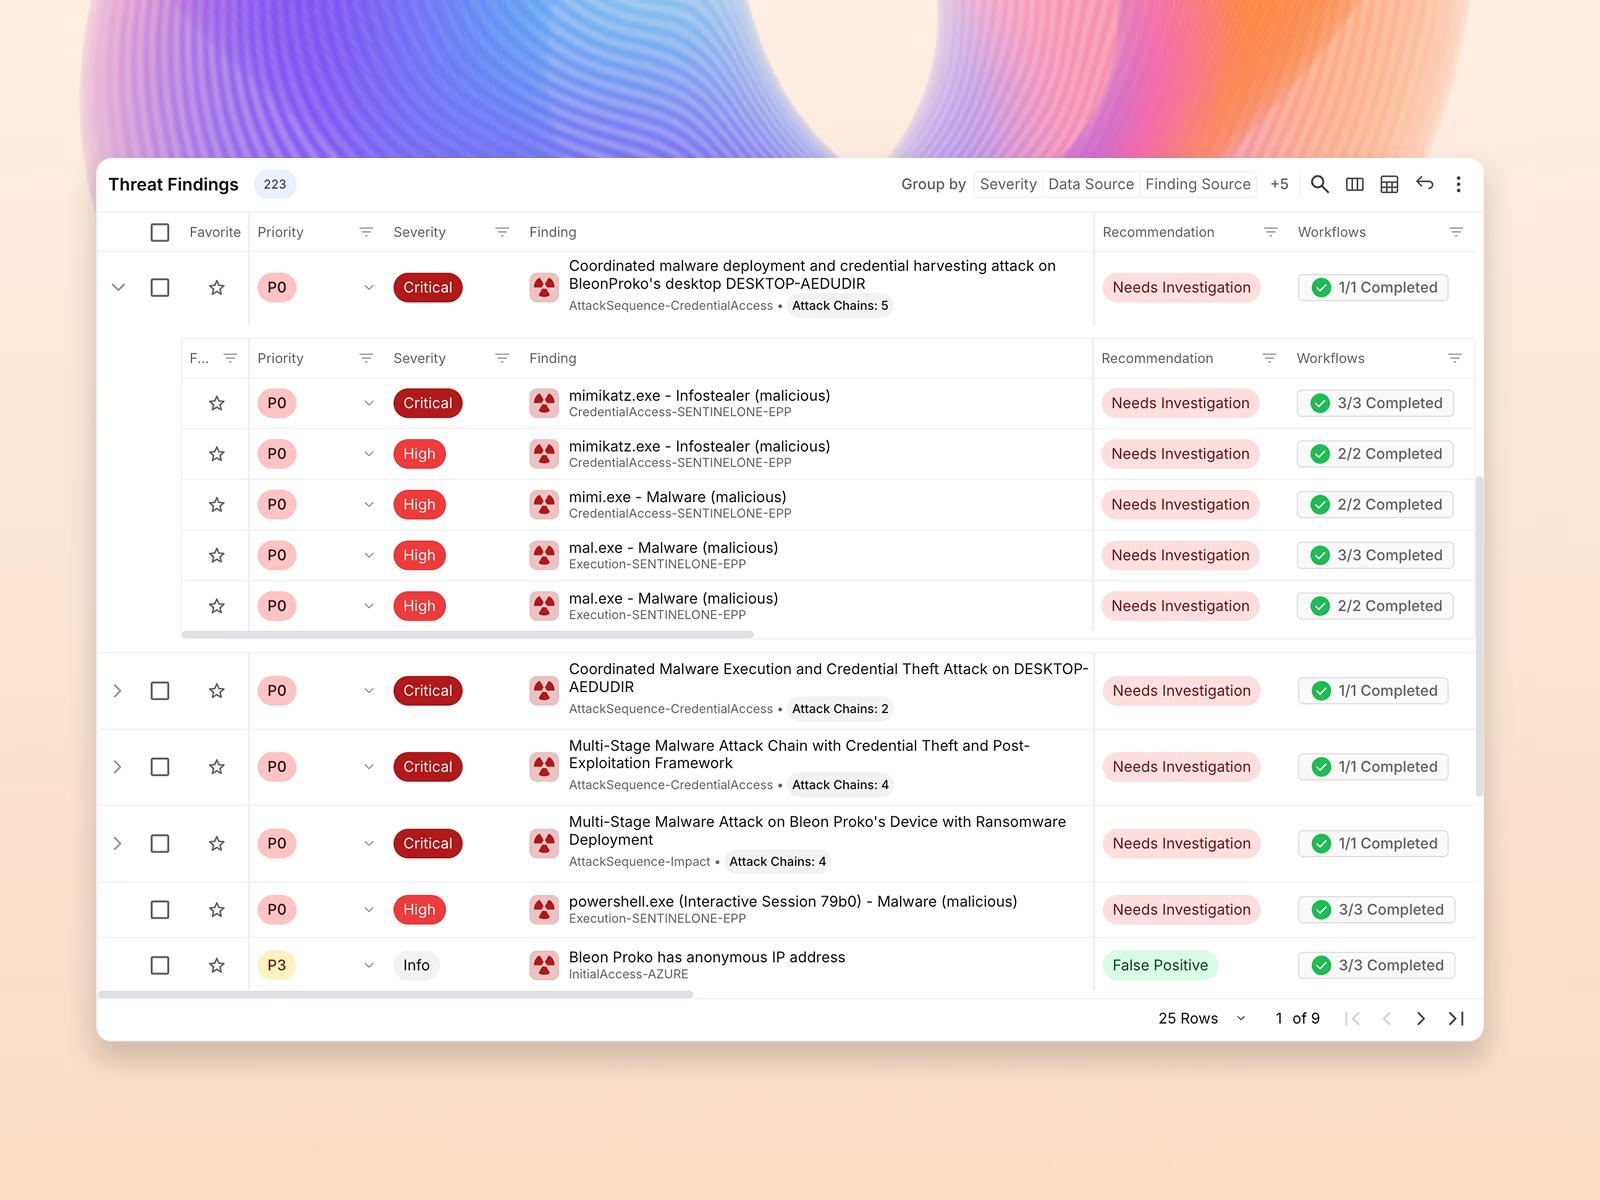
エンドポイントアラートをクラウドおよびアイデンティティへの影響と関連付けることで、初期侵害からラテラルムーブメント、データ流出に至るまで、エンドポイント単体のツールでは把握できないキルチェーン全体を可視化します。
調査を加速
エンドポイント、クラウド、アイデンティティのテレメトリを単一の攻撃タイムラインに統合し、自動的な証拠の相関分析と視覚的な攻撃マッピングによって、調査時間を数時間から数分へ短縮します。
Fuze
GuardDuty アラートは、以前はチームの時間を何時間も消費していました。Exaforce MDR では、この問題はほぼゼロにまで低下しました。アラートを受け取るだけでなく、回答も得られます。
Fuze 共同創業者兼CTO
よくある質問
エクサフォースはどのようにEDRアラートの誤検知を減らしますか?
エクサフォースはどのようにエンドポイント調査を加速しますか?
エンドポイントセキュリティにおける「エンリッチされたアラート」とは何ですか?
エンドポイントセキュリティにおける「エンリッチされたアラート」とは何ですか?
関連リソース
御社の AI SOC イニシアティブを評価してください
AI SOC プラットフォームを検知、トリアージ、調査、対応、サービス品質についてベンチマークするための成熟度マップ形式の質問フレームワークです。
ウェビナー:「AI SOC」とは何か?
James Berthoty氏(Latio の CEO 兼プリンシパル・アナリスト)と Taylor Smith(エクサフォースのプロダクトディレクター)が、AI SOC に関する誇張された議論を整理し、その本質を解説します
Latio AIセキュリティ市場レポート 2025
AIセキュリティにおける最新の動向について、実践的なインサイトを提供します。本レポートは、セキュリティ責任者およびエンジニアの双方を対象としており、市場の現状、主要なユースケース、そしてベンダーによるイノベーションの動向を解説します。