
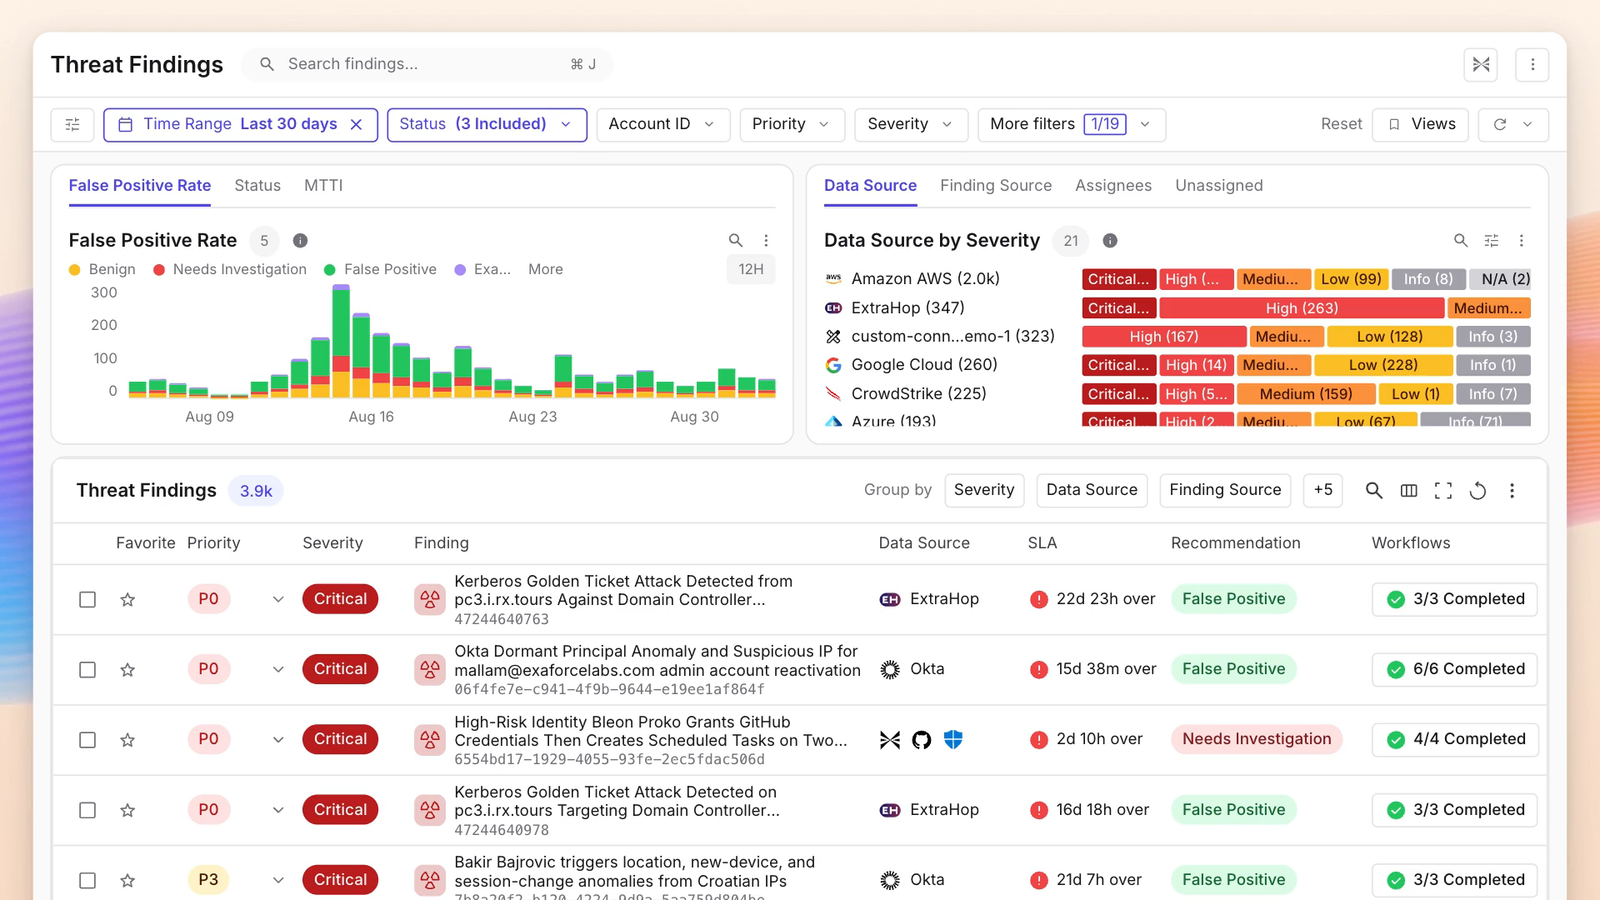
IaaS の脅威に関する課題
増大するログ量
クラウド環境では毎日数百万件のログが生成され、膨大なデータにより重要なセキュリティシグナルがノイズに埋もれてしまいます。その結果、手動での分析は不可能となり、ストレージコストも持続不可能になります。
アラートの過多
日常的な管理タスクやパブリッククラウド上での通常のエンジニアリング活動によって大量のアラートが発生し、本当に重要なアラートが埋もれてしまいます。
カバレッジの盲点
開発チームは新しいIaaSサービスを、ルールや従来の異常検知が追随できない速度で活用しているため、継続的にカバレッジのギャップが生じています。
調査の複雑さ
クラウド攻撃の調査には、分散したログ、アイデンティティ、構成情報から攻撃経路を再構築する必要があり、すでに不足している高度なクラウド専門知識を持つ人材が求められます。
エクサフォースは膨大なクラウドデータの中からノイズを取り除き、実際の脅威だけを完全な調査結果とともに浮かび上がらせます。
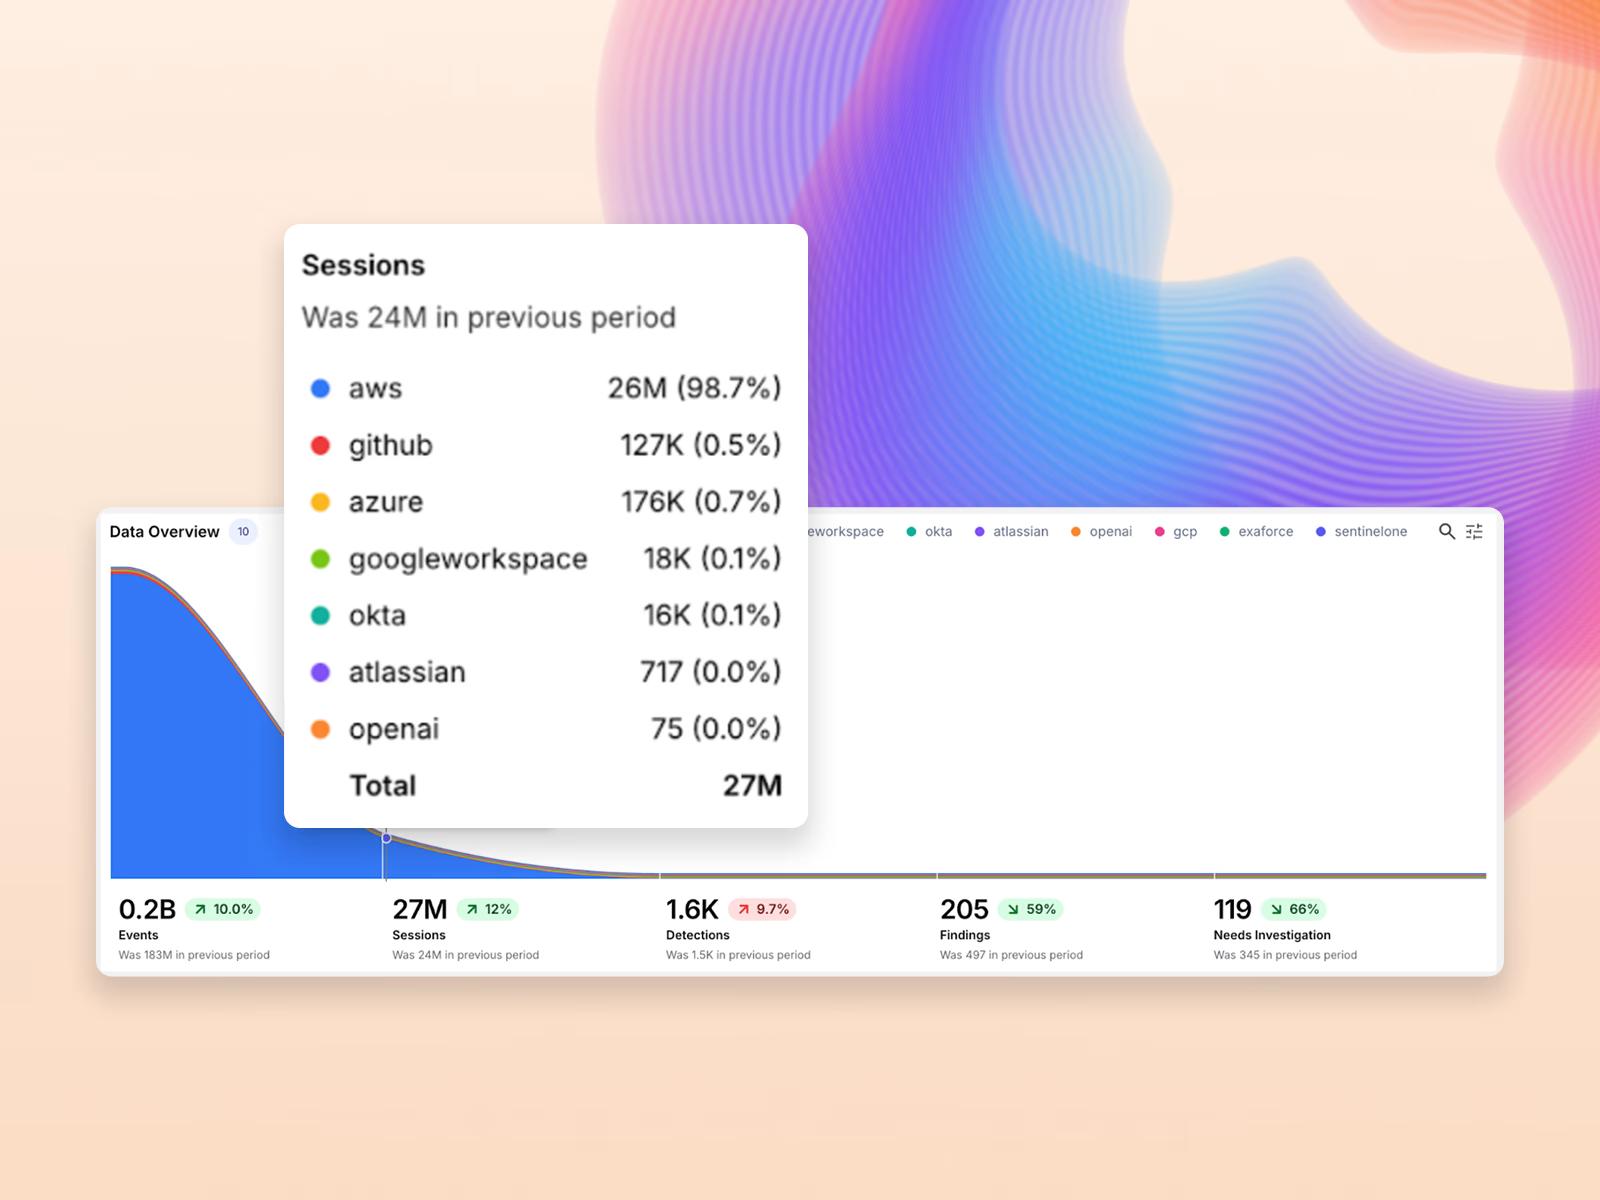
クラウド規模に対応
エクサフォースは、クラウドデータをインテリジェントに重複排除・変換することで、ストレージコストを大幅に削減すると同時に、Exabotsとアナリストが迅速なトリアージ、調査、対応に必要な情報を的確に提示します。
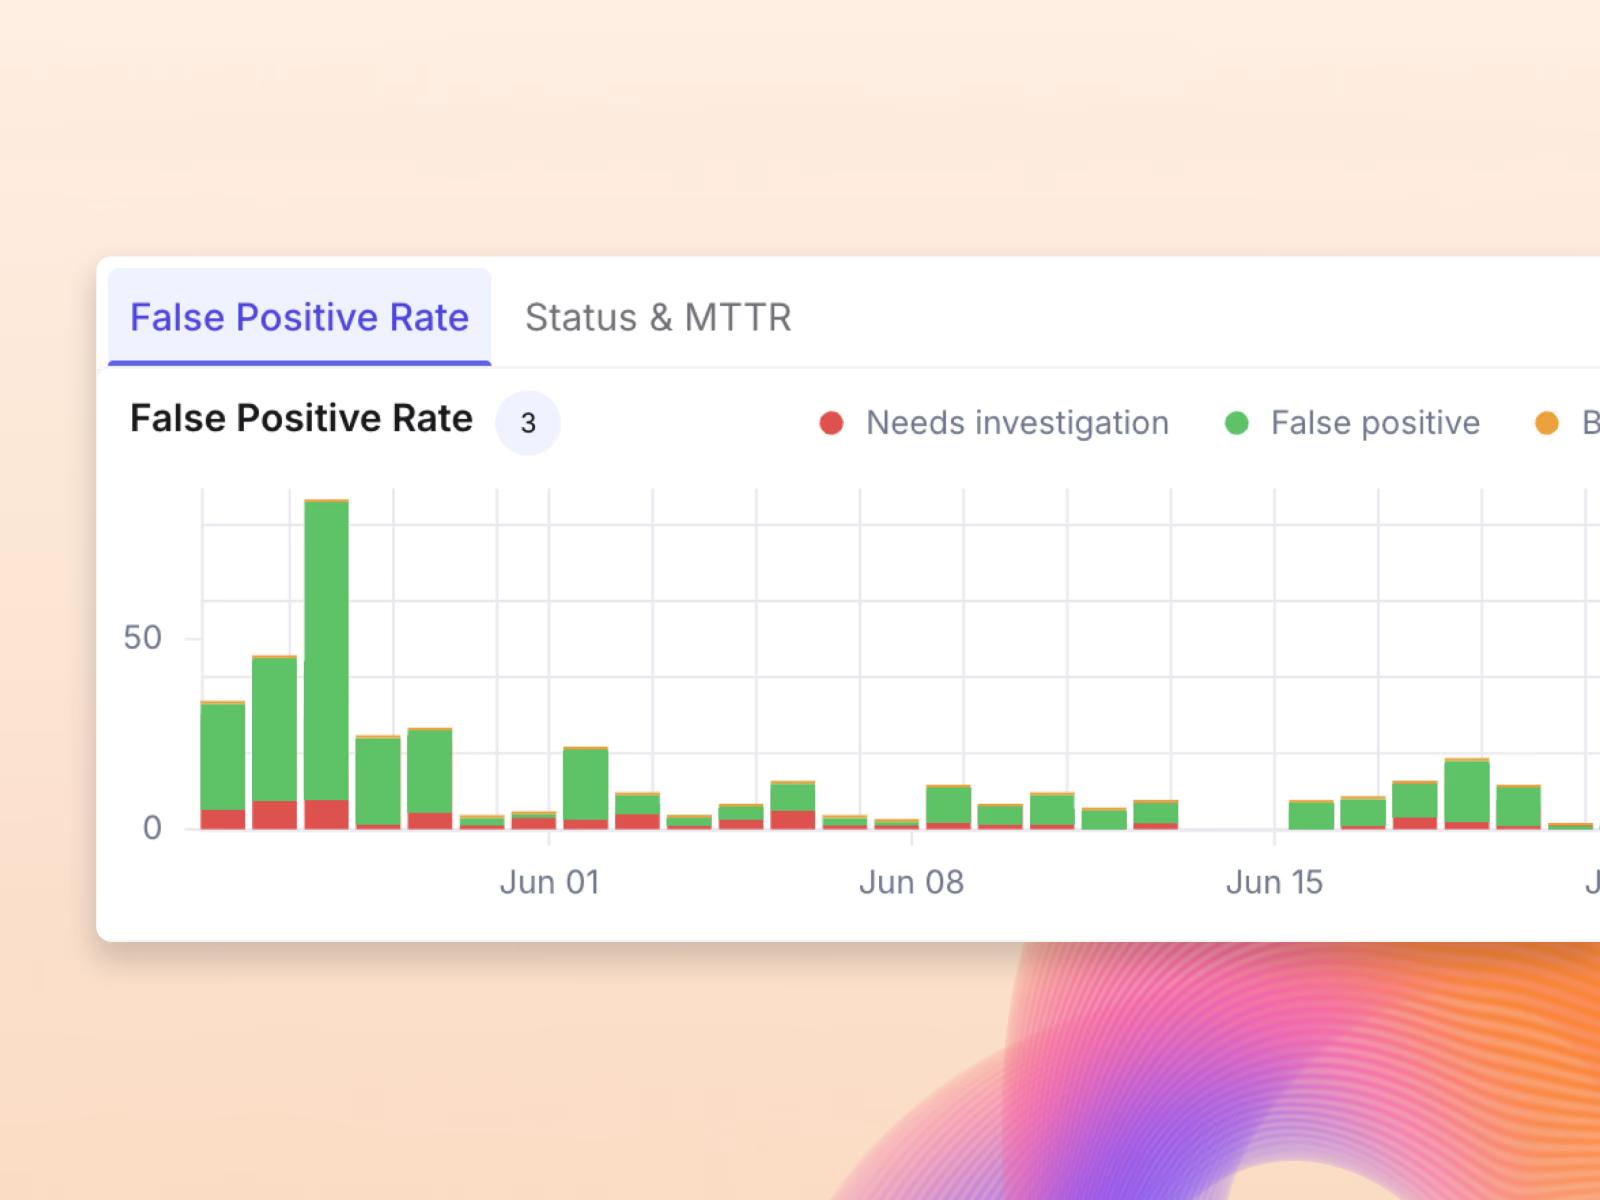
誤検知アラートを削減
日常的なクラウド活動によって大量に発生するアラートを整理し、誤検知を自動的に除外すると同時に、重要な実脅威をエスカレーションします。
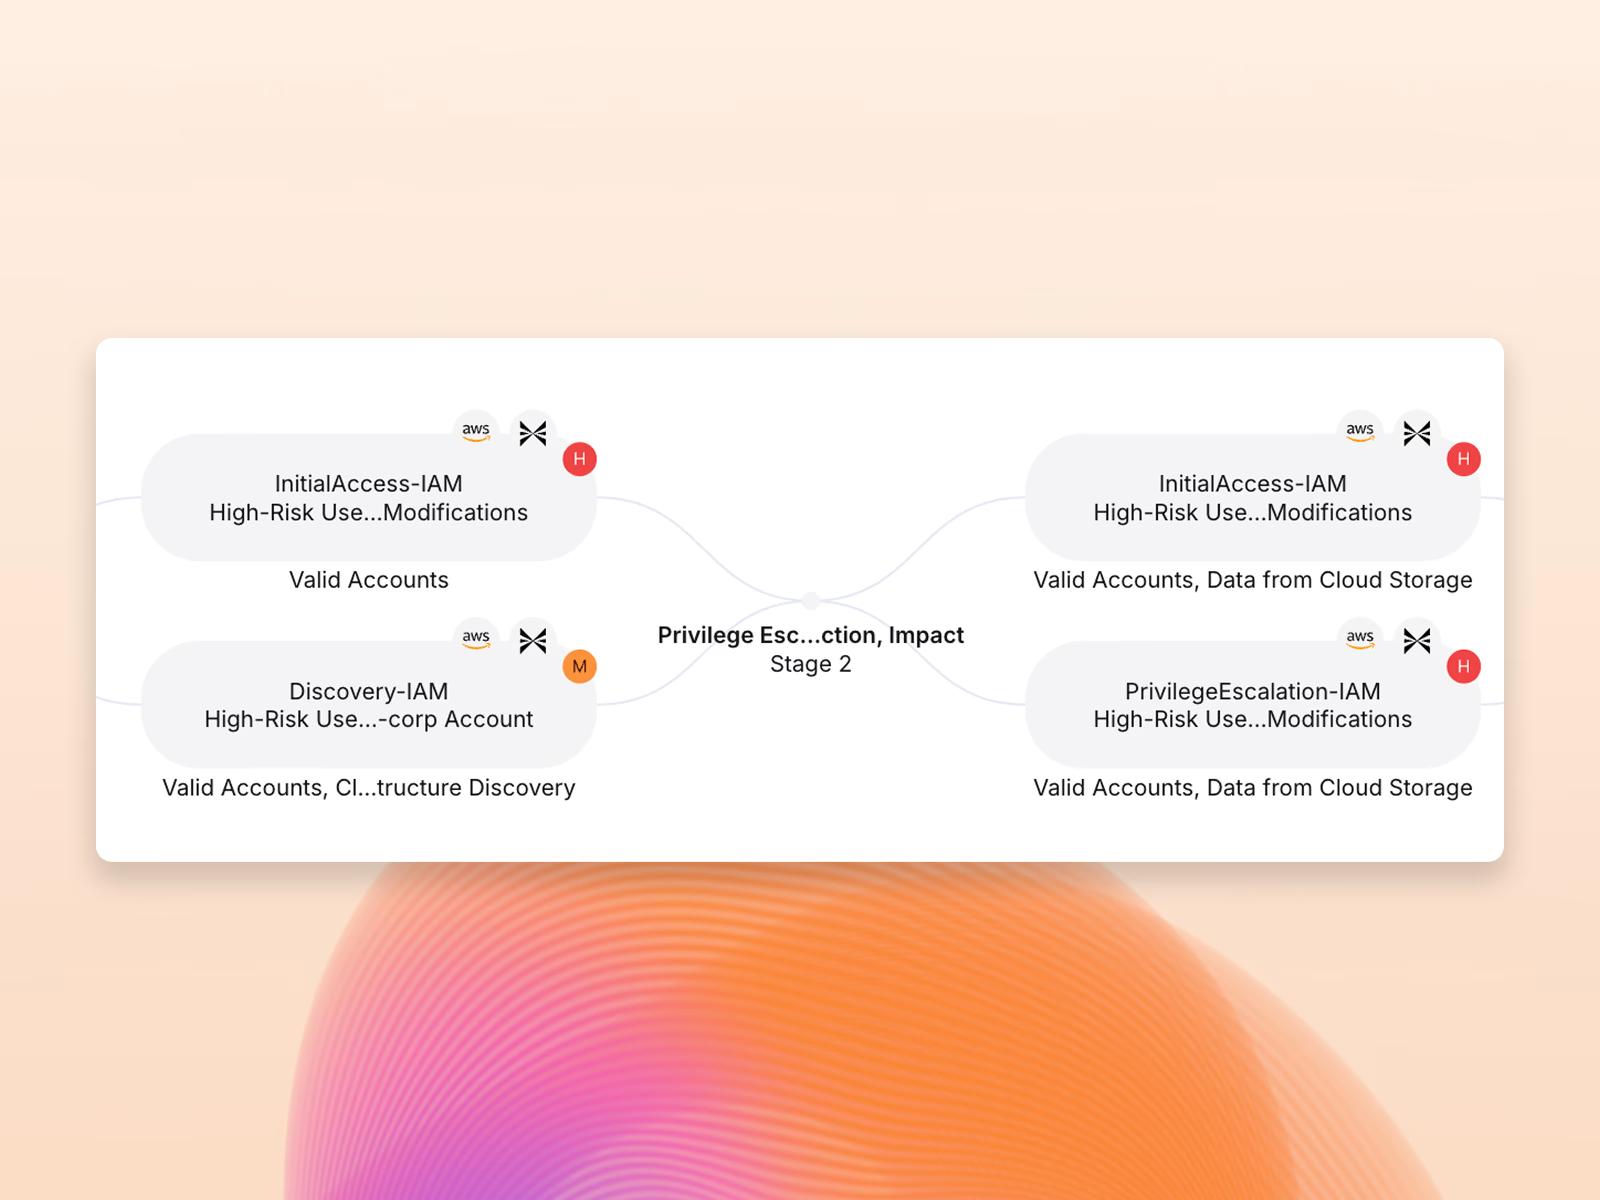
他では見逃される脅威を検出
エクサフォースは、AWS、GCP、GitHub などにまたがるアイデンティティ、イベント、リソース構成(ワークロード、リポジトリなど)を関連付けることで、分断されたルールでは見落とされがちな複合的な攻撃経路を明らかにします。
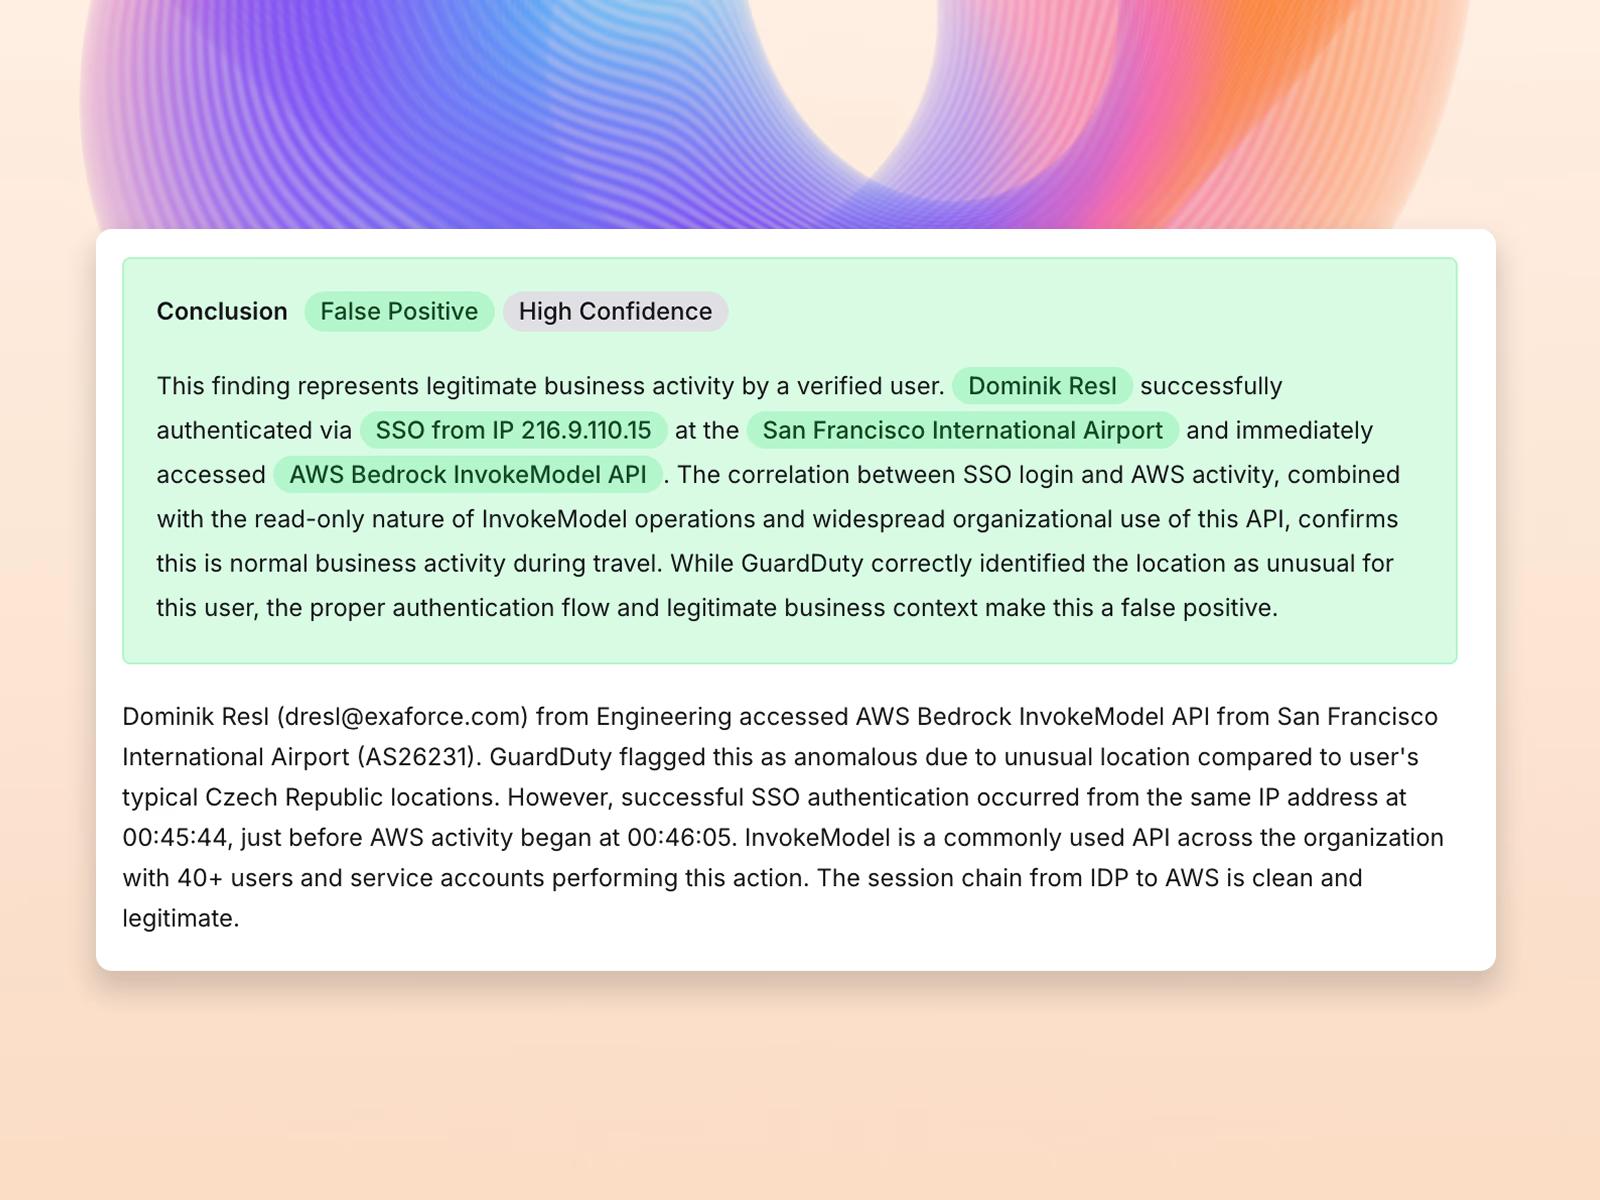
調査を簡素化
Exabotsは、分散したログ、アイデンティティ、構成情報から攻撃経路を自動的に再構築し、専門人材を新たに必要とすることなく、チームに必要な高度なクラウド専門知識を提供します。
Accton
エクサフォースは、AIによってAWSとAzureの脅威検出・対応を強化し、当社のSOCの有効性を大幅に向上させました。サードパーティアラートの自動トリアージとルール不要の検出により、対応が効率化され、数十時間を削減できています。その結果、チームは脅威の軽減に集中できるようになり、探索機能によってすべてのクラウドサービスに対する可視性も高まりました。
Accton CISO兼CIO
よくある質問
エクサフォースは、クラウドに関する高度な専門知識を持たないチームの調査をどのように簡素化しますか?
エクサフォースは、クラウド環境の膨大なログ量をコストを抑えつつどのように処理しますか?
エクサフォースは、従来のツールでは見逃されるどのようなクラウド脅威を検出しますか?
関連リソース
御社の AI SOC イニシアティブを評価してください
AI SOC プラットフォームを検知、トリアージ、調査、対応、サービス品質についてベンチマークするための成熟度マップ形式の質問フレームワークです。
ウェビナー:「AI SOC」とは何か?
James Berthoty氏(Latio の CEO 兼プリンシパル・アナリスト)と Taylor Smith(エクサフォースのプロダクトディレクター)が、AI SOC に関する誇張された議論を整理し、その本質を解説します
Latio AIセキュリティ市場レポート 2025
AIセキュリティにおける最新の動向について、実践的なインサイトを提供します。本レポートは、セキュリティ責任者およびエンジニアの双方を対象としており、市場の現状、主要なユースケース、そしてベンダーによるイノベーションの動向を解説します。