ブログ
先を行くための洞察
専門家の視点、実践的なヒント、そしてサイバーセキュリティの最新動向をご紹介します。
コンテキストが豊富な検出:分かっていることすべてを使う
セマンティックモデルが構造化するのは「何が起きたか」です。それが重要かどうかの判断にはコンテキストが要ります。セキュリティ運用を見直すシリーズ第3回。エクサフォースが設定の状態からナレッジグラフを構築し、権限を適正化し、ふるまいのベースラインを学習して、すべての検出をそのコンテキストに照らして評価する仕組みを解説します。
生ログからセマンティックインテリジェンスへ
フィールドマッピングが与えてくれるのは共通の列名であって、意味ではありません。セキュリティ運用を見直すシリーズ第2回。SaaS監査ログ、HTTPアクセスログ、EDRテレメトリ、プロキシとファイアウォールのトラフィックを、専用のセマンティックモデルがどのようにして機械もアナリストも推論できるデータに変えるのかを解説します。
エクサフォース、SOCを越えてAIセキュリティへ
AIエージェントを稼働中に保護します。エンドポイントとSaaSを横断して、すべてのツール、認証情報、権限、アクションを完全に可視化。危険な設定と実際の攻撃をリアルタイムで検出し、自律的に、あるいは人による承認を経て対応します。すべては既存のセキュリティスタックの中で完結します。
最新の脅威検出にSIEMだけでは不十分な理由
SIEMは、見慣れないIPアドレスからUTC 14:32にセッションが開始されたことは把握しています。しかし、そのユーザーが本部長であり、6つのSaaSアプリで管理者権限を持っていることも、これからアクセスしようとしているバケットに本番環境のバックアップが保存されていることも把握していません。こうしたギャップ、つまり「コンテキストを把握できない」という問題こそが、アラートが発生するたびにチームが手作業で調査を行わなければならない根本的な原因です。
既製キットは不要:実環境で確認された独自構築のAiTMフィッシングキャンペーンと、その仕組み
実環境で確認されるフィッシング攻撃の多くでは、攻撃者が既存のAiTMツールを悪用しています。今回、攻撃者が独自に構築したフィッシングキットを確認しました。この攻撃者は、ボット検証からリクエストとレスポンスの処理に至るまで、フィッシング攻撃の一連のフローをすべて独自に実装していました。さらに、キー入力のたびに実行されるハートビートを利用した、特徴的なキーロギングの仕組みも組み込まれていました。私たちは、このフィッシングキット、そこから確認できる各種インジケーター、そしてキット上で実行される認証フロー全体を分析しました。
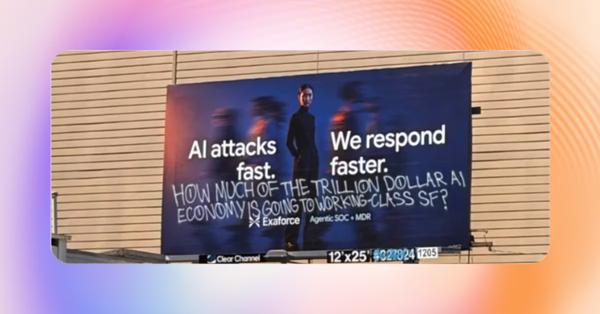
サンフランシスコで展開したエクサフォース初のビルボード広告に、街からの「書き込み」。正直、その気持ちは分かります。
この夏、サンフランシスコの28か所で、エクサフォース初の屋外広告キャンペーンを展開しました。わずか数日で話題になりましたが、その理由は私たちがデザインした広告そのものではありませんでした。
AiTM攻撃の渦中で:認証情報窃取への対応
AiTM攻撃は、シングルサインオンの最大の強みを侵害の手段へと変えてしまいました。フェデレーションによる信頼がひとつのログインを裏切った経緯と、同じデータに別の問いを投げかけることでそれを食い止めた方法をご紹介します。
InfOSAStealerの紹介:ClickFixによる配布、偽のシステムダイアログ、そして密かに進むハードウェアウォレットソフトウェアのトロイの木馬化
共有されたLLMのチャットから始まり、ウォレットのトロイの木馬化による金銭的被害の可能性に至るまで、興味深いClickFix攻撃の分析をたどります。
「ExaGo」のご紹介:あなたのSOCが、どこへでもついてくる
セキュリティのために、デスクに縛られる必要はありません。エクサフォースは、AI搭載SOCプラットフォーム向けとして業界初となる、音声コマンド対応のモバイルアプリを提供開始します。
見えないからといって、存在しないわけではない:GitHubのファーストパーティセッションを悪用した初期アクセスとその対処方法
放置されたGitHubセッションやトークンが継続的なセキュリティリスクとなる理由と、それらを確実に無効化する方法を解説します。
ExaFiles:エクサフォース最前線の知見: GitHub OAuthトークン侵害の検出
"通常のアプリケーションインストール時に発行され、その後95日間使用されていなかったOAuthトークンが悪用され、472件のリポジトリに保存されていたデータが不正に持ち出されました。本記事では、この攻撃を検出した仕組み、その悪用を可能にした認証情報モデル、そしてこの種のリスクを低減するための対策について解説します。
ネットワークに根ざしたエージェント型SOC
ExaforceのExabots(AIエージェント)とExtraHop RevealX 360が、Agentic SOC Allianceの一環として、いかに高精度なネットワークインテリジェンスをマシン速度の防御へと昇華させるか。
現代のSOCにおけるSIEMの課題:イベントから答えへと移行するには
SOC運用を従来型のSIEMプラットフォームだけに頼っていませんか?今こそ見直すべき時です。
ClaudeとSOCの融合:AIの可視性ギャップを解消する
セキュリティチームおよびSOCチームは、完全なアイデンティティグラフのコンテキスト、機密チャットのラベル付け、および行動ベースの脅威検出機能を監査証跡に追加した形で、Claudeのアクティビティをエクサフォース上で直接監視できるようになりました。
AWSが認めた、エクサフォースのAIとセキュリティの専門性
当社が構築してきたソリューションに対応する4つの領域で、AWS Security CompetencyとAWS AI Competencyの両方を取得しました。
2026年版 Latio Security Operations Market ReportがAI SOCの本質を正しく捉えている点
独立系の調査レポートが、ようやくセキュリティ実務者の間で以前から共有されていた認識に追いつきつつあります。AI SOCは単一の製品や機能ではなく、多くのベンダーはその実現方法を正しく理解できていません。
AIの速度で防御する:1億2,500万ドルのシリーズB資金調達を発表
AIを活用した脅威アクターに対抗するため、リアルタイムかつAIネイティブなセキュリティ運用を拡張します。
エクサフォースとWiz:クラウドセキュリティの検出結果をSOCのレスポンスに接続
コンテキストや対応が伴わないクラウド検出は、セキュリティチームに過剰な負荷をもたらします。本インテグレーションは、そのギャップを解消します。
Vibe Hunting(バイブハンティング):SIEMクエリを超える新しい脅威ハンティングモデル
Axiosのnpmサプライチェーン攻撃の実例をもとに、Agentic AIが脅威ハンティングのワークフローを数時間から数分へと短縮する方法を解説します。
エクサボットがストライキ中です(問題ありません)
エクサフォースは本日朝の時点でAgentic AIではなくなりました。MDRチームはカフェインを過剰に摂取しつつも、可能な限り対応できる状態にあります。
ブーツの中にボットがいる! hackerbot-claw がワークフローの改ざんを試みたかを調べる
自律型AIボットが、設定不備のあるCI/CDワークフローを悪用して認証情報を窃取し、リポジトリを侵害しました。本記事では、何が起きたのか、どのように機能したのか、そして何を検出すべきかを解説します。
侵害されたユーザーは実際に何ができるのか? 正確な脅威分析の要となる有効権限
SaaS と IaaS にまたがる有効権限の解決は、見た目以上に難しく、正確な影響範囲の把握と脅威コンテキストの理解に不可欠です。
MSSPの内製化回帰を再考する:AI SOC、社内構築、そしてその中間的な選択肢
AI SOC の登場により、内製化するか外部委託するかの判断基準は大きく変わりました。SecOps を社内に戻すチームがある一方で、引き続き外部委託が合理的なケースもあります。その理由を解説します。
フィッシング・マトリョーシカ:BECからAiTMへと入れ子になった攻撃チェーンを読み解く
攻撃者が信頼されたサービスを悪用し、MFAの保護をかいくぐって認証情報とセッショントークンを窃取するAiTM攻撃をどのように展開したのかを解説します。
すでに内部で始まっている侵害:インサイダーリスク管理を運用に組み込む
AIを活用したセキュリティプラットフォームは、従来のツールが見逃し続けてきたインサイダー脅威をどのように検出するのか。さらに、なぜコンテキストが決定的に重要なのかを解説します。
2026年のセキュリティ環境に関する7つの予測
脅威モデルは変化しています。アイデンティティ、SaaS、サプライチェーンが新たな防御の最前線となっています。
エクサフォース Agentic SOC 2025年振り返り
本レポートでは、膨大なクラウドテレメトリから人手による対応が必要なアラートの選別まで、現代のSOCの内部で実際に何が起きているのかを明らかにします。
信頼できる第三者が脅威アクターのように振る舞うとき
リスクの高いサポート活動が、実際の侵害と同様のあらゆるシグナルを引き起こす場合、そしてその全体像を把握するためにアイデンティティ中心の検知が不可欠である理由
社内からの着信:インサイダーリスクに対する6つの戦略
コンテキスト認識型AIが、現代のインサイダー脅威対策において静的な閾値に取って代わる理由
初めての AWS re:Invent の現場から得た教訓
re:Inventの廊下での会話やラウンドテーブルから見えてきた、現実のクラウドセキュリティの実態
Agentic AI セキュリティによる高度な Google Workspace 侵入の検知と遮断
コンテキストを考慮した自動検知により、複数ベクトルによる Google Workspace アカウント乗っ取りを数分で検知しました。
ワームにやわらかなクラウドのbunを与える:Shai-Huludの再来
Shai-Huludマルウェアの新たな亜種、認証情報の窃取手法、そして現代の開発パイプラインを標的としたGitHub Actionsの悪用について詳しく解説します。
AI SOCがAnthropicのインテリジェンスレポートを日々の防御に活用する方法
AIを用いたサイバー犯罪に関するAnthropicの調査結果を、実践的な防御へと落とし込む。AI駆動のSOCが、どのように検知、調査、対応を高速化するのかを解説します。
AI主導の脅威ハンティングは、データプラットフォームとパイプラインの品質に依存する
AIによる脅威ハンティングは、統合され、高忠実度のセキュリティデータプラットフォームとパイプラインがあってこそ機能します。
ログは嘘をつかない:監査ログに残る列挙活動の痕跡
WS、Azure、GCP 環境において、攻撃者が監査ログを悪用して列挙を行う手法
セキュリティ検知の過去、現在、未来
最新の検知は、意図、コンテキスト、新たな脅威を明らかにするシグナルを理解することで、静的なルールを超えて進化しています。
HITRUST認証を取得:クラウドネイティブなSOC自動化全体における信頼性を強化
HITRUST e1認証を通じて、検証済みで監査に対応した、業界で認められたセキュリティを実証します。
GPTはセキュリティ向けに再設計する必要がある
決定論的なマルチモデルAIエンジンが、リアルタイムのトリアージ、誤検知の削減、MSSP/MDRへの依存低減など、信頼性の高いSOC自動化の成果を実現する方法。
再定義されたアグリゲーション:ノイズを削減し、コンテキストを強化
重複アラートの統合から攻撃チェーンの構築まで、エクサフォースはアグリゲーションを再定義し、アナリストがより少ないアラートで、より豊富なコンテキストと明確な状況把握を得られるようにします。
エクサフォース、2025 AWS Generative AI Acceleratorへの参加企業に選出
エクサフォースは、有望な生成AIスタートアップを支援するAWSのグローバルプログラムに参加できることを光栄に思います。
コントロールできていると感じますか?攻撃ツールとしての AWS CloudControl API の分析
AWS CloudControl API を悪用して、リソースを密かに列挙し、アカウント内で永続化し、検出を回避する手法を解説します。
エクサフォース、2025年のSecOps自動化向けGigaOm Radarでリーダーおよびアウトパフォーマーに選出
GigaOmは、主要な機能、新しい機能、およびビジネス基準の側面について19のベンダーを比較しました。
Agentic AI が GuardDuty インシデント対応プレイブックの実行を簡素化する方法
Agentic AI は GuardDuty プレイブックの手順を自動化し、ログの突合やアイデンティティ確認に数時間かかっていた作業を数分に短縮します。これにより、より迅速で一貫性のある対応を実現します。
パッケージにヘビが潜む!攻撃者はいかにしてコードから暗号資産を奪うのか
攻撃者が人気のNPMパッケージを侵害し、暗号資産ウォレットアドレスを置き換えて、資金を密かに攻撃者側へ転送した手口。
ゴースト・イン・ザ・スクリプト:Google App Script プロジェクトになりすましてステルスパーシスタンスを行う
クリプトマイニングからステルスサービスアカウントまで、Google Apps Script の悪用のリスクと、不正使用を検出する方法について解説します。
エクサフォースがマルチモデルAIを活用し、お客様環境におけるアカウント乗っ取り攻撃を検出した方法
エクサフォースがマルチモデルAIを活用し、お客様環境におけるアカウント乗っ取り攻撃を検出した方法
s1ngularityサプライチェーン攻撃:何が発生したのか、そしてエクサフォースがどのように顧客環境を保護したのか
s1ngularity攻撃によるNxパッケージ悪用の手口と、エクサフォースが顧客環境への影響がないことをどのように確認したのかを解説します。
Exaforceに会いましょう:フルライフサイクルのAI SOCプラットフォーム
ExaforceエージェントAI SOCプラットフォームの立ち上げ:自動検出、トリアージ、調査、対応によるライフサイクル全体のセキュリティ運用。小規模なチームがSOCを作成できるようにしたり、成熟したSOCが人員を増やすことなく対象範囲を拡大してスピードを上げられるようにしたりできます。
エクサフォース MDR のご紹介:AIで稼働するマネージドSOC
SOCライフサイクルのあらゆる段階でAgentic AIと専門アナリストを活用するMDRサービスです。より迅速な対応、より広範なカバレッジ、そしてお客様のビジネスを理解するSOCを実現します。
エクサフォースにおける信頼構築:セキュリティとコンプライアンスをめぐる当社の歩み
エクサフォースが初日からセキュリティとコンプライアンスを組み込み、信頼をローンチ要件にした方法
アラートトリアージの再構築:ノイズを減らし、シグナルを増やす
自動化された誤検知の分類から、Tier 2およびTier 3アナリストへの明確な引き継ぎとより深いコンテキストの提供まで、AIがSOCのトリアージプロセスをどのように変えているかを解説します。
御社の AI SOC イニシアティブを評価してください
AI SOC プラットフォームを検知、トリアージ、調査、対応、サービス品質についてベンチマークするための成熟度マップ形式の質問フレームワークです。
一社の合同会社が AI SOC を作るわけではありません
LLMはSOCプロセスを改善する可能性を秘めていますが、それだけでは十分ではありません。このブログでは、AI SoC が価値を高めるために前処理と新しい設計を必要とする理由を探ります。
適切な検出:脅威検出には、ルールや異常検知だけでは不十分です
エクサフォースがログ、構成、アイデンティティを統合し、AIを活用したグラフによって、従来型かつ単純な検出手法をどのように改善するのかをご紹介します。
KiranaProの侵害:クラウド脅威モニタリングへの警鐘
KiranaProの侵害後に得られた実践的な示唆とベストプラクティス
RSACにおけるAgentic AIの議論で欠けていた3つのポイント
SOC向けのAgentic AIツールは、人間のアナリストを置き換えるのではなく、強化することを約束するものです。しかし、その真の価値は、誇大な期待に基づく導入ではなく、慎重に設計された統合、深いコンテキスト、そして厳密な概念実証(PoC)にあります。
セキュリティ調査が失敗する5つの理由と、Exaforceがそれらを修正する方法
アラートのオーバーロードやトリアージの遅延に悩まされていませんか?セキュリティ調査が失敗する5つの理由と、ExaforceがAIを使用して迅速に解決する方法をご紹介します。
クラウドセキュリティギャップの解消:脅威監視の実際のユースケース
このブログでは、一般的なクラウドセキュリティのアンチパターンを検証し、新たな脅威を継続的に監視、検出、効果的に対応するための実践的な修正策を含む実用的なガイダンスを提供します。
SOCの再構築:人間 + AIボット = より高品質・高速・低コストなセキュリティ運用 私たちのミッションを加速する7,500万ドルのシリーズA資金調達を発表
私たちの使命を後押しする7500万ドルのシリーズAを発表
Github アクション (tj-アクション/変更ファイル) の侵害からの保護
ユーザーがExaforceを使用してサプライチェーンの脅威を検出、防止、回復する方法
NPM Provenance: JavaScriptライブラリに欠けていたセキュリティレイヤーを補う
安全なJavaScriptアプリケーションにおいて、パッケージの出所検証が不可欠である理由
LottieFilesのnpmパッケージ侵害に対するエクサフォースの対応
サプライチェーン攻撃の分析と、エコシステム保護のために実施した対策
該当する項目はありません。