ログインデモをリクエスト
ソリューション一覧へ戻る

内部脅威を正確に防止

Agentic AIが、ユーザーの行動とアクセス経路を360度で可視化し、誤検知を抑えながら、重要な内部脅威を特定します。

デモをリクエスト
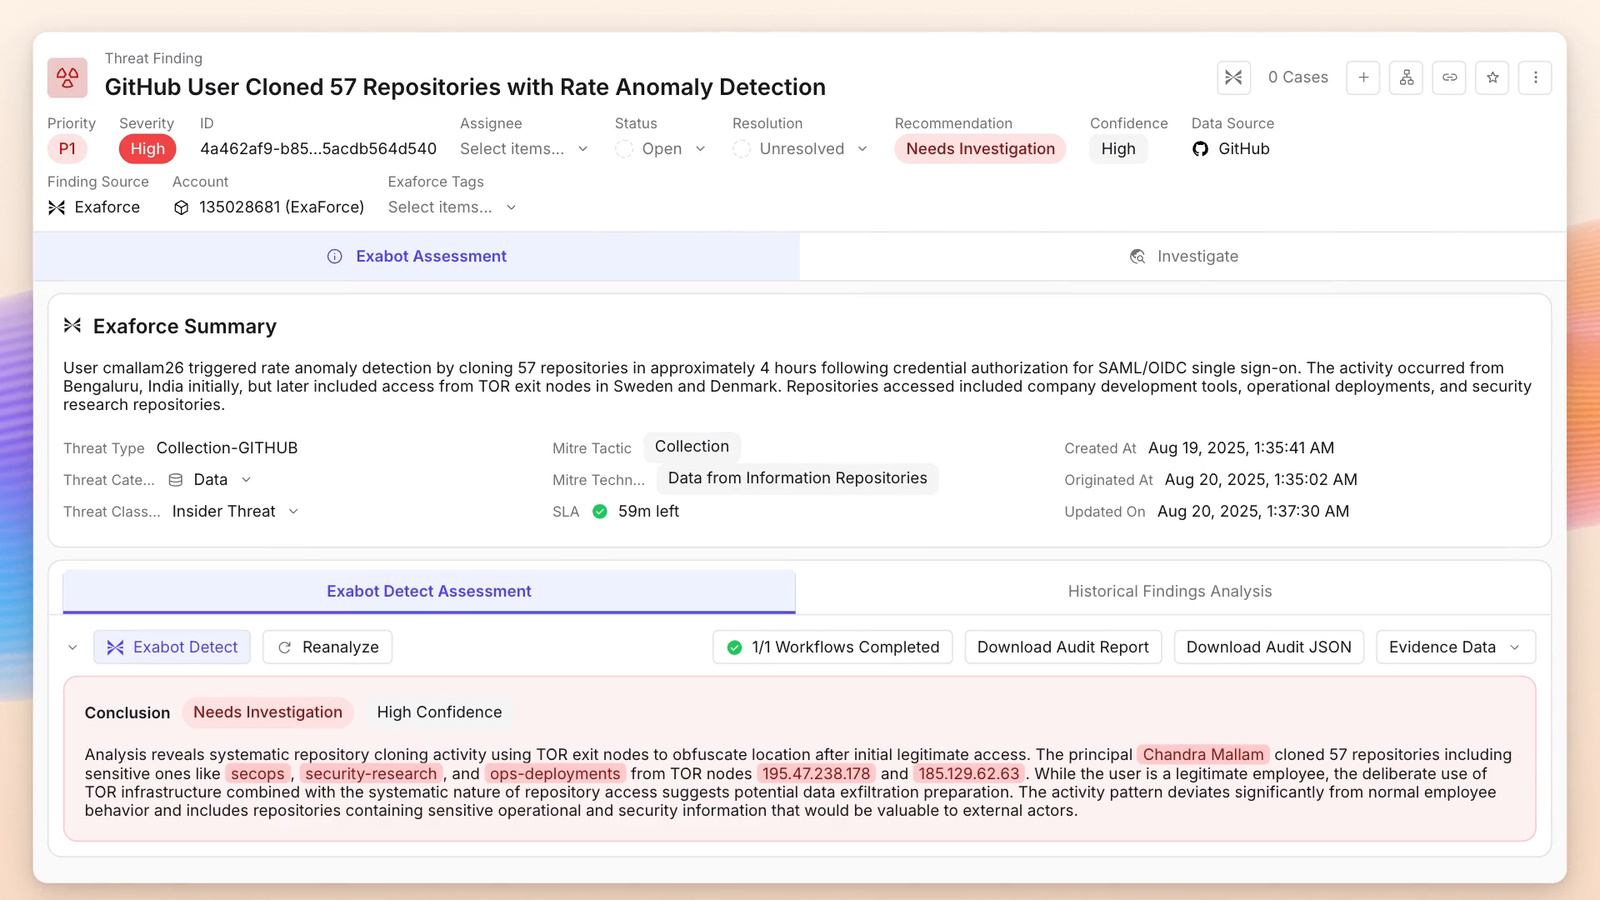
A threat finding for bulk repository cloning detected by rate anomaly, with the Exaforce summary explaining the TOR-based access pattern and a needs-investigation conclusion.

内部脅威における課題

  1. 価値の低いアラートが多すぎる

    既存のツールやサービスはビジネスコンテキストを十分に理解できず、リモートファーストやクラウドファーストの環境に適応できないため、一般的なユーザー行動に対してノイズの多いアラートを生成し、アナリストに過度な負担を与えます。

  2. 見逃されがちな脅威シグナル

    ルールベースやUEBAのシステムでは、特にクラウドアプリ、ロール、データストアにまたがる、微細で多段階の内部アクティビティを検出できません。

  3. 分断された調査プロセス

    ログ、権限、人事関連情報がそれぞれ別のサイロに分散しているため、アナリストは内部脅威の攻撃ストーリーをゼロから組み立てる必要があります。

  4. 対応の遅延

    アクセス権の剥奪、キーのローテーション、対応手順の記録といったアクションはコンソール上での手動作業が必要となり、悪意ある内部関係者に横展開、権限昇格、痕跡の隠蔽を行う時間を与えてしまいます。

エクサフォースは、インサイダー脅威をコンテキスト込みで可視化し、誤検知を抑えます。
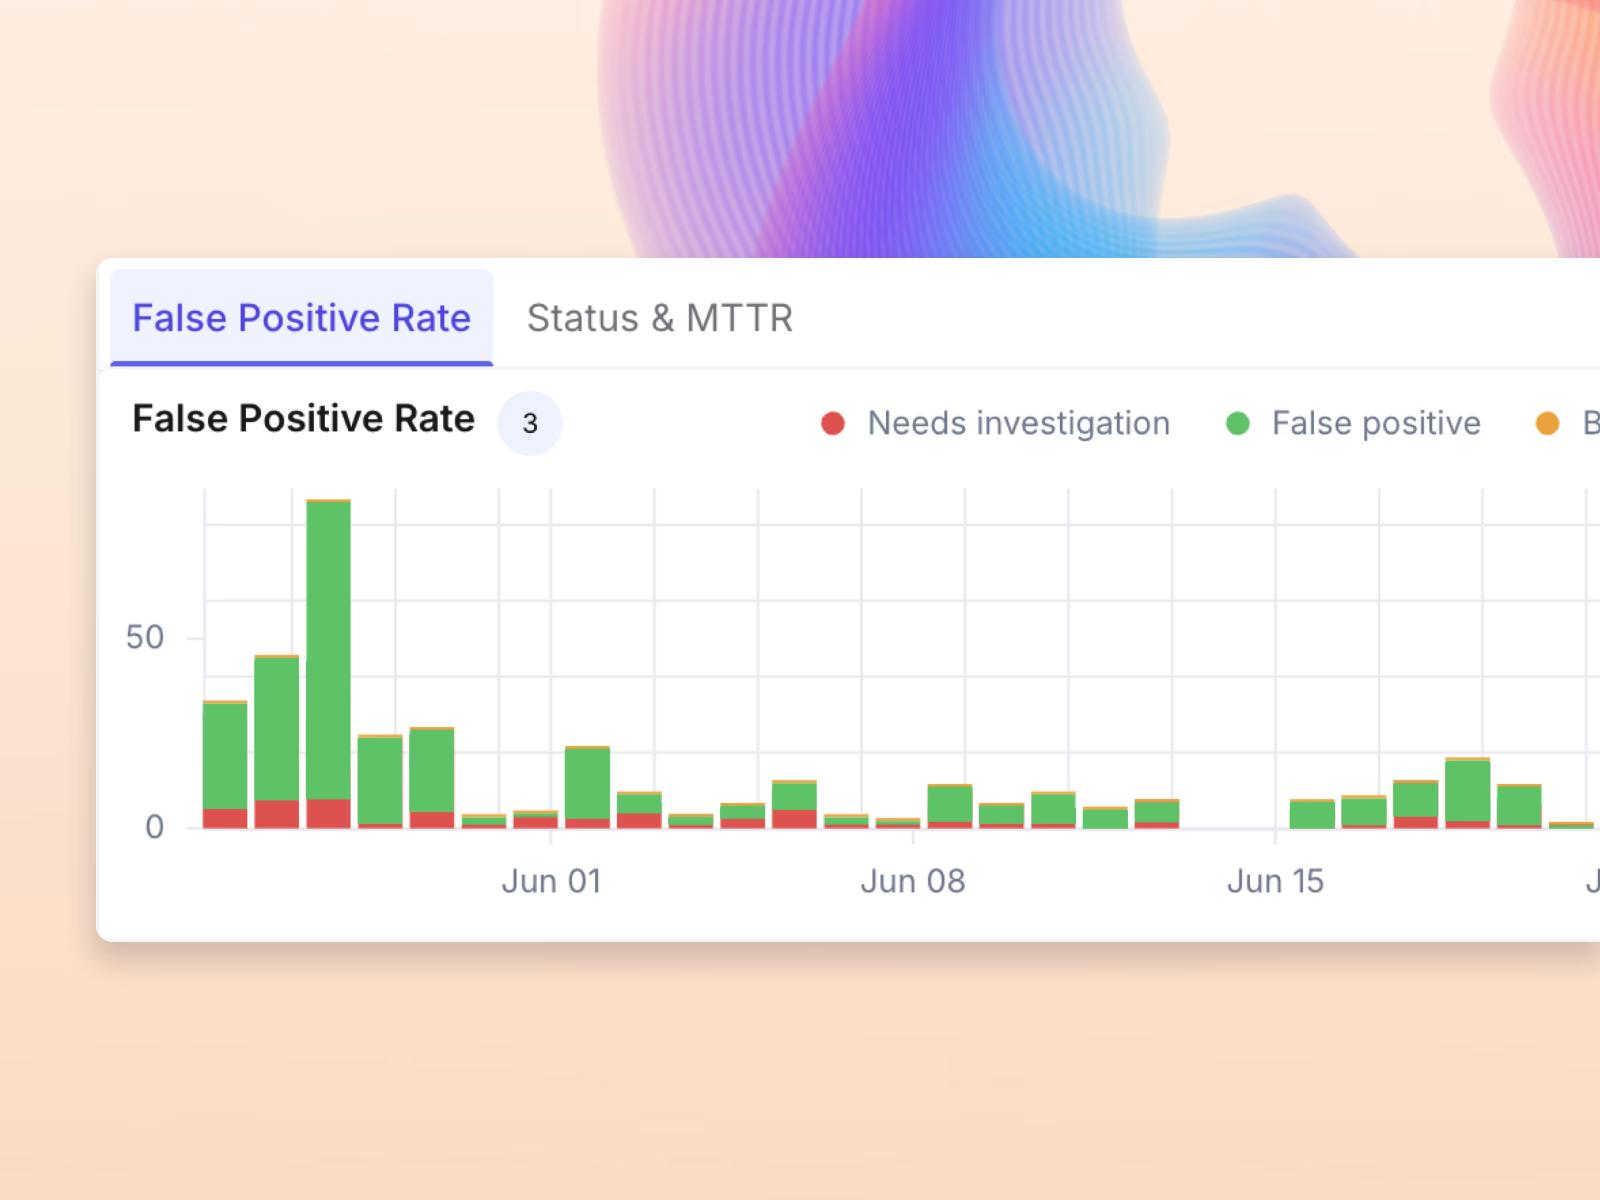
誤検知のチャート

誤検知を減らし、真に対処すべき検出結果を増やす

エクサボット組織内の通常の業務パターンを学習し、正当な業務活動による誤検知を排除することで、アラートノイズを低減しながら、実際のインサイダー脅威を見逃さずに捉えます。
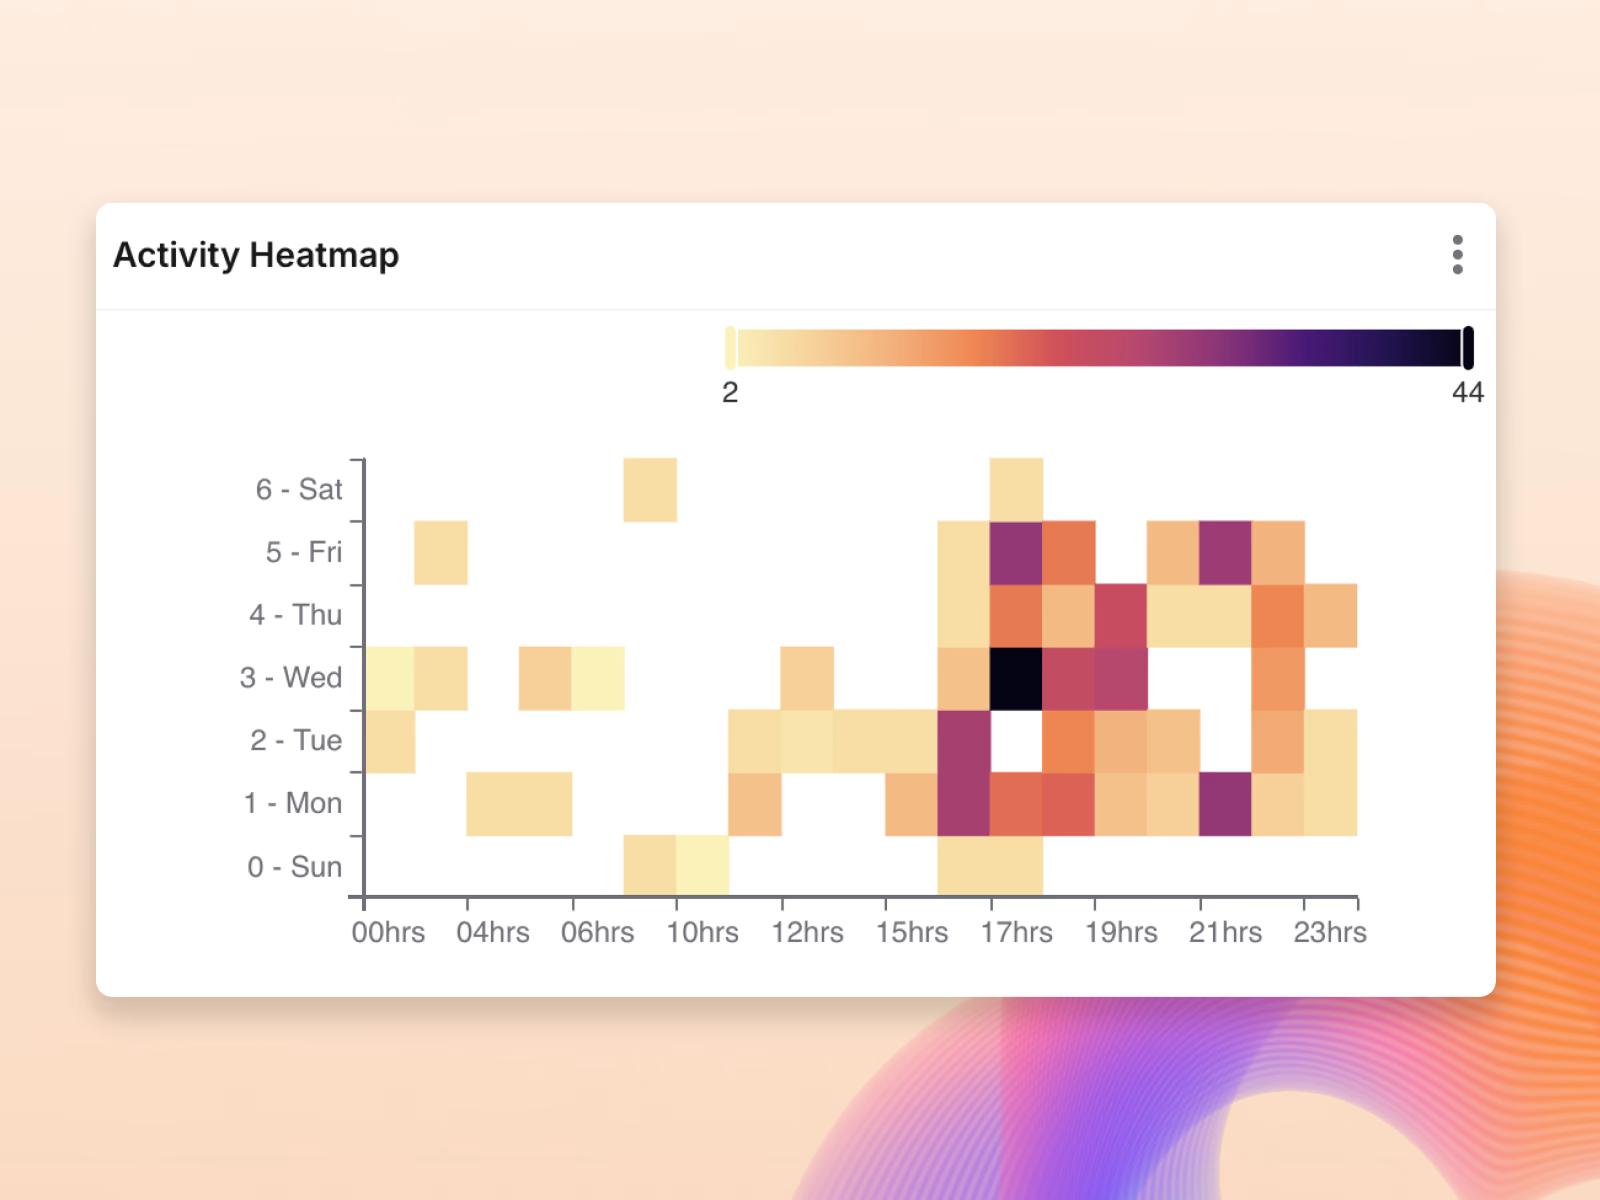
アクティビティのヒートマップ

見えにくいインサイダー行動を検出

異常検知では、時間帯、ピアグループのベースライン、ビジネスコンテキスト、ウォッチリストを組み合わせ、機密性の高い操作が実際に重要となる場面を浮き彫りにします。
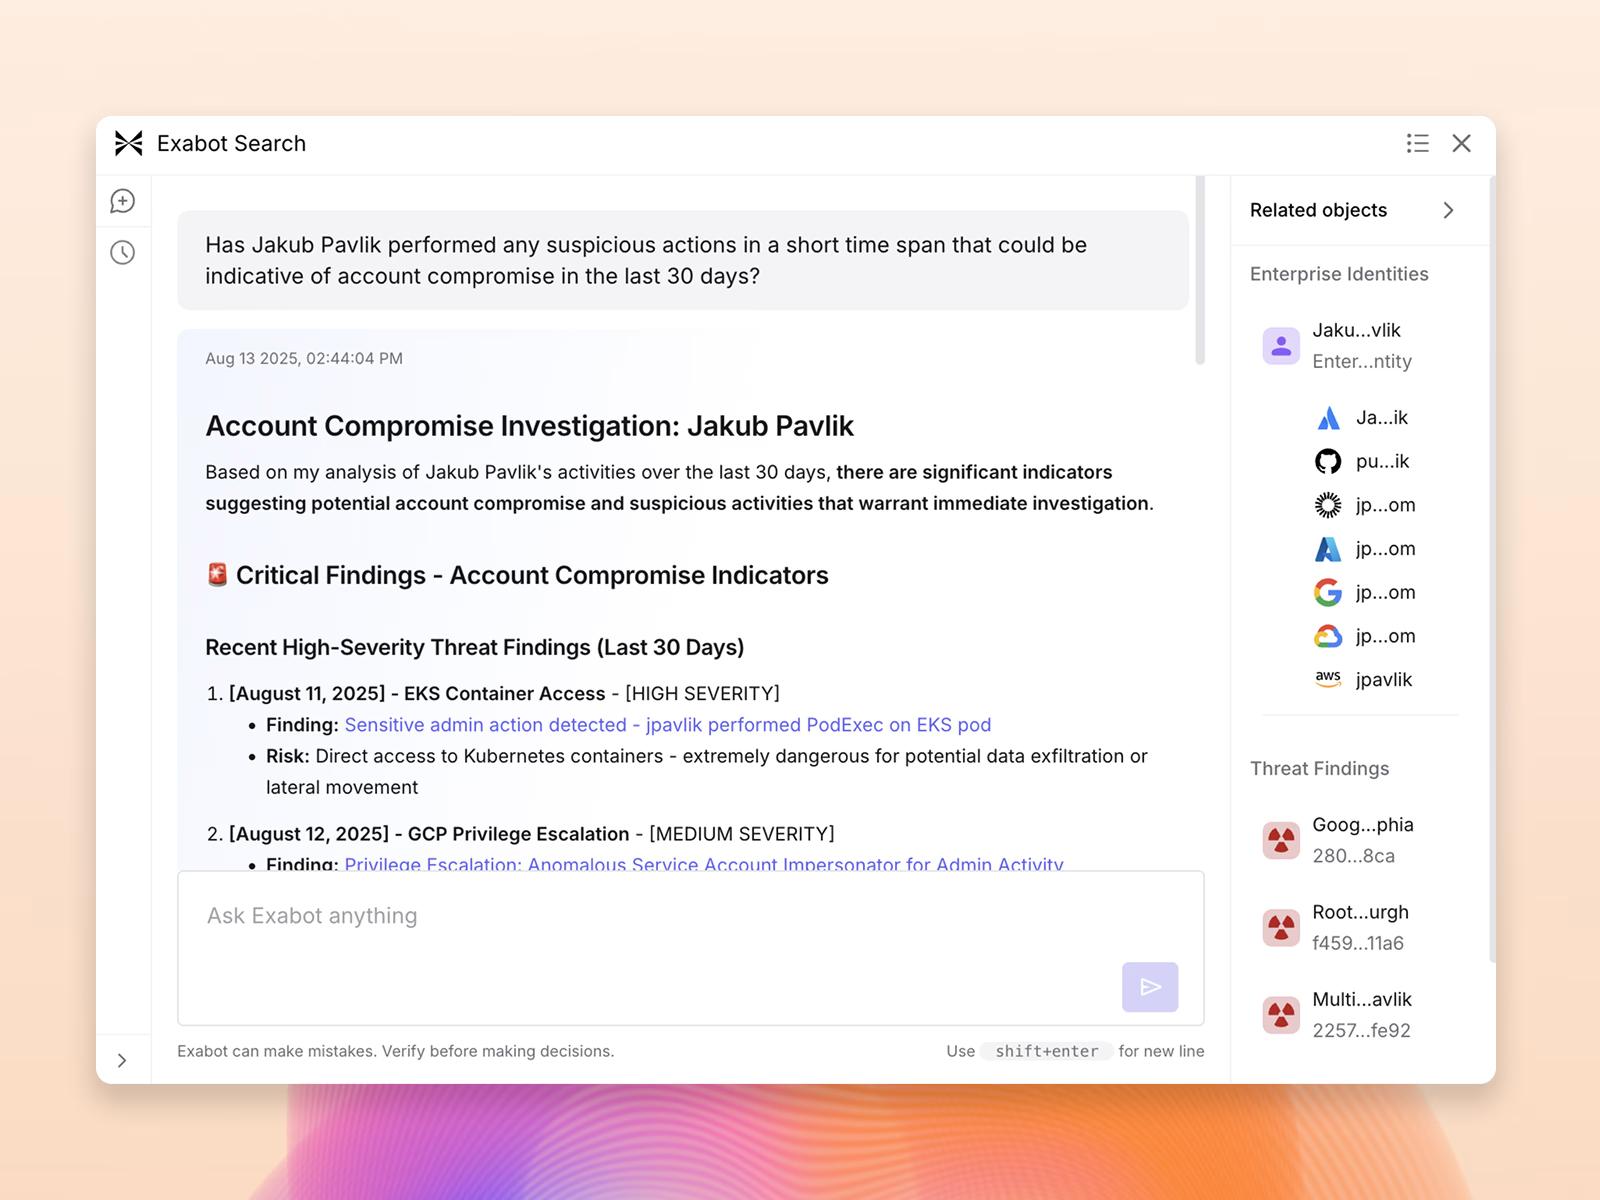
エクサボットチャットのページ

コンテキストに基づくインサイダー脅威ハンティング

クラウドログ、権限、人事データを1つのインサイダー脅威のナラティブに統合することで、手作業にかかる時間を大幅に削減し、侵害から情報持ち出しに至るまでの全体像を即座に明らかにします。
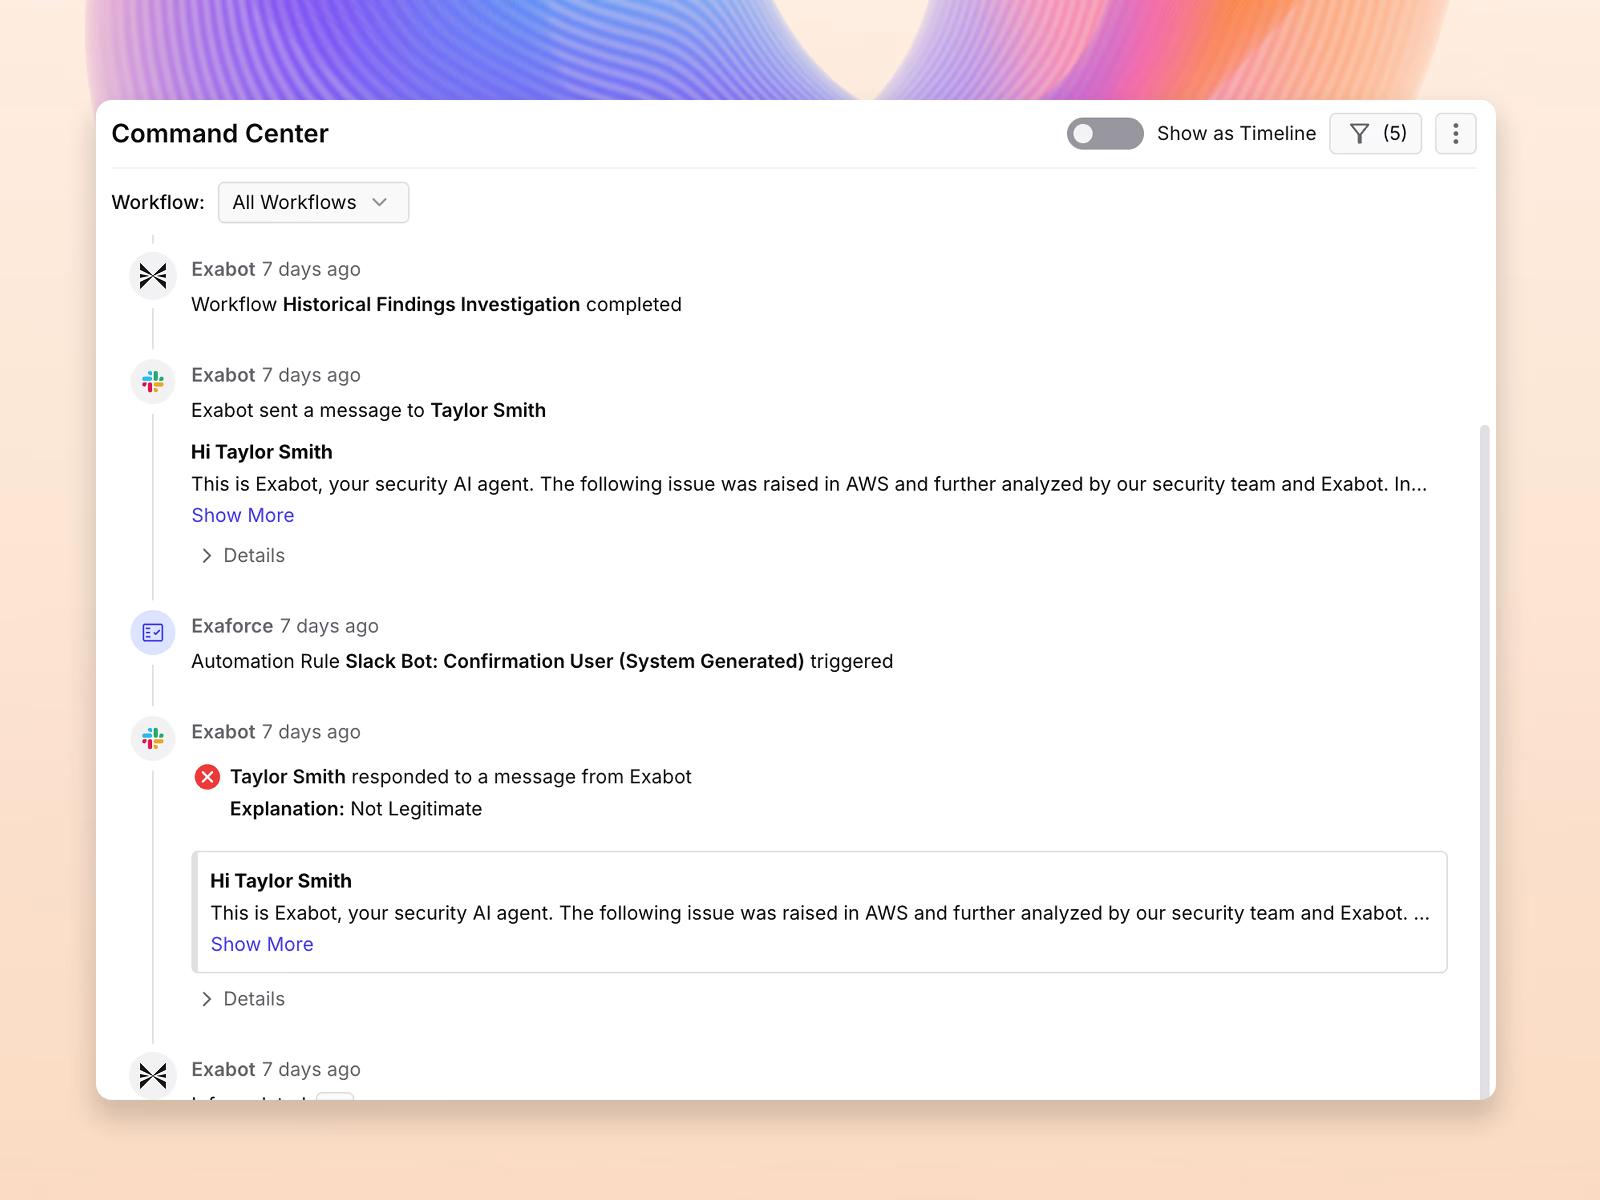
コマンドセンターのページ

より迅速で的確な封じ込め

エクサフォースは、アクセス権の剥奪、キーのローテーション、対応手順の記録といった重要なアクションを、自動またはアナリストの監督のもとで実行できるようにし、対応時間を短縮して、悪意ある内部関係者が権限昇格や痕跡隠蔽を行う前に封じ込めます。

Fortune 500

エクサフォースとその新しいAgentic SOCプラットフォームを早期に導入したことで、開発チームが使用するGitHubなどのクラウドサービスにおける、アイデンティティの悪用検知と対応が大幅に強化されました。このプラットフォームは、オンボーディングから24時間以内に実用的なクラウドインサイトを提供しました。その一例として、当社環境におけるサードパーティベンダーの認証情報の悪用を特定できました。豊富なデータ基盤により、SaaSおよびIaaS環境全体にわたる複雑な問いやタスクに迅速に対応できています。
Daniel Krasnokucki

F500デジタルインフラ企業 プロダクトセキュリティ責任者

よくある質問

エクサフォースのアプローチは、インサイダー脅威に対する従来のUEBAとどう異なりますか?
従来のUEBAツールは、人間のユーザーが利用するオンプレミス環境向けに設計されており、現代のクラウドファーストかつリモートファーストな組織への対応に課題があります。エクサフォースは、分散した働き方、リモートアクセス、SaaS中心の運用を理解するクラウドネイティブなアーキテクチャにより、こうしたUEBAの限界に対処します。さらに、時間、ピアグループ、リソース種別、アクセス量、データの機密性を、単一指標のベースラインではなく同時に評価する多次元の異常検知を採用しています。また、数か月にわたる手動チューニングを必要とせず、変化する業務パターンに数時間単位で継続的に適応します。加えて、断片化したユーザーアクティビティログではなく、エンドポイント、クラウド、SaaS、アイデンティティシステム全体にまたがる統合テレメトリを活用します。
エクサフォースは、インサイダー脅威検出における誤検知をどのように減らしますか?
従来のインサイダー脅威対策ツールは、リモートファーストやクラウドファーストの組織で日常的に行われる活動、たとえば正当なプロジェクトのための機密データへのアクセス、タイムゾーンをまたぐ通常とは異なる時間帯での業務、許可された業務目的でのファイルダウンロードなどにフラグを立てることで、膨大な量のアラートを生成します。エクサフォースは、連携して機能するマルチモデルAIにより、このノイズを排除します。セマンティックモデルは、すべてのシステムにわたるユーザーのアイデンティティ、リソース間の関係、アクセス権限を解釈し、ユーザーが役割やプロジェクト割り当てに基づいて正当にアクセスできる対象と、本来アクセスすべき対象を把握します。ビヘイビアモデルは、典型的なアクセス時間、リソース利用状況、データ取り扱い行動を含む個人およびピアグループの業務パターンを学習し、真の異常を特定します。次にノレッジモデルは、これらの入力を、委託先アクセス、プロジェクトベースのデータニーズ、役割変更といった想定されるアクティビティに関するビジネスコンテキストルールと統合し、複数の異常行動が脅威に関連するパターンとしてまとまった場合にのみアラートを生成するよう、組み合わせたシグナルを推論します。ベースラインからの個別の逸脱に対してアラートを出すのではなく、このマルチモデルアプローチは包括的なコンテキストを評価することで、実際のインサイダー脅威と無害な業務パターンのばらつきを区別し、誤検知を70~80%削減します。
エクサフォースは、ビジネスコンテキストをインサイダー脅威検出にどのように取り入れていますか?
一般的なインサイダー脅威対策ツールは、組織構造、プロジェクト業務、正当な業務プロセスへの理解が不十分なため、通常の活動に対しても誤検知を発生させがちです。エクサフォースは、自然言語入力、ナレッジマネジメントソフトウェアとの接続、人事システムとの統合を通じて、役割変更、離職、業績上の問題、組織変更などを把握し、ビジネスコンテキストを検出に取り込みます。さらに、一時的な権限昇格や通常とは異なるデータアクセスを説明できるプロジェクトベースのアクセスパターン、従業員のベースラインとは異なる承認済みの委託先や第三者のアクセス、特権操作を伴うメンテナンス時間帯や運用アクティビティ、そしてアクセスパターンが報告系統や職務内容と整合しているかを評価するための組織階層も考慮します。こうしたビジネスコンテキストを踏まえた検出により、エクサボットは、退職前のデータ持ち出しのような高リスクの内部活動と、機密アクセスを必要とする正当な業務上の必要性とを区別できます。
エクサフォースは、見えにくく多段階にわたるインサイダー脅威をどのように検出しますか?
巧妙な内部関係者は、悪意あるアクティビティを時間の経過とともに分散させたり、データへ段階的にアクセスしたり、正当な業務に紛れ込ませたりすることで、検出を回避します。従来のルールベースのシステムは、個々のアクションを個別に評価するため、このような一連の活動を見逃してしまいます。エクサフォースは、データアクセス量の増加、職務上必要な範囲を超えたリソース範囲の拡大、アクセス時間の変化といった行動パターンを長期間にわたって追跡することで、多段階のインサイダー脅威を検出します。また、異常なクエリやシステム探索などの偵察アクティビティを、その後のデータアクセスや情報持ち出しの試みと関連付け、機密情報の収集、集約、外部宛先への移動といったデータステージング行動も特定します。さらに、進化する脅威指標に照らしてユーザー行動を継続的に評価するウォッチリストとリスクスコアリングを適用します。ノレッジモデルは、こうした分散したシグナルを一貫した攻撃ストーリーに結び付けることで、数週間から数か月にわたって進行するインサイダー攻撃キャンペーンを明らかにします。