
SaaSにおけるデータ侵害を防止
包括的なSaaS脅威保護により、単独のリスクとシステム間にまたがる攻撃パターンの両方を検出します。さらに、AIによる誤検知の削減によりノイズを排除し、実際の脅威への対応に集中できます。
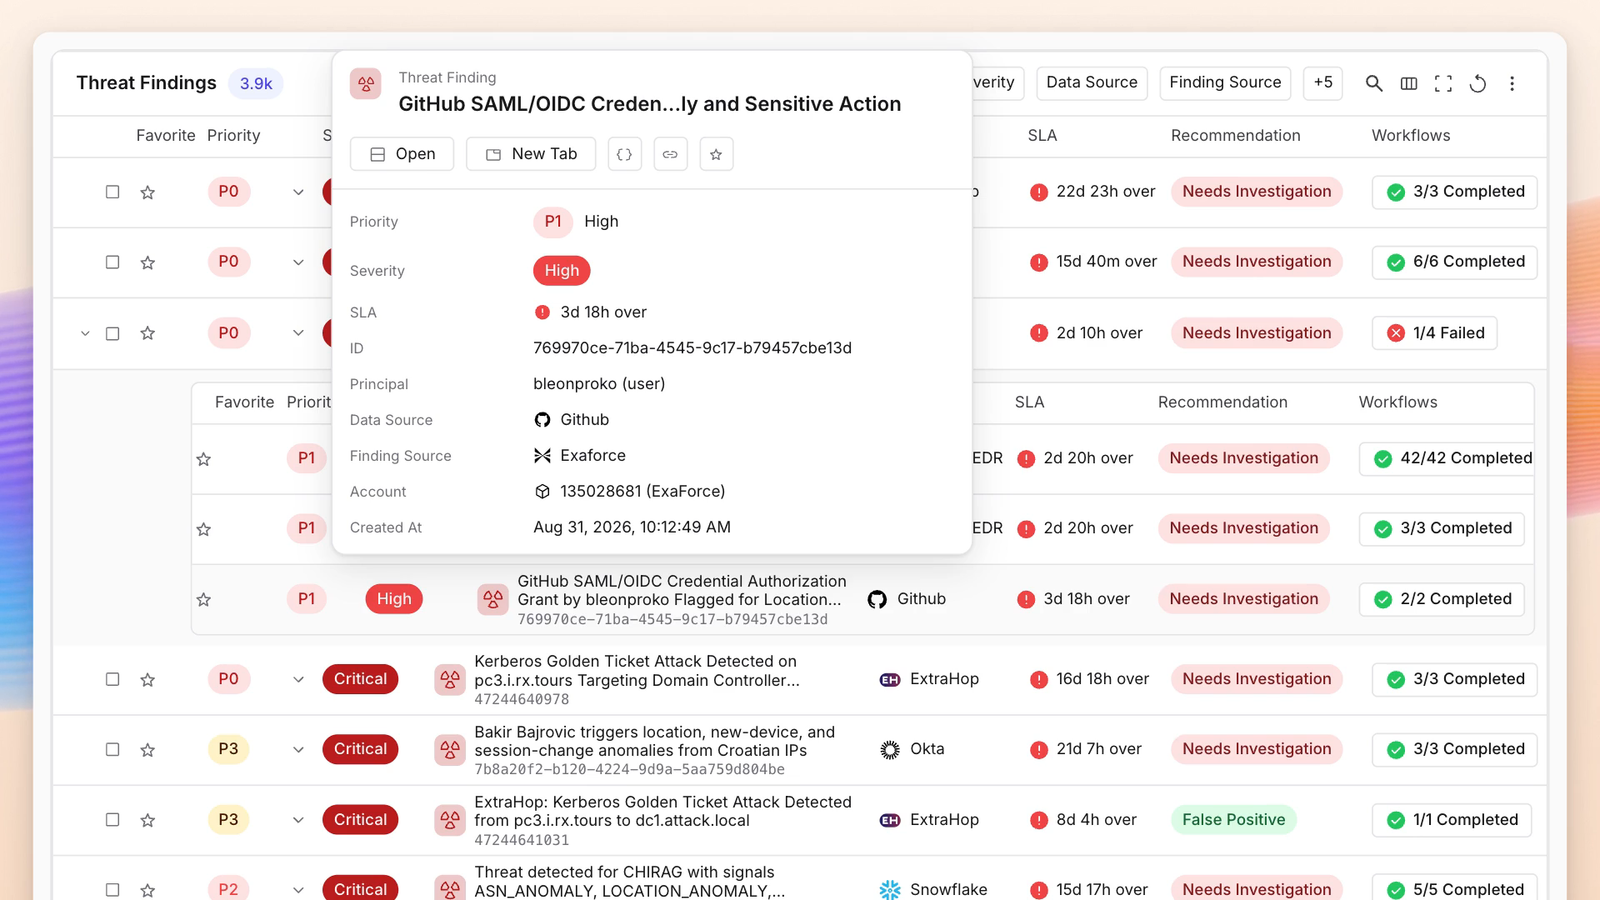
SaaS セキュリティに関する課題
検知カバレッジの不足
GWS、GitHub、OpenAI、Jiraなどの重要なSaaSアプリケーションは十分に監視されていない場合が多く、攻撃者が企業内でも特に機密性の高いデータにアクセスできてしまう盲点が生じています。
ユーザー操作の可視性不足
多くのチームは、SaaSおよびIdP管理環境全体にわたって「誰が・いつ・どこで・何を行ったのか」を把握できておらず、調査、インサイダー脅威の検出、脅威ハンティングの遅延を招いています。
SaaS環境におけるコンプライアンス対応の課題
デフォルトのSaaSコントロールでは、ログ保持期間の制約やポリシー適用の不足により、監査要件や規制要件を十分に満たせない場合が多く、組織はコンプライアンスリスクにさらされます。
危険な設定不備とセキュリティ衛生の欠如
MFAの未設定または不十分な実装、セキュリティコントロールの欠如、過剰な権限付与などの設定不備は、攻撃者に侵入の機会を与え、一貫したSaaSセキュリティ衛生の維持を困難にします。
エクサフォースはSaaS全体を横断して関連性を可視化し、実際のリスクを即座に明らかにします
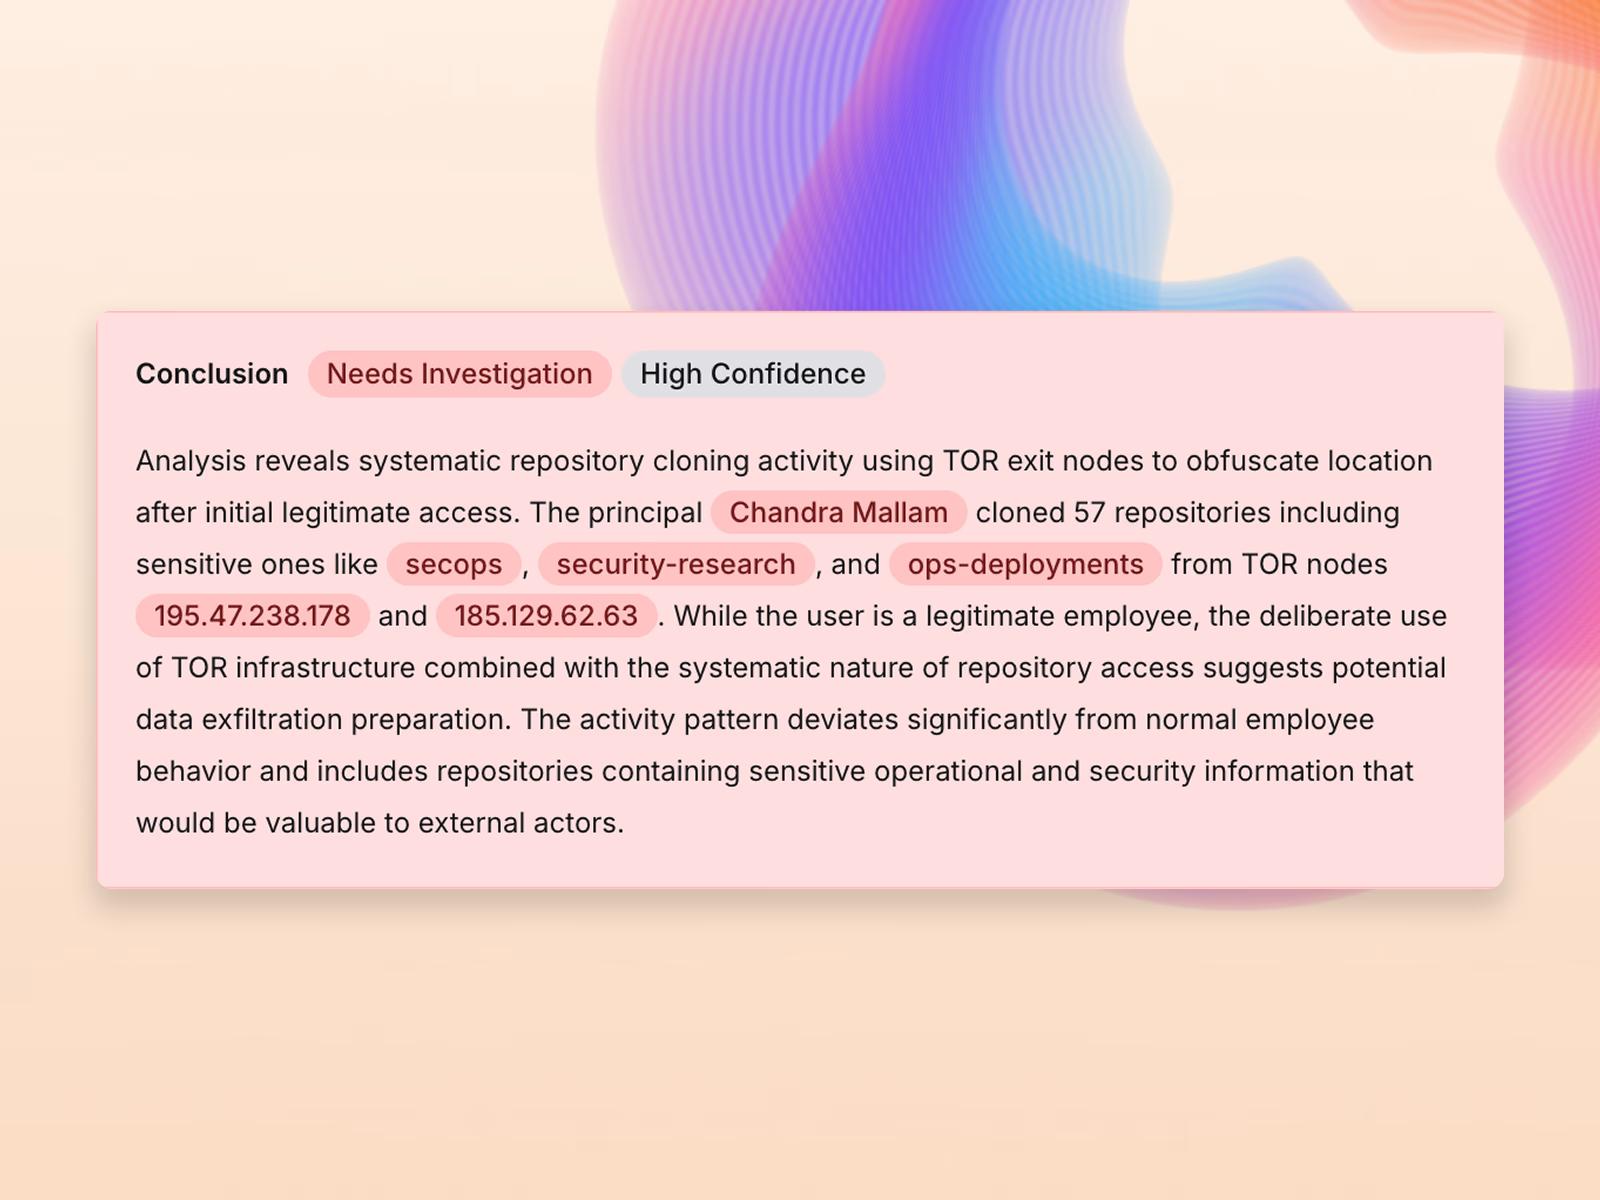
包括的なSaaSカバレッジ
エクサフォースは、コラボレーションツール、バージョン管理システム、その他の重要なアプリケーションをMLベースの検知で監視し、機密データが露出する可能性のある盲点を解消します。
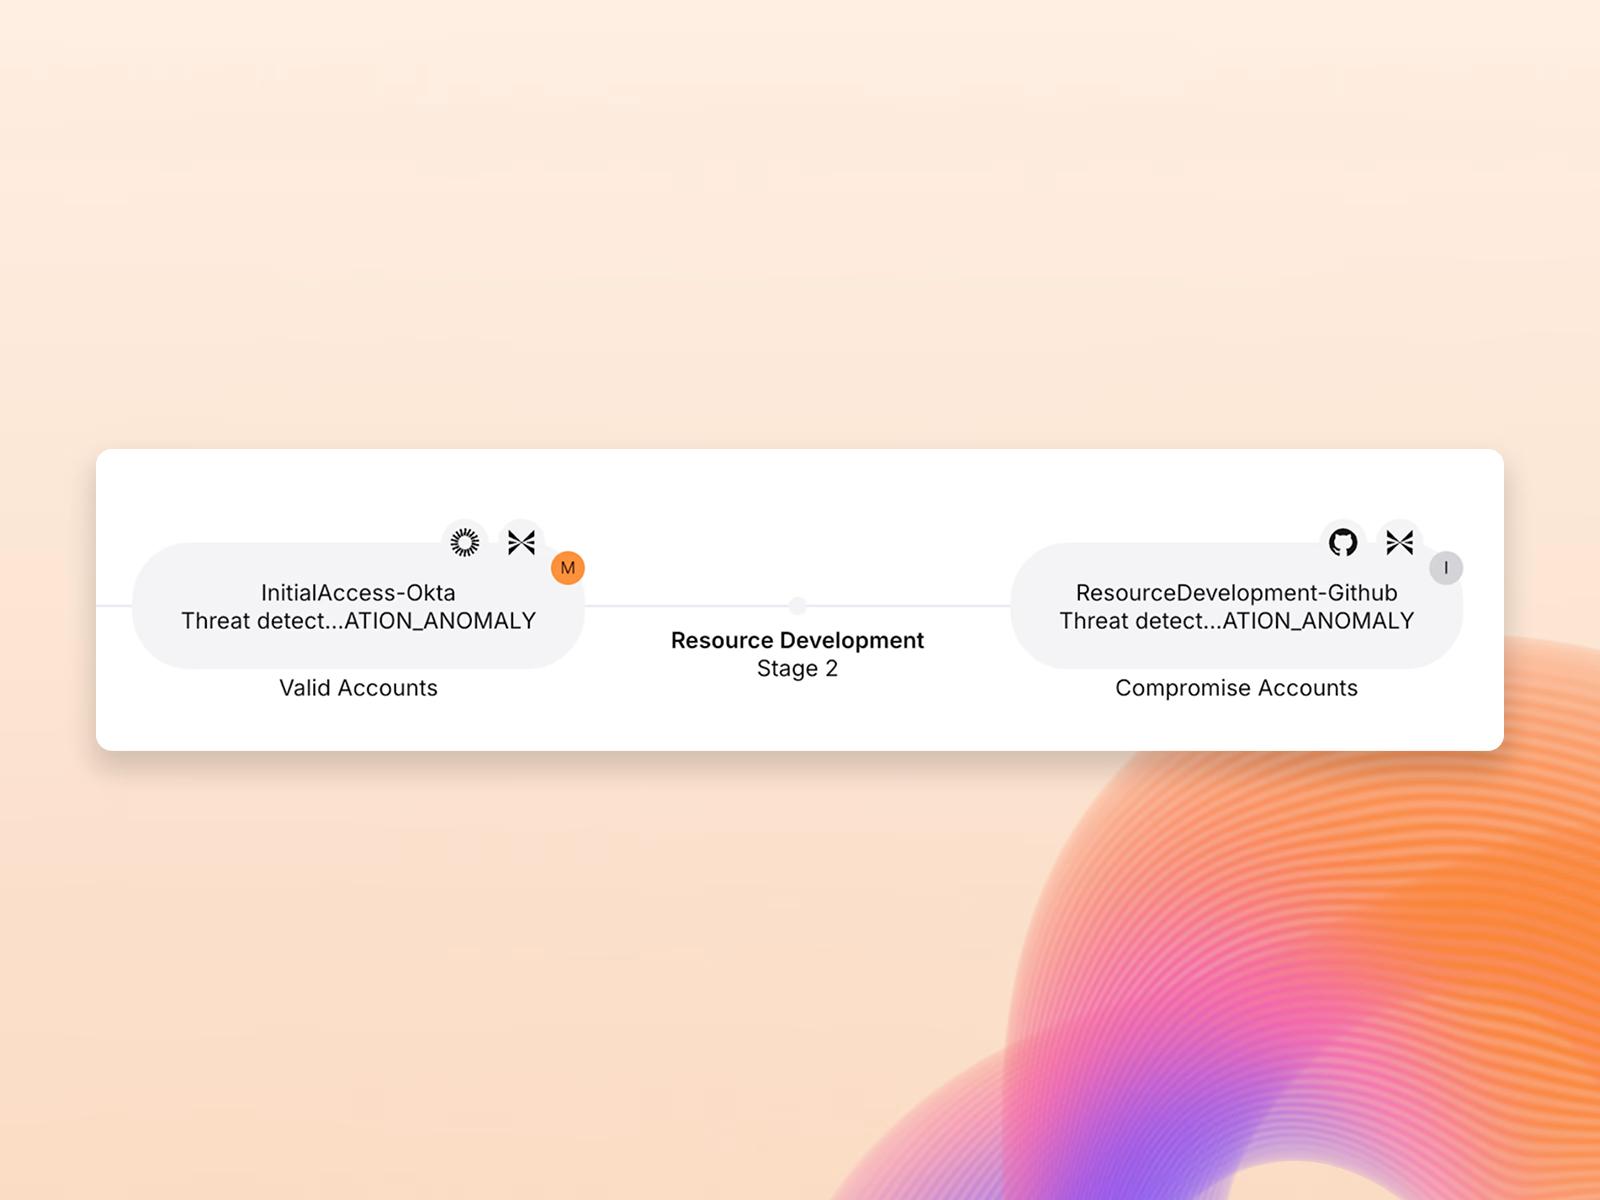
ユーザー操作の完全な可視化
エクサフォースは、SaaS環境全体にわたるあらゆる操作を追跡し、システム間で関連するイベントを結び付けることで、調査やインサイダー脅威の検出を迅速化する明確なタイムラインを作成します。
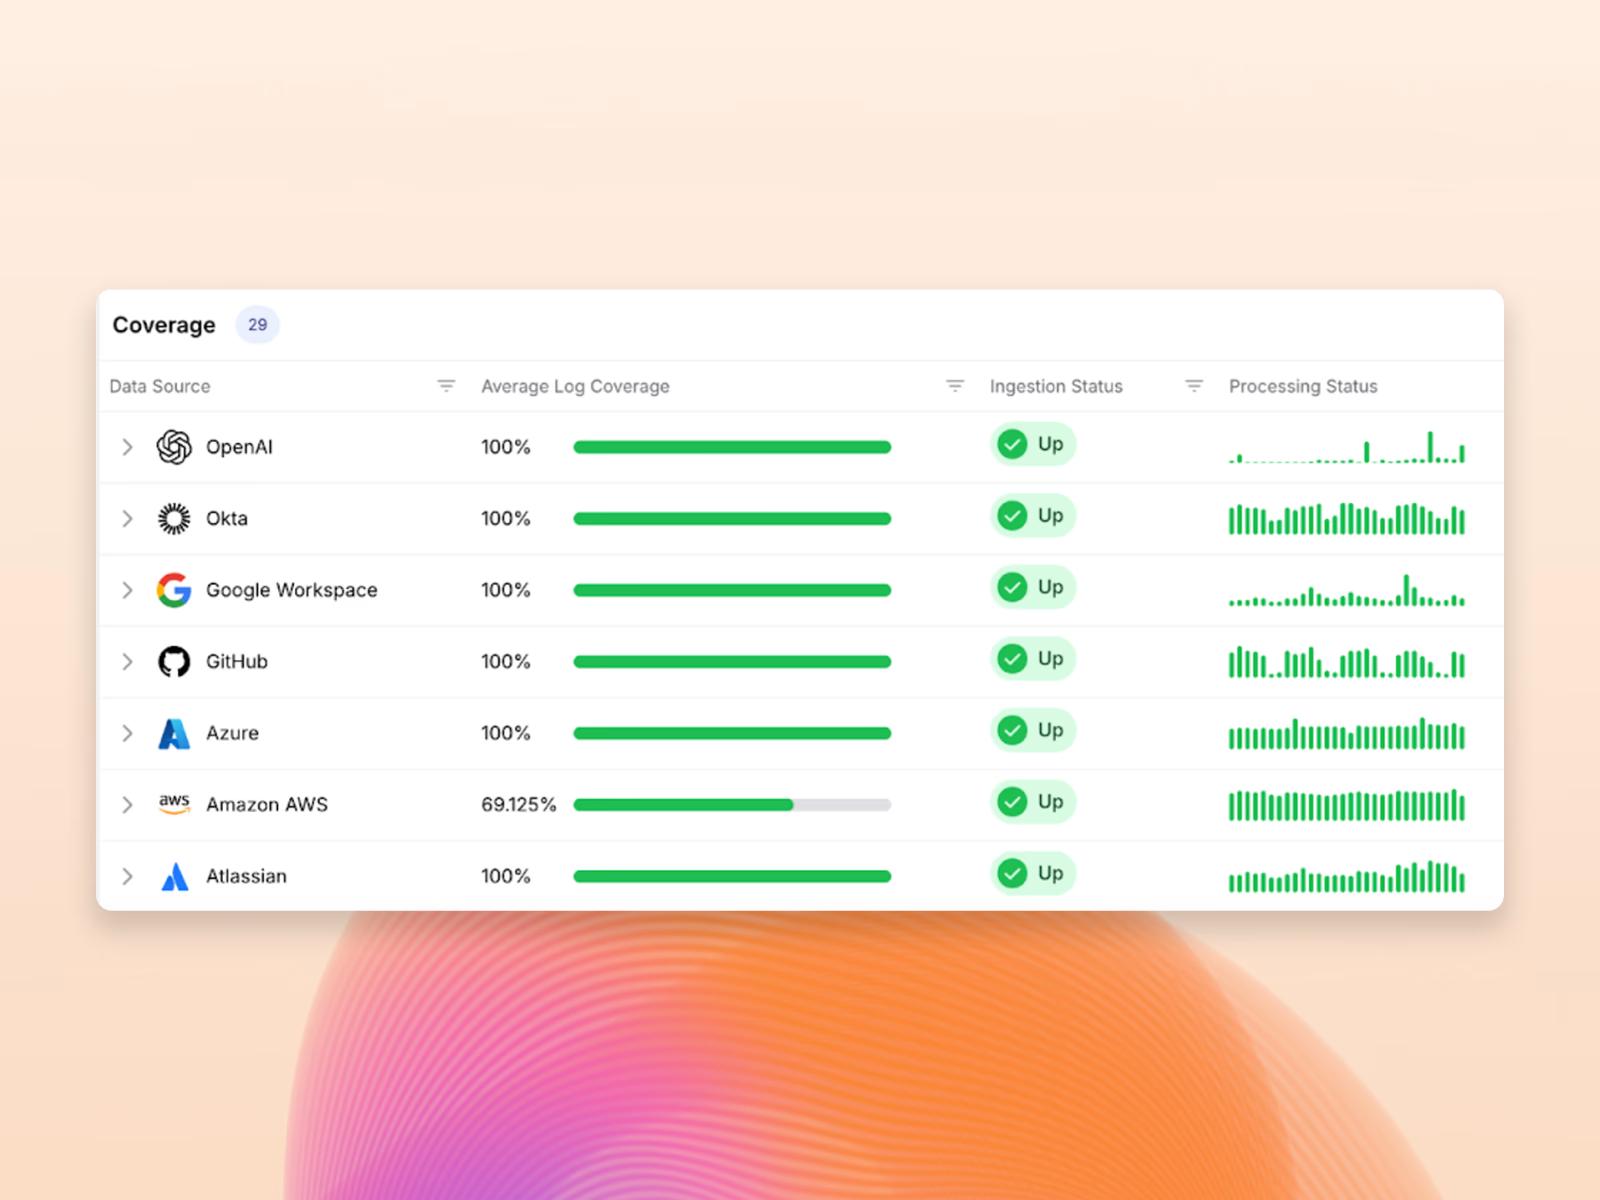
コンプライアンス対応を標準でカバー
エクサフォースは、ログ保持期間の延長と構成要件に対する継続的なチェックにより、組織がSaaS環境全体でコンプライアンス要件を満たせるよう支援します。
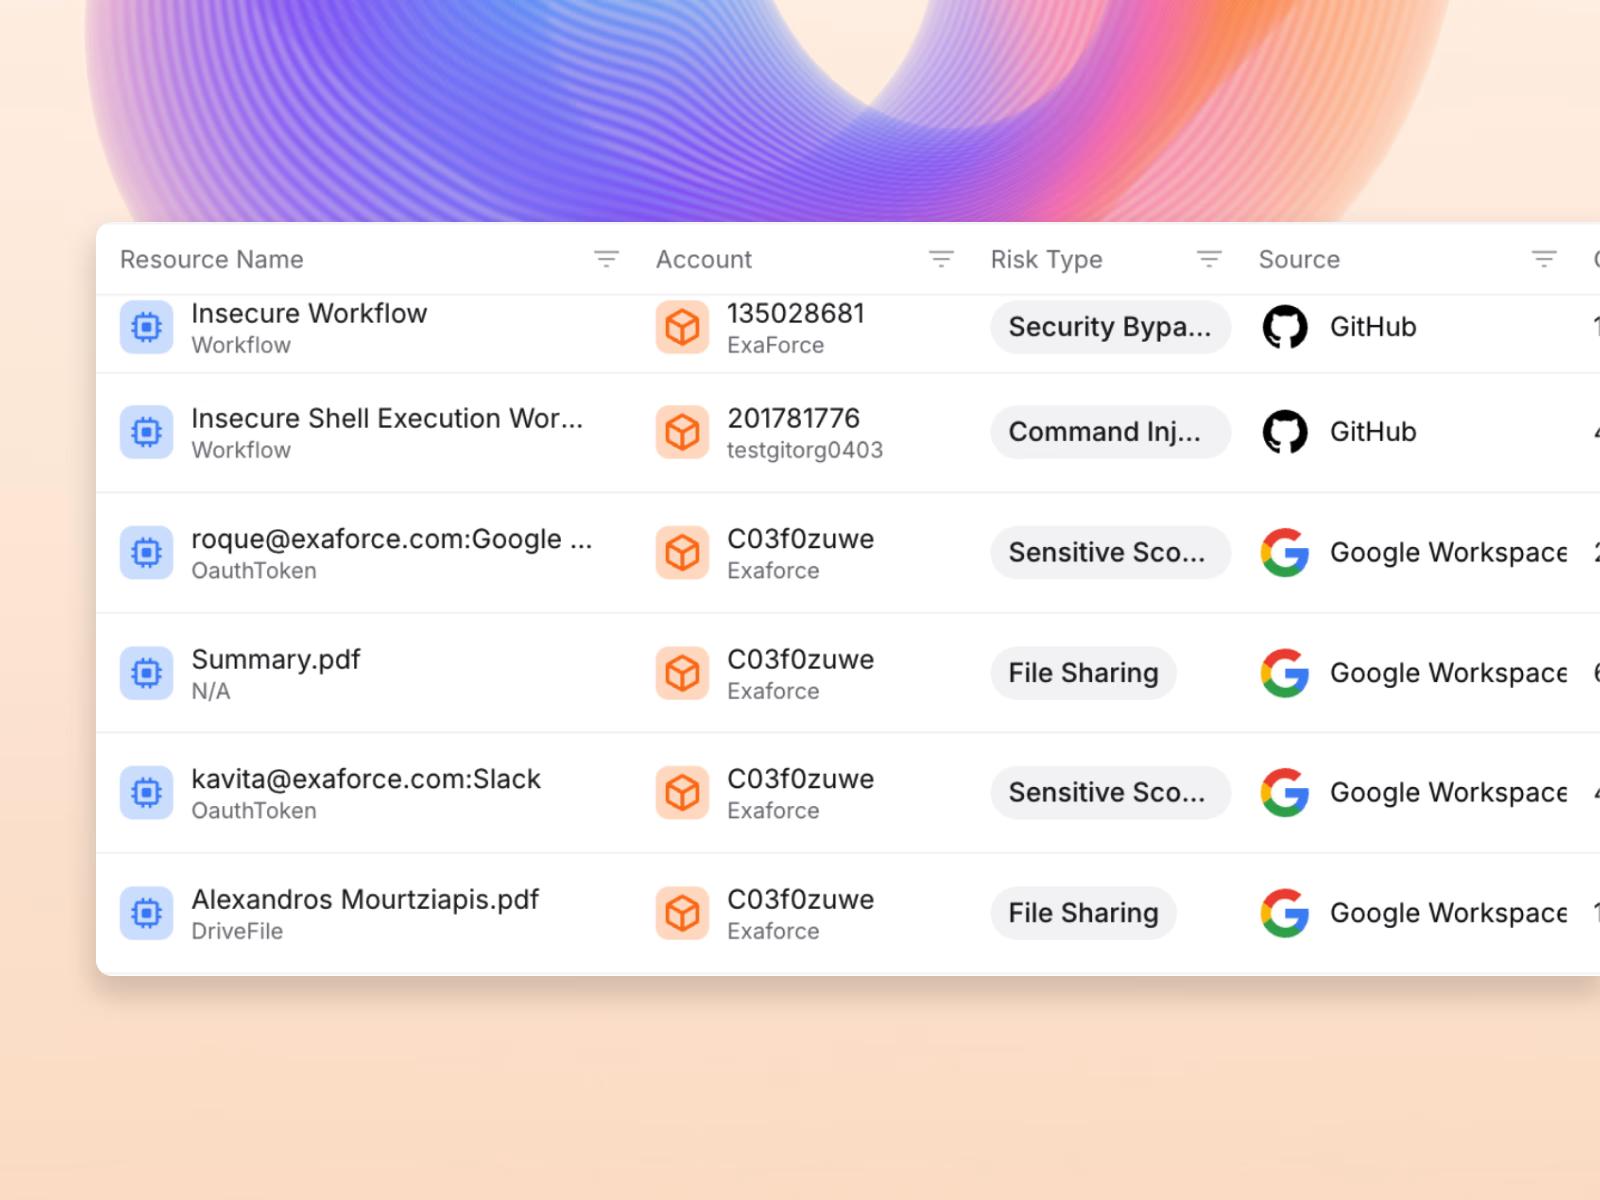
継続的な設定の健全性管理
エクサフォースは、公開状態の設定、不十分なMFA、過剰な権限などの脆弱なセキュリティコントロールや設定不備を自動的に検出し、強固なSaaSセキュリティ衛生を維持するための是正対応を支援します。
Automation Anywhere
エクサフォースは、特にネイティブ機能では不十分なSaaSツールの検出および対応における重要なギャップを補完し、当社のSOC運用を変革しました。ユーザー確認などのルーチンタスクを自動化するAgenticワークフローにより、調査時間は50%短縮され、チームは戦略的な脅威への対応に集中できるようになりました。
Automation Anywhere エンジニアリング&オペレーションリーダー
よくある質問
エクサフォースはSaaSのコンプライアンス要件への対応にどのように役立ちますか?
エクサフォースはどのようなSaaSセキュリティの設定不備を検出しますか?
エクサフォースは複数のアプリケーションにまたがるSaaS脅威をどのように検出しますか?
関連リソース
御社の AI SOC イニシアティブを評価してください
AI SOC プラットフォームを検知、トリアージ、調査、対応、サービス品質についてベンチマークするための成熟度マップ形式の質問フレームワークです。
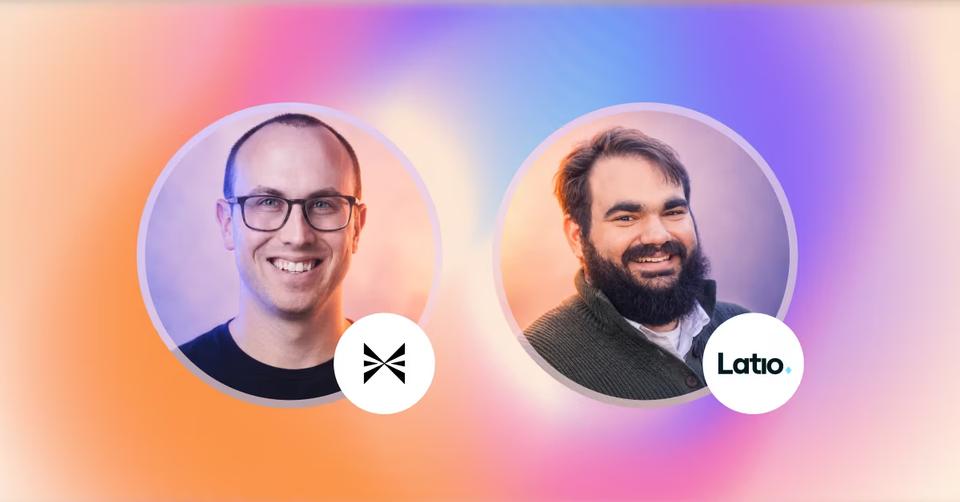
ウェビナー:「AI SOC」とは何か?
James Berthoty氏(Latio の CEO 兼プリンシパル・アナリスト)と Taylor Smith(エクサフォースのプロダクトディレクター)が、AI SOC に関する誇張された議論を整理し、その本質を解説します
Latio AIセキュリティ市場レポート 2025
AIセキュリティにおける最新の動向について、実践的なインサイトを提供します。本レポートは、セキュリティ責任者およびエンジニアの双方を対象としており、市場の現状、主要なユースケース、そしてベンダーによるイノベーションの動向を解説します。