
実際のフィッシング攻撃を検知し、阻止
エクサフォースはフィッシングインシデントをインテリジェントにトリアージおよび調査し、ノイズを排除して、確度の高い脅威をコンテキスト全体とともに即座に可視化します。
メールセキュリティに関する課題
フィッシングアラートによるアナリスト負荷の増大
セキュリティチームは、報告されるフィッシングメールの絶え間ない増加に直面しており、繰り返しの調査対応によってアナリストの負担が増大し、対応の遅延や疲弊のリスクが高まっています。
攻撃の高度化
AIを活用する攻撃者は、悪意のあるリンク、武器化された添付ファイル、なりすまし送信者を組み合わせ、従来のゲートウェイを回避してユーザーを直接標的とする、より高度で複雑な攻撃キャンペーンを展開しています。
爆発半径と影響が不明確
セキュリティチームは、どのユーザーが影響を受けたのか、どの権限・アクセスが関与していたのか、どのシステムが関連しているのか、どのデータがリスクにさらされているのかといった、報告されたフィッシングインシデントの全体像の把握に苦慮することがよくあります。
複数のツールにわたる細分化された調査
フィッシングアラートの検証には、メールのシグナルをエンドポイント検知、SaaSのアクティビティ、アイデンティティログと相関させる必要がある場合が多く、アナリストは単一の画面で全体像を把握できず、複数のシステム間を行き来しながら調査を進める必要があります。
Exaforceは、フィッシング調査を即座にトリアージして迅速化します
フィッシング対応の負荷を軽減
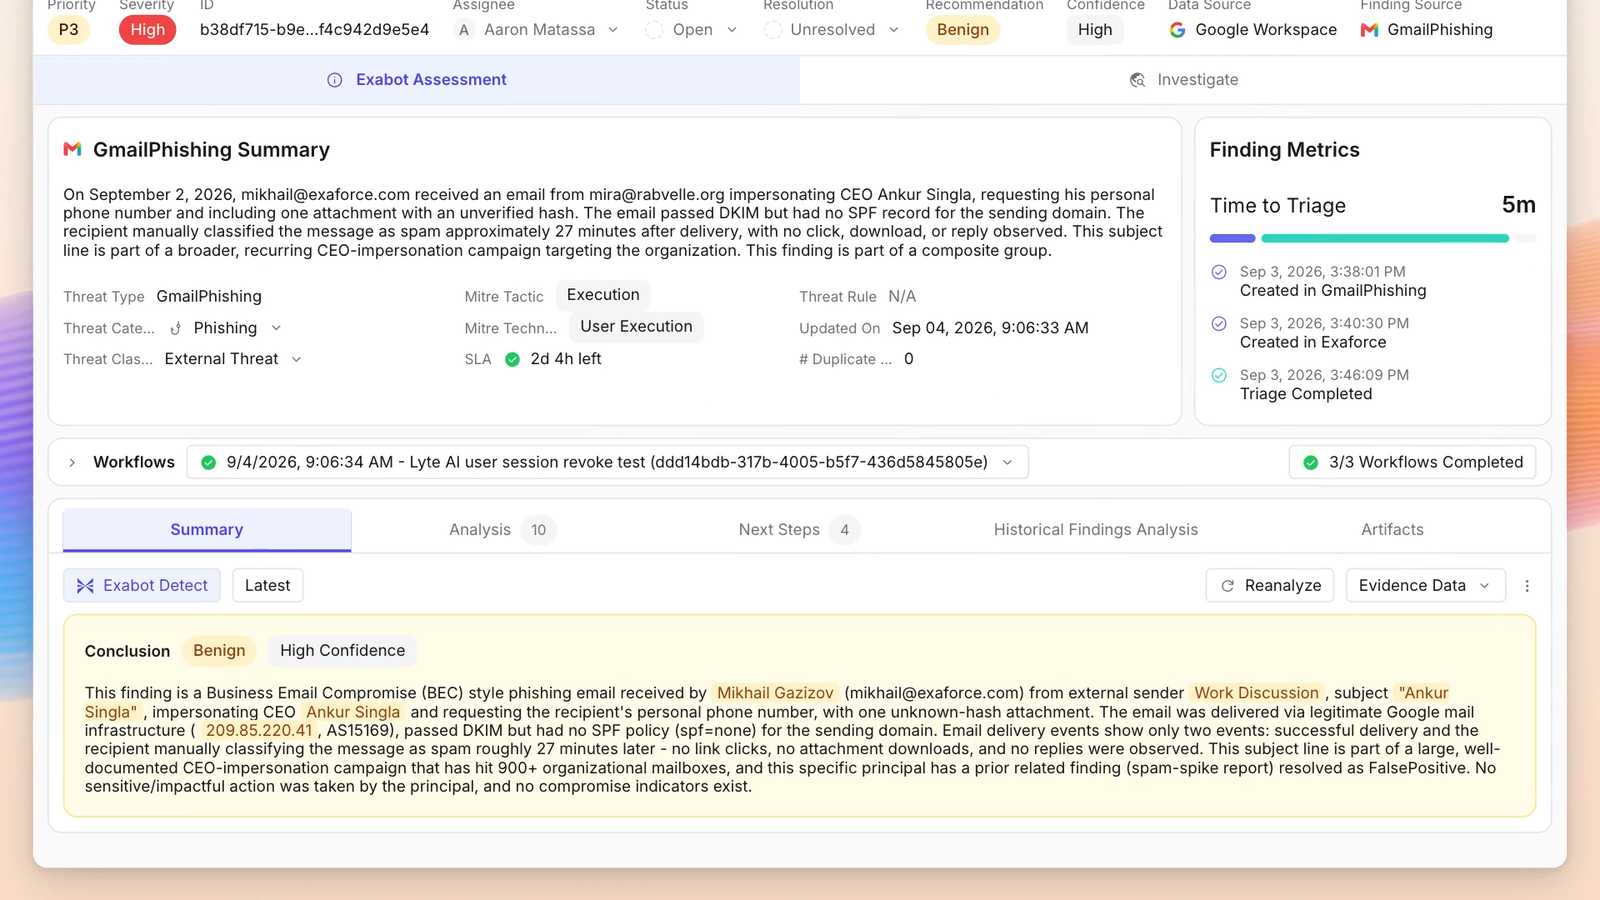
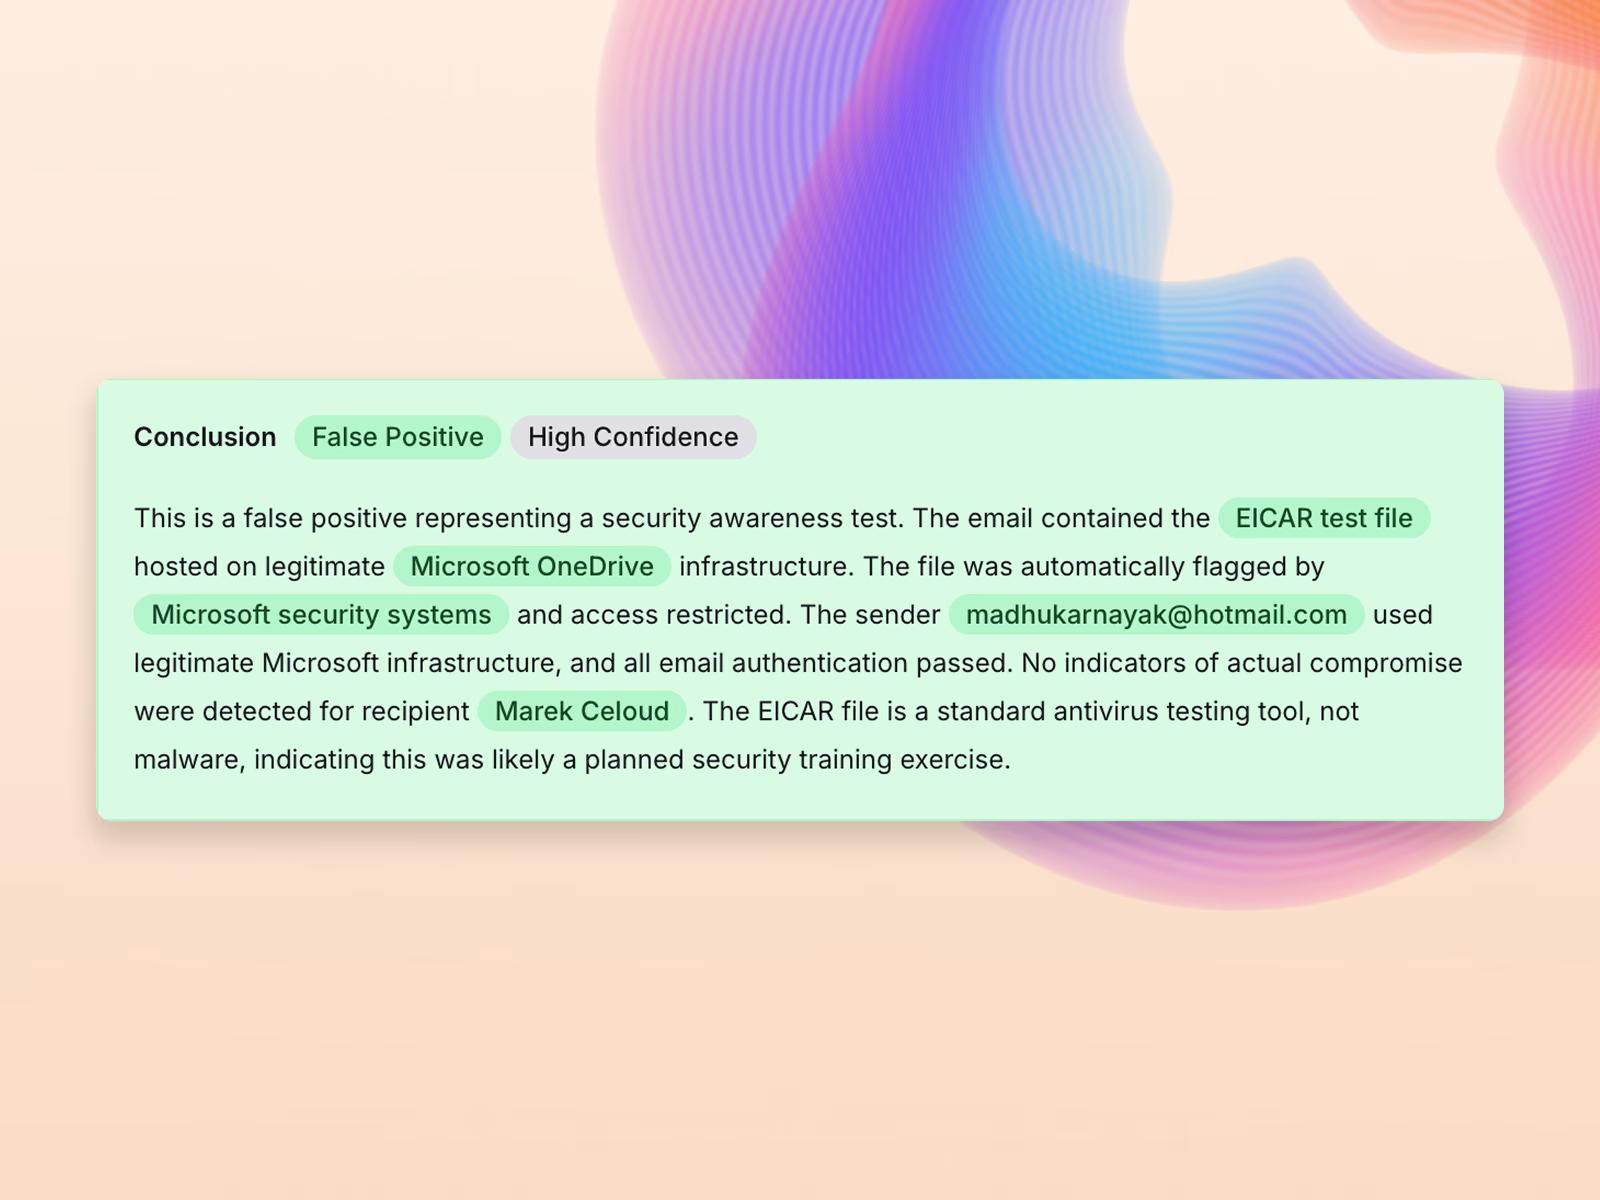
エクサフォースは、報告されたフィッシングアラートを自動的にトリアージし、必要なコンテキストを付加することで、ノイズを減らし、チームが本当に重要な脅威への対応に集中できるようにします。
高度化する攻撃に先手で対応
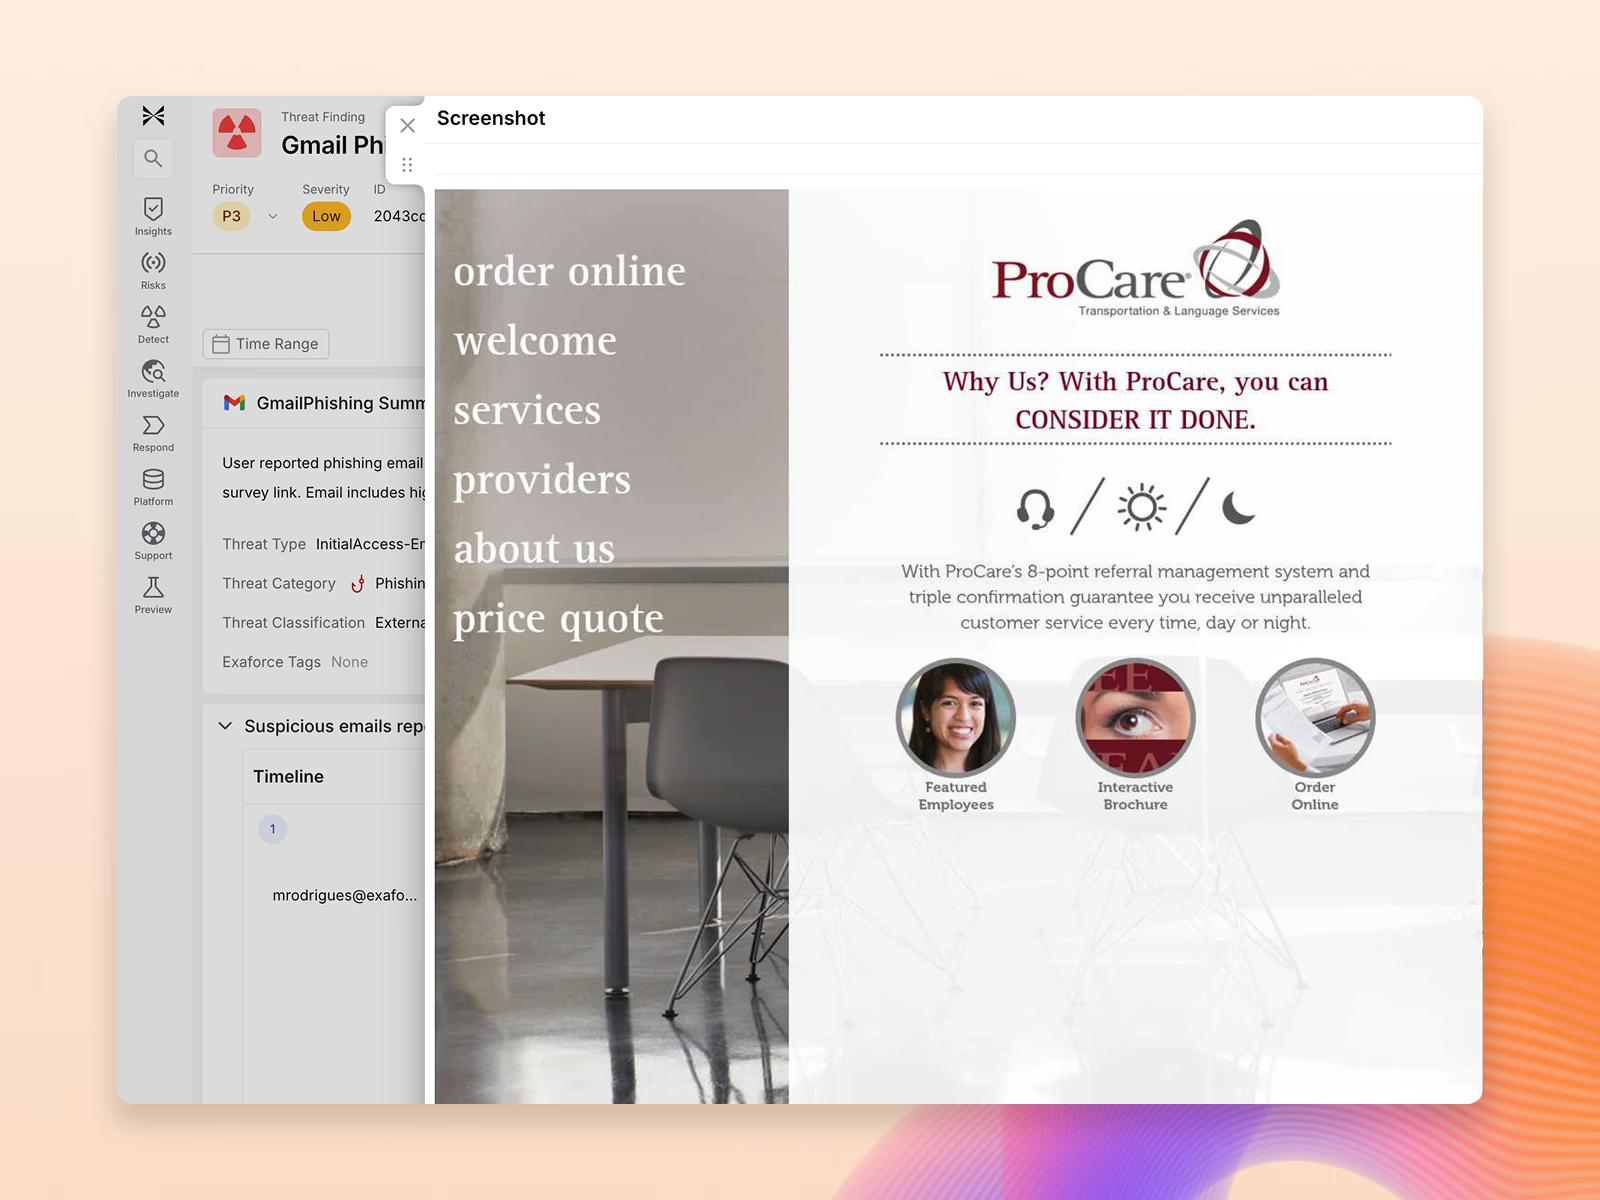
エクサフォースは、生のメールログ、ヘッダー、HTMLを取り込み、クリック経路に関する証拠を包括的に収集し、悪意のあるURLを特定するとともに、埋め込まれたリンクをレンダリングします。これにより、アナリストはメールが悪意あるものか、なりすましによるものかを迅速に確認できます。
影響範囲を自動で分析
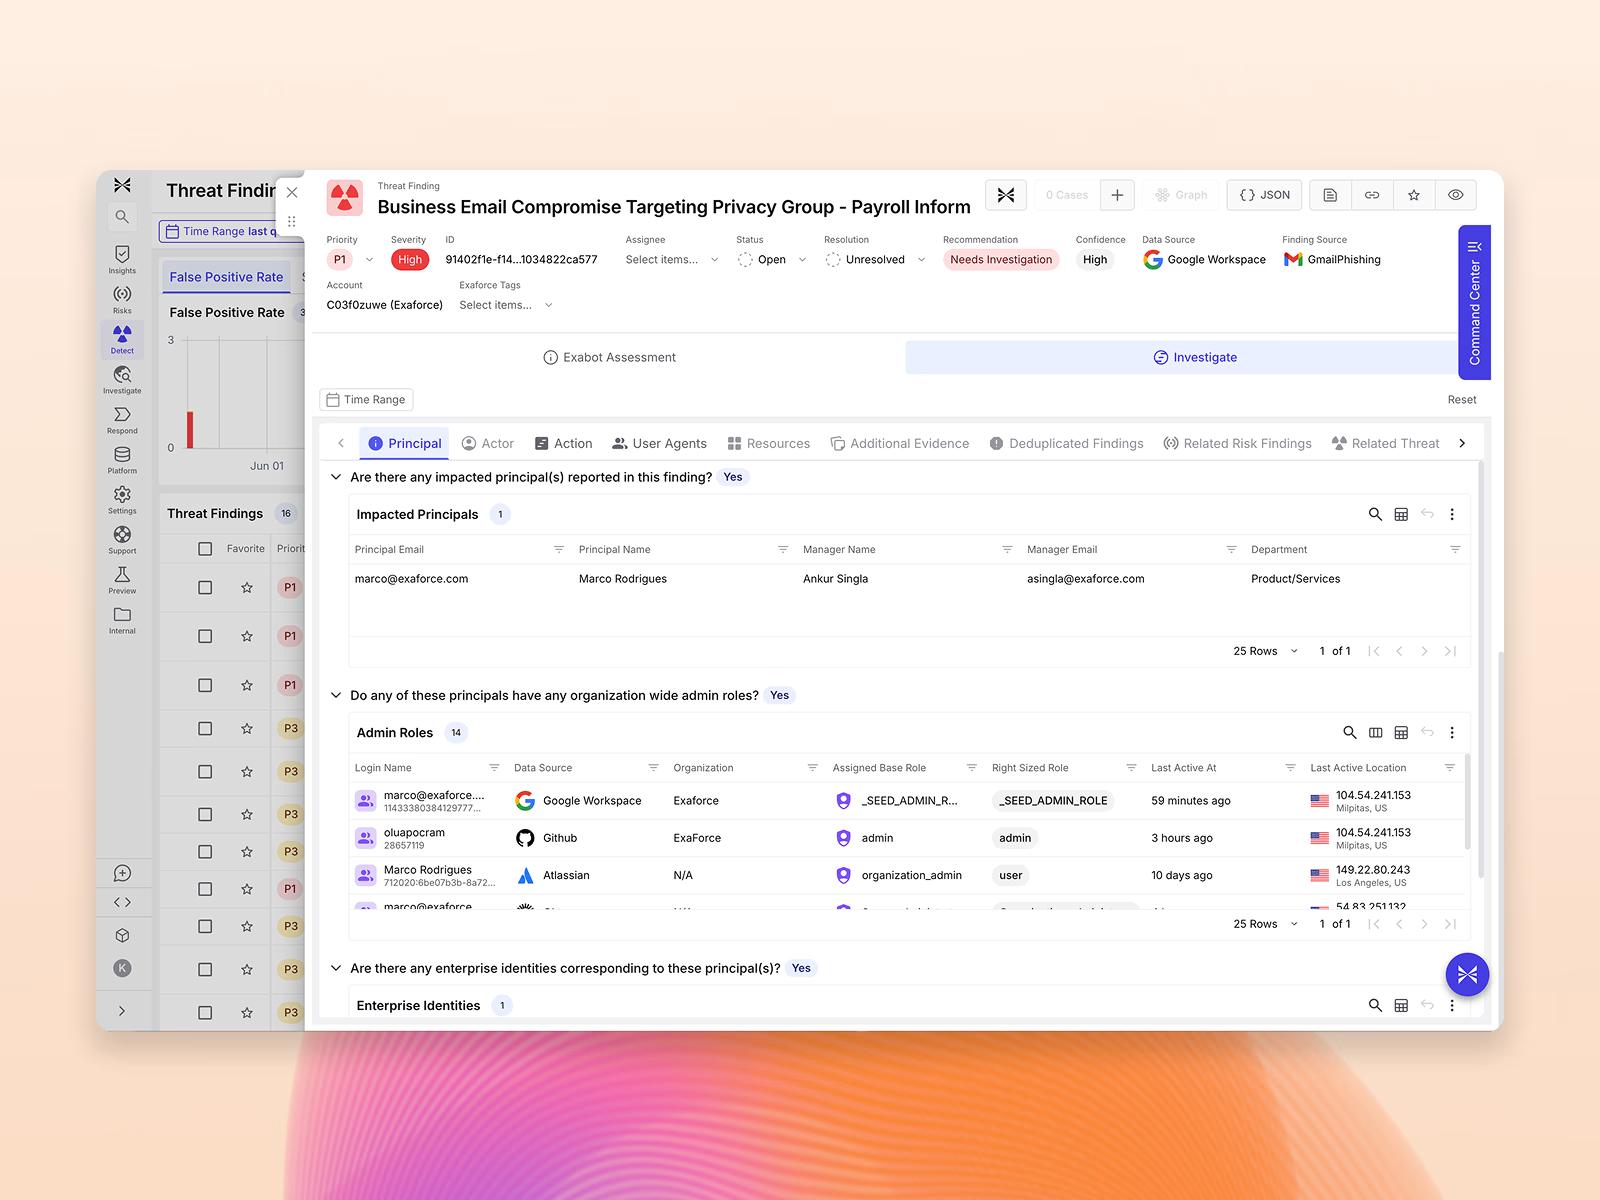
エクサフォースは、影響を受けた他のユーザー、ユーザーアクティビティ、アクセス権限、データアクセスを自動的に追跡し、フィッシングインシデントの影響範囲を可視化します。これにより、アナリストは影響を受けたユーザー、システム、データを明確に把握できます。
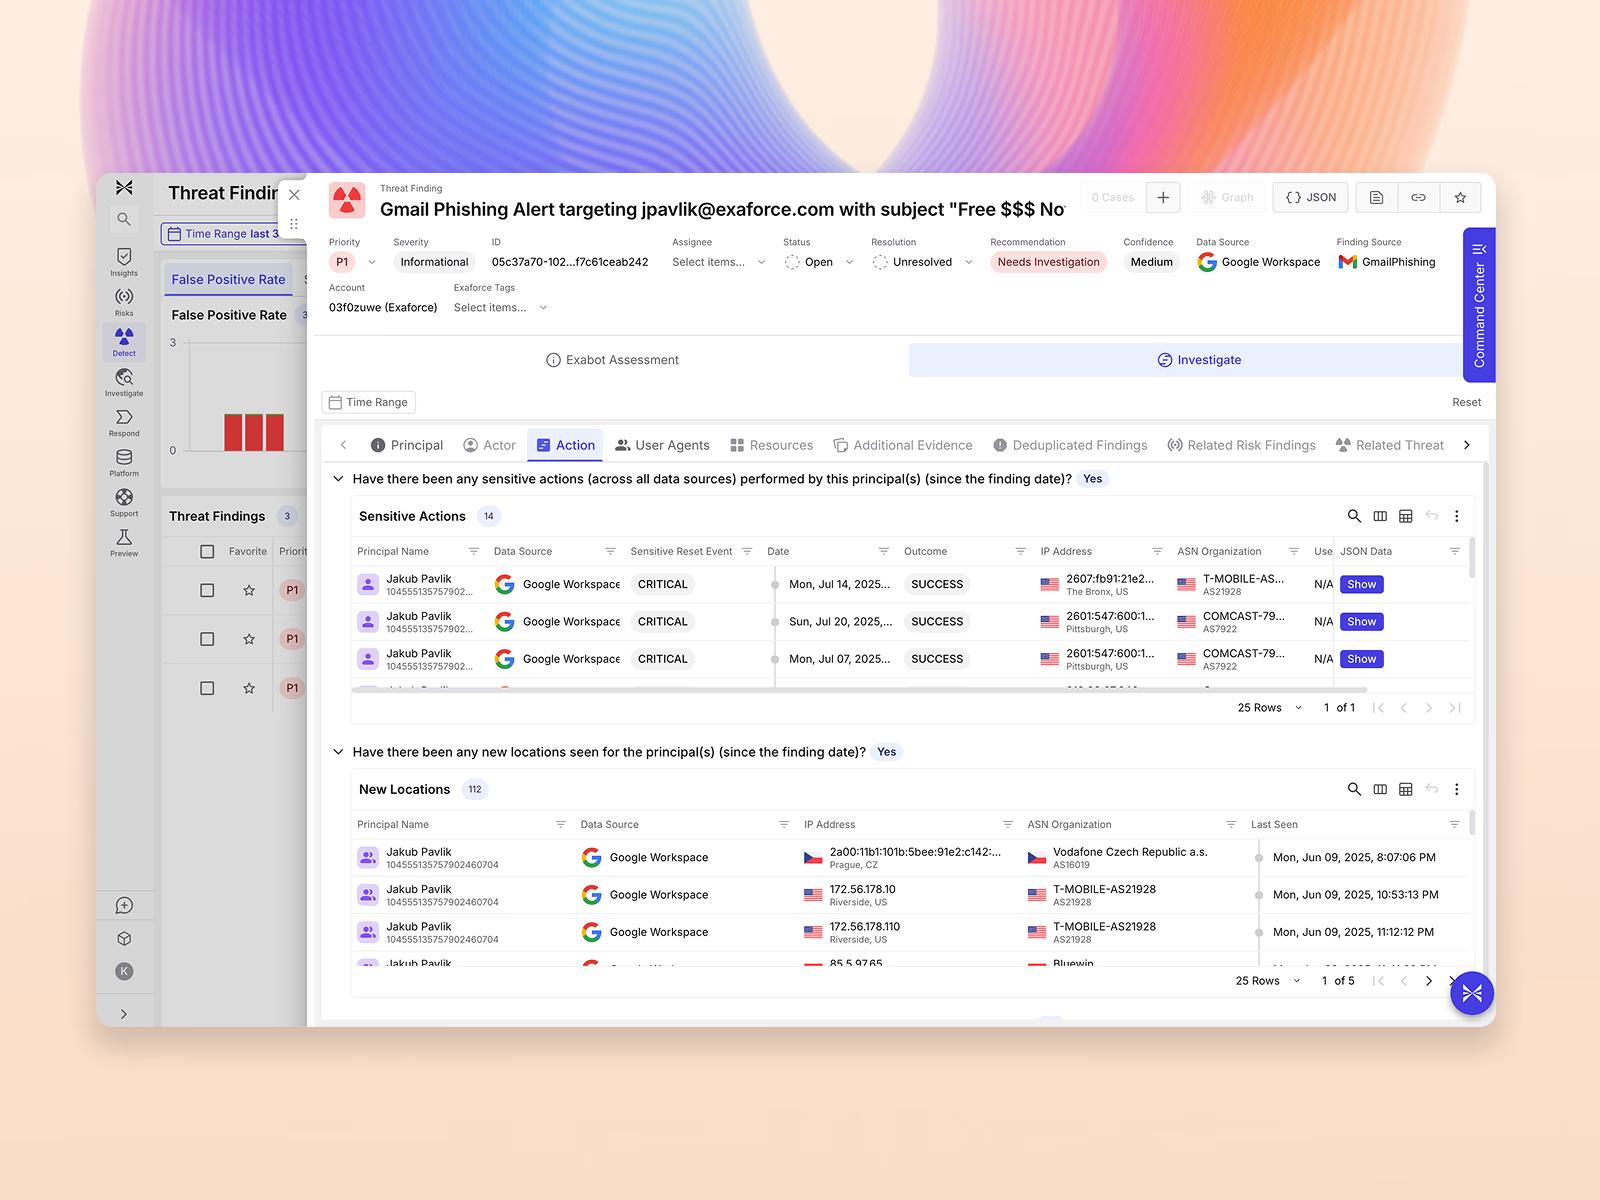
攻撃経路の全体像を把握
エクサフォースは、メールアラートをエンドポイント、SaaS、アイデンティティのシグナルと相関分析し
Fuze
GuardDuty アラートは、以前はチームの時間を何時間も消費していました。Exaforce MDR では、この問題はほぼゼロにまで低下しました。アラートを受け取るだけでなく、回答も得られます。
Fuze 共同創業者兼CTO
よくある質問
エクサフォースは、フィッシング調査の手作業負荷をどのように軽減しますか?
エクサフォースは、メールゲートウェイをすり抜ける高度なフィッシング攻撃をどのように検知しますか?
エクサフォースは、メール脅威を他のシステムのアクティビティとどのように相関分析しますか?
エクサフォースはメールセキュリティゲートウェイを置き換えるものですか?
関連リソース
御社の AI SOC イニシアティブを評価してください
AI SOC プラットフォームを検知、トリアージ、調査、対応、サービス品質についてベンチマークするための成熟度マップ形式の質問フレームワークです。
ウェビナー:「AI SOC」とは何か?
James Berthoty氏(Latio の CEO 兼プリンシパル・アナリスト)と Taylor Smith(エクサフォースのプロダクトディレクター)が、AI SOC に関する誇張された議論を整理し、その本質を解説します
Latio AIセキュリティ市場レポート 2025
AIセキュリティにおける最新の動向について、実践的なインサイトを提供します。本レポートは、セキュリティ責任者およびエンジニアの双方を対象としており、市場の現状、主要なユースケース、そしてベンダーによるイノベーションの動向を解説します。