


4体のエクサボット、4つの役割
各エクサボットがそれぞれ1つの役割を担い、相関付けられた同一のデータに基づいて推論しながら、1つのチームとして機能します。
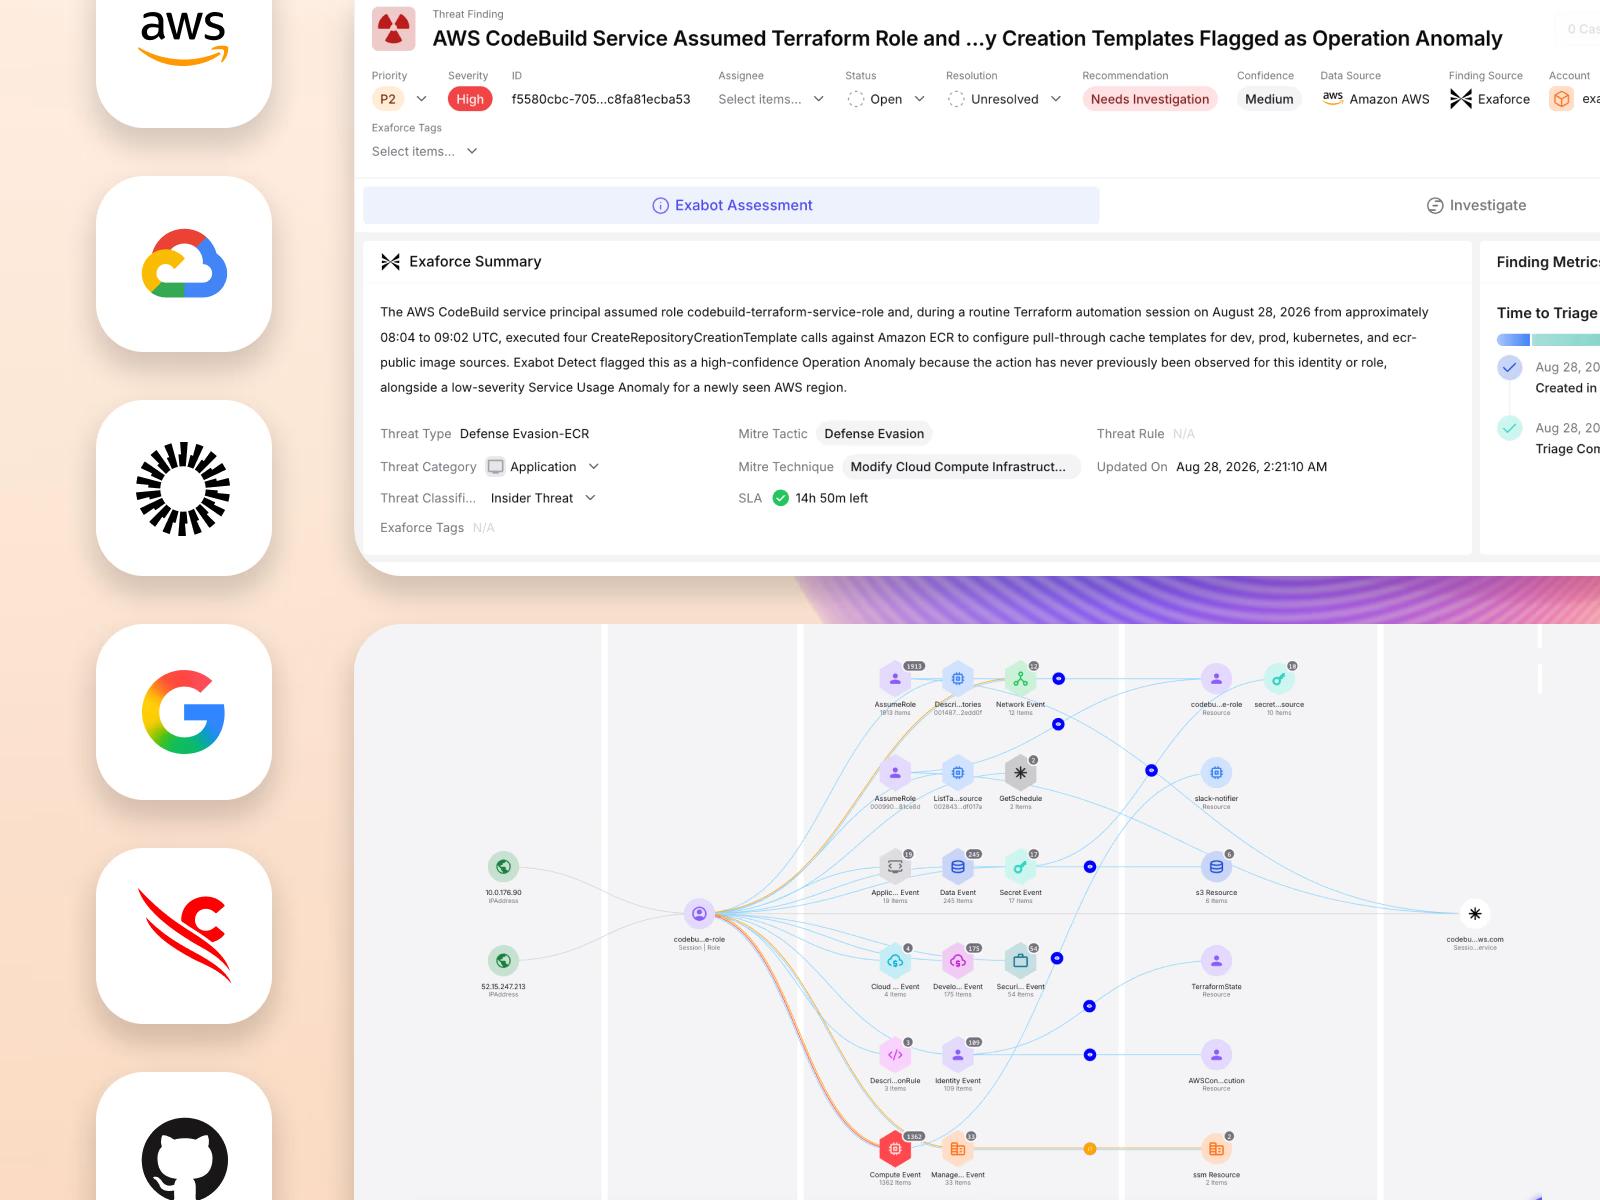
AIによる検知エンジニアです。アイデンティティ、クラウド、SaaS、コードを横断して正常な状態を学習します。GitHubやGoogle Workspaceなど、多くのプラットフォームが見落とすソースも対象です。800を超える脅威・異常の条件の組み合わせを標準で搭載しており、検知エンジニアリングは不要です。
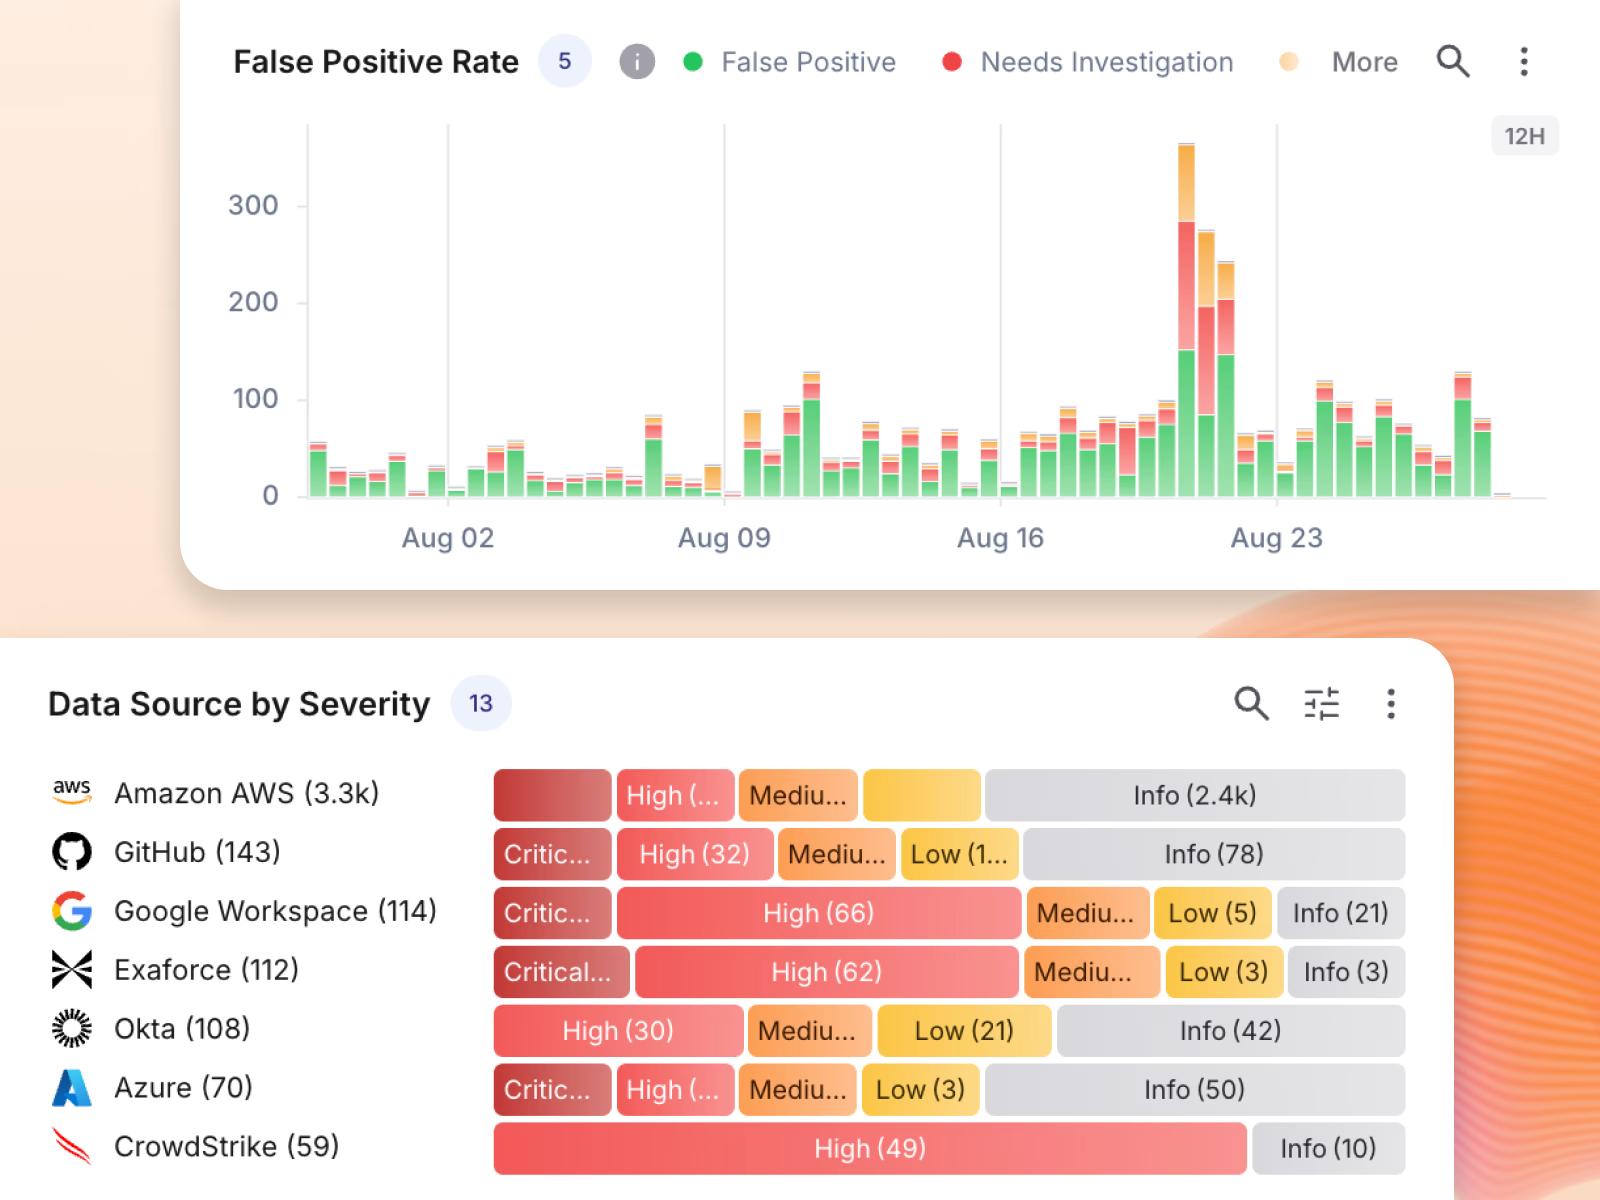
AIによるティア3アナリストです。すべてのアラートをティア3の深さで調査します。誤検知はチームの目に触れる前に除外され、実際の脅威は証拠を添えてエスカレーションされます。誤検知を90%削減します。
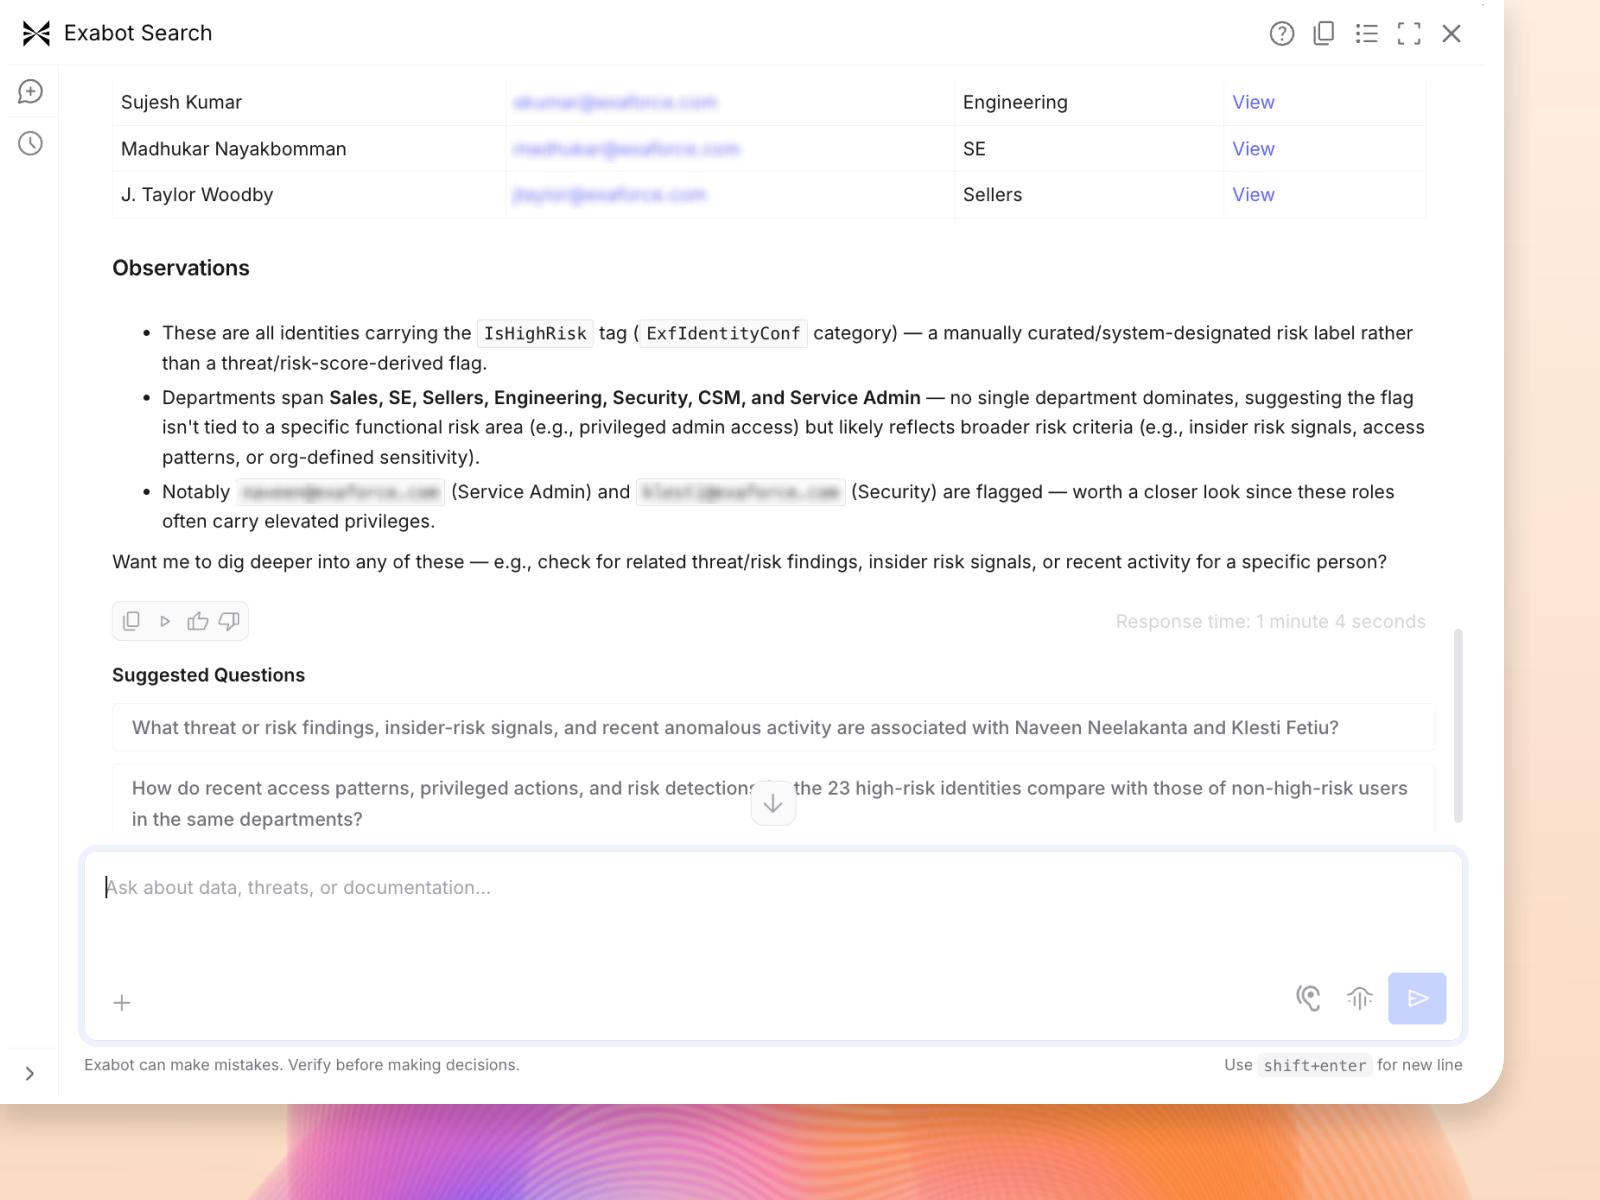
AIによる脅威ハンターです。クエリではなく質問を受け取るため、何が起きたのかを組み立てるために5つのツールを渡り歩く必要はありません。平均調査時間を95%短縮します。
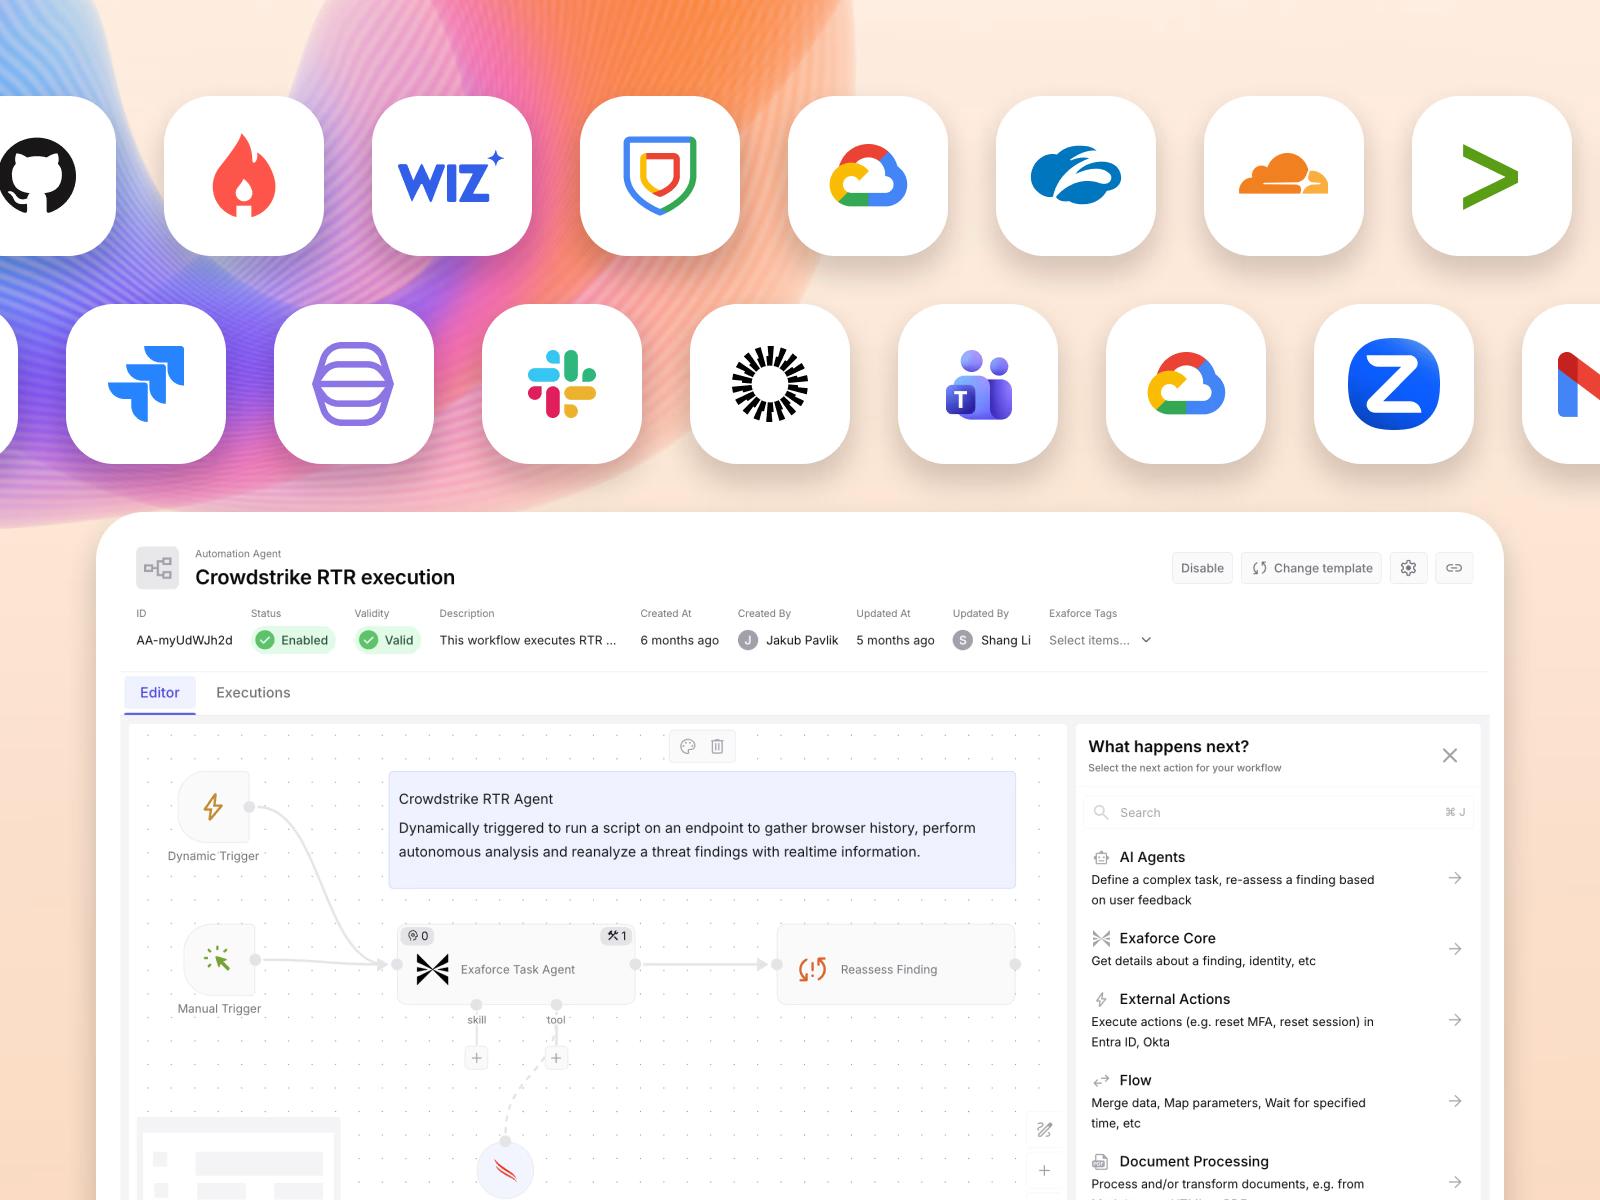
AIによるインシデントレスポンダーです。標準搭載のプレイブックに加え、新しいプレイブックは自然な言葉で記述できます。すべてのアクションに承認ゲートと監査証跡が備わります。アラートから対応までの時間は平均30分未満です。
エクサボットは何が違うのか
多くのプラットフォームはアラートから始まります。エクサフォースはデータから始まります。
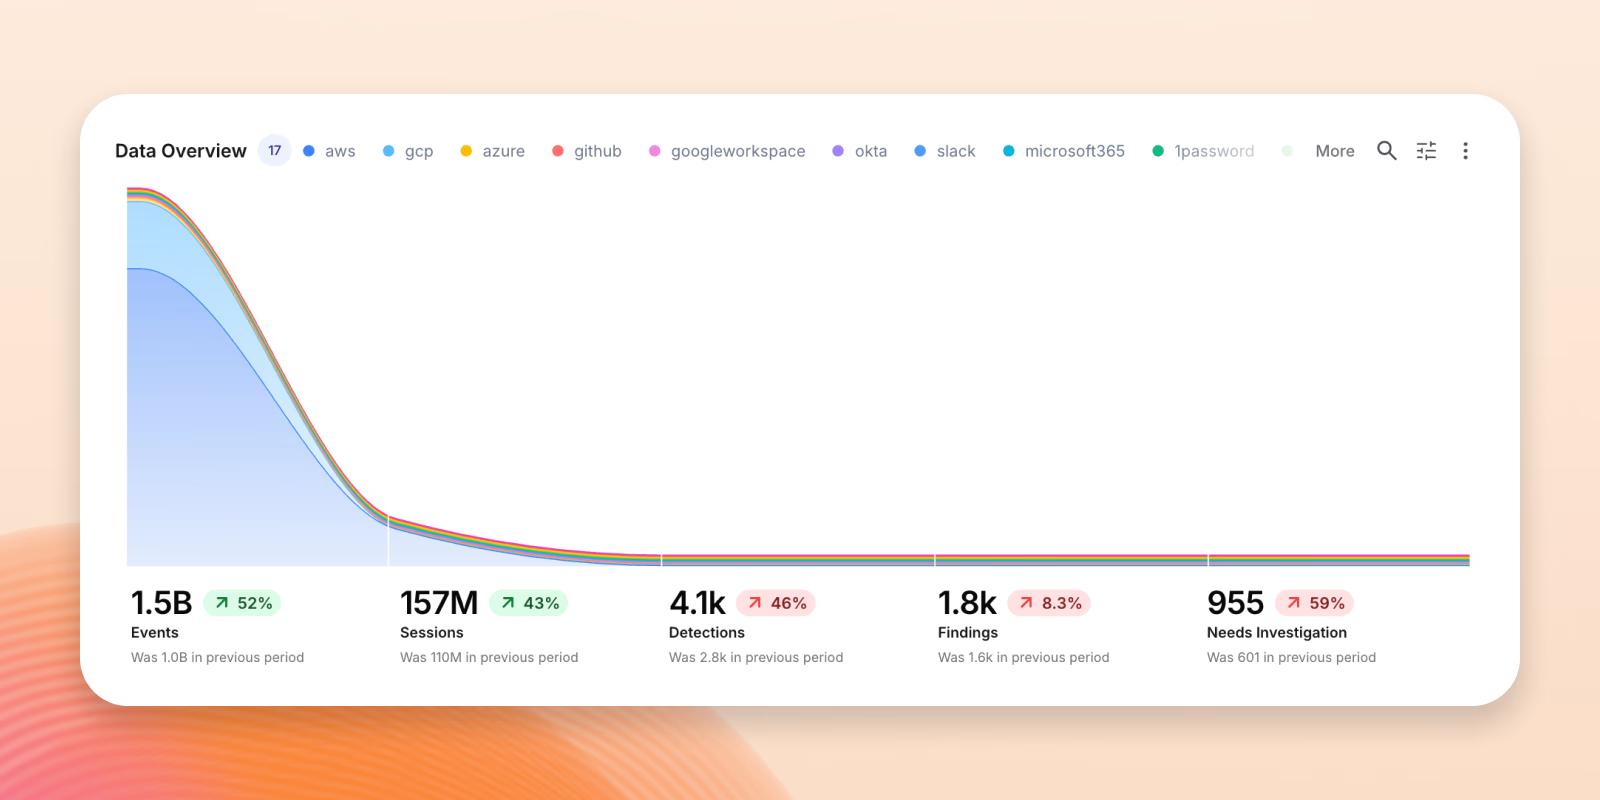
後付けではなく、基盤
後付けのAIは生のイベントを読むだけで、判断に必要なコンテキストを持ちません。エクサボットはリアルタイムのナレッジグラフを読み取るため、数時間かかっていた調査が数分で完了します。
後付けではなく、基盤
後付けのAIは生のイベントを読むだけで、判断に必要なコンテキストを持ちません。エクサボットはリアルタイムのナレッジグラフを読み取るため、数時間かかっていた調査が数分で完了します。
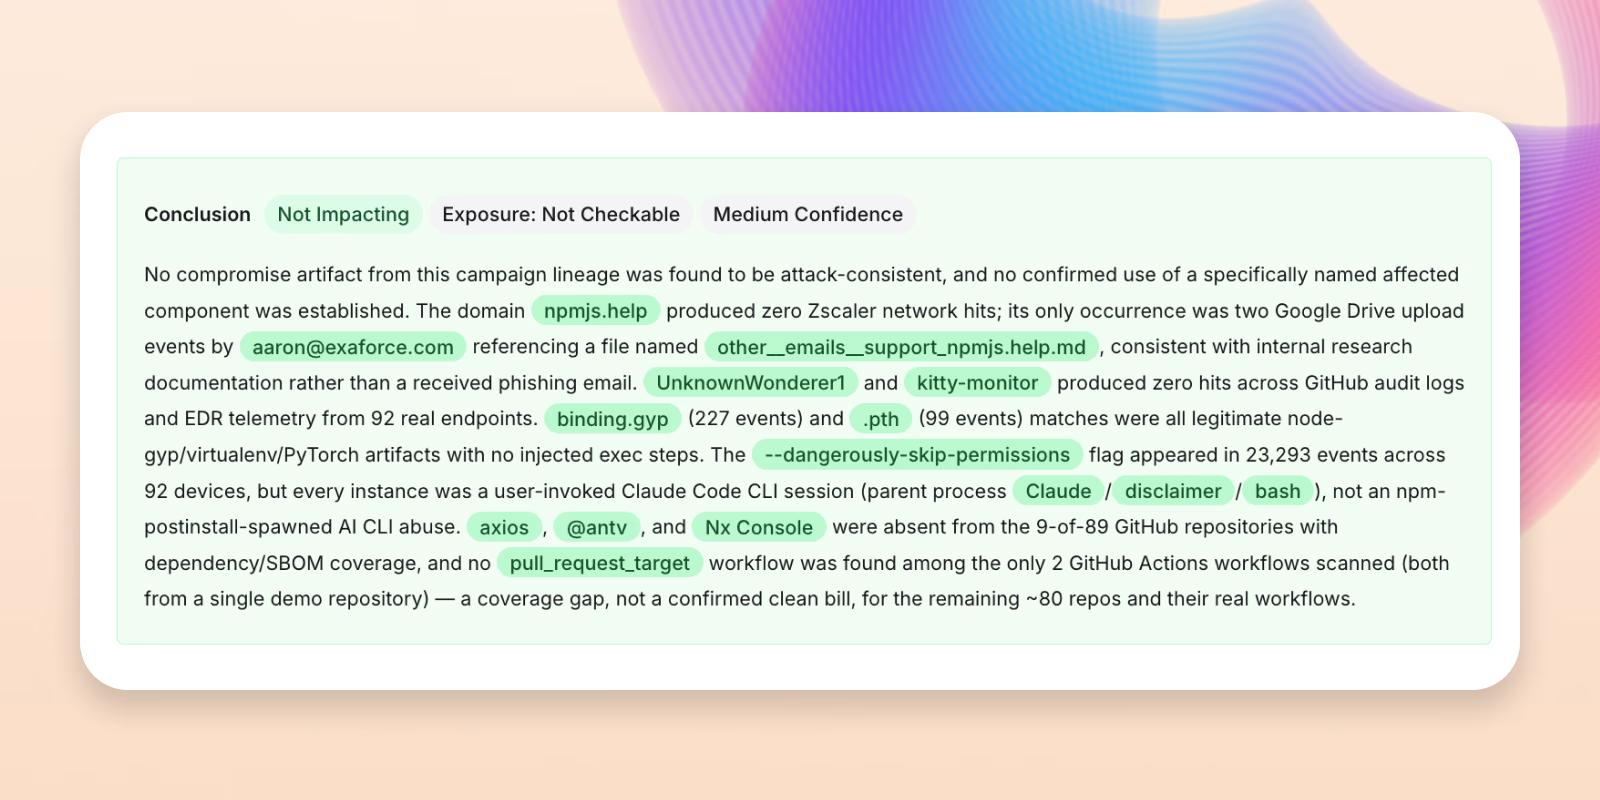
リアルタイムの推論
イベント、構成、アイデンティティ、リソースが先に相関付けられるため、エクサボットはアラートを開いた時点で、どのアイデンティティが何を行い、何が変わったのかをすでに把握しています。すべての判定には根拠となる証拠が添えられ、最終的な判断はお客様のチームが担います。
リアルタイムの推論
イベント、構成、アイデンティティ、リソースが先に相関付けられるため、エクサボットはアラートを開いた時点で、どのアイデンティティが何を行い、何が変わったのかをすでに把握しています。すべての判定には根拠となる証拠が添えられ、最終的な判断はお客様のチームが担います。
役割ごとに専用設計
各エクサボットは汎用アシスタントを転用したものではなく、1つの役割のために構築されているため、その役割に必要な推論能力を備えています。プラットフォームをご自身で運用することも、エクサフォースにMDRとして運用を任せることもできます。
役割ごとに専用設計
各エクサボットは汎用アシスタントを転用したものではなく、1つの役割のために構築されているため、その役割に必要な推論能力を備えています。プラットフォームをご自身で運用することも、エクサフォースにMDRとして運用を任せることもできます。
Accton
エクサフォースは、AIによってAWSとAzureの脅威検出・対応を強化し、当社のSOCの有効性を大幅に向上させました。サードパーティアラートの自動トリアージとルール不要の検出により、対応が効率化され、数十時間を削減できています。その結果、チームは脅威の軽減に集中できるようになり、探索機能によってすべてのクラウドサービスに対する可視性も高まりました。
Accton CISO兼CIO