
すべての作業をチームに押し付けないSIEM
エクサフォースは、従来のSIEMがチームに任せてきたデータエンジニアリング、相関分析、調査を自動化します。人間とAIエージェントは、クエリではなく「答え」からスタートできます。より広範なカバレッジ、より少ない作業、より低いTCOを実現します。
レガシーSIEMの課題
ストレージ前後に潜むコスト
従来のSIEMは、データパイプラインのエンジニアリング、冗長なクエリ処理、そしてアラート1件あたり30~60分に及ぶ手動調査などにコストを分散させることで、実際のコストを見えにくくしています。多くの場合、アナリストの人件費はインフラコストを上回ります。
AI駆動型SOCを妨げるアーキテクチャ
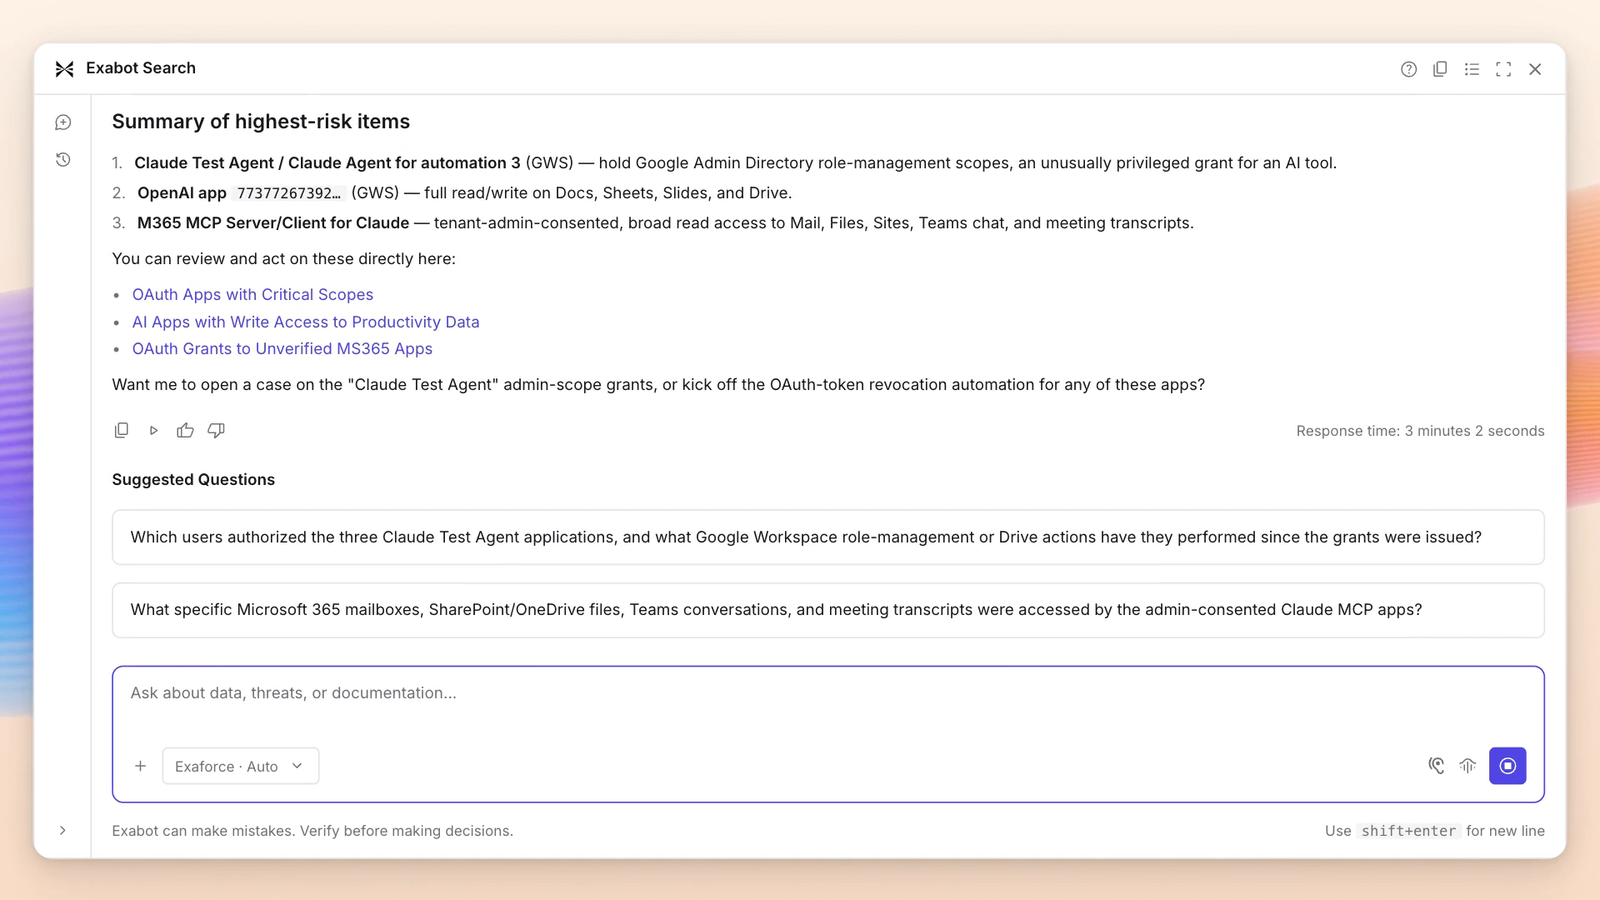
AIエージェントの有効性は、推論に使用するデータの質に依存します。しかし従来のSIEMは、人間のアナリストのボトルネックとなっていたのと同じ、生の相関されていないイベントデータをAIにも提供してしまいます。
すべての調査がゼロから始まる
従来のSIEMはイベントを保存するだけで、相関付けを行いません。そのため、チームのデータ量や経験に関係なく、アナリストはすべてのアラートごとにコンテキストをゼロから手動で構築する必要があります。
解決につながらないツールの乱立
一般的な構成では、SOARや有料アドオンのUEBA、さらに後付けのAIトリアージが積み重なっています。各ツールはSIEMの不足を補うために導入されますが、統合の負担、新たなベンダー、追加コストを生み出します。結果として、コアアーキテクチャは依然としてリアクティブなままです。
エクサフォースがレガシーSIEMを超える理由
SIEMのような高額なコストをかけずに、あらゆるデータを取り込む
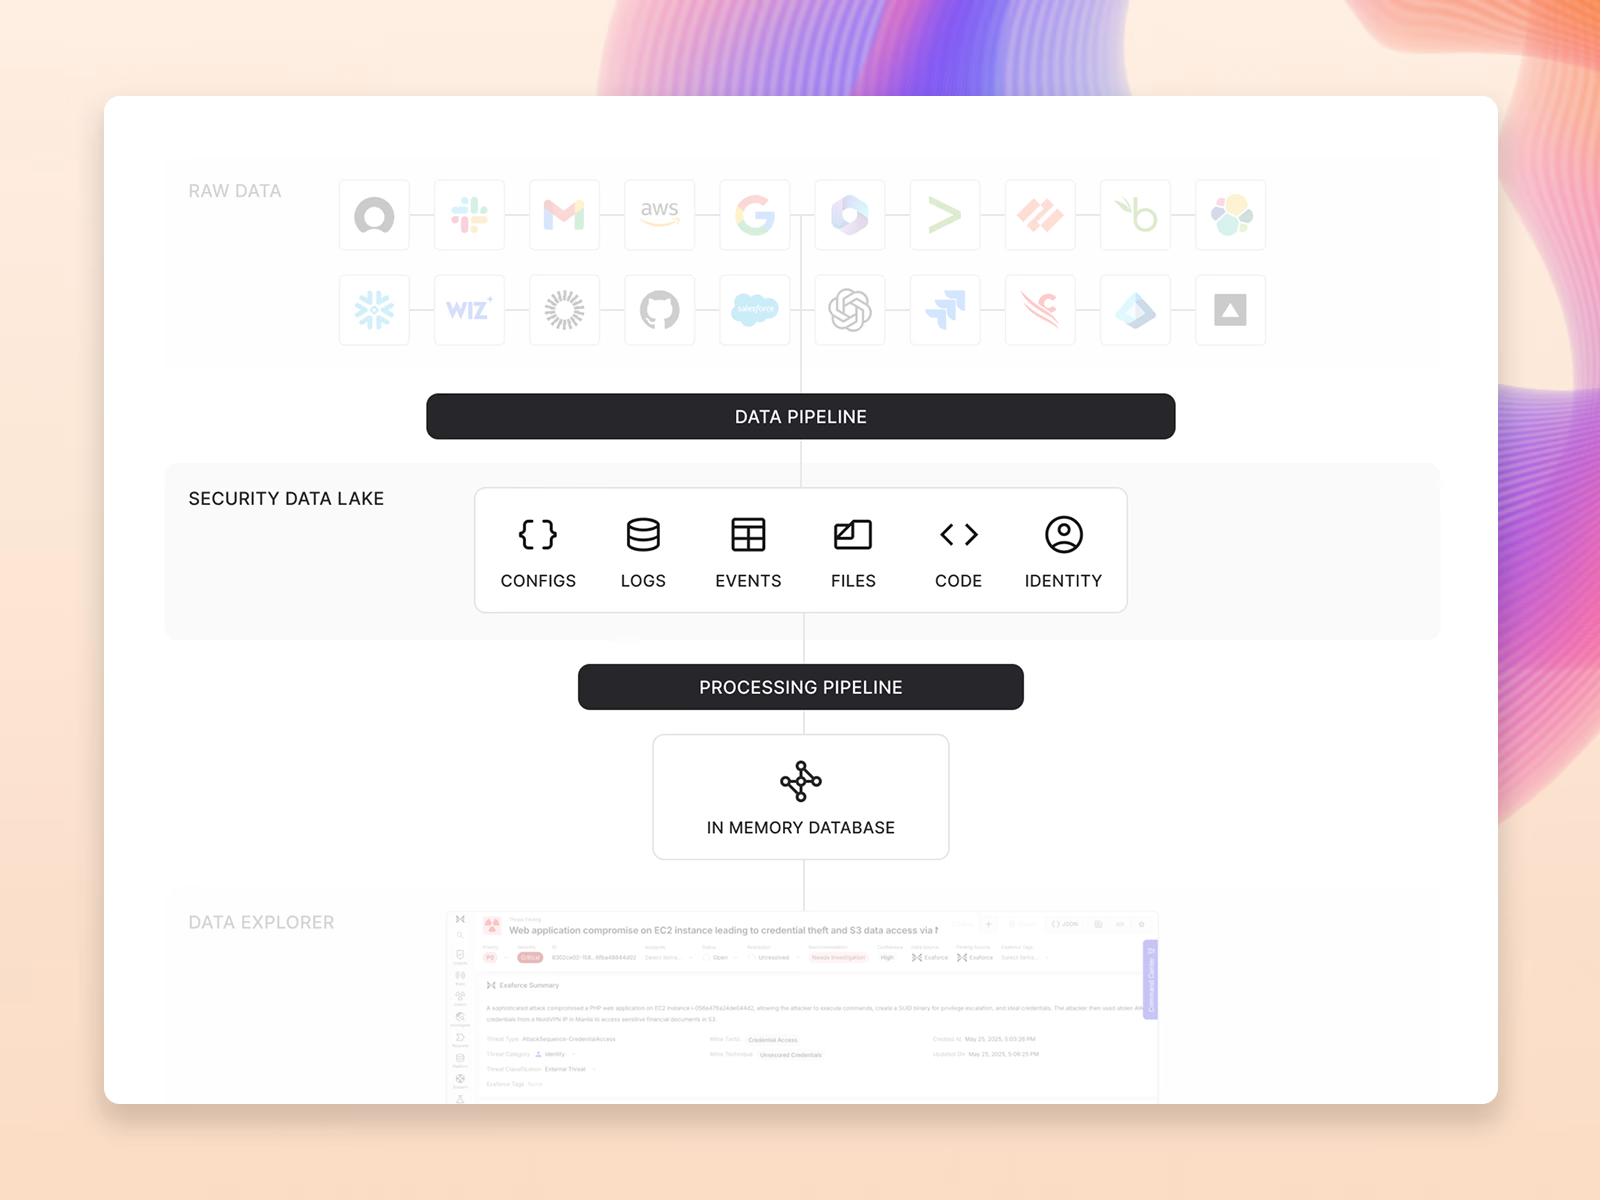
すべてのデータをサンプリングやフィルタリングなしで取り込み、分析用ストレージとデータレイクストレージに自動で階層化します。パーサーも標準で備えており、既存のSIEMクエリも維持できるため、SIEMコストを時間とともに自然に低減できます。
調査が完了した状態で届くアラート
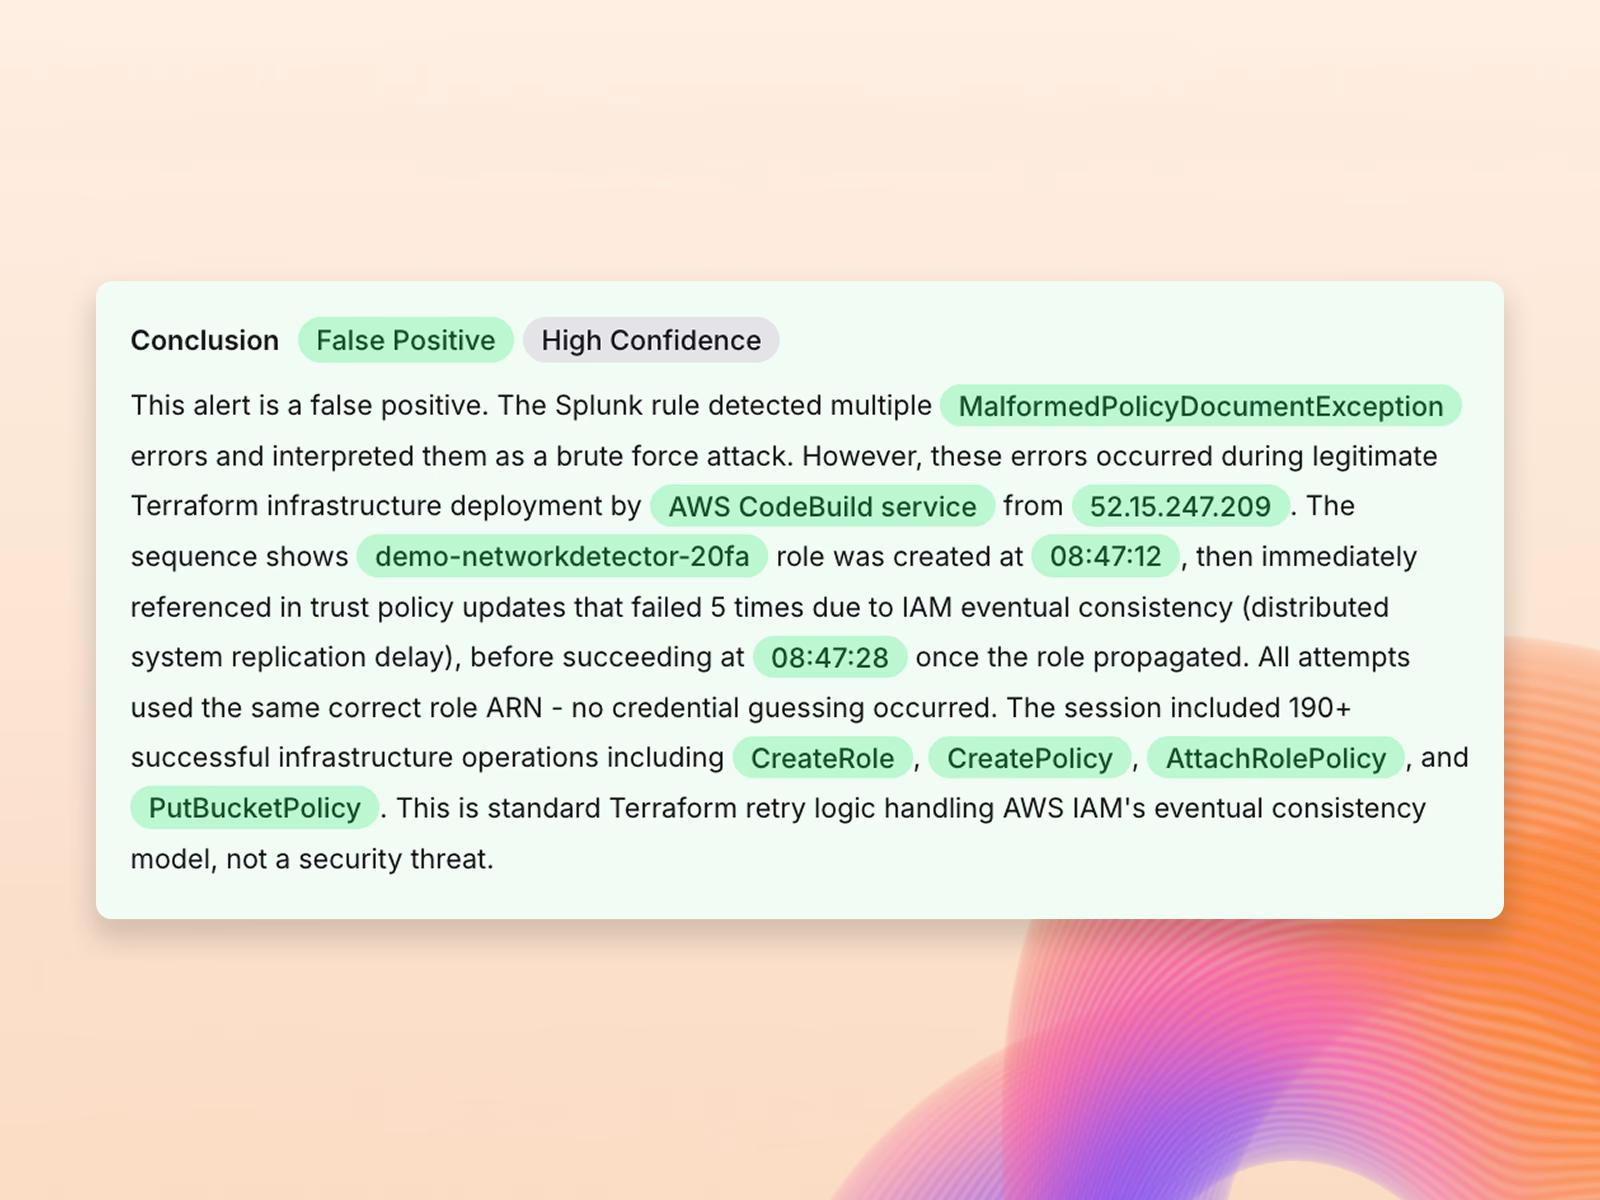
エクサフォースは90日分の履歴を対象に相関関係を事前計算するため、アラート発報時には、人間のアナリストもAIエージェントも、ゼロから調査を始めるのではなく、即座に全体像を把握できます。
クエリではなく、質問から始めるハンティング
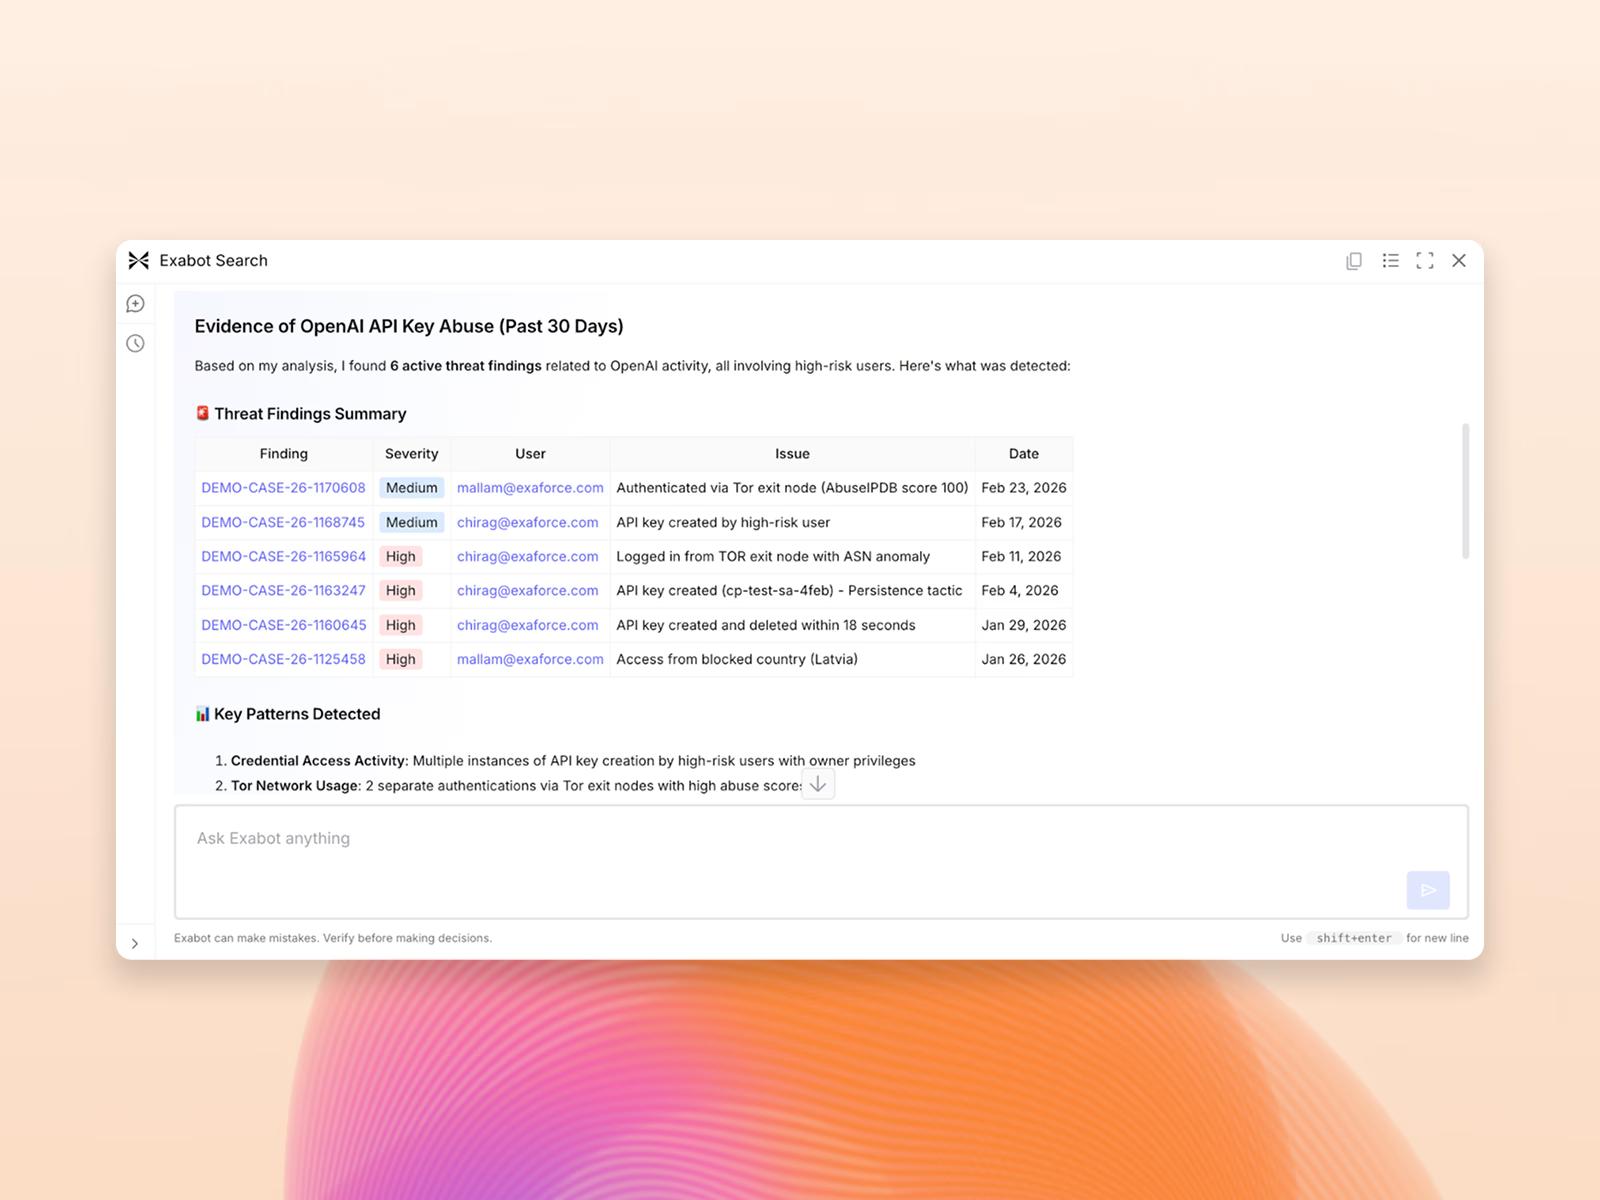
エクサフォースでは、アナリストは自然言語であらゆる調査や脅威ハンティングを開始できます。さらに、データはすでに正規化され、相関関係も事前計算されているため、プラットフォームが接続されたすべてのソースを横断して回答を組み立てます。
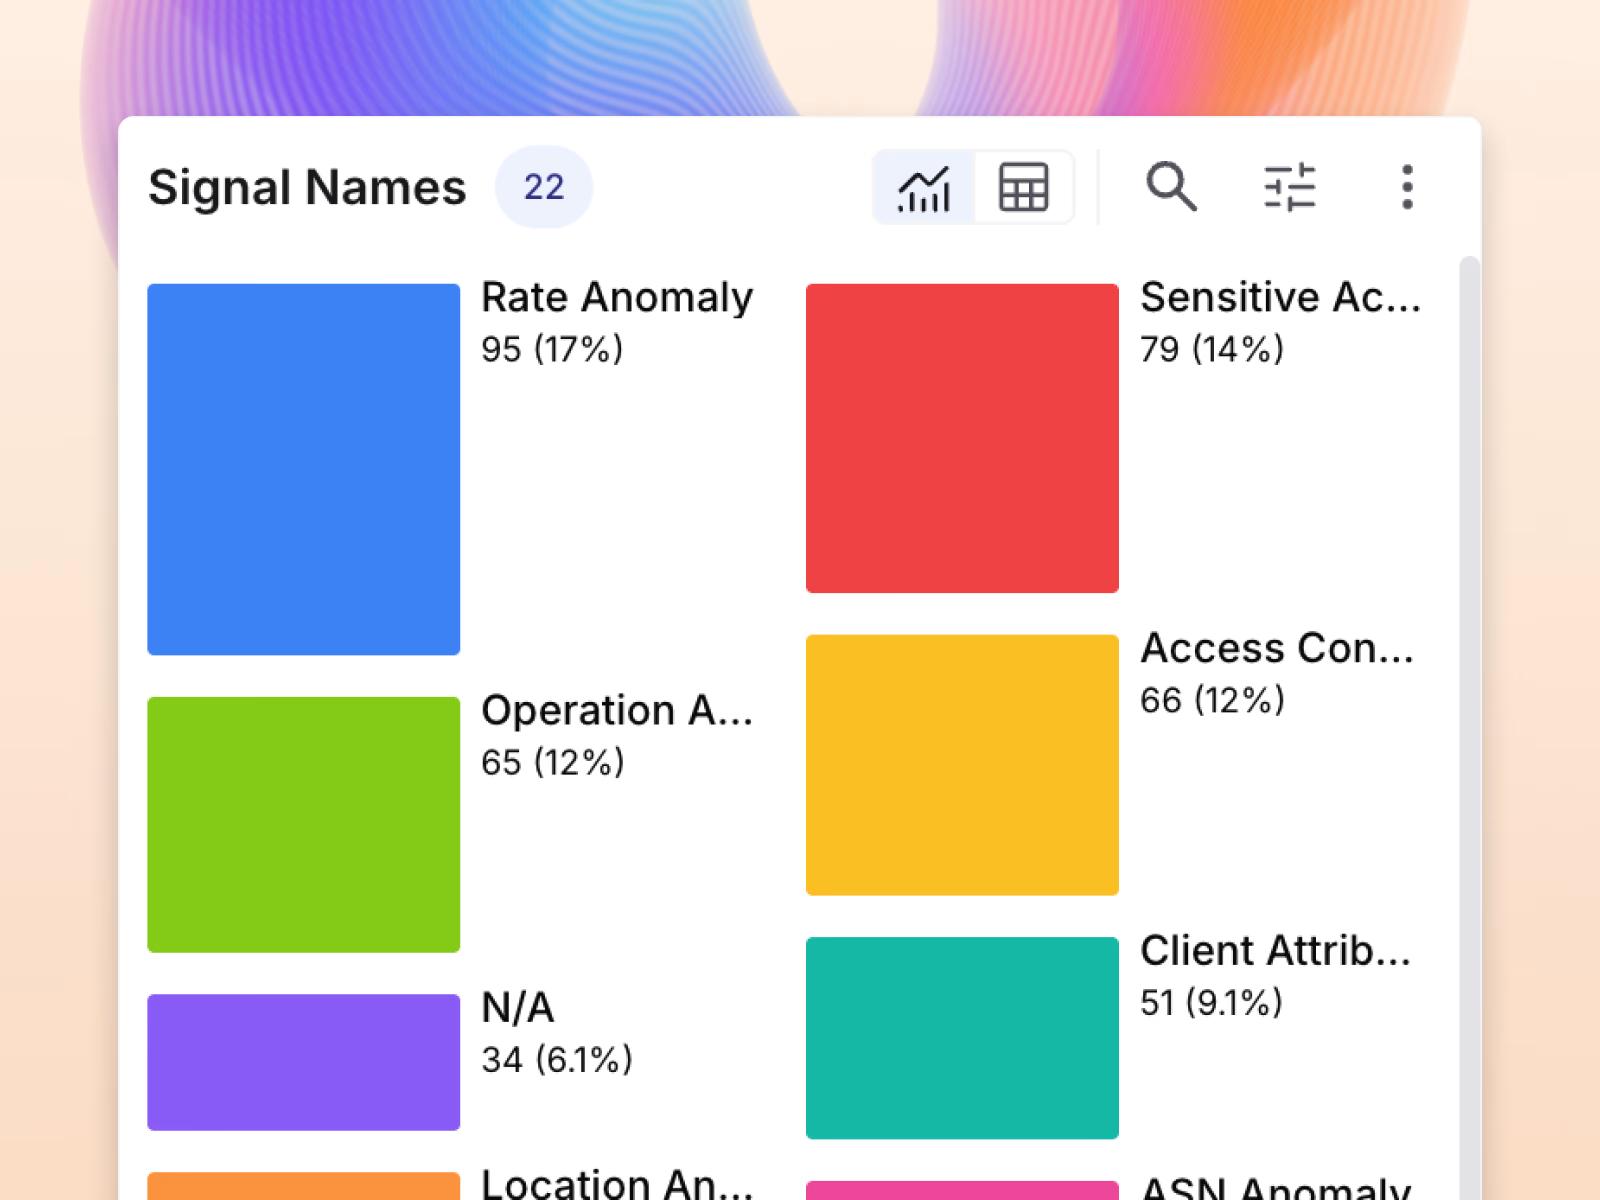
5つのツールではなく、1つのプラットフォーム
検出、トリアージ、調査、対応、行動分析を単一のプラットフォームで提供します。個別のSIEM、UEBA、ITDR、SOARは不要です。解析やルーティングのためのサードパーティ製パイプラインツールも必要ありません。ツール数を減らし、総コストを抑え、インテグレーションの負荷も軽減します。
Gartner Peer Insights
Exaforceは、当社の検知および対応業務を大幅に改善しました。このプラットフォームは、すぐに使える強力な統合機能と、アラートを自動的に強化、関連づけ、理由付けを行う AI 主導の調査を組み合わせています。
ヘルスケアとバイオテクノロジー
よくある質問(FAQ)
SIEMをエクサフォースに置き換えるにはどのくらい時間がかかりますか?
UEBAはどのようにライセンスされますか?
エクサフォースはSOARも置き換えますか?
エクサフォースはコンプライアンスログ要件にどのように対応しますか?
切り替えると過去のログデータは失われますか?
既存の検知ルールはどうなりますか?
移行にはどのくらい時間がかかりますか?
関連リソース
御社の AI SOC イニシアティブを評価してください
AI SOC プラットフォームを検知、トリアージ、調査、対応、サービス品質についてベンチマークするための成熟度マップ形式の質問フレームワークです。
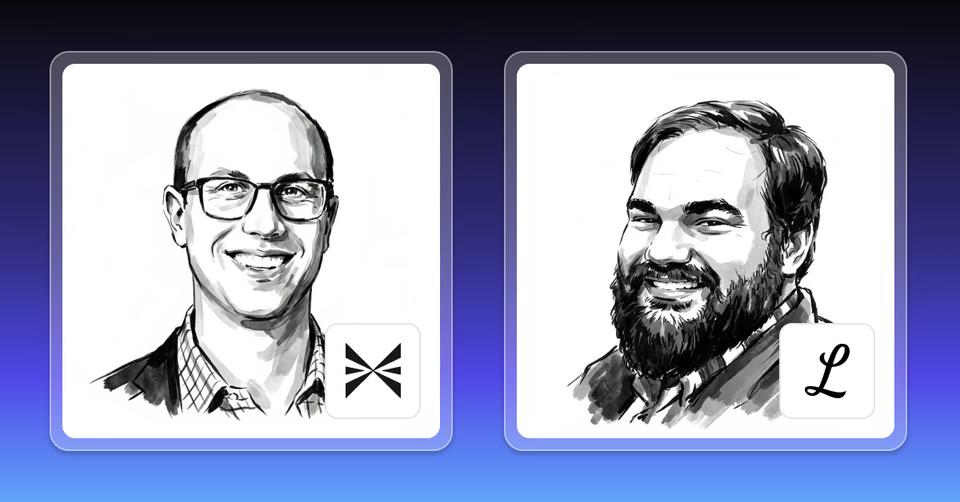
ウェビナー:「AI SOC」とは何か?
James Berthoty氏(Latio の CEO 兼プリンシパル・アナリスト)と Taylor Smith(エクサフォースのプロダクトディレクター)が、AI SOC に関する誇張された議論を整理し、その本質を解説します
Latio AIセキュリティ市場レポート 2025
AIセキュリティにおける最新の動向について、実践的なインサイトを提供します。本レポートは、セキュリティ責任者およびエンジニアの双方を対象としており、市場の現状、主要なユースケース、そしてベンダーによるイノベーションの動向を解説します。