
エージェントレスでAIランタイムを可視化・制御
あらゆるプロバイダーの、あらゆるデバイス上のすべてのエージェントを、アイデンティティ、エンドポイント、クラウドのデータとともに一元的に可視化します。新たなサイロを生み出すのではなく、全体像を把握できること。それこそが、エクサフォースのAIセキュリティを実用的かつ迅速で包括的なものにします。
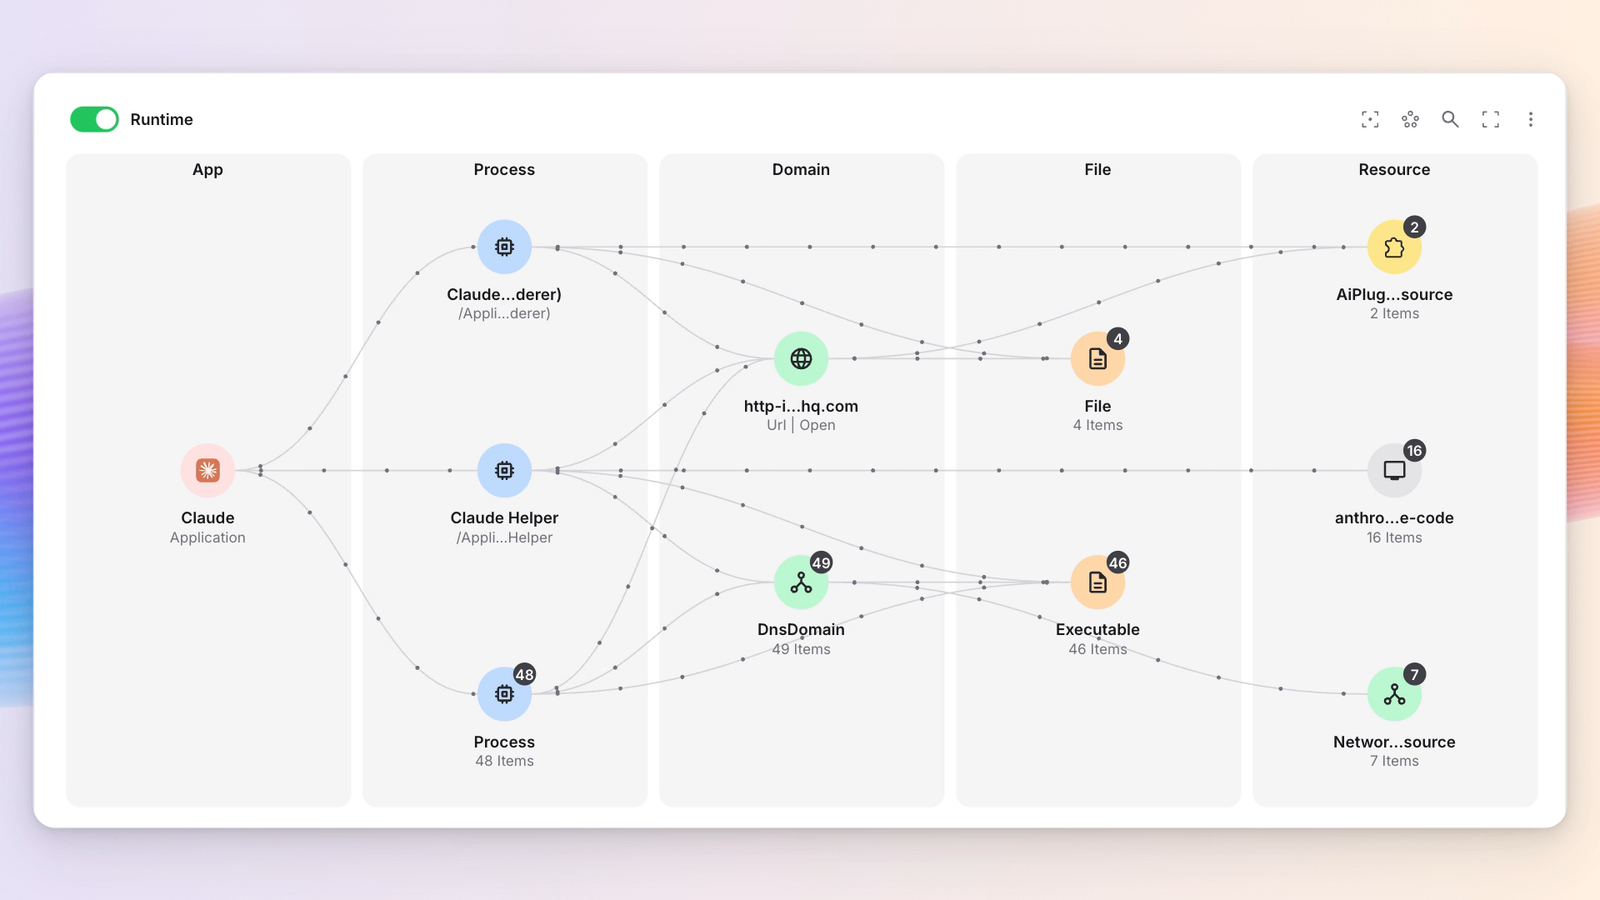
AIおよびAgenticアプリの検出におけるチャレンジ
あらゆる場所に存在しています
エンドポイント上で動作するものもあれば、ホストされているものもあります。harness、デスクトップアプリ、ブラウザ経由で利用されるものや、skillsやMCPとしてリポジトリ内に存在するものもあります。これらすべてを把握するのは容易ではありません。
人間のユーザーと見分けがつきません
エージェントは、OAuthトークン、サービスアカウント、既存のセッションなど、人間のアイデンティティを使って動作します。標準的なテレメトリだけでは、誰が実行したのか、どのエージェントによるものなのかを特定できません。
エンドポイント上で活発に動作します
開発者は、ファイルを読み取り、シェルを起動し、外部と通信するエージェントを実行します。エンドポイントツールは個々の操作を記録しますが、エージェントによる操作と人間による操作を区別できません。
驚くほど迅速に行動します
エージェントは、アナリストがチケットを起票するよりも速く、キーをローテーションし、PRをマージし、顧客にメールを送信できます。個々の操作自体は正当です。しかし、そのセッション自体は正当ではありません。
エクサフォースなら、あらゆる領域で、すべてのAIアクションを把握できます
すべてのエージェント、AIアプリケーション、skill、MCPサーバーを可視化し、各アクションをその実行元となる人間とデバイスに関連付けます。さらに、エージェントと同等のスピードで、エンドポイント、クラウド、アイデンティティを横断して対応できます。
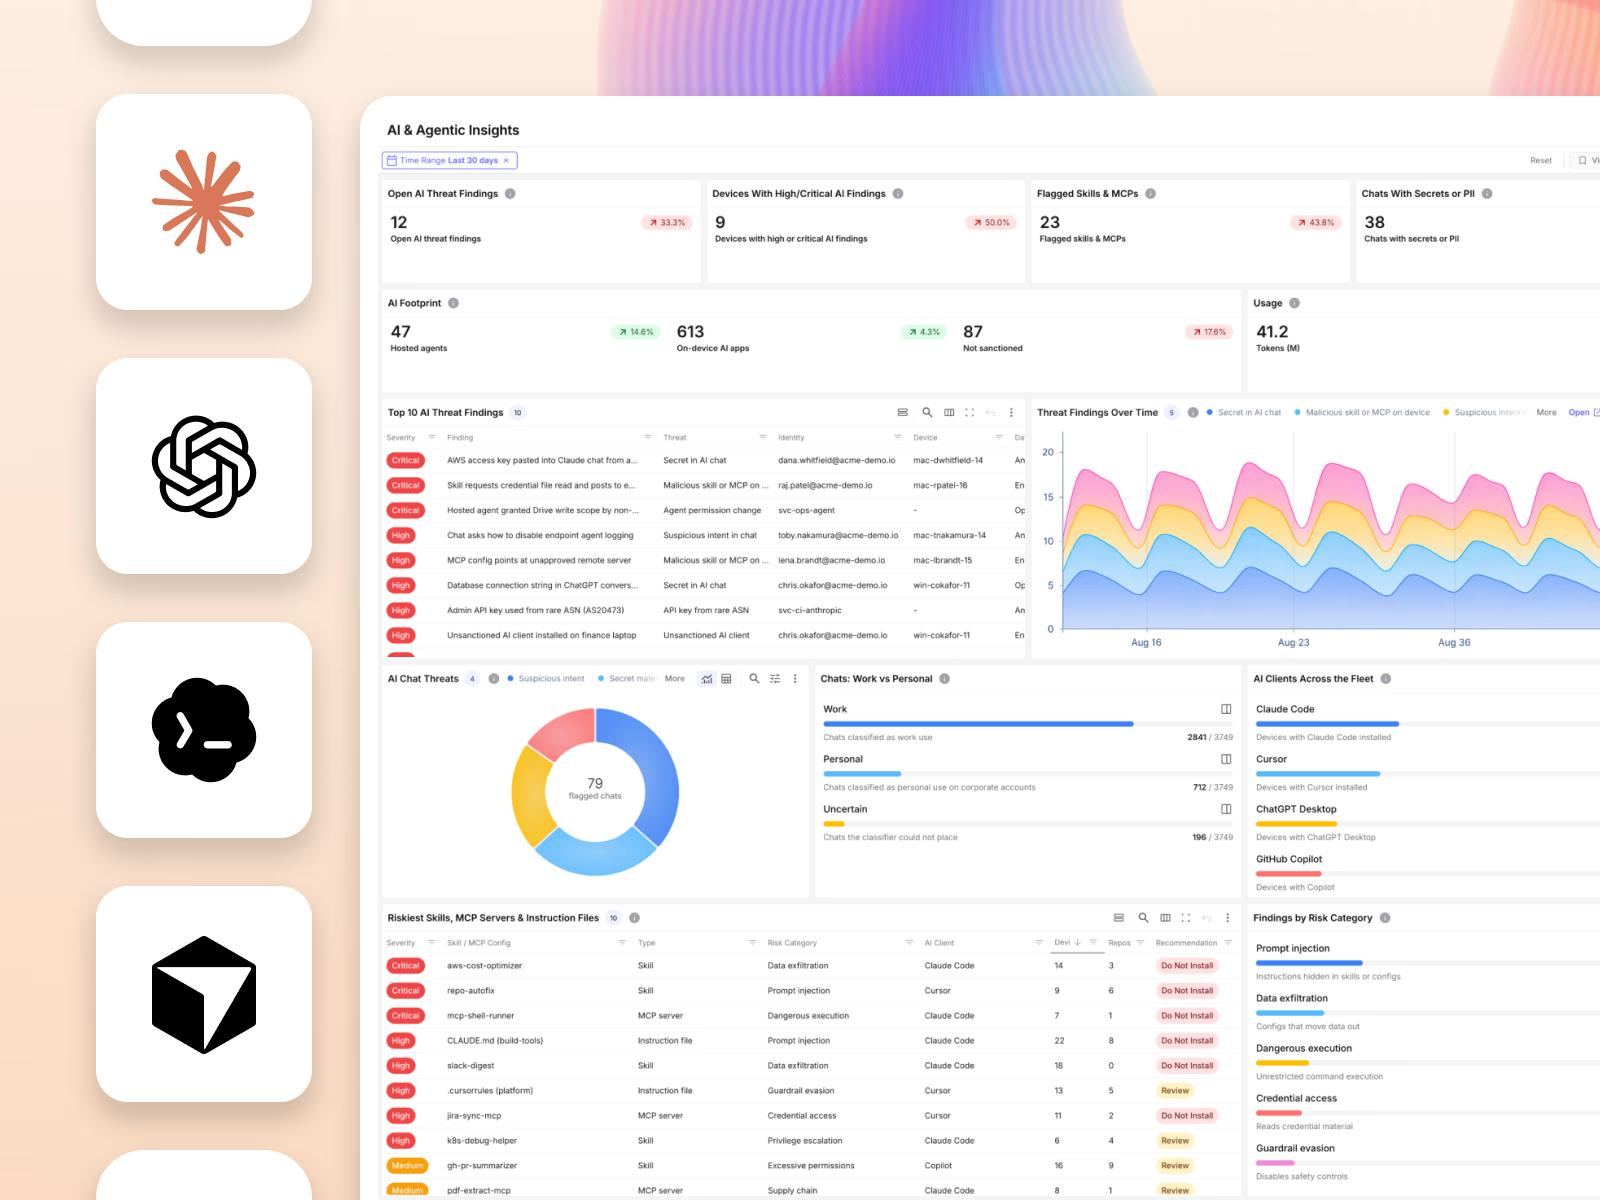
エージェントレスで可視化、エンドポイントでもホスト環境でも
エクサフォースは、既存のデータとLLMプロバイダーとのネイティブインテグレーションを活用し、あらゆるエンドポイントやホスト上のすべてのエージェントとアプリケーションを、幅広い範囲で包括的に可視化します。
エージェントレスで可視化、エンドポイントでもホスト環境でも
エクサフォースは、既存のデータとLLMプロバイダーとのネイティブインテグレーションを活用し、あらゆるエンドポイントやホスト上のすべてのエージェントとアプリケーションを、幅広い範囲で包括的に可視化します。
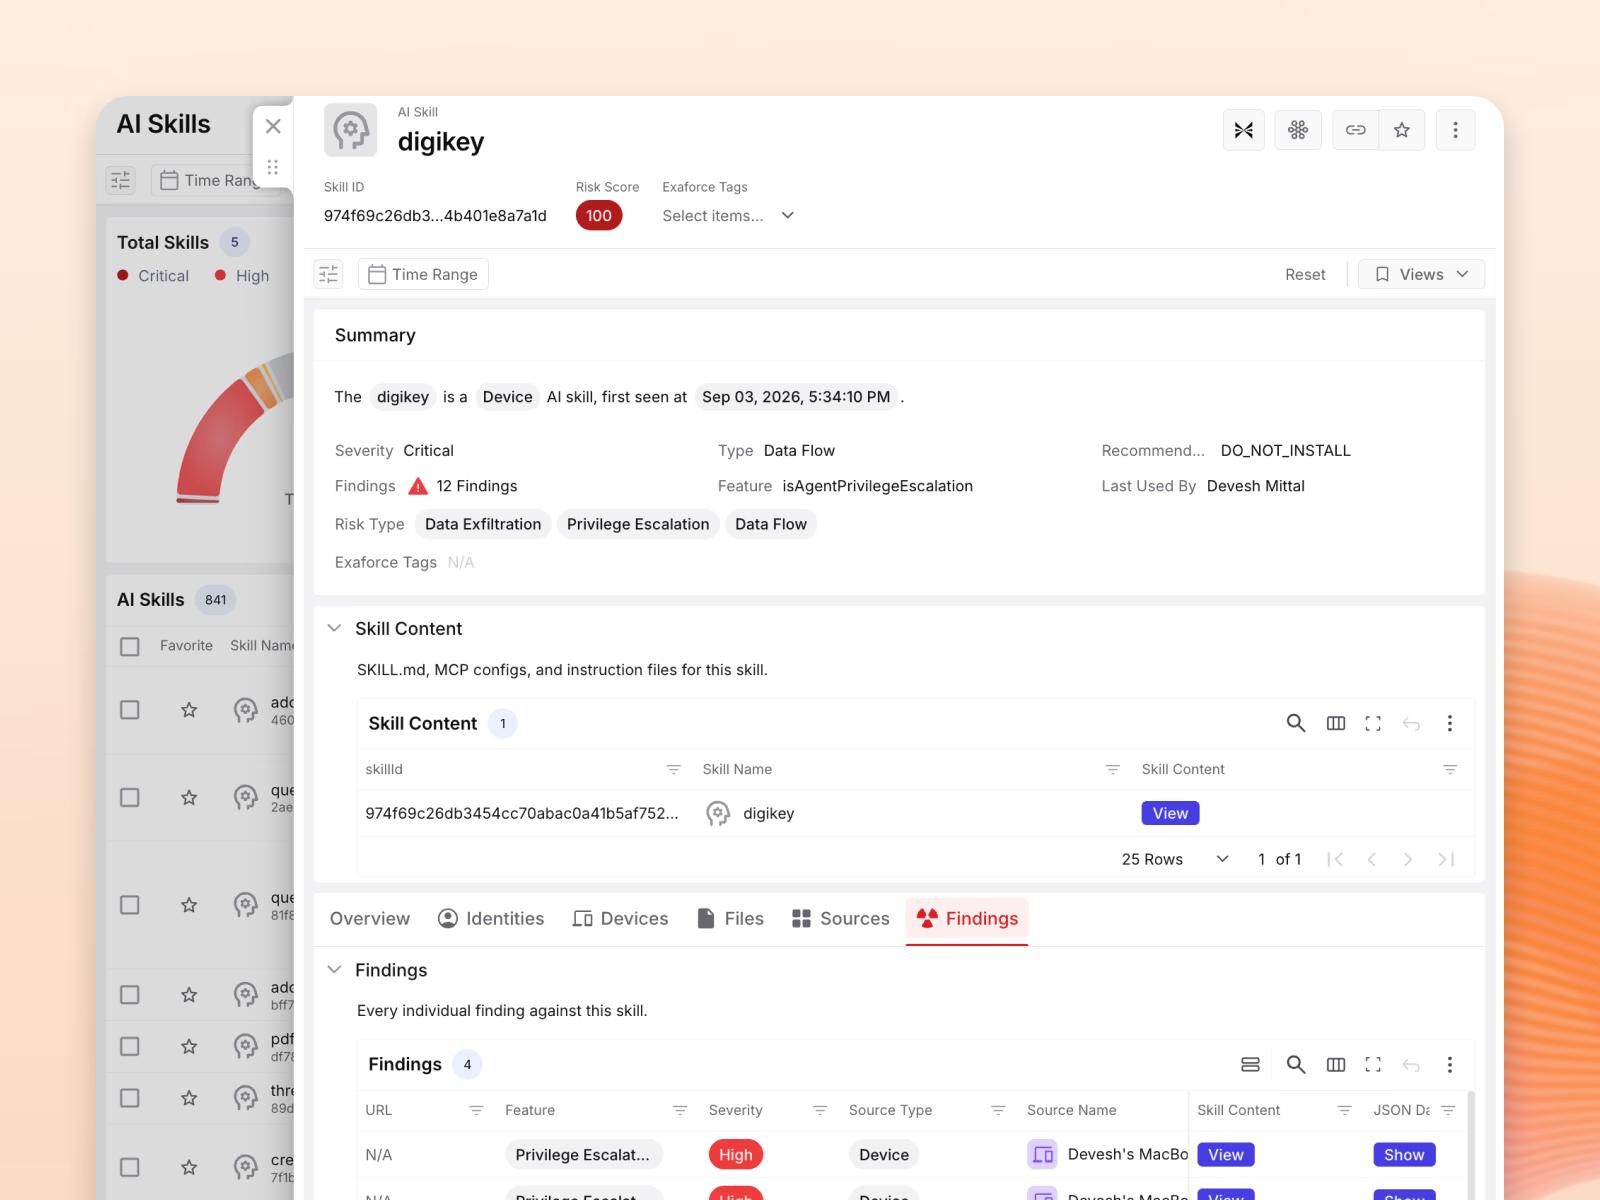
攻撃が発生する前にリスクを特定
すべてのエージェント、skill、MCPサーバー、プラグインについてリスクスコアを算出し、修復の推奨事項を提示することで、攻撃が発生する前にリスクの高いものへの対策を講じられます。
攻撃が発生する前にリスクを特定
すべてのエージェント、skill、MCPサーバー、プラグインについてリスクスコアを算出し、修復の推奨事項を提示することで、攻撃が発生する前にリスクの高いものへの対策を講じられます。
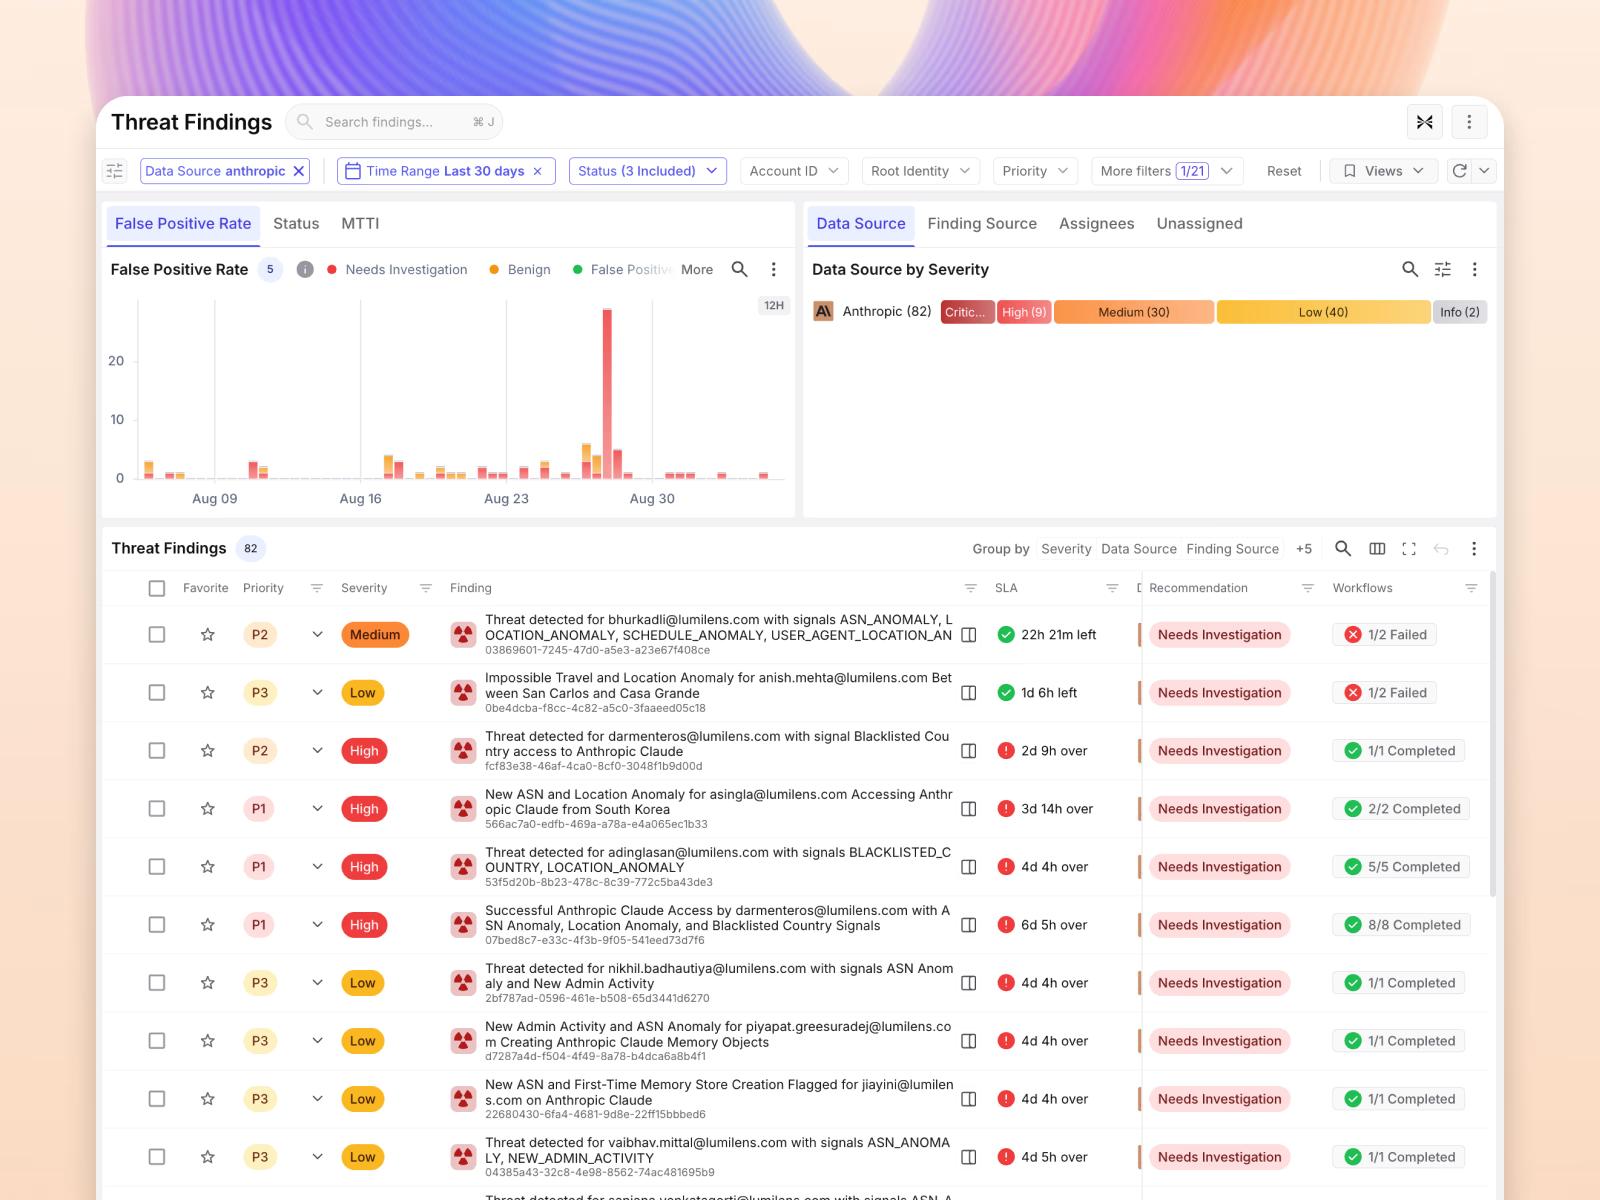
エージェントと同等のスピードで検出
エクサフォースは、コーディングエージェント、デスクトップアプリ、スキル、MCPサーバーなどのAgenticアプリについて、エンドポイント、クラウド、リポジトリ、アイデンティティ、アクションを横断して、発生と同時にセッション化して相関分析します。これにより、実際の脅威を検出し、その影響をリアルタイムで最小限に抑えます。
エージェントと同等のスピードで検出
エクサフォースは、コーディングエージェント、デスクトップアプリ、スキル、MCPサーバーなどのAgenticアプリについて、エンドポイント、クラウド、リポジトリ、アイデンティティ、アクションを横断して、発生と同時にセッション化して相関分析します。これにより、実際の脅威を検出し、その影響をリアルタイムで最小限に抑えます。
エージェントと同等のスピードで対応
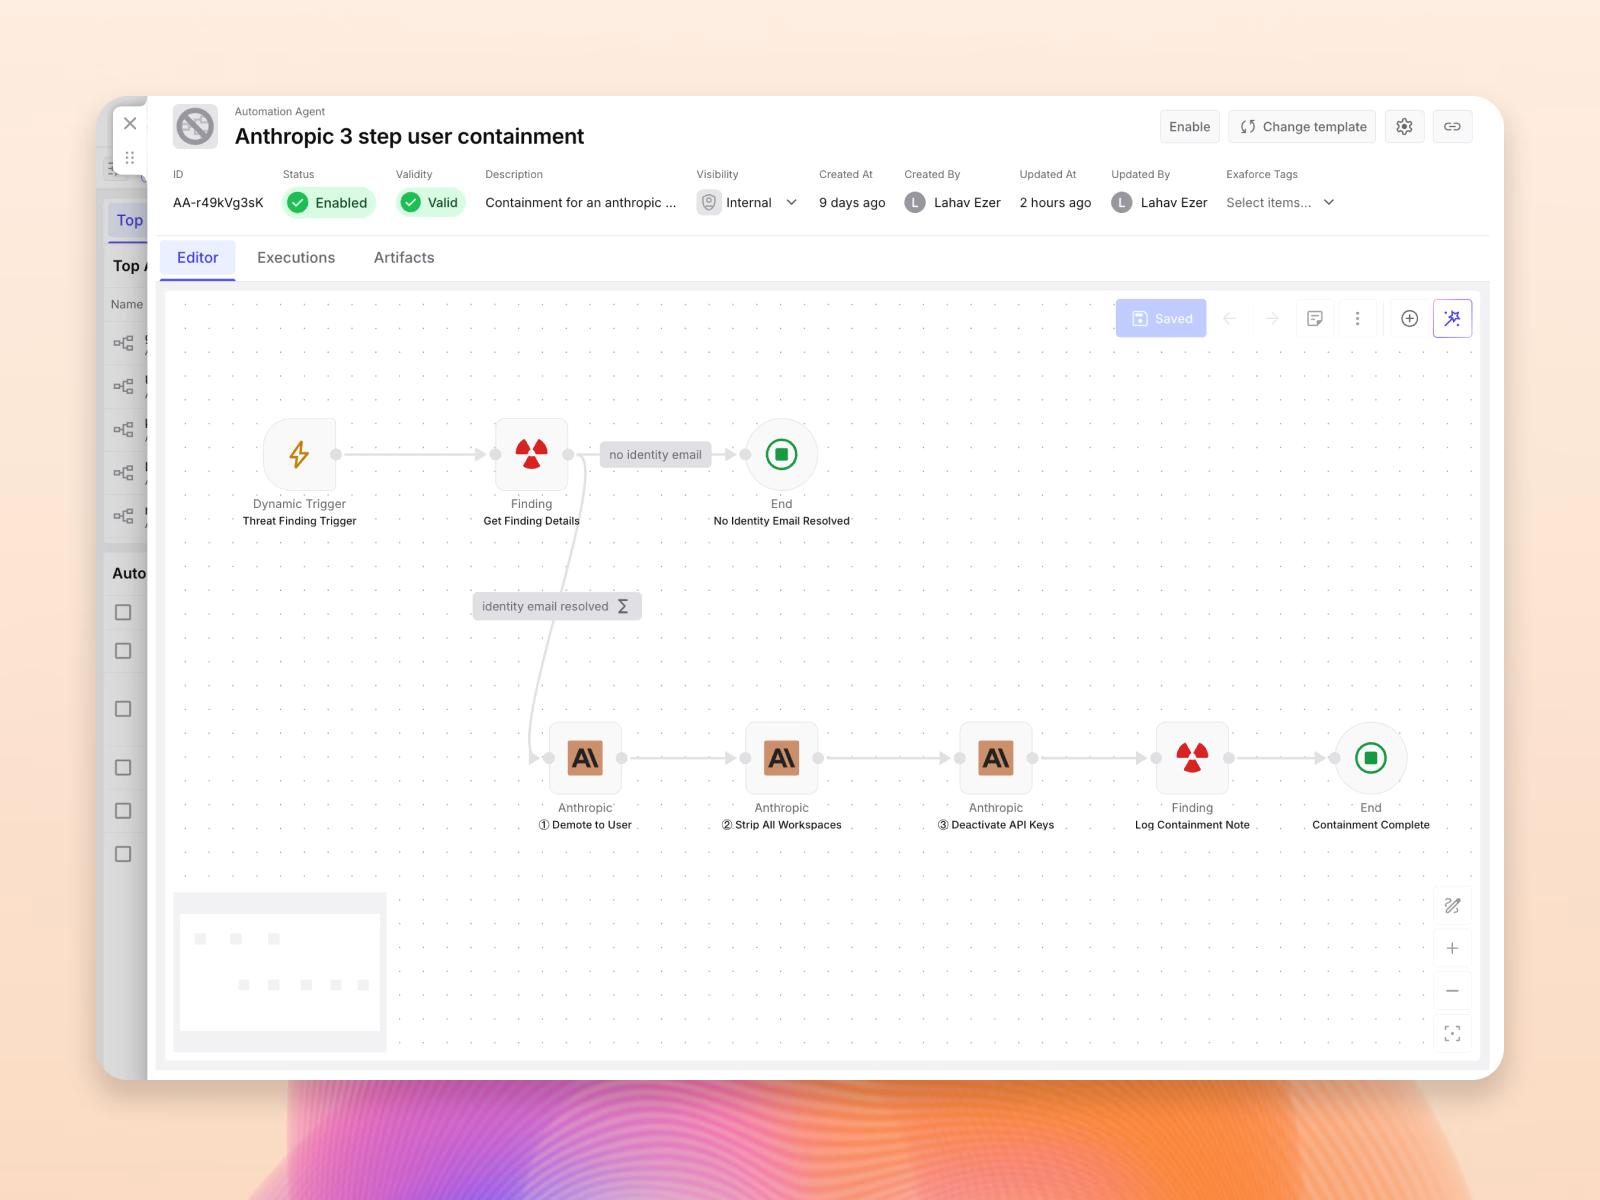
エンドポイントの隔離や、そのエンドポイント上で動作するエージェントのブロック、ユーザー権限の引き下げ、セッションの取り消しまで、エクサフォースは自動または人手で実行できる幅広い修復オプションを提供します。標準で用意されたものからカスタムのものまで、お客様のチームまたは当社のMDRが実行できます。
エージェントと同等のスピードで対応
エンドポイントの隔離や、そのエンドポイント上で動作するエージェントのブロック、ユーザー権限の引き下げ、セッションの取り消しまで、エクサフォースは自動または人手で実行できる幅広い修復オプションを提供します。標準で用意されたものからカスタムのものまで、お客様のチームまたは当社のMDRが実行できます。
ガバナンス
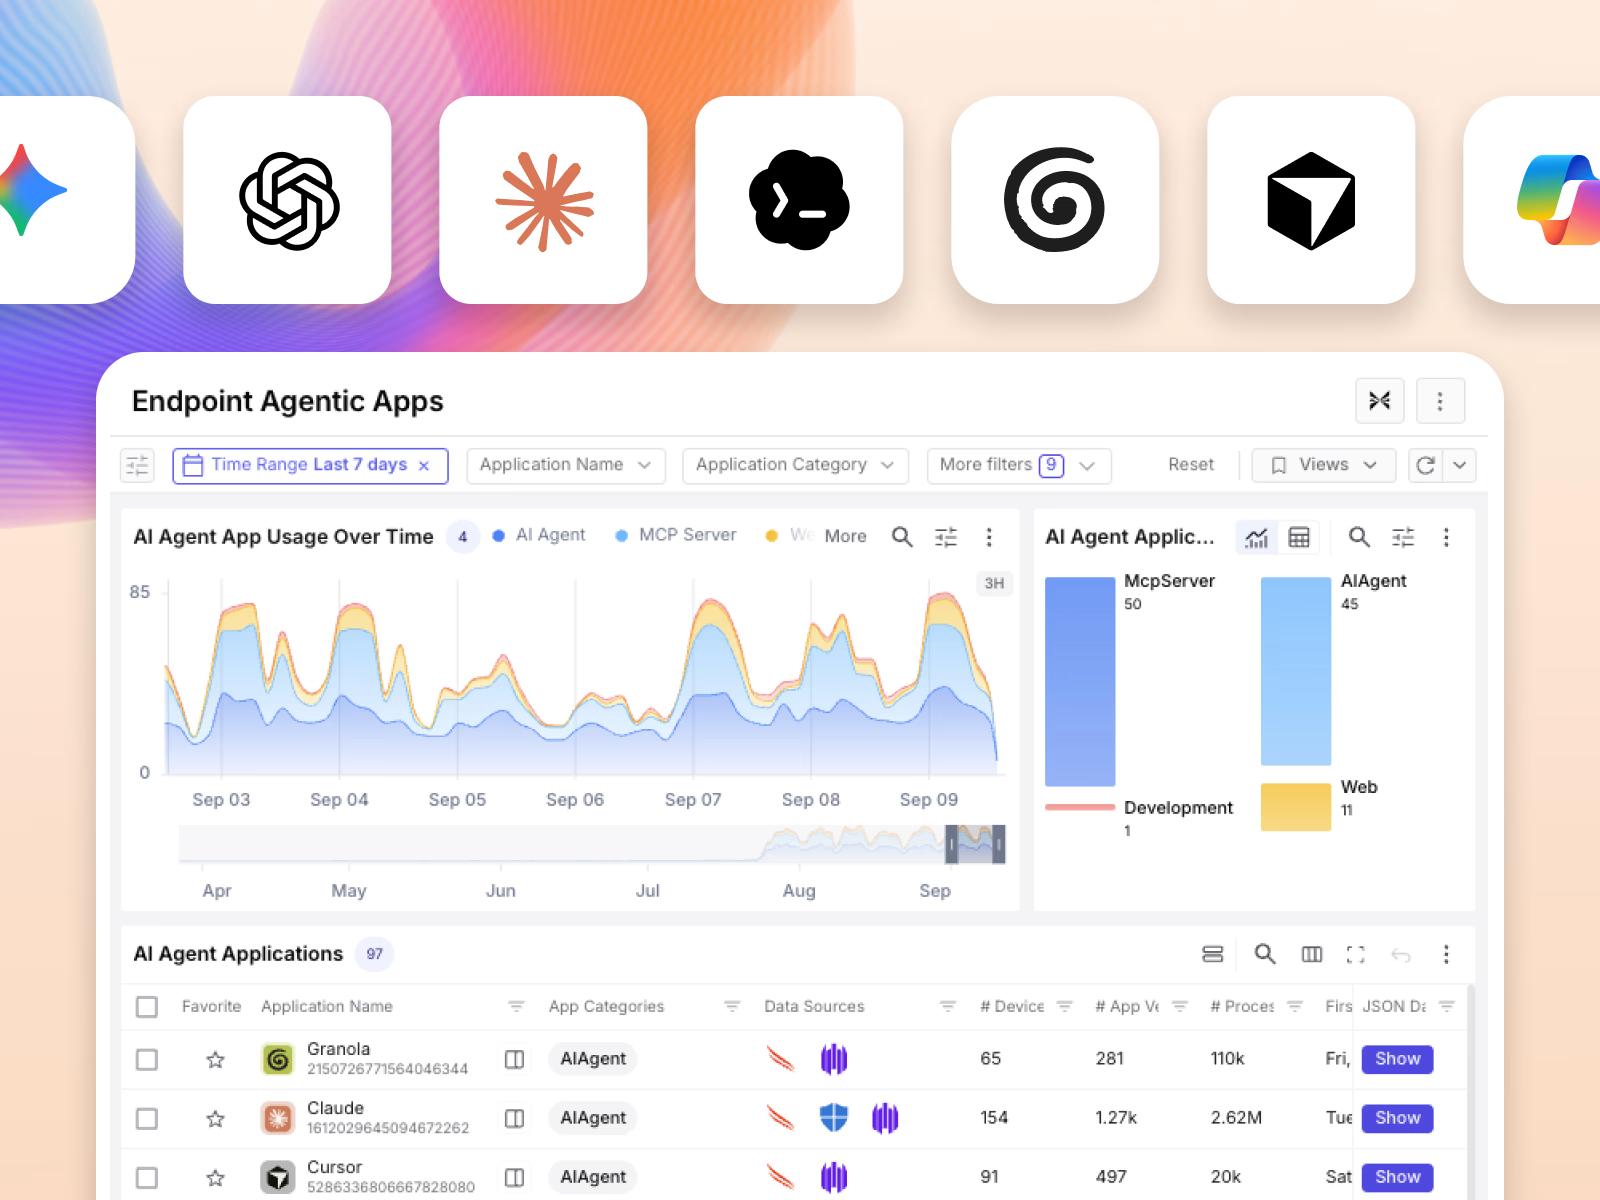
AIの利用を監視するだけでなく、管理・統制します。組織全体のすべてのトークンとアプリケーションを把握し、承認済み・未承認のAIに対するポリシーを設定します。さらに、そのポリシーをプラットフォームから直接適用できます。
AIの利用状況とコスト
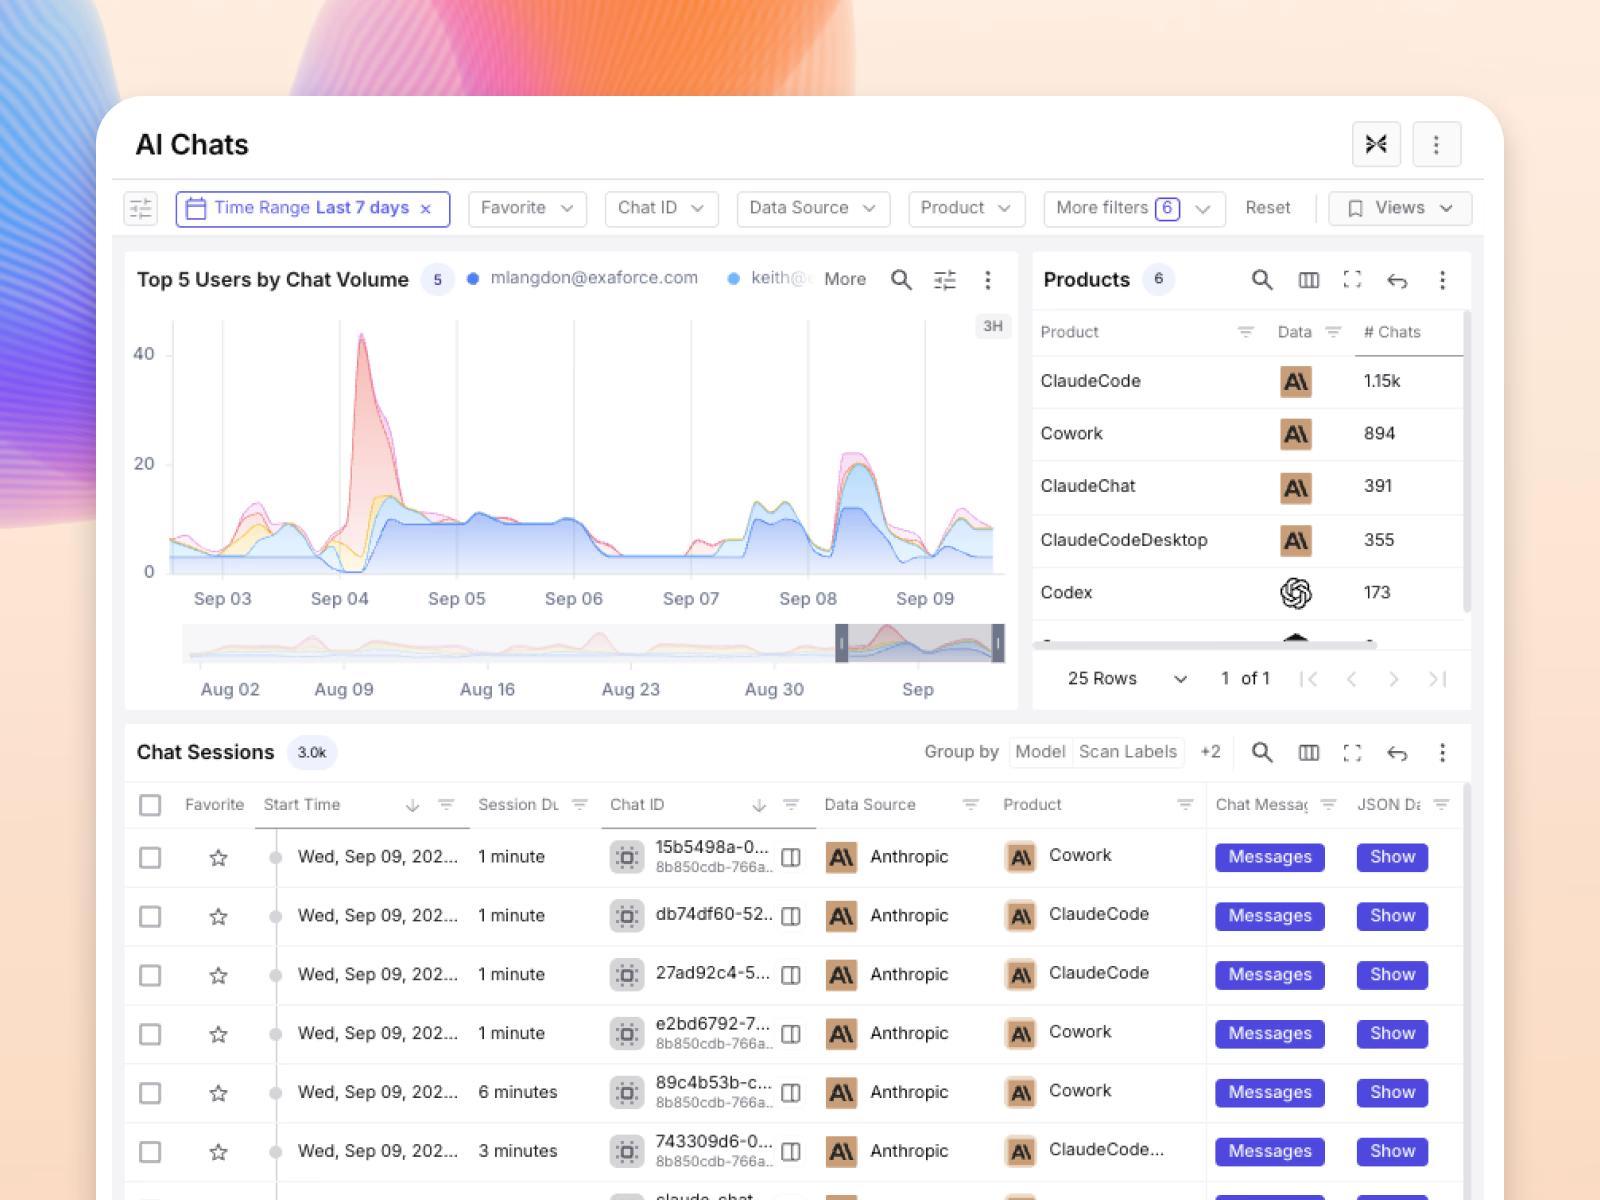
ユーザーごとのトークン使用量とモデルの利用状況を監視します。企業のトークン予算を過剰に消費しているユーザーを特定し、個人利用と業務利用を区別して把握できます。コストの急増や気づきにくい不適切な利用も、ここでいち早く確認できます。
AIの利用状況とコスト
ユーザーごとのトークン使用量とモデルの利用状況を監視します。企業のトークン予算を過剰に消費しているユーザーを特定し、個人利用と業務利用を区別して把握できます。コストの急増や気づきにくい不適切な利用も、ここでいち早く確認できます。
AIエージェントは、SOCに新たな運用上の課題をもたらしています。ソフトウェアが人間のアイデンティティ、権限、そして権限に基づく判断を用いて、マシンスピードで動作できるようになったためです。そのためセキュリティ上の課題は、単にエージェントを発見することにとどまらず、その行動の意図を理解し、制御することへと移っています。私たちの調査範囲において、エクサフォースは、アイデンティティ、エンドポイント、クラウド、コードの各コンテキストを横断してSOCとAIのアクティビティを相関付けている初のエージェンティックSOCベンダーです。エージェントセキュリティと従来のセキュリティ運用が急速に融合しつつある領域であり、その方向性において重要な取り組みです。
Software Analyst Cyber Research 創業者兼CEO
よくある質問(FAQ)
エクサフォースは、新たに何も導入せずにどのようにAIエージェントやAIアプリケーションを検出するのですか?
エクサフォースは、AIエージェントの活動と人間の活動をどのように見分けるのですか?
エクサフォースはどのような種類のAIエージェントやAIアプリケーションを監視しますか?
AIゲートウェイやプロンプトファイアウォールとは何が違うのですか?
不正なエージェントに対するエクサフォースの対応機能は何ですか?
エクサフォースは、従業員がAIチャットに入力した内容を閲覧できますか?
関連リソース
御社の AI SOC イニシアティブを評価してください
AI SOC プラットフォームを検知、トリアージ、調査、対応、サービス品質についてベンチマークするための成熟度マップ形式の質問フレームワークです。
ウェビナー:「AI SOC」とは何か?
James Berthoty氏(Latio の CEO 兼プリンシパル・アナリスト)と Taylor Smith(エクサフォースのプロダクトディレクター)が、AI SOC に関する誇張された議論を整理し、その本質を解説します
Latio AIセキュリティ市場レポート 2025
AIセキュリティにおける最新の動向について、実践的なインサイトを提供します。本レポートは、セキュリティ責任者およびエンジニアの双方を対象としており、市場の現状、主要なユースケース、そしてベンダーによるイノベーションの動向を解説します。