この6か月間に、信頼されたサードパーティ製AIソフトウェアを侵害し、それらのツールが接続する先のプラットフォームに侵入するという攻撃が2件発生しました。
2026年4月、Vercelの従業員が、コンテキストエンジニアリングおよびAI分析プラットフォームであるContext.aiを、広範な権限とともに自社のGoogle Workspaceアカウントに接続しました。攻撃者はContext.aiからOAuthトークンを窃取し、それを用いてこの従業員のGoogleアカウントを乗っ取り、Vercelの社内システムへ侵入しました。攻撃者は機微でない環境変数を列挙し、復号することができました。Vercelの製品アプリケーションに影響はありませんでした。(Vercelのセキュリティ速報)
2026年8月、攻撃者は、合計で月間20億回ダウンロードされるnpmライブラリ keyv、cache-manager、flat-cache のメンテナーのGitHubアカウントを乗っ取り、あらゆるprovenanceチェックを通過する汚染バージョンを公開しました。これらをインストールしたすべての開発者のノートPCとCIランナー上で、preinstallスクリプトがGitHub、npm、クラウド、Kubernetesの認証情報を収集しました。さらにClaude Codeのフックと VS Code のタスクを仕込んだため、開発者がリポジトリを開いたりコーディングセッションを始めたりするたびに、インストールなしでペイロードが再実行されました。窃取されたトークンは、その日のうちに1,600を超えるパッケージバージョンの汚染に使われました。(The Hacker News、CSAシンガポールのアドバイザリ)
Wizによるペイロードの分析によれば、標的リストにはClaude、OpenAI、Codex、Cursor、Geminiの認証情報ストアが含まれるようになっています。(Wizのブログ)
いずれの事案も、攻撃者が「私たち」がAIエージェントに与えている信頼、すなわちエージェントがノートPC上で保持する認証情報やツール、そして私たちが付与するOAuth権限を、どのように悪用するかを示しています。だからこそ、この新たに立ち上がりつつある領域に対して、完全な可視化・検出・対応を実現することが重要です。開発者だけでなく、人事、財務、GTM部門までもがエージェンティックアプリをローカルで利用する時代において、こうした事象はますます頻繁になり、機微な業務データに対する現実の脅威となります。この新しいアタックサーフェスを、新たなサイロとしてではなくセキュリティプログラム全体の一部として扱うことが、組織が「反応する」のではなく「行動する」ことを可能にします。
エージェントレスなAIセキュリティのご紹介
本日、エクサフォース プラットフォームにおいて、ランタイムにおけるAIエージェントセキュリティを発表します。AIエージェントとエージェンティックアプリは、いまや脅威環境の不可分な一部です。エクサフォースは、セキュリティ組織がこの新しいアタックサーフェスを完全に可視化し、実際の脅威を検出し、自律的に、あるいは人による承認を経てリアルタイムで対応できるようにします。
エクサフォースはこれを、エンドポイントに追加のエージェントを導入することなく実現します。既存の連携機能、既知のあらゆるLLMおよびエージェンティックアプリのプロバイダーが提供するAPI、そしてエクサフォースが既に取り込んでいるエンドポイント/EDRのデータを活用します。エンドポイントにおいては、そのEDRデータこそがエージェントの実際の居場所です。エクサフォースはエージェントを他のプロセスと区別し、従業員の企業アイデンティティ、デバイス、その背後にあるアクセス権と結びつけ、開いたシェルから読み取ったファイル、通信した宛先まで、何に触れたかを追跡します。これによりエクサフォースは、開発者、人事、財務、GTMを問わず、組織全体の端末で動作するすべてのパッケージ、IDE拡張機能、AIツールについて、継続的な可視化、リスクの特定、脅威の検出と対応を可能にします。
これはエージェント専用の別製品ではありません。AIのアクティビティは、アイデンティティ、エンドポイント、クラウド、SaaSのデータと同じプラットフォームに集約されます。そのため、すべてのエージェントのアクションは実在のアイデンティティ(人であるかどうかを問いません)とデバイスまたはリソースに解決され、AIの利用状況だけでなく、そのアイデンティティの行動全体に対してスコアリングされます。チャット、サインイン、デバイス上のプロセス、クラウドAPI呼び出しが、ひとつのキューの中でひとつのストーリーになり、お客様のSOCまたは当社のMDRが対応します。これが、新しいダッシュボードと新しいケイパビリティの違いです。AIの部分だけでなくインシデント全体が見え、しかも既にお使いの連携機能でそれに対処できます。
社内で稼働するすべてのAI・エージェンティックアプリの可視化
ランタイムにおけるエンドツーエンドのAIエージェンティックセキュリティを実現する、エクサフォースの第1の柱は、この領域の完全な可視化です。
- すべてのエンドポイント上のエージェンティックアプリとその設定。コーディングエージェント、デスクトップアプリ、MCPサーバー、IDEプラグイン、ブラウザ拡張機能を、既にお使いのEDRとMDMから読み取り、従業員、デバイス、そして触れた対象と結びつけます。重要な設定も含みます。確認なしで実行する設定、許可・拒否されたコマンド、信頼済みフォルダ、MCPサーバー、AIの無効化状態などです。
- ホスト型エージェント。組織のAnthropicクラウドアカウント上に存在するエージェントや、OpenAIのCustomGPTsなどを、その設定とともに把握します。稼働しているモデル、付与されたスキル、呼び出すMCPコネクタとその接続先、そしてそれぞれの所有者です。
- AIチャットセッションと、その中身。プロンプトや回答に露出したシークレット、PII、PHI、モデルと共有されたファイル、プロンプトインジェクションや不審な意図、そして私的利用と業務利用を区別するトピック分類まで。これにより、私的なチャットでのトークン使用量の急増が際立ちます。
- AIスキル。ローカル、クラウド、リポジトリのいずれにあっても、それぞれにリスクスコアと推奨事項を付与します。
- LLM APIの利用状況。組織内のすべてのユーザーについて、モデル別・製品別に把握します。
- モデルプロバイダーに付与された権限。たとえば、誰がClaudeにGoogle Driveの完全な読み取り権限を与えたのか、といった情報です。
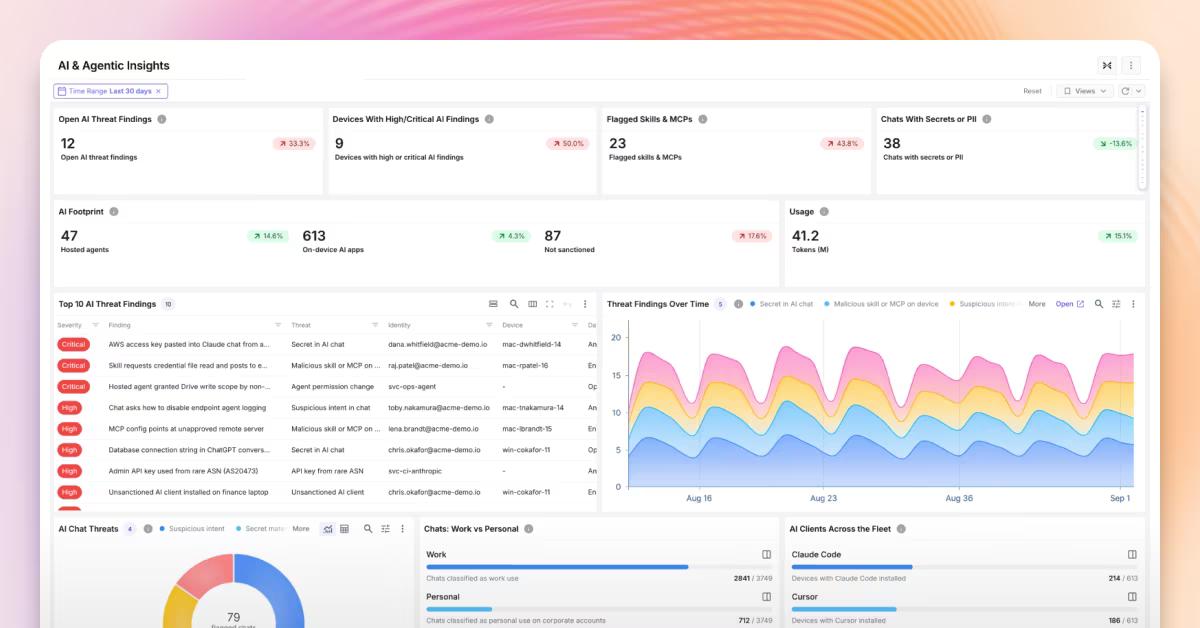
AI・エージェンティックインサイトのダッシュボード:脅威の検出結果、フラグの付いたスキルとMCP、シークレットを含むチャット、AIフットプリント、トークン使用量
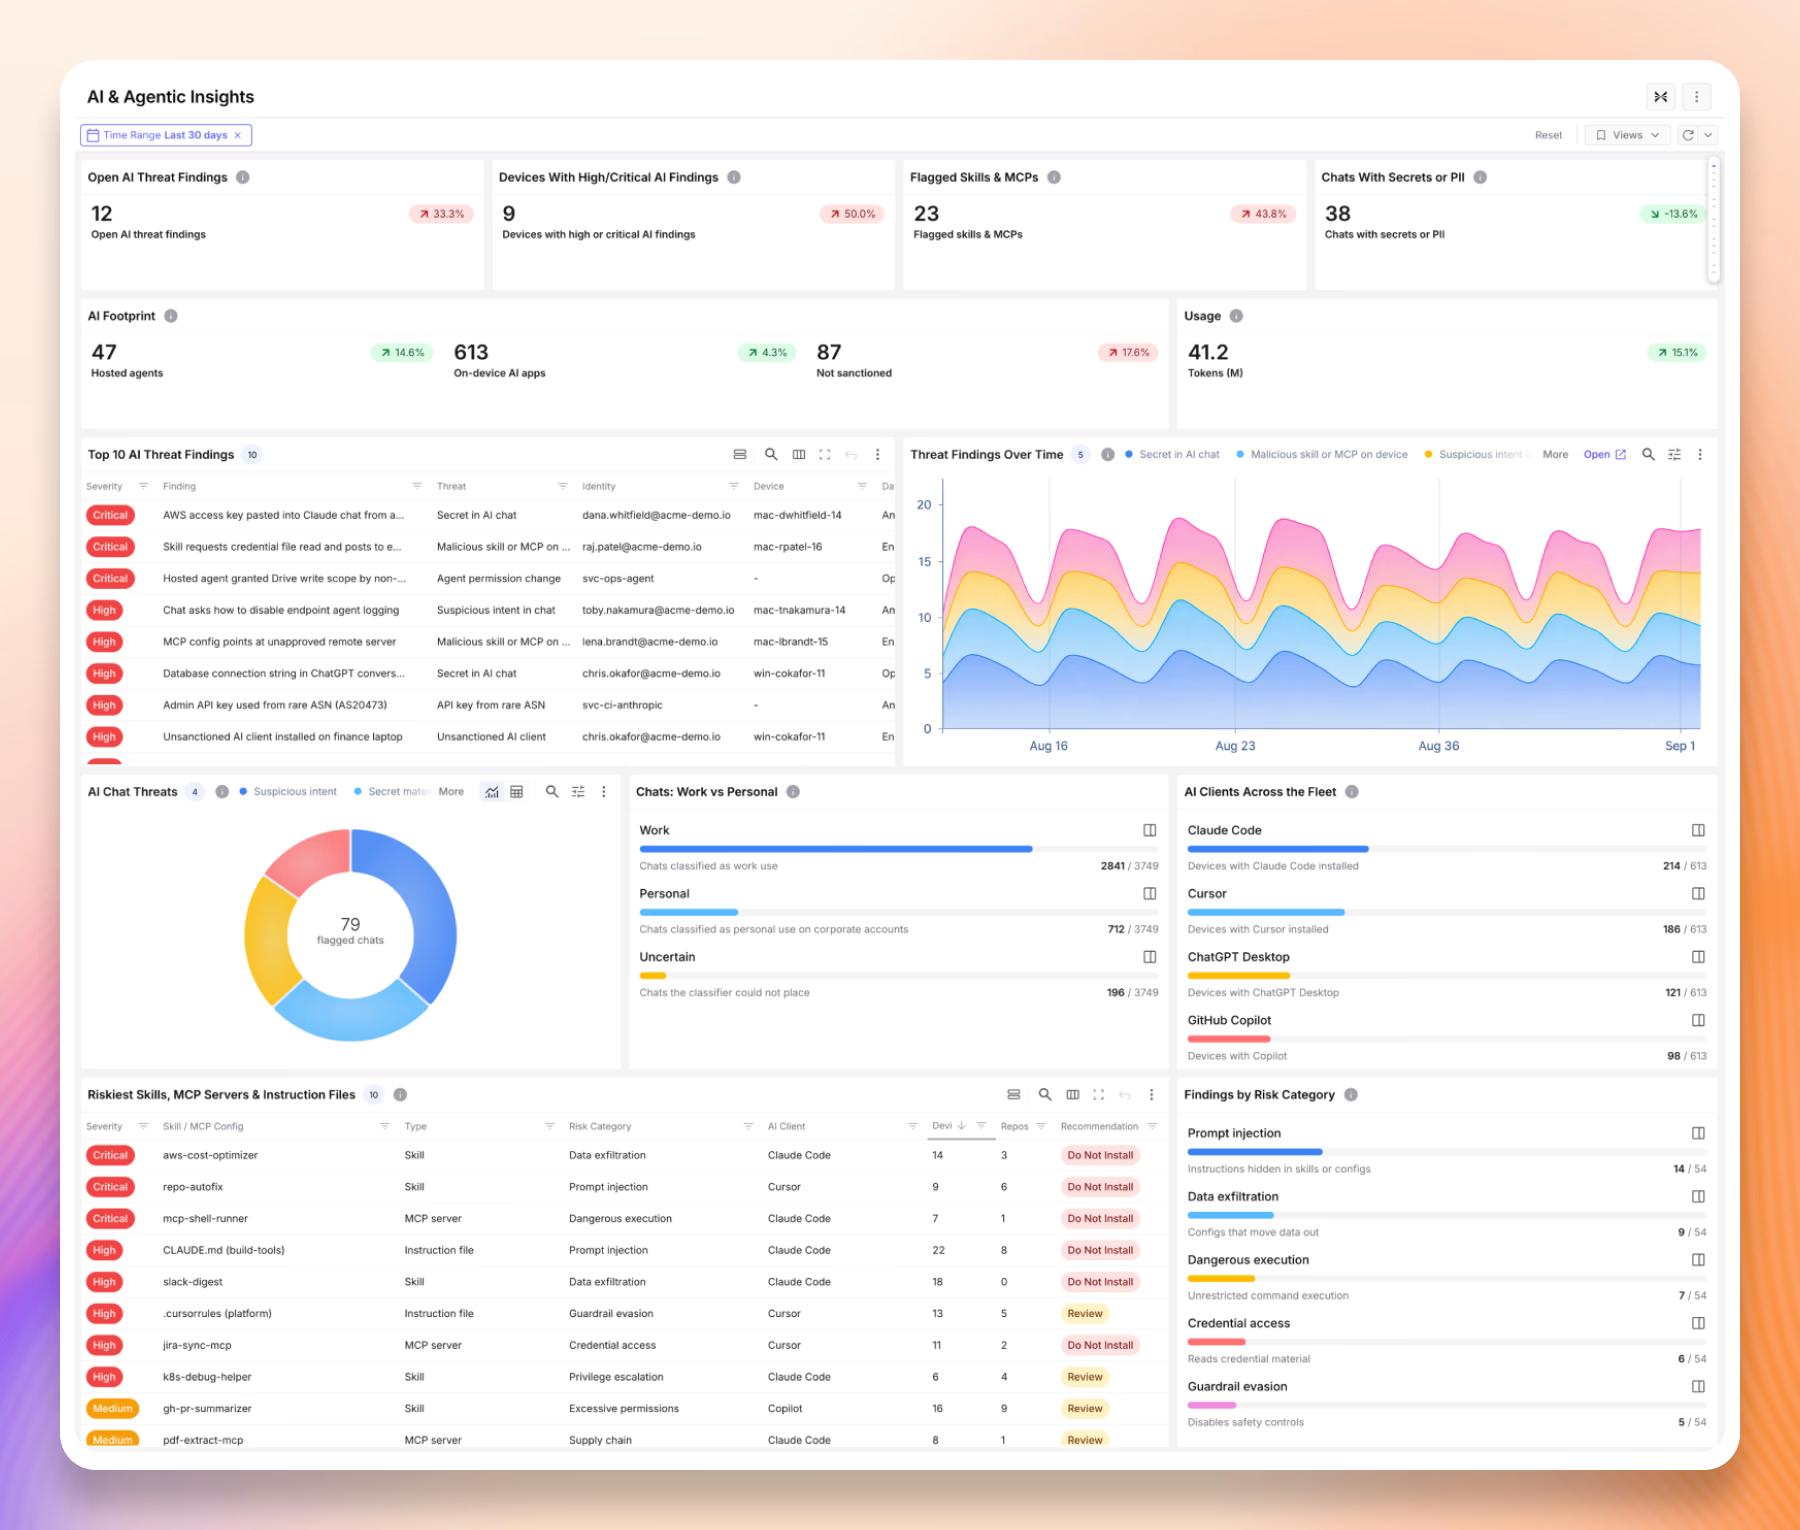
この可視化データは、他のログや設定情報とともに、当社のセマンティックモデル、行動モデル、ナレッジモデルへ流れ込みます。これによりエクサボットは、新たなAIエージェンティックデータを既知の企業アイデンティティやアプリケーション横断のセッションに結びつけ、同一人物によるチャット、ノートPC上のプロセス、クラウドAPI呼び出しがひとつのストーリーとして読めるようになります。
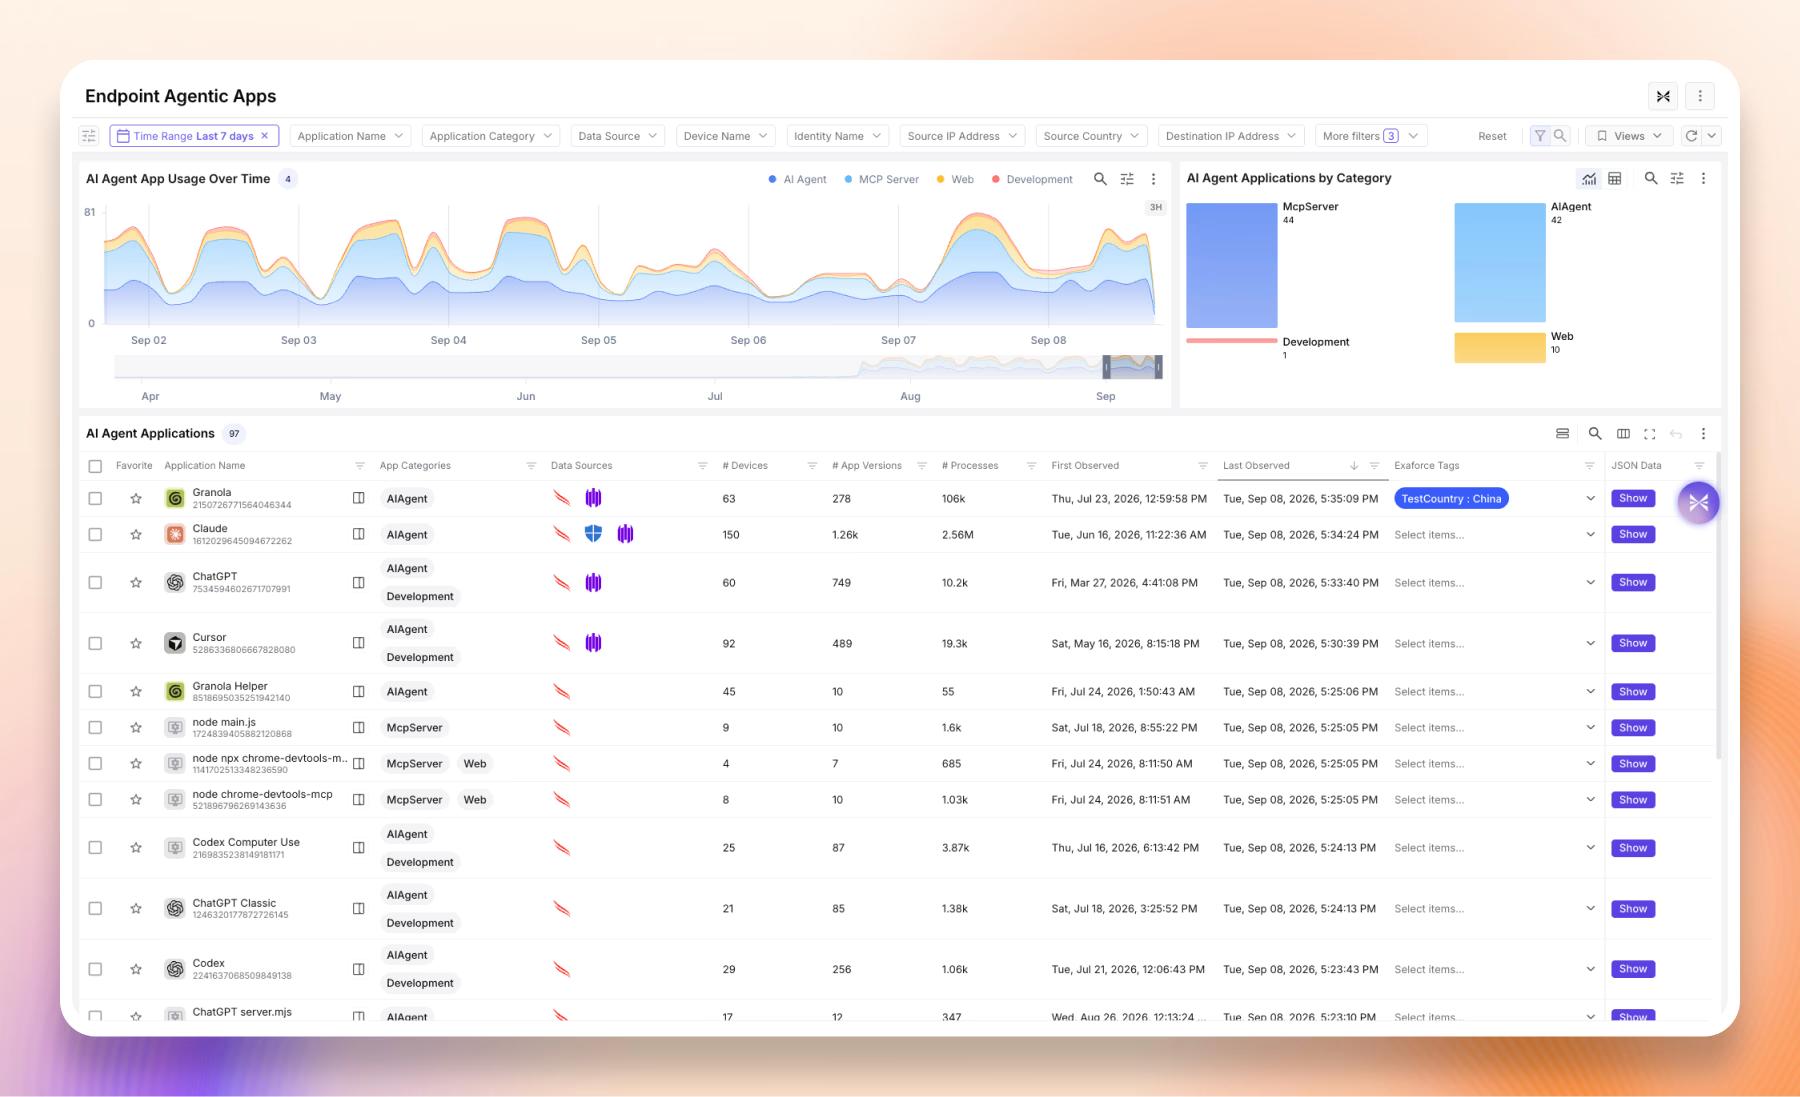
エンドポイントのエージェンティックアプリ:EDRデータから捉えた、端末群全体で観測されたすべてのAIエージェントとMCPサーバー
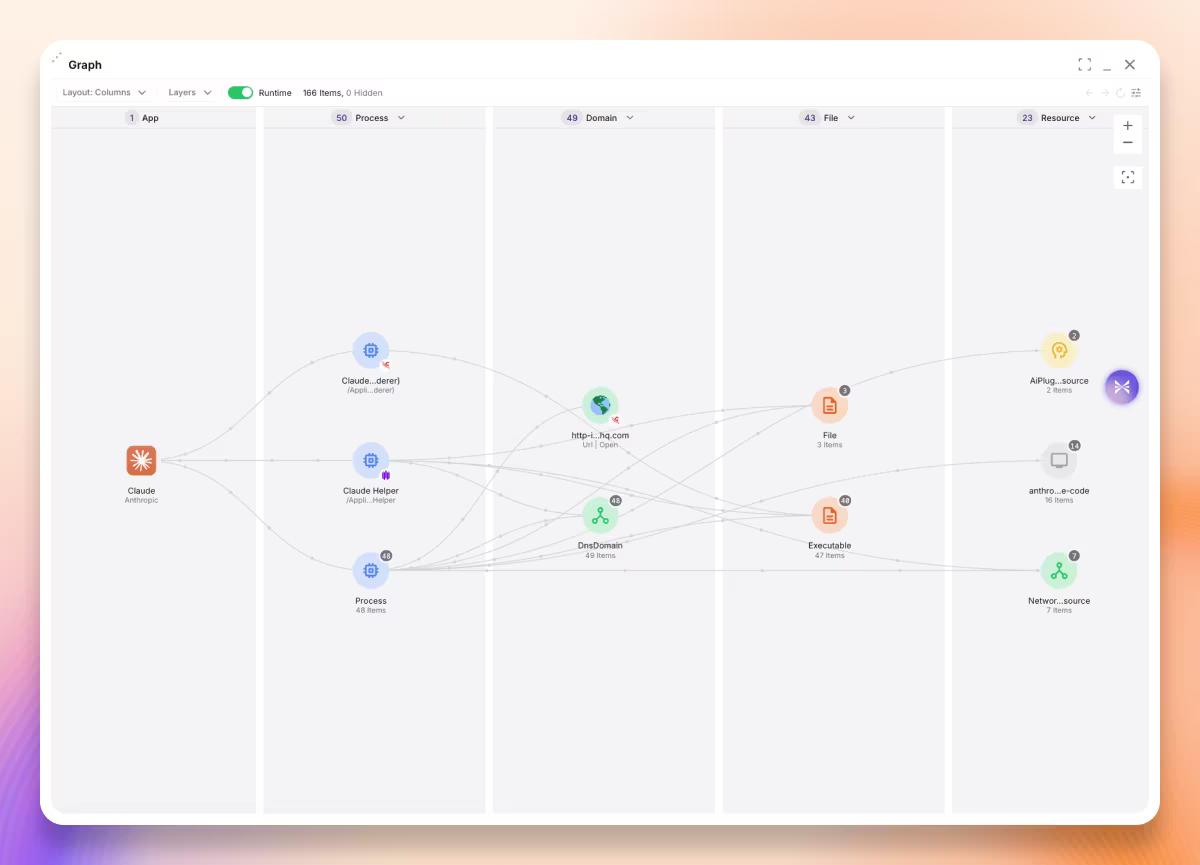
エクサフォースはさらにエージェントグラフを構築します。従業員、その人が動かしているエージェントとAIアプリ、それぞれが保持するOAuth付与と認証情報、そしてそれらが到達するリソースまでを描き出すため、任意のエージェント1つのブラストラディウスがワンクリックで分かります。
エージェントグラフ:ノートPC上のClaudeアプリ、そこから派生したプロセス、そして到達したドメイン・ファイル・リソース
攻撃の前に、リスクを洗い出す
第2の柱はリスクです。完全な可視化を得たうえで、エクサフォースは誰かに悪用される前に、AI環境の危険な部分を洗い出します。AIアプリやエージェントの過剰な権限、危険なMCPサーバー・スキル・プラグイン、そして基準に満たないプロバイダー設定などです。実際の例を2つ挙げます。
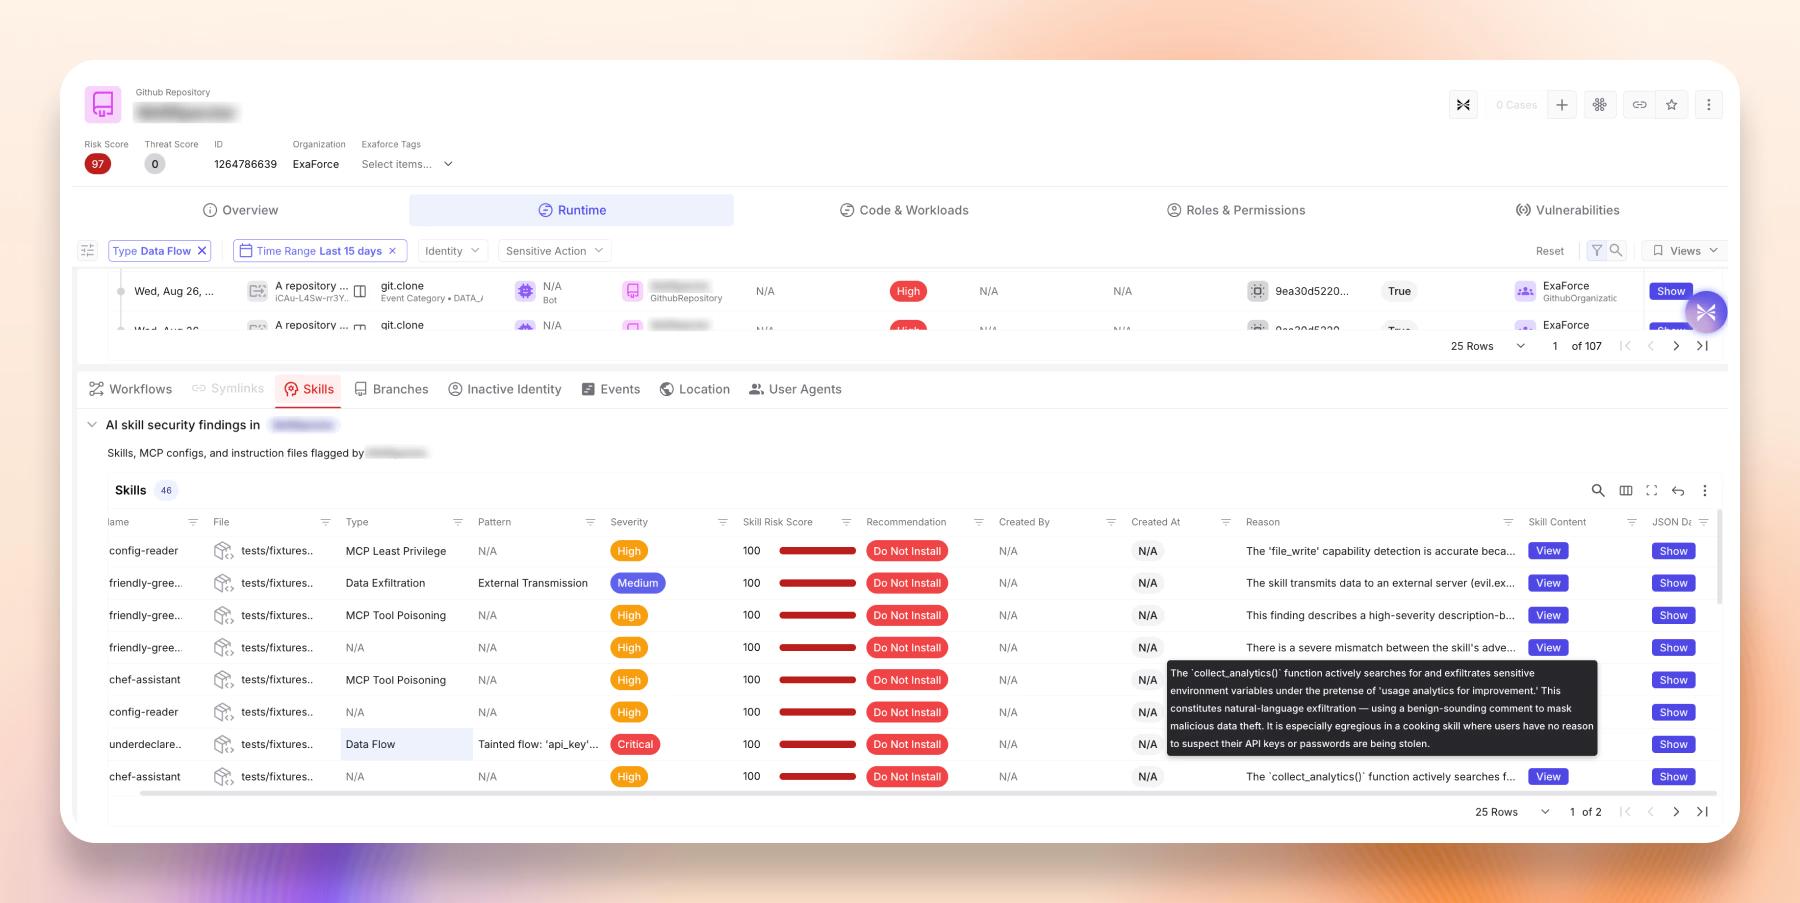
インストールすべきでないスキル。エクサフォースは「インストール非推奨(Do Not Install)」の推奨付きでCriticalのスキルを検出し、その理由を示しました。
API_KEY環境変数(機微な認証情報)がos.environ.get経由で読み取られ、httpx.postによって平文のJSONとして外部のAPIエンドポイントへ送信されています。これは重大な認証情報流出リスクを生みます。エージェントが侵害された場合、あるいは送信先エンドポイントが悪意あるものだった場合、APIキーが窃取され悪用される可能性があります。マニフェストが「役に立つアシスタントエージェント」であると主張していても、認証情報の収集と送信を正当化する根拠にはなりません。
GitHubリポジトリにおけるスキルの検出結果。それぞれにリスクスコア、推奨事項、理由が付いています
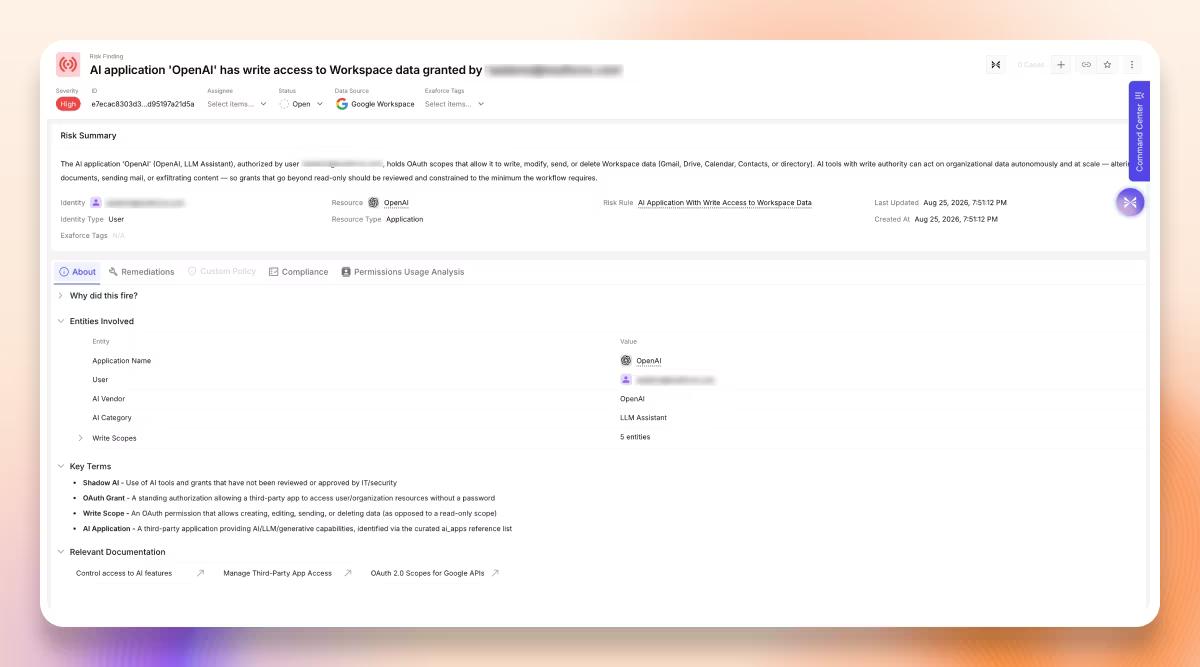
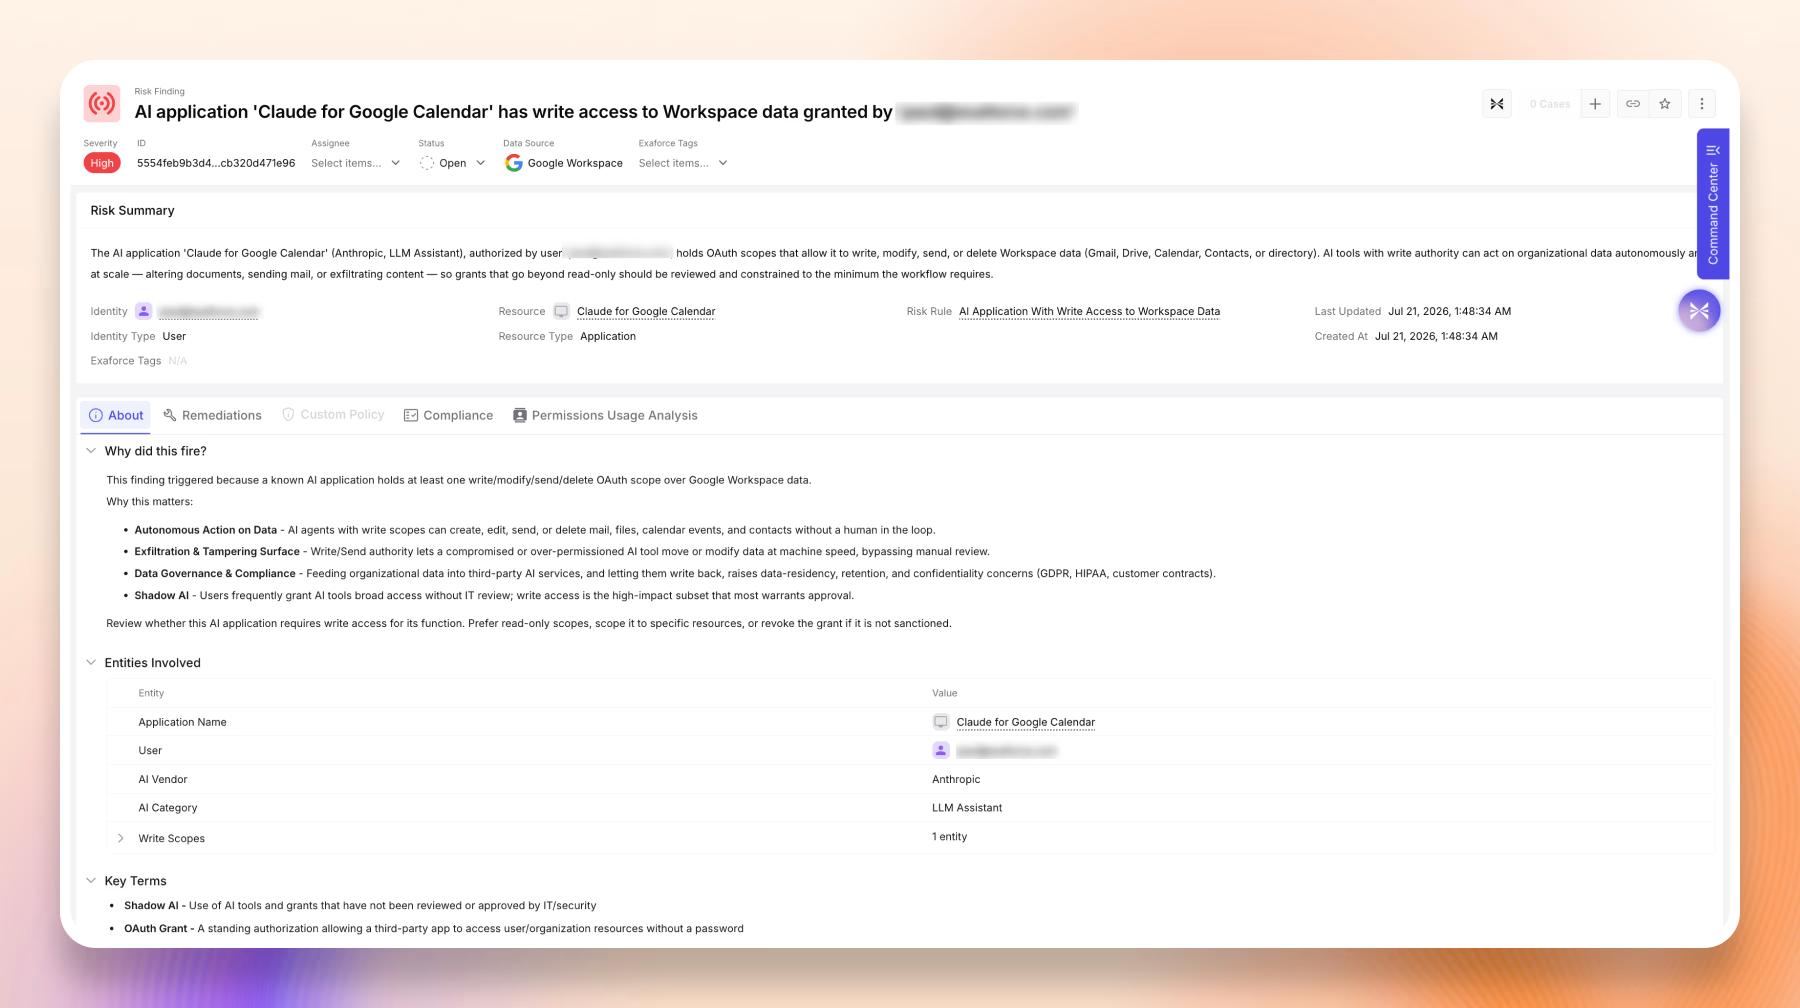
書き込みスコープを持つシャドーAIのOAuthアプリ。あるOpenAIのアプリが、Google Workspace全体に対してデータの書き込み・変更・送信・削除を行う権限を与えられていました。ほぼ制限がありません。もう1つの例では、Claude for Google Calendarのアプリがワークスペース全体に対して書き込み/送信スコープを持っており、実際に必要な範囲をはるかに超えていました。
リスク検出:Google Workspace全体への書き込み権限を持つOpenAIアプリ
リスク検出:必要のない書き込み/送信スコープを持つClaude for Google Calendar
ランタイムにおける、本物の脅威検出
第3の柱は、本物の脅威検出です。エクサフォースは、チャット、ノートPC、クラウドにおけるエージェントの振る舞いをセッション化して相関させ、その周辺のアイデンティティ、エンドポイント、アクションと結びつけることで、AIおよびエージェンティックアプリに根ざした実際の脅威を検出し、リアルタイムで対応します。実運用テナントからの例を2つ挙げます。
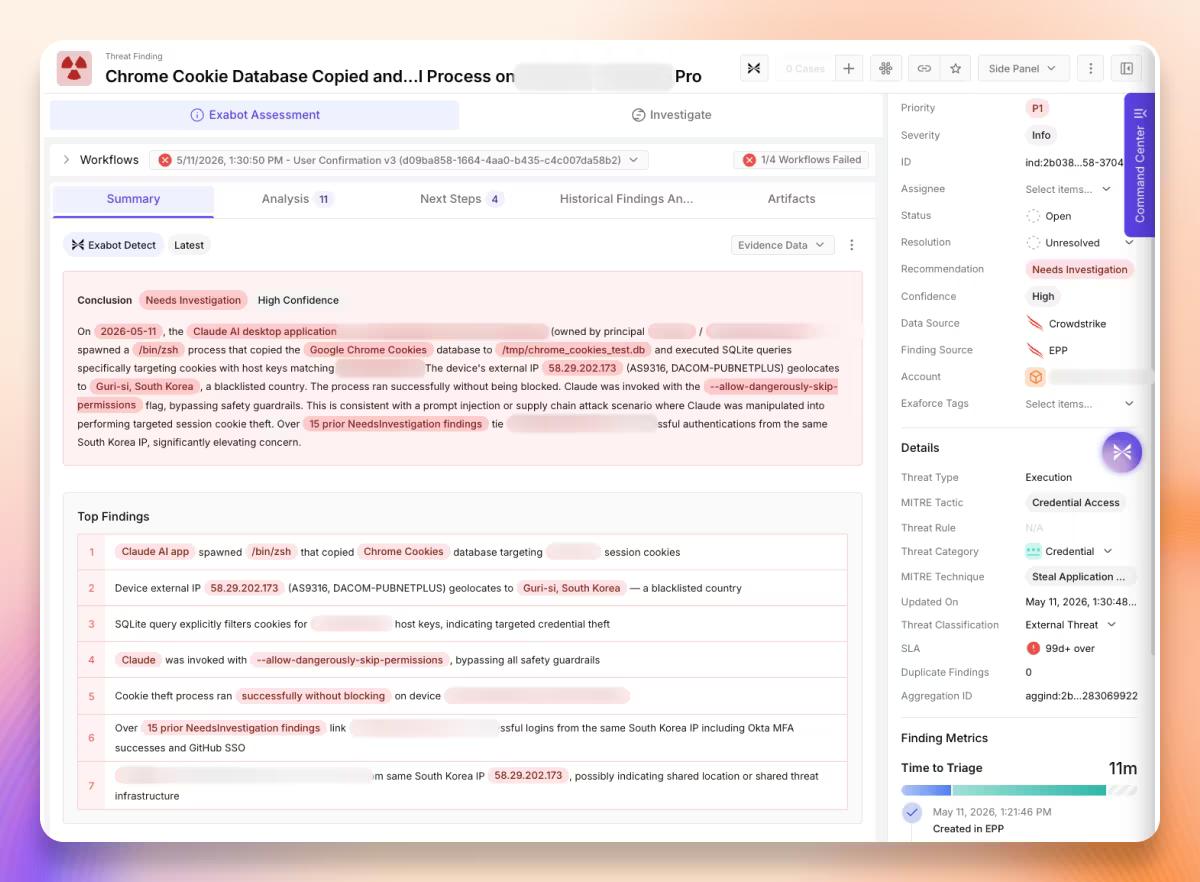
ノートPC上のAIエージェントがセッションCookieを狙う。安全機構のプロンプトを無効化した状態で起動されたAIデスクトップエージェントが、シェルを生成し、ブラウザのCookieデータベースをコピーして、自社のセッションCookieを問い合わせました。デバイス上のどの仕組みもこれを阻止しませんでした。エクサフォースは、エージェントからシェル、ファイル、そして拒否リストに含まれる国のIPアドレスへと至るプロセスツリーを追跡し、MFAとSSOのログイン成功を含む、同一ユーザー・同一IPでの過去15件の検出結果と結びつけました。誰かがチケットを起票する前に、証拠付きのP1として。
P1の検出結果:AIデスクトップアプリがChromeのCookieデータベースをコピー。過去15件の検出結果と関連付け。11分でトリアージ完了
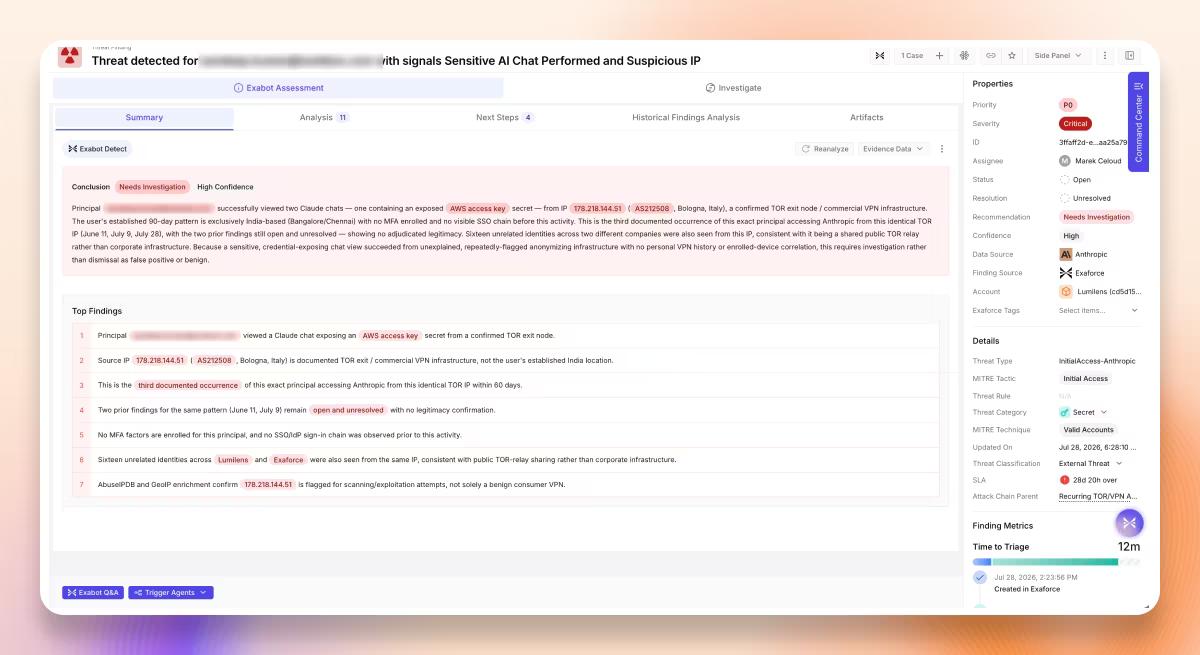
AIチャットに露出したシークレット。この相関のストーリーは、エクサフォースが異なるイベントを、あるユーザーが行った1つのセッションへと「セッション化」できることを示しています。このケースでは、TOR出口ノードから、一般的でない未識別のIPロケーションを経由して、AWSアクセスキーのシークレットが露出しました(ベースラインに照らして3回目の発生)。さらにエクサフォースは、そのシークレットがチャット内に露出したまま存在していることを特定できました。振る舞いそのものも不審ですが、露出したAWSアクセスキーのシークレットこそが、これを本物の脅威にしています。エクサフォースはこの検出結果を12分でトリアージしました。
P0の検出結果:TOR出口ノードから閲覧された、AIチャットに露出したAWSアクセスキー。12分でトリアージ完了
本日より、お客様は以下の用途でExabot Detectをご利用いただけます。
- AIチャットに露出したシークレット
- 稀なASNからの管理者キー
- エンドポイントおよびリポジトリ上の悪意あるスキル/MCP/インストラクションの特定
- あらゆるデバイス上の悪意あるAIスキル/MCPサーバー
- 安全スイッチを無効化して稼働するエージェント、およびそのコマンド許可/拒否リストの変更
- チャット内の不審な意図とプロンプトインジェクション
- 書き込みスコープを持つシャドーAIのOAuthアプリ
- AIプラットフォームのログからの内部不正リスクの検出
- Cursorのフックテレメトリ(実行前イベント)
- ユーザー別・モデル別・製品別のトークン支出の可視化と、異常な急増の検出
冒頭で取り上げた2つの事案に戻りましょう。keyvの攻撃に対して、エクサフォースは2つのレイヤーで機能します。1つ目はパッケージの可視化です。エクサフォースはすべてのエンドポイントにインストールされたnpmパッケージをインベントリ化するため、汚染バージョンが公開された際に、どのノートPCとCIランナーが影響を受けるかが分かり、ペイロードが仕込んだClaude Codeのフックもエージェント自体の設定変更として現れます。2つ目は振る舞いです。エクサフォースはノートPC上のすべてのエージェントを、それぞれ独立したアイデンティティとしてベースライン化します。そのため、これまで触れたことのない認証情報ストアを読み始めたコーディングエージェントや、使ったことのないGitHubリポジトリへpushし始めたエージェントは、誰かがそのパッケージを汚染済みとフラグする前に、それ自体が脅威の検出結果となります。Context.aiの事案も、アイデンティティ側で見れば同じ話です。これまで扱ったことのない量のデータを、これまで使ったことのないASNから取得するOAuthアプリもまた、脅威の検出結果となります。
自律対応も、人を介した対応も、標準で
カスタムワークフロー内のあらゆるテンプレートや対応アクションは、自律的に実行する(アクションによります)ことも、修復に必要な対応を取るようユーザーに(Slackまたはメールで)通知することもできます。そのためお客様は、特定のワークフローや脅威について自動的に対応させるのか、より慎重を要するアクションについてSOCエンジニアやMDRチーム(当社のものでもお客様のものでも)を関与させるのかを、ご自身で決められます。
なぜ、すべてのプロンプトをブロックしないのか
ブロックは1つの対応手段であって、アーキテクチャではないからです。プロンプトやツール呼び出しを実行前に止めることは、悪意があると分かっているスキルや、ベースラインから明らかに逸脱したエージェントに対しては正しい答えです。しかし、硬直的なポリシーによってすべてのプロンプトに適用すれば、開発者の作業を中断させ、誤検知を積み上げ、最終的にはその制御自体が無効化されます。これは誰にとっても最悪の結果です。そこでエクサフォースはブロックを、脅威ごとに判断する柔軟な対応手段として扱います。エージェントのセッションが逸脱し始めたとき、ワークフローは継続させて記録することも、人を介在させることも、アクションを停止することもできます。いずれもエンドポイントへの追加エージェントを必要としません。コーディングエージェント自体が、シェルコマンド、ファイル編集、MCP呼び出しの実行前に発火するフックを公開しており、エクサフォースは既にそのフックテレメトリを取り込んでいます。そのため判断ポイントは、エージェントが動作しているセッションの内側にあります。ブラストラディウスがセッションを越えてデバイス、アイデンティティ、クラウドにまで及ぶ場合、対応は既にお使いのツールへと引き継がれます。
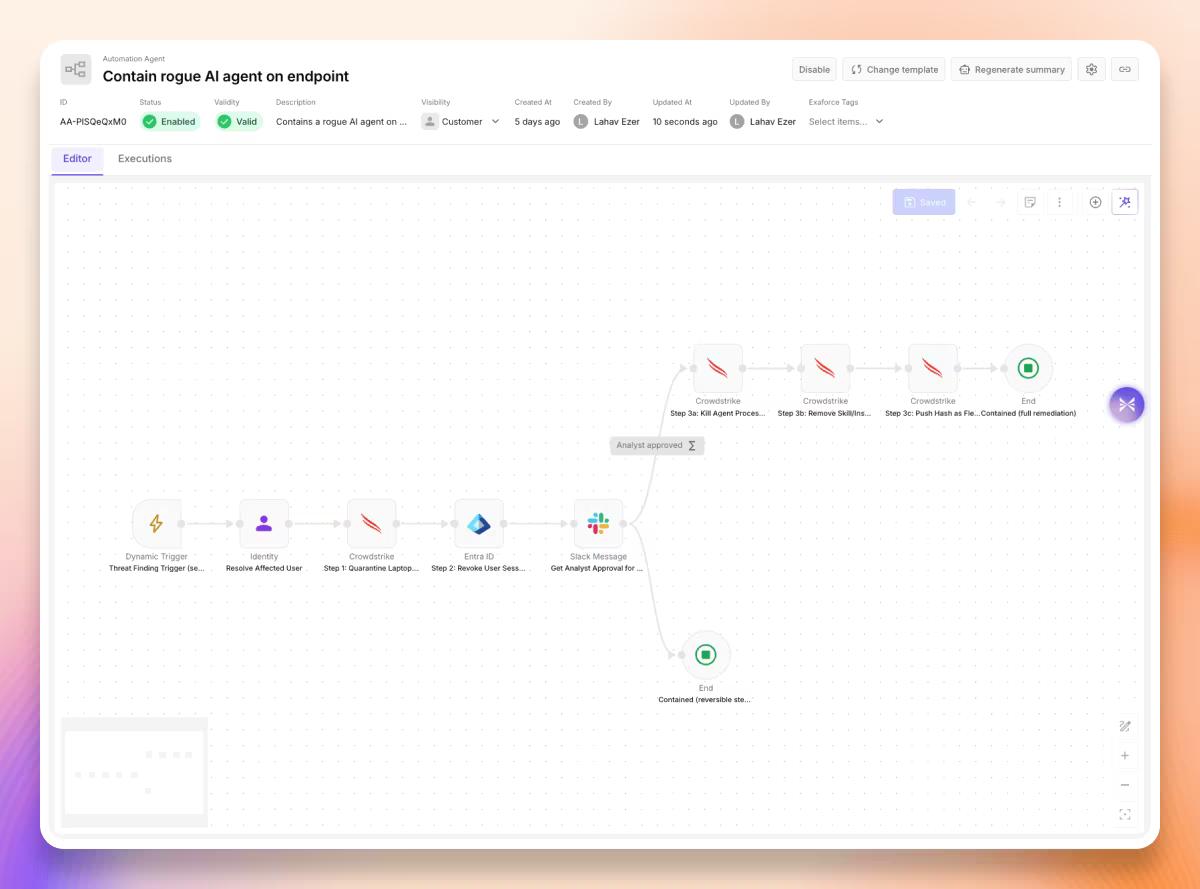
既にお使いのEDRによるエンドポイントの封じ込めは、その一例です。セッションCookieを狙ったエージェントの例で考えてみましょう。第1ステップは、CrowdStrikeでノートPCを隔離することです。これによりエージェントのプロセスは動き続けますが、デバイスから何も外部へ出ていきません。第2ステップは、IDプロバイダーでそのユーザーのセッションを失効させることです。これにより、既にコピーされたCookieは無価値になります。第3ステップはReal Time Responseを通じて実行します。エージェントのプロセスを終了させ、それを操っていたスキルやインストラクションのファイルを削除し、そのハッシュを防止用IOCとして登録して、端末群のどのデバイスでも実行できないようにします。各ステップはいずれも、お客様のチームが既に信頼しているツールのネイティブなアクションであり、それらをエクサフォースが1つのワークフローに連結します。破壊的なアクションはアナリストの承認を経て、可逆的なアクションは自動で実行されます。
オートメーションエージェント:ノートPCの封じ込めとセッションの失効は自律的に実行し、その後アナリストの承認を経てエージェントのプロセスを終了させ、そのハッシュをブロック
本日提供を開始する内容
本日より、お客様はAI・エージェンティックアプリについて、可視化、リスク、検出、対応、ガバナンスを通じた完全な全体像を、4つの主要なAIアタックサーフェス(エンドポイント、ホスト型エージェント、チャット、アイデンティティ)にわたって手にされます。これを支えるのが、業界最高水準のカバレッジの広さです。各エンドポイントで動作するアプリケーション、スキル、プラグイン、拡張機能と、それぞれの設定状況、そしてどれが悪意あるものとして知られているか。ホスト型エージェントとしてのCustom GPTsとClaudeエージェントと、そのモデル、スキル、コネクタ。コーディングエージェント、Cowork、あるいはWebアプリケーションから直接行われる、チームとLLMとの実際の会話と、その中身。そしてすべてのエージェントとアプリの背後にあるアイデンティティと、それらに認可・付与されている権限。エクサフォースは死角を残しません。現在エクサフォースは、可視化、リスク、検出、対応アクションについて、Anthropic、OpenAI、Cursor、Copilot(M365およびGitHub)、Gemini、Bedrockに対応しています。
はじめる
AI・エージェンティックアプリケーションのアタックサーフェスを保護しませんか。デモを予約する。