私たちは、数百のプレイブックを備えた成熟したSOARプログラムでありながら、それを抑えるはずのコードよりも速くインシデントキューが伸び続けている現場を何度も見てきました。このギャップこそが、2026年にセキュリティチームがAgentic SOCを評価している最大の理由です。
この用語はゆるく使われがちなので、正確さが役に立ちます。Agentic SOCは、チームがすでに運用している自動化と実際に何が違うのでしょうか。そして、エージェントが調査業務を引き受けたとき、人間のアナリストはどこに位置づけられるのでしょうか。本ガイドでは、日々の運用の観点から、内側から見たAgentic SOCの姿も取り上げます。
Agentic SOCとは?
Agentic SOCとは、AIエージェントが、静的で事前に書かれたルールではなく動的な推論によって調査、トリアージ、対応のタスクを処理するセキュリティオペレーションセンターです。「エージェンティック(agentic)」という言葉はAI研究に由来し、目標を設定し、一連のアクションを計画し、見つけたものに応じてアプローチを適応させられるシステムを指します。
実務的には、AIがアラートを読み、何を調べるかを決め、EDR、SIEM、クラウドリソース、アイデンティティ、コード、脅威インテリジェンスフィードなどから関連するコンテキストを集め、何が起きたかについて仮説を立て、裏付けとなる証拠とともに結論を人に提示し、自動で、または人間を介在させてアクションを実行するということです。
SOCにおけるエージェンティックな自動化とスクリプト型の自動化
SOARプレイブックが起動すると、プレイブックが書かれた時点で人間のエンジニアが定義した経路をたどります。プレイブックは単に条件Aが一致するかを確認し、アクションBを実行するだけです。
AIエージェントは構造的に異なることをします。フィッシングアラートの調査といったタスクを受け取り、どのステップを踏むかを自ら決めます。標的となったユーザーの役職をActive Directoryに問い合わせ、送信元ドメインが最近登録されたものかを確認し、添付ファイルのVirusTotalの結果を取得し、過去48時間に同じエンドポイントからのラテラルムーブメントがなかったかを調べるかもしれません。これらの調査結果のいずれかで状況の見え方が変われば、エージェントはアプローチを調整します。
この目標志向で適応的に振る舞う能力こそが、AIセキュリティエージェントをそれ以前の自動化と分けるものです。
SOCにおけるAgentic AIを定義する4つの特性
エージェンティックな機能を謳うセキュリティプラットフォームは、実際に提供するものに大きな幅があります。この用語が意味を持つのは、次の4つの性質が連携して働いている場合です。
- 自律性とは、チームが定義したガードレールの範囲内で、人間が各アクションを承認しなくてもエージェントが多段階のタスクを完了できることです。どのデータソースに問い合わせ、どのツールをどの順序で使うかをエージェントが決めます。
- 計画性とは、エージェントが複雑な目標をサブタスクに分解できることです。アラートの調査は、エージェントが独立して管理する一連の検索、相関分析、確認になります。
- 推論とは、エージェントが証拠を評価することです。データを取得し、それを解釈します。「これは真陽性です。IPアドレスは既知の攻撃者と一致し、このユーザーにはこの種のファイルをダウンロードした履歴がなく、しかも30秒以内にそのファイルを複数一括ダウンロードしています」というのは、複数のデータポイントにまたがる推論から導かれた結論です。
- 適応性とは、エージェントがアラートと環境に応じて計画を変えることです。最初の調査でアラートがAWSのイベントに関するものだと判明すれば、エージェントは無関係な経路を進み続けるのではなく、それに応じてデータ収集と評価を調整します。
Agentic SOCとSOARの違い、プレイブックの限界
チームは何年もかけてプレイブックライブラリを構築してきましたし、明確に定義された高頻度のタスクには、決定論的な自動化は今でも理にかなっています。しかし、カバレッジの問題は現実です。
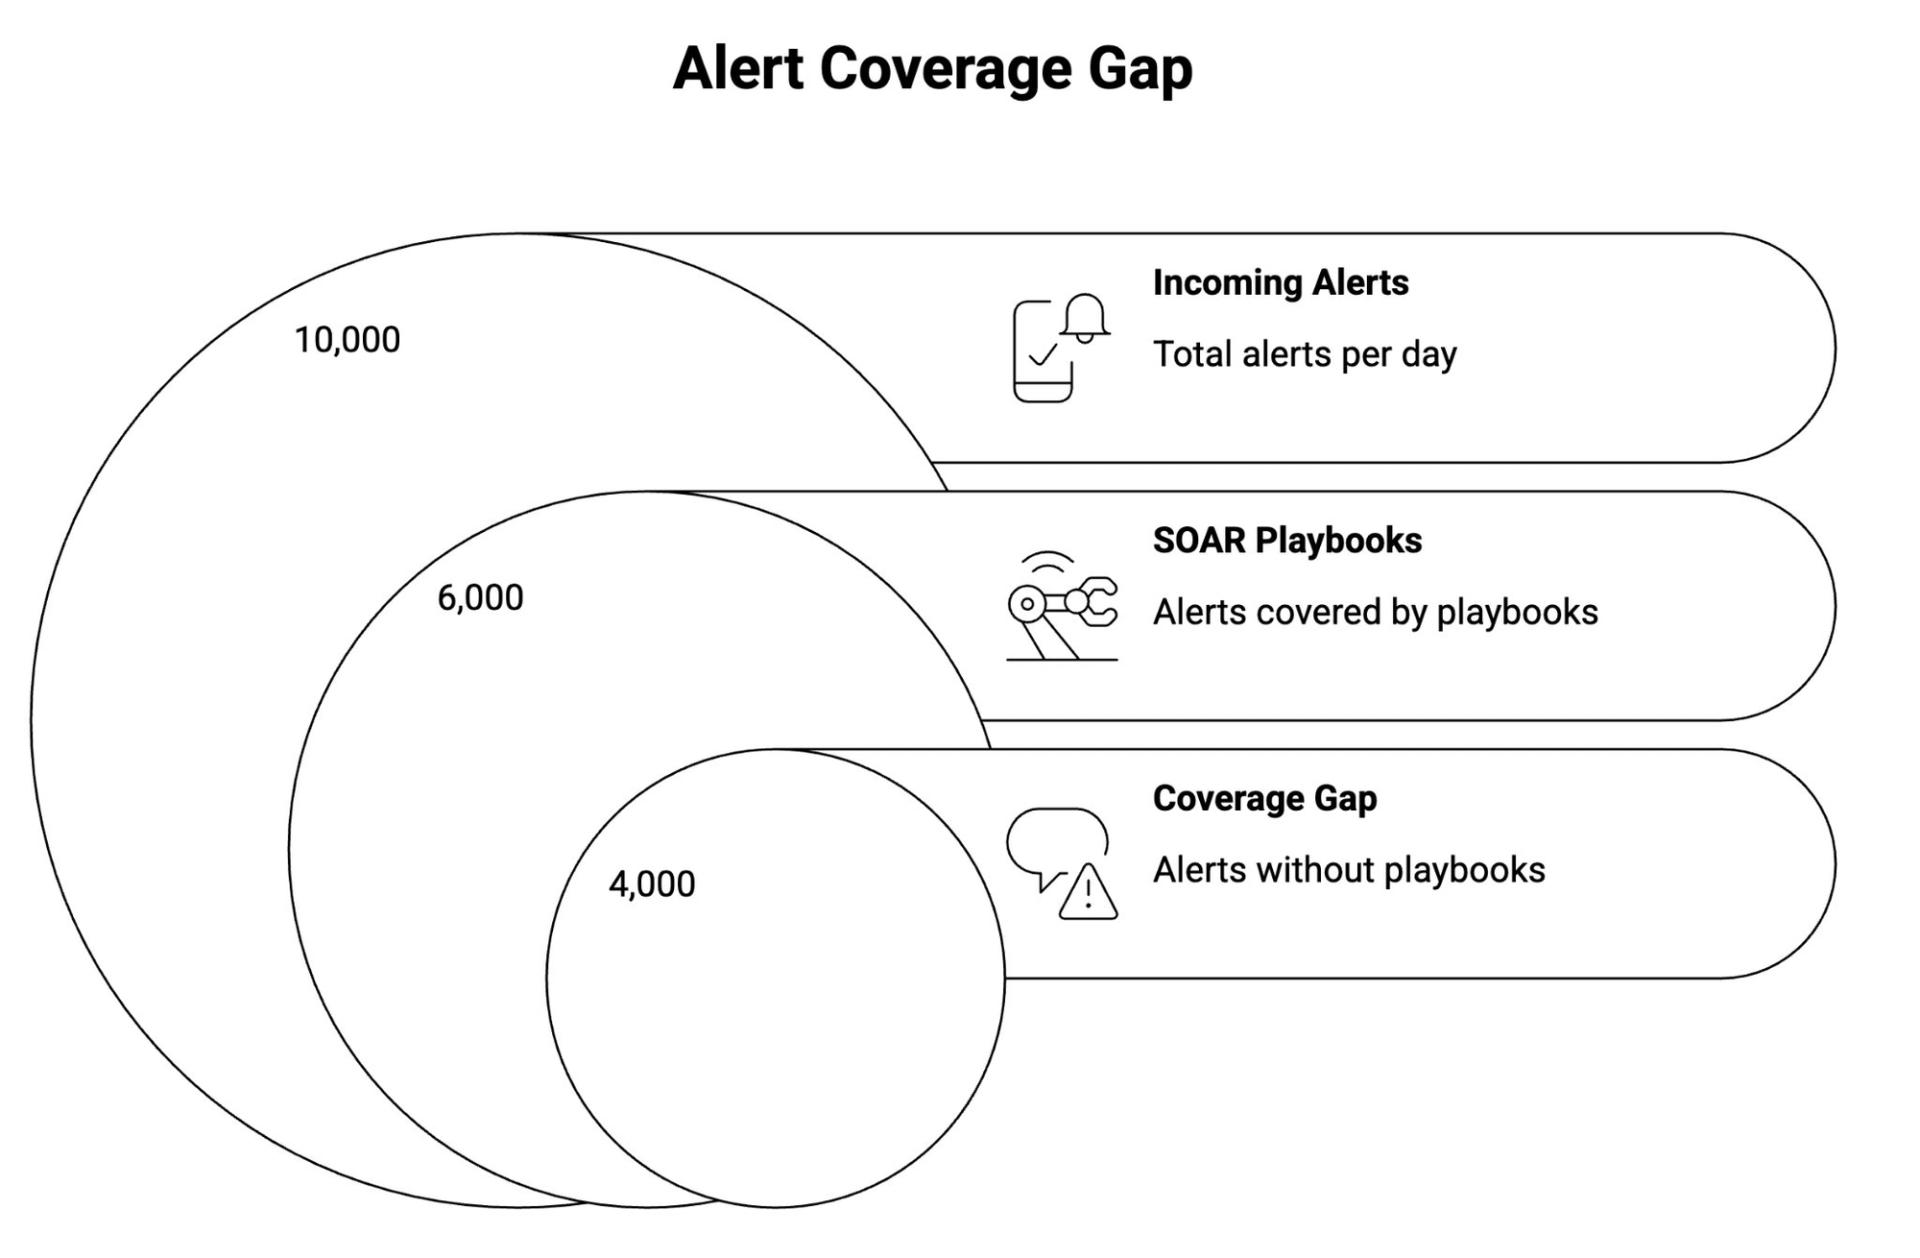
核心的な問題は、プレイブックが機能するのは、プレイブックを書けるほど頻出し、よく理解されているアラートタイプに限られることです。それ以外はすべて人間のアナリストに回り、つまり多くの場合、まったく調査されないままになります。
割合は組織によって異なりますが、パターンは一貫しています。SOARは頻出かつ予測可能なものを捉えます。エージェンティックなシステムは、ロングテールや固有の状況を含めて大多数を処理できます。AIエージェントは、これまで見たことのない特定のアラートの組み合わせに対して、事前に書かれた手順を必要としません。優れたアナリストと同じように、関連するコンテキストを集め、それが何を意味するかを考え抜くことで、見慣れない状況についても推論できます。
たとえばAcctonは、エクサフォースのAgentic SOC Platformを導入した後、平均調査時間(MTTI)を3時間から10分に短縮しました。
プレイブックベースのSOARのもう1つの限界は脆さです。環境が変わると(新しいSaaSツール、クラウド移行、買収など)、プレイブックは壊れるか、正確でなくなります。その保守はフルタイムの仕事です。AIエージェントは、環境の過去の状態に対して書かれた手順を実行するのではなく、現在のデータから推論するため、環境のドリフトの影響を受けにくくなります。
Agentic SOCとAI SOCの違い
2つの用語は重なり合っており、ベンダーはしばしば同じ意味で使います。AI SOCはより広いカテゴリーです。アラートを要約したり自然言語をクエリに変換したりするコパイロットを含め、AIを適用するあらゆるセキュリティ運用モデルを指しますが、そこではアナリストがすべてのステップを主導します。
Agentic SOCはそのスペクトラムの最も先にあります。エージェントがフィッシング調査の一連の流れのような多段階の作業を担い、証拠を添えた結論をアナリストに手渡します。
AI SOCツールを評価するときに役立つテストは、調査の次のステップを誰が決めるのかを問うことです。答えが常にアナリストなら、そのツールは支援型です。エージェントが決めてアナリストがレビューするなら、そのモデルはエージェンティックです。
Agentic SOCの仕組み
アラートが発生すると、それはオーケストレーション層に入り、適切なAIエージェントにルーティングされます。エージェントはアラートのメタデータと関連する生ログデータを読み、調査計画の実行を始めます。
エージェントは、アラートの種類とすでに見えているデータに基づいて、必要な情報を判断します。不審なログインのアラートなら、位置情報とデバイス履歴から始めるかもしれません。マルウェア検出なら、プロセスツリーと同じ時間帯に行われたネットワーク接続から始め、見つけたものをMITRE ATT&CKのテクニックにマッピングするかもしれません。
エージェントは、一連のツールとデータ(アイデンティティプロバイダー、クラウドデータ、リソース構成、脅威インテリジェンスフィード、チケットシステムなど)を使って調査ステップを実行します。各ツール呼び出しはデータを返し、それが次のステップの判断材料になります。エージェントが結論に達したとき、その結論は証拠で裏付けられます。そして人が読める要約を生成し、必要に応じて定義された対応アクション(封じ込め、ブロック、通知)を実行します。
このループの質は、データへのアクセスに大きく依存します。エージェンティックなシステムには統合されたテレメトリーが必要です。エンドポイントデータとネットワークデータを共通のタイムラインで相関分析できないサイロ化されたデータ環境は、エージェントが推論できる範囲を狭める死角を生みます。これが、Agentic SOC導入の基盤として統合セキュリティデータプラットフォームの採用を後押ししています。
エージェンティックなモデルにおける人間のアナリストの役割
AIはSOCアナリストを置き換えるのでしょうか。Agentic SOCでは、アナリストの時間は、エージェントが吸収する反復的なTier 1およびTier 2のトリアージとエンリッチメントから離れ、残された判断へと移ります。その残された仕事は、より高度なものです。
エージェンティックな導入では、手作業のトリアージと調査の量が大幅に減ります。それが狙いです。エージェントは、現在アナリストの1日の大半を占めている調査ステップを処理します。人間に残るのは、エージェントには下せない判断と、脅威ハンティングや検出エンジニアリングのような創造的なタスクです。
オペレーターからオーケストレーターへ
アナリストの役割は、調査を実行することから、エージェントの監督、エスカレーションの処理、アドホックな調査の実施へと移ります。これには従来のSOC業務とは異なるスキルが必要です。アナリストは、エージェントの出力をどう解釈するか、結論をいつ信頼しいつ深掘りするか、エージェントのためにビジネスコンテキストをどう書くか、そして新しく未知の攻撃を見つけるために攻撃者のようにどう考えるかを理解する必要があります。
エージェンティックなモデルがスキルギャップをあらわにすると感じているセキュリティチームもあります。大量のトリアージで生産的だったアナリストが、エージェンティックなシステムからエスカレーションされる調査や判断の仕事も得意とは限りません。これは技術の問題であると同時に人材とトレーニングの問題であり、ISC2のサイバーセキュリティ人材調査が示す、より広い人材ギャップをさらに深刻にします。
Agentic SOCにおけるヒューマン・イン・ザ・ループ(HITL)の概念は、自動化されたワークフローのどこに人が関与するかを指します。確信度が高くリスクの低いアクション(既知の悪意あるIPのブロック、感染が確認されたエンドポイントの隔離)については、多くのチームが今では事前定義のガードレールのもとで自律的な対応を許可しています。よりリスクの高いアクション(ユーザーアカウントの無効化、サーバーの検疫)については、人間の承認がループに残ります。その境界は、各組織が自らの環境とリスク許容度に基づいて定めるポリシーの問題です。
透明性、ガバナンス、AIの信頼の問題
2026年におけるAgentic SOC採用の最大の障壁は、セキュリティチームがエージェントの決定を信頼できるか、そして何かが起きたときにその決定を説明できるかという問題です。
エージェントを監査できないSOCは、自動化のないSOCとは別種の問題を抱えています。エージェントが誤って本番サーバーを隔離し、なぜそう判断したかを再構成できなければ、将来同じ誤りを防ぐ手段を失ったことになります。
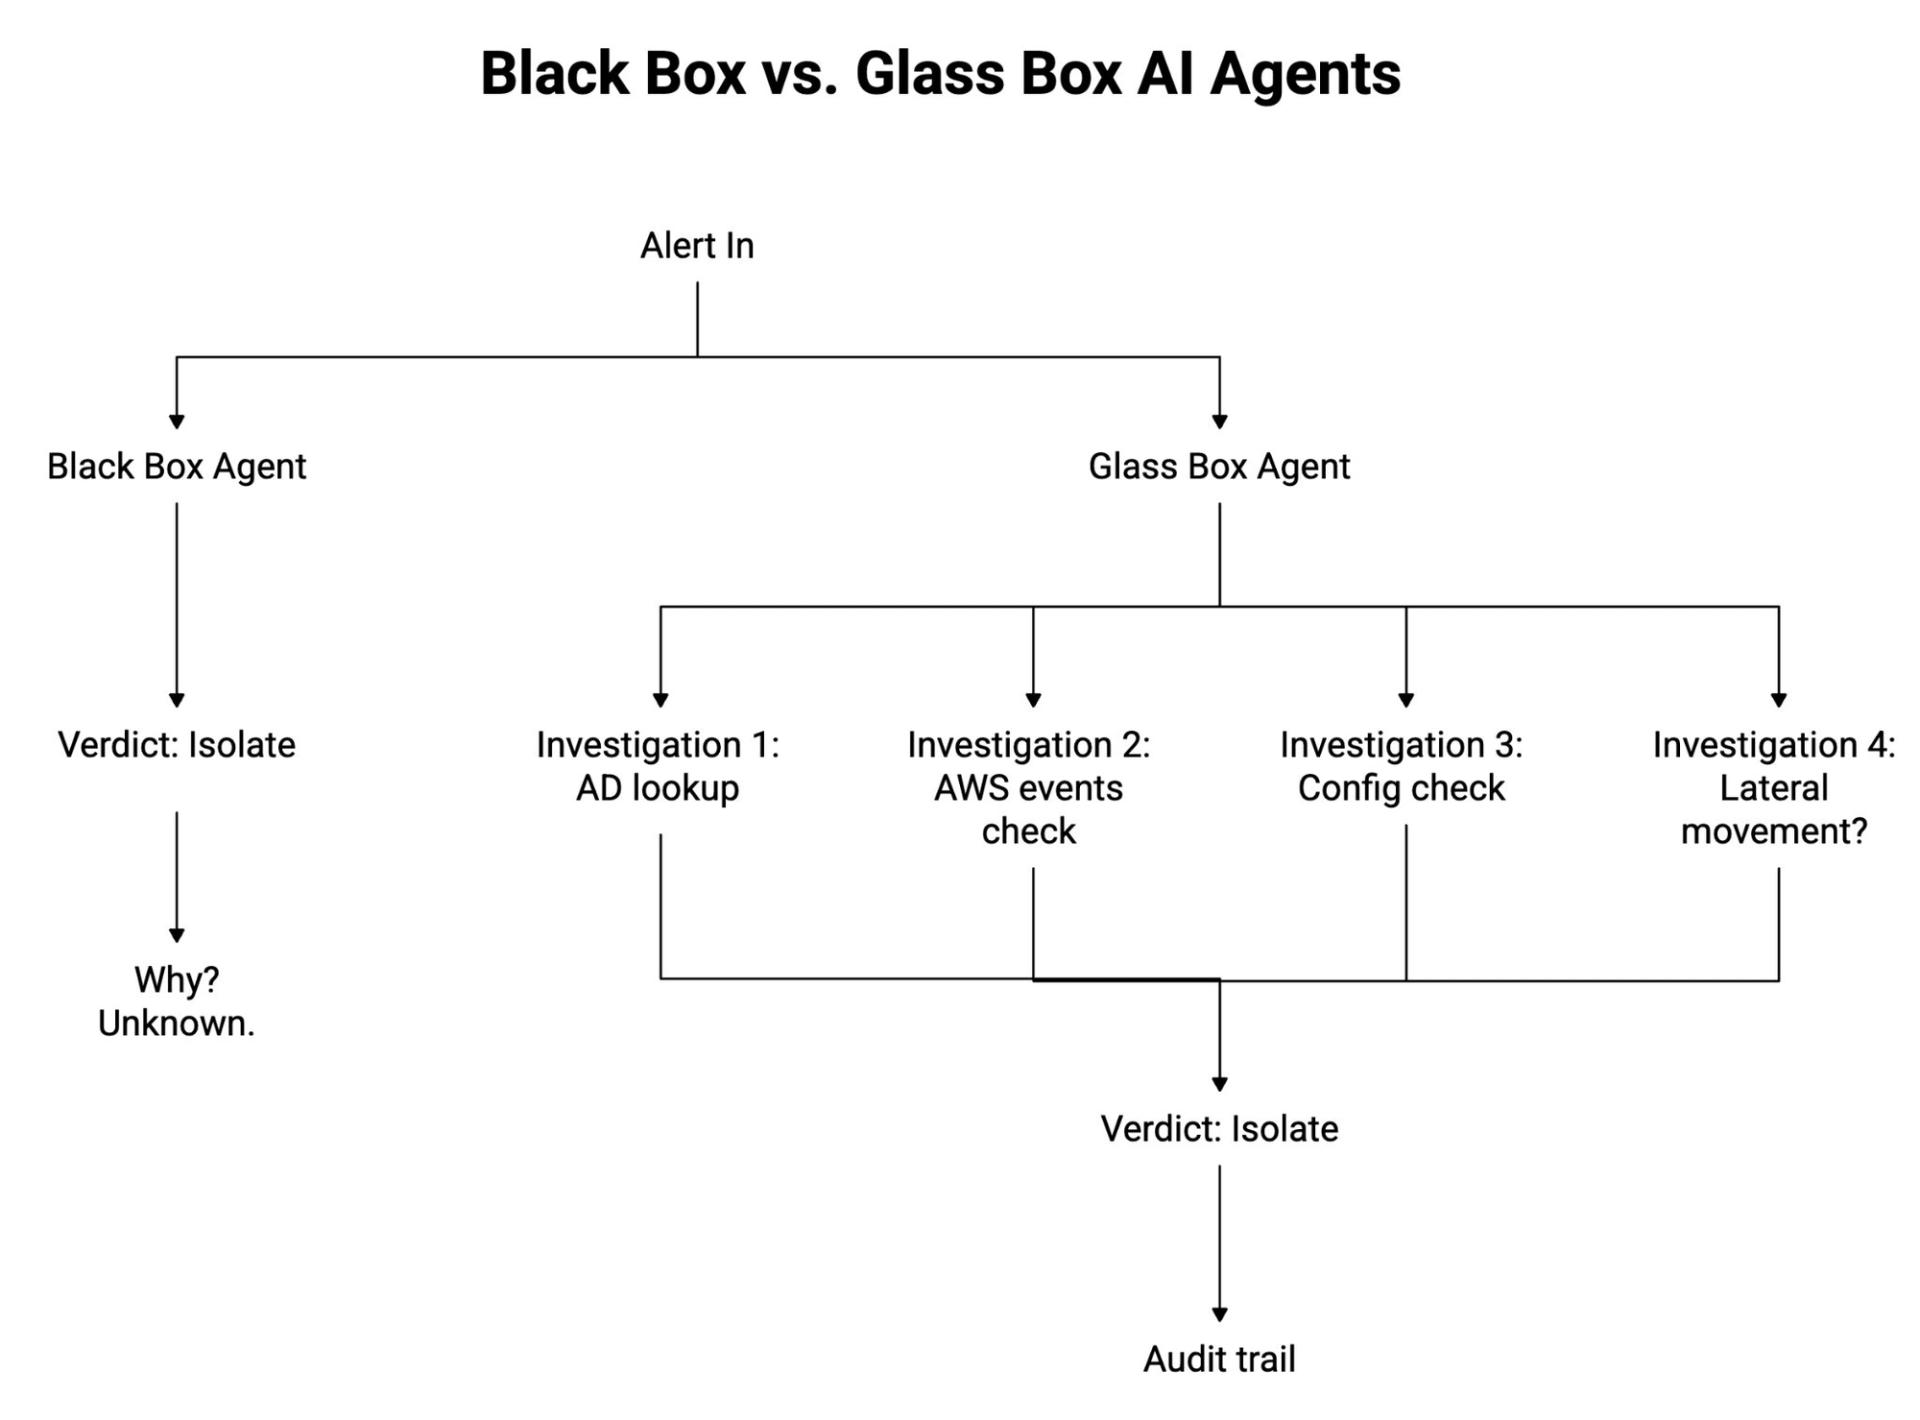
エージェンティックなプラットフォームを採用する前に問うべきことは次のとおりです。調査中にエージェントが取ったすべてのアクションの段階的な記録を見られるか。どの問いを立て、どんな答えを得て、それぞれから何を結論づけたかを確認できるか。人間の承認なしに特定カテゴリーのアクションをエージェントが取れないようにするガードレールを定義できるか。そして、エージェントが誤ったとき、その推論のどこで失敗したかを追跡できるか。
グラスボックスAIかブラックボックスAIかという対比は、これらの能力を評価するうえで便利な言い回しです。ブラックボックスのエージェントは結論を示しますが、推論は示しません。グラスボックスのエージェントは、人間のアナリストがレビューし監査できる形式で意思決定の連鎖を開示します。調査手順に説明責任が求められる規制産業では、グラスボックスは必須要件です。
AIエージェントをめぐるガバナンスの基盤は、エージェントの能力そのものに比べて未成熟です。自律的な対応へ急いで進む組織は、エージェントが何をしているかを監査する能力が追いついていないことがよくあります。インシデントがそのギャップを露わにする前に埋めてください。NIST AIリスクマネジメントフレームワークは、エージェンティックなシステムをめぐるガバナンスポリシーを策定するチームの出発点になります。MITRE ATLASも、SOCで稼働するエージェントを含むAIシステムを標的とする攻撃者のテクニックを目録化しているため、ここで役立ちます。
SOCで起きているアーキテクチャの転換
Agentic SOCは、アーキテクチャの新たな重心です。アラートを主要な作業単位として扱う代わりに、Agentic SOCは調査を作業単位として扱います。そこではエージェントがアイデンティティ、エンドポイント、クラウド、ネットワーク、SaaSにまたがってコンテキストを集め、仮説を立て、検証し、人間がレビューできる証拠に基づく説明を生み出します。この転換が機能するのは、統合されクエリ可能なテレメトリーからの推論と、どのタスクを自律的に実行でき、どれに人間の承認が必要かを決めるオーケストレーション層を環境が備えている場合だけです。
優れたAgentic SOCプラットフォームは、統制された自律性のために作られています。エージェントがなぜインシデントをエスカレーションし、封じ込め、クローズしたかを再構成できなければ、それをチューニングすることも、監査人に対して正当化することもできません。できるのであれば、その自然な帰結としてサイクルタイムは短くなり、アナリストの負荷は軽くなります。できなければ、同じバックログの上に、より賢いインターフェースが乗っただけで終わることがほとんどです。
統制された自律性を実際に確かめる準備ができたら、エクサフォースのAgentic SOC Platformのデモをリクエストしてください。