Expelは、すでに所有しているセキュリティツール上で稼働するマネージド検知・対応(MDR)サービスです。同社のアナリストとRuxie AIがExpel Workbenchコンソール上で24時間体制でアラートに対応し、価格はパッケージごとの個別見積もりです。チームがExpelの代替を探すのは、各判定の結論だけでなくその背後にある証拠を確認したいとき、運用の一部を自社で担いたいとき、サービス料金がチームの成長より速く膨らむとき、あるいはリスクがアイデンティティ、クラウドのコントロールプレーン、SaaSへと移り、そこに特化した検知を求めるときです。本ガイドでは、Expelの機能、適さなくなる場面、マネージド型の選択肢を比較する方法、そして自社の1か月分のアラートで試すべき5つのプロバイダーを紹介します。本ページはExaforceが公開しており、Exaforceは5社のうちの1社です。
Expelの機能
Expelのサイトでは24時間365日のMDRサービスとして紹介されており、キャッチフレーズは「シグナルはお客様のツールが提供し、残りは当社の検知、AI、アナリストが担う」です。独自のエージェントをインストールするのではなく、インテグレーションを通じてエンドポイント、アイデンティティ、クラウド、Kubernetes、SaaS、メール、ネットワーク、OTのツールに接続し、Workbenchコンソールでは調査と対応アクションをリアルタイムで確認でき、サイトでAI SOCマネージャーと呼ばれるRuxie AIが、アラートのエンリッチメント、トリアージ、調査、レポートの下書きを行います。検証済みの脅威に対する自動修復は、アナリストによる確認の後に実行され、完全な監査証跡が残ります。価格は個別見積もりです。(expel.com、2026年11月時点)
チームがExpelの代替を探す理由
- 判定だけでなく証拠がほしい。 マネージドサービスはほとんどのアラートを代わりにクローズします。監査担当者、取締役会、あるいは自社のエンジニアから、なぜそのアラートが無害だったのかを問われたとき、その答えはプロバイダーの頭の中ではなく、ケースの中になければなりません。
- 一部を自社で運用したい。 自社ツール上に構築されたサービスなら、解約時にツールは手元に戻りますが、検知や自動化は戻りません。社内体制を育てる計画のあるチームは、段階的に引き継げるプラットフォームを求めます。
- 環境がアイデンティティとクラウド中心である。 エンドポイントのテレメトリーを軸に構築されたMDRサービスは、インテグレーションを通じてクラウドやSaaSに範囲を広げます。インシデントの多くがトークン、OAuthの権限付与、設定ミスのあるロールから始まるなら、そこを前提に構築された検知とデータモデルが必要です。
- 価格が成果ではなく範囲に応じて増える。 ソースやパッケージが増えるほど請求額も増え、サービスが実際に行う作業を見積もり間で比較するのは困難です。
MDRプロバイダーの比較方法
- 誰のツールか。 自社ツール上のサービス、プロバイダー独自のプラットフォーム上のサービス、または自社でも運用できるプラットフォーム。それぞれ乗り換え時のコストが異なります。
- 誰の検知か。 自社ツール上でプロバイダーが作成する検知、ツール自体のルール、またはインジェスト時に構築された環境モデル上で動く検知。新しいSaaSソースがどのようにカバーされ、そのロジックを誰が書くのかを確認してください。
- 何が見えるか。 クローズ済みのケースを開き、推論(実行されたクエリ、解決されたエンティティ、判定の証拠)を読ませてもらってください。
- 封じ込めの権限。 プロバイダーが確認なしで封じ込める範囲、承認が必要な範囲、そしてそれをアクションごとにどう設定するか。
- 価格の単位。 エンドポイント単位、アイデンティティ単位、アラート単位、パッケージ単位、プラットフォーム単位。合計額を比較する前に、自社環境の構成に合っているかを確認してください。
- 内製化への道筋。 プロバイダーのプラットフォームを自社チームで運用できるかどうか、そして運用した場合に何が変わるか。
Expelの代替5選の概要
Exaforce MDR
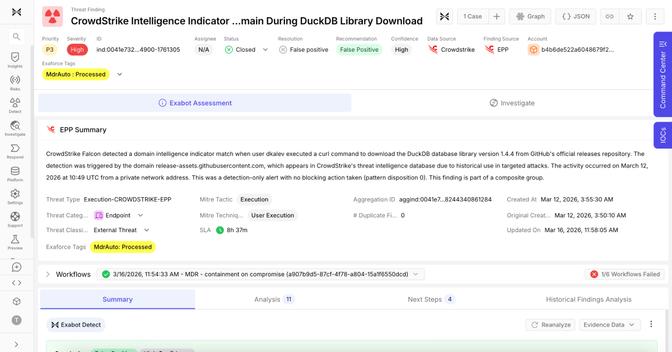
Exaforce MDRは、既存のツールではなくエージェンティックSOCプラットフォーム上で稼働します。データプラットフォームが130+のソースからログ、アイデンティティデータ、設定、コードを取り込み、各イベントをインジェスト時にアイデンティティ、リソース、およびその関係性のモデルと照合して解決します。独自の検知はこのモデル上で動作します。AIエージェントであるExabotsが同じモデル上で検知、トリアージ、調査、対応を行い、すべての判定に推論と証拠が示されるため、顧客はExaforceのアナリストと同じケースを確認できます。ExaUを使えば、チームは自社固有の業務に合わせて独自のExabotsを構築できます。顧客からは、誤検知が90%減少し、平均調査時間が95%短縮され、アラートから対応までの平均時間が30分未満になったと報告されています。チームはExaforce MDRによるフルマネージドから始め、時間をかけて必要なだけプラットフォームの運用を引き継ぐことも、初日から自社で運用することもできます。
Arctic Wolf
Arctic Wolfは、顧客ごとに専任のコンシェルジュセキュリティチームを割り当ててAuroraプラットフォーム上でMDRを提供し、その周辺にマネージドリスク管理やセキュリティ意識向上のサービスをセットにしています。適しているのは、担当チーム、幅広いサービスのセット、運用を担うベンダーを求める中堅企業です。トレードオフは独自プラットフォーム上のサービス全般と同じで、検知とコンテキストはプロバイダー側に残ります。
Huntress
Huntressは、マネージドEDR、Microsoft 365とGoogle Workspace向けのマネージドアイデンティティ脅威検知、マネージドSIEM、セキュリティ意識向上トレーニングを販売しており、いずれもサイトで24時間365日のAI中心のSOCと呼ばれる体制が支え、Athena Engineエージェントがアナリストとともに調査を行います。エンドポイント単位とアイデンティティ単位の価格を公開しており、この市場では珍しい存在です。適しているのは、リスクがWindowsエンドポイントとMicrosoft 365のアイデンティティにある中小企業やMSPです。詳しい比較はHuntressの代替をご覧ください。
AirMDR
AirMDRはAIネイティブのMDRで、プラットフォームとしてもマネージドサービスとしても購入できます。AIアナリストが既存のツール上ですべてのアラートをトリアージし、ケースをエンドツーエンドで調査し、その背後には人によるサービスが控えており、無料プランから始めることもできます。適しているのは、従来型のサービス契約を結ばずに、キューを誰かに見てもらいたい少人数のチームです。詳しくはAirMDRの代替をご覧ください。
ReliaQuest
ReliaQuestのGreyMatterは、同社サイトでエージェンティックAIセキュリティ運用プラットフォームと説明されており、ロールベースのAgentic Teammatesが顧客のチームとともに働き、ReliaQuestのエンジニアがガバナンスを担います。クラウド、マルチクラウド、オンプレミス環境の既存ツールに接続し、通常はマネージドサービスとセットで購入されます。適しているのは、複数のSIEMとクラウドを抱え、プラットフォームとパートナーの両方を求める大企業です。詳しくはReliaQuestの代替をご覧ください。
最適なExpelの代替の選び方
- すべてのツールを維持し、サービスだけを変えたい場合: AirMDRとReliaQuestは既存の環境上で動作します。クローズ済みケースの内容をどこまで読めるかで比較してください。
- 担当チームとサービスのセットを求める場合: Arctic Wolf。
- 小規模でWindows中心の場合: 公開価格で予算を立てられるHuntress。
- 今はサービスを、将来はプラットフォームを利用し、すべての判定に証拠を求める場合: 顧客自身が運用できるのと同じプラットフォーム上で稼働するExaforce MDR。
どの候補を選ぶにしても、各プロバイダーに実際のインシデントを1件、最初のアラートからクローズまで自社のコンソールで説明してもらったうえで、トライアルでは、先月のアラートのうち監査担当者に渡せる証拠付きでクローズできた件数という1つの指標を測定してください。
よくある質問
Expelの機能は何ですか?
Expelはマネージド検知・対応サービスです。同社のアナリストとRuxie AIが、すでに所有しているセキュリティツールからのアラートを監視、トリアージ、調査し、アナリストによる確認の後に対応します。その作業はExpel Workbenchコンソールで確認できます。
Expelの競合にはどのような企業がありますか?
自社ツール上で動くマネージドサービス(ReliaQuest、AirMDR)、独自プラットフォーム上のサービス(Arctic Wolf、Huntress)、そしてMDRも提供するエージェンティックSOCプラットフォーム(Exaforce)です。適切な比較対象は、サービス、プラットフォーム、またはその両方のどれを求めるかによって決まります。
ExpelはAI SOCプラットフォームですか?
Expelは、自社の運用の中でAIを活用するMDRサービスです。顧客が運用するプラットフォームは販売しておらず、SIEMや検知を置き換えるものでもなく、それらの上で作業します。
クラウドファーストの企業に最適なExpelの代替は何ですか?
検知とデータモデルがエンドポイントのテレメトリーから拡張されたものではなく、アイデンティティ、クラウドのコントロールプレーン、SaaS向けに構築されており、判定に証拠が示されるものです。このリストでは、Exaforce MDRがそのように構築されています。ReliaQuestとAirMDRは既存ツールとのインテグレーションを通じてクラウドをカバーします。
自社のアラートでMDRプロバイダーを比較するにはどうすればよいですか?
各プロバイダーに同じ1か月分のクローズ済みアラートを渡し、証拠付きの判定を求め、エスカレーション率、判定までの時間、ケースだけを見て第三者に説明できる割合を比較してください。