

指標ではなく、攻撃者をハントする
新しいリサーチは毎日公開され、IoC リストは数日で古くなります。Exabot Hunt は各レポートから攻撃者の振る舞いを推論し、誰もクエリを書くことなくお客様のテレメトリを検索します。問題なしという結果がテレメトリの欠如によるものにすぎない場合は、そのことも伝えます。
Exabot Hunt
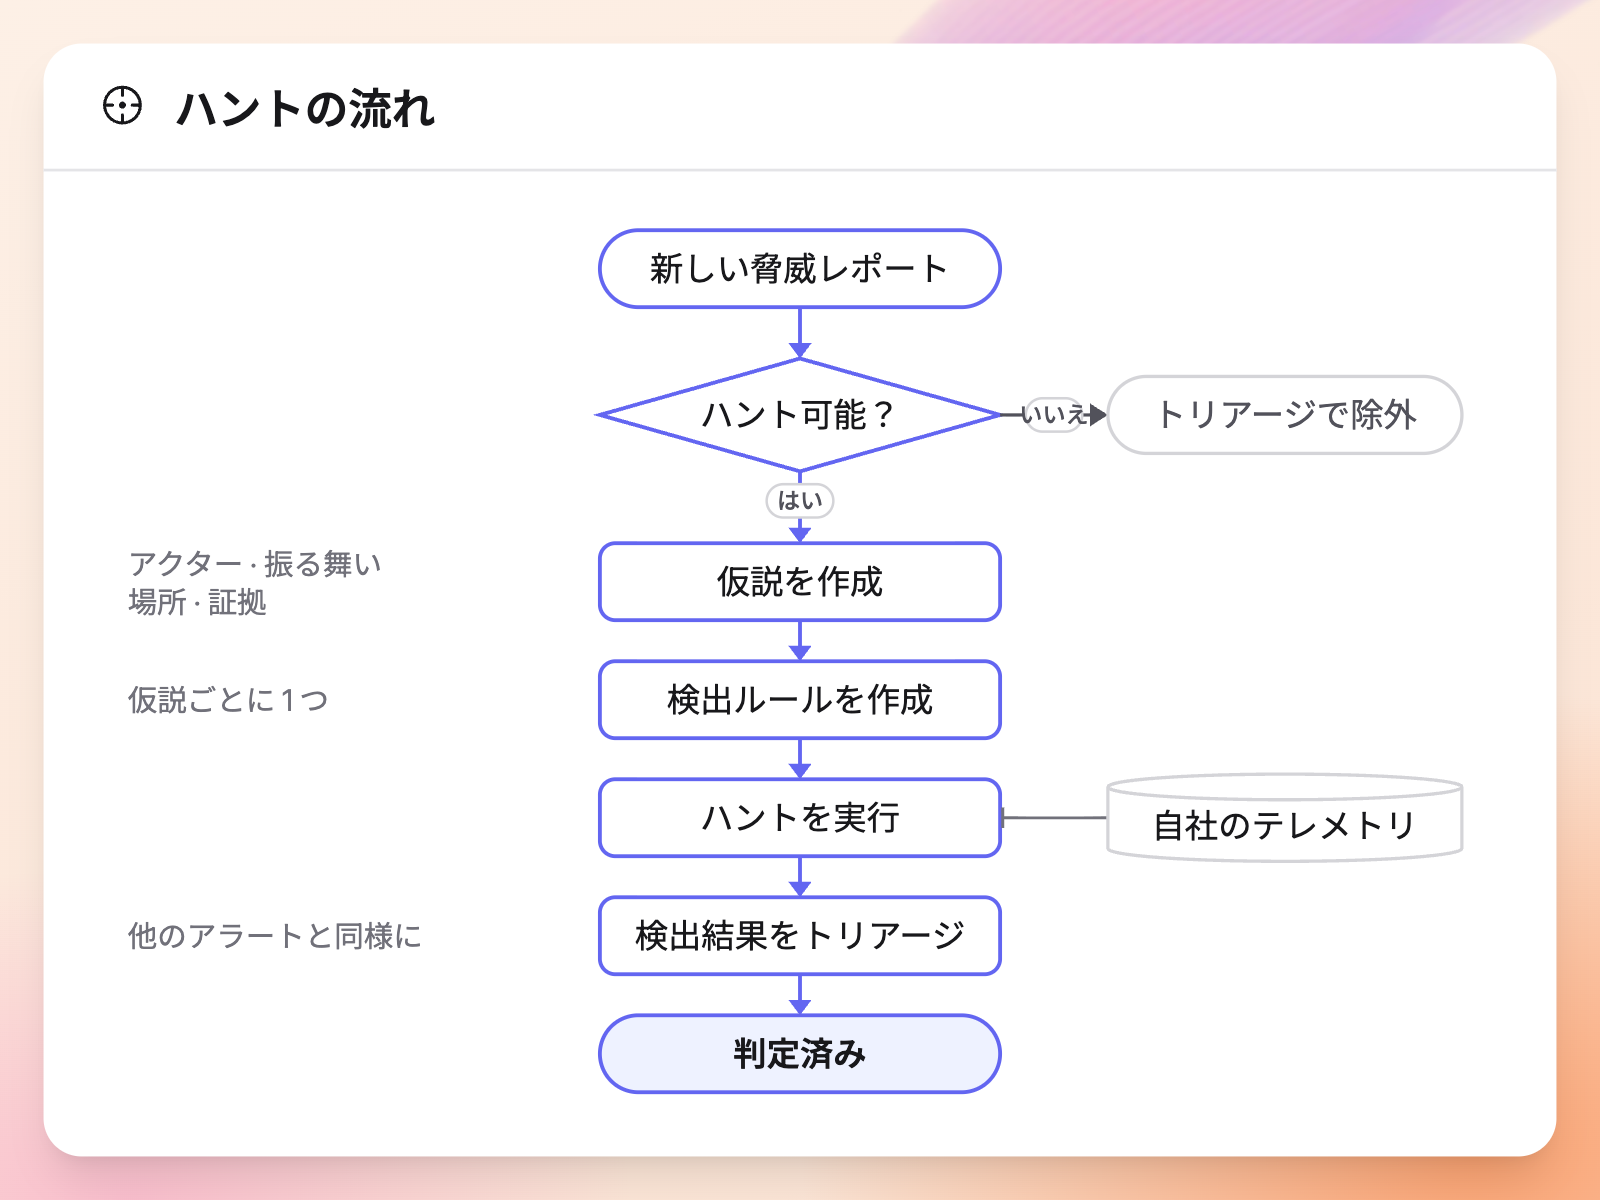
Exabot Hunt は新しい脅威リサーチを読み込み、攻撃者の TTP を推論し、仮説ごとにアドホックな検出器を構築してお客様のテレメトリで検証します。すべてのハントは判定で終わり、確認できなかったギャップも明示します。
新しいリサーチは毎日公開され、IoC リストは数日で古くなります。Exabot Hunt は各レポートから攻撃者の振る舞いを推論し、誰もクエリを書くことなくお客様のテレメトリを検索します。問題なしという結果がテレメトリの欠如によるものにすぎない場合は、そのことも伝えます。
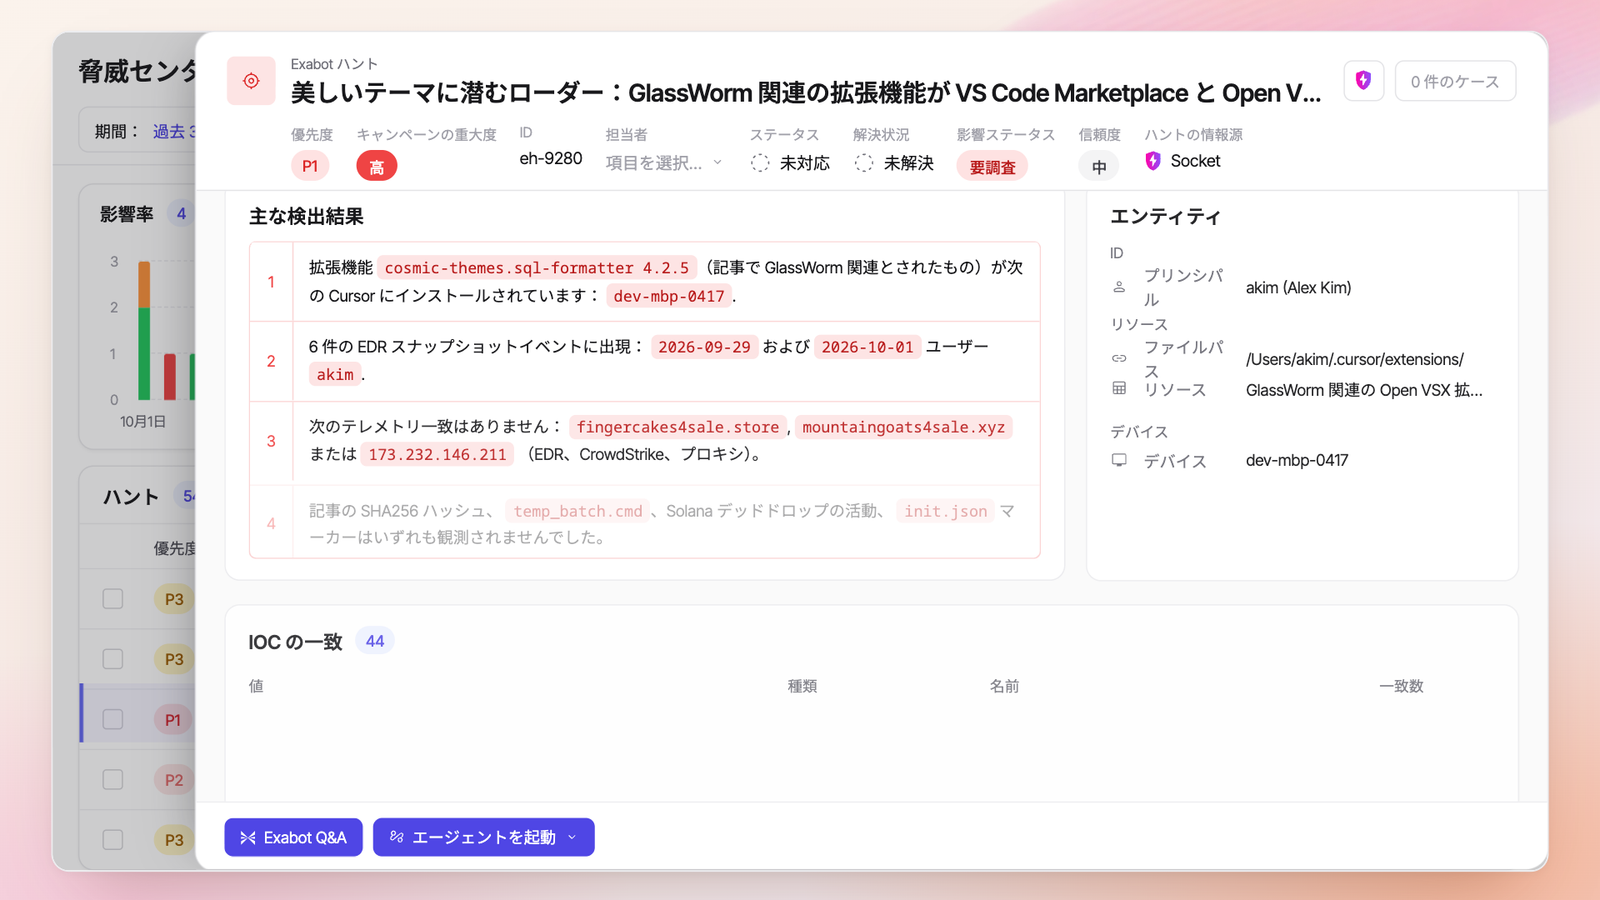
ハントごとに、Exabot はその脅威がお客様の環境に当てはまる理由を推論し、どのログや設定データで立証または反証できるかを特定します。既知の無害なアクティビティを除外したうえで、残りを仮説に照らして検証します。
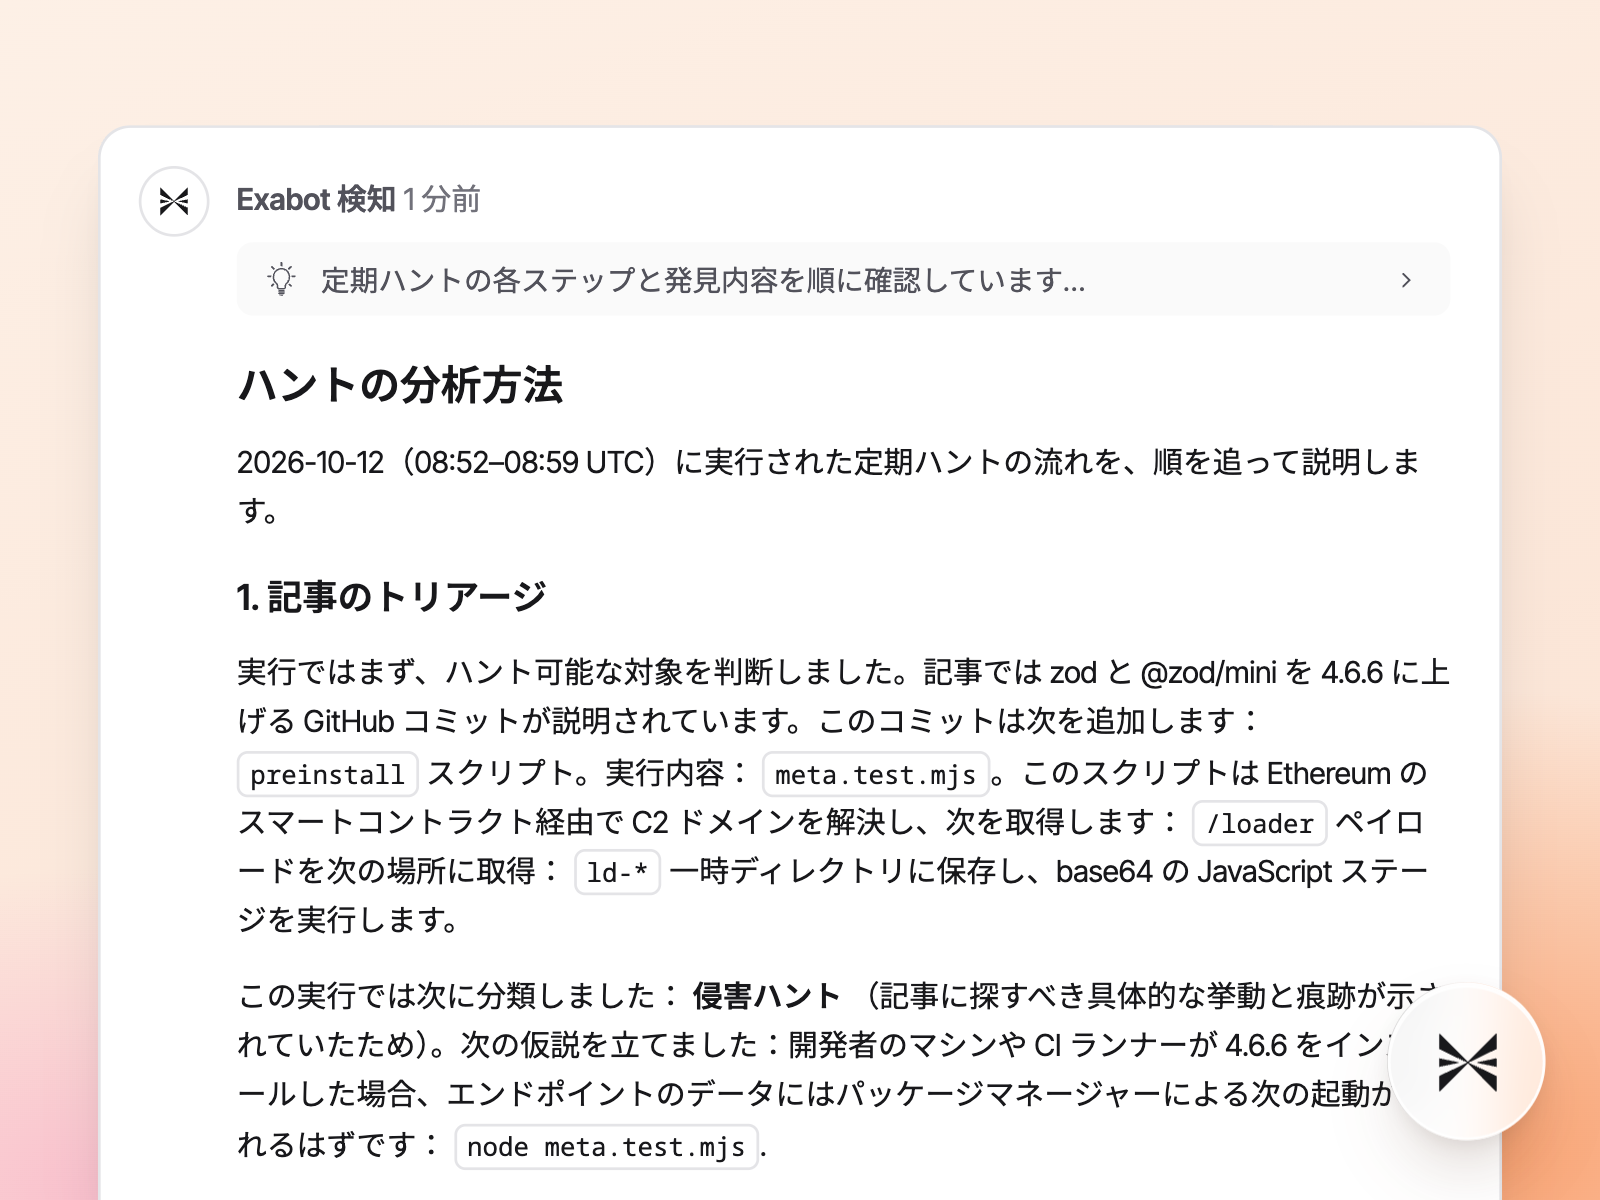
仮説ごとに、Exabot Hunt はアドホックな検出器を構築し、お客様のテレメトリで検証します。各ハントで見つかったことと除外されたことが積み重なり、お客様固有の脅威インテリジェンスになります。
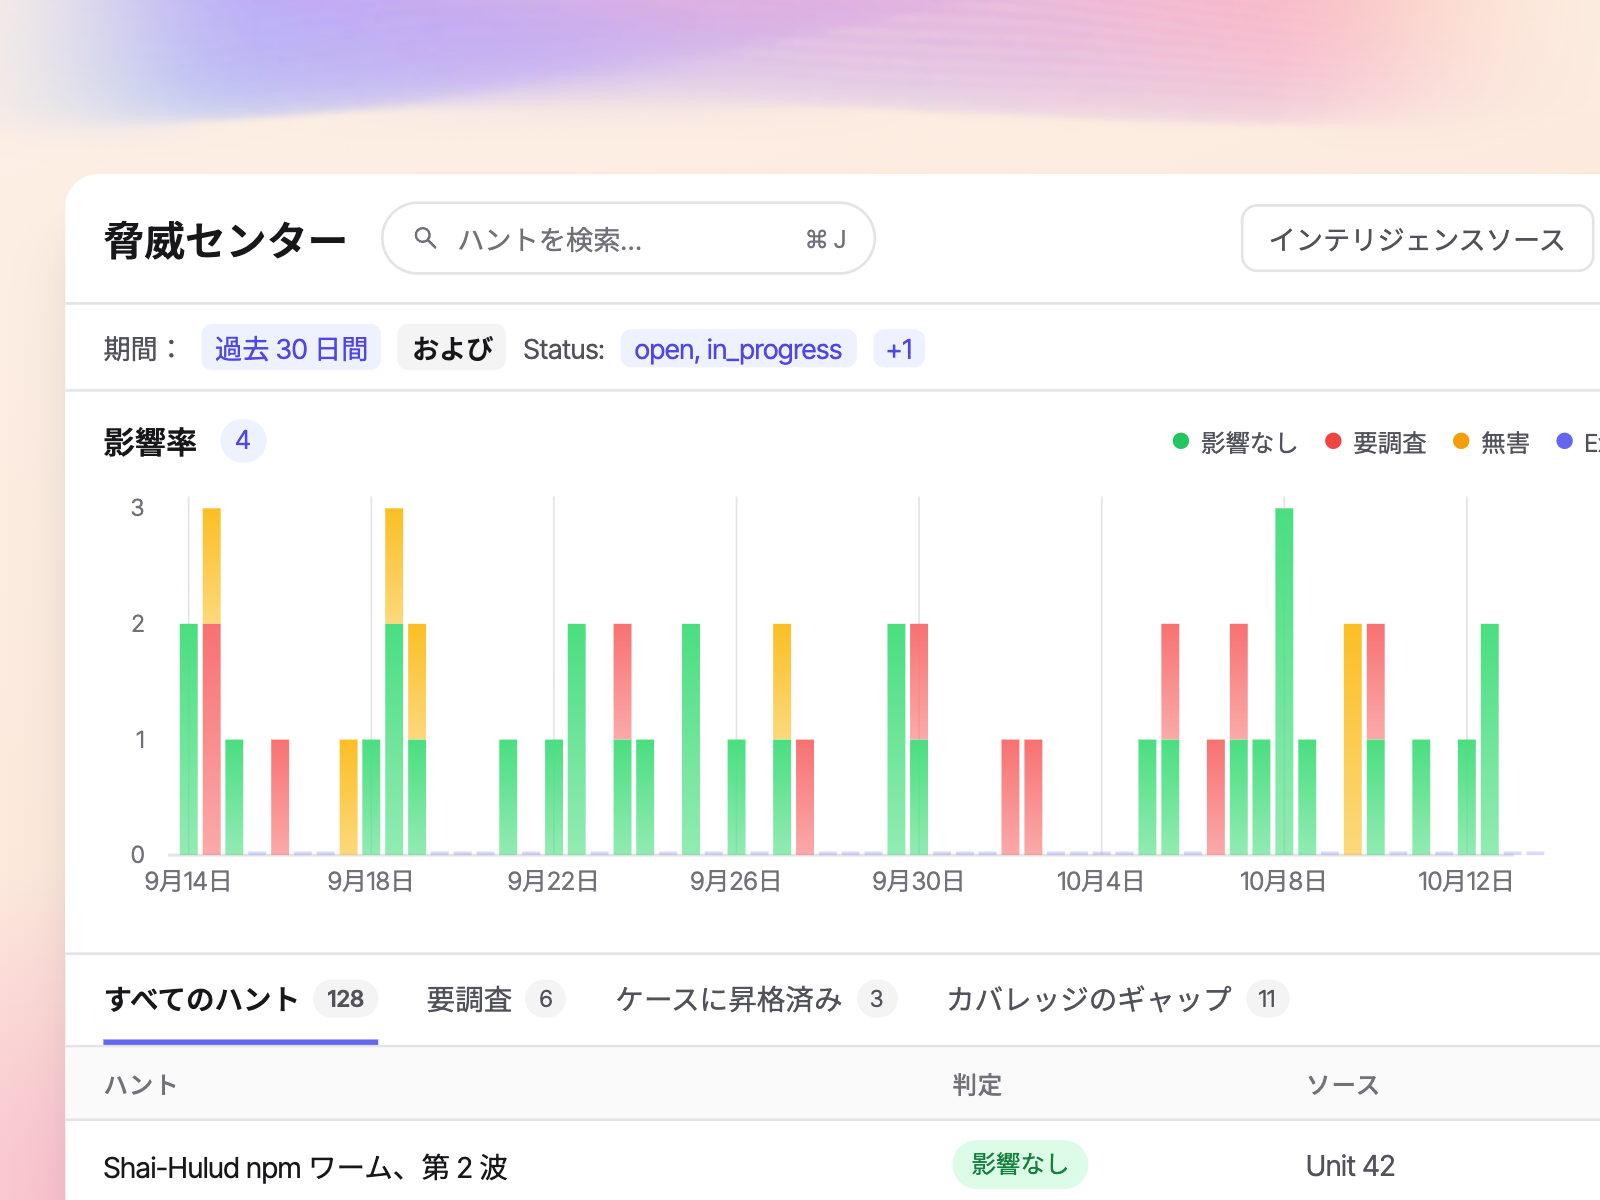
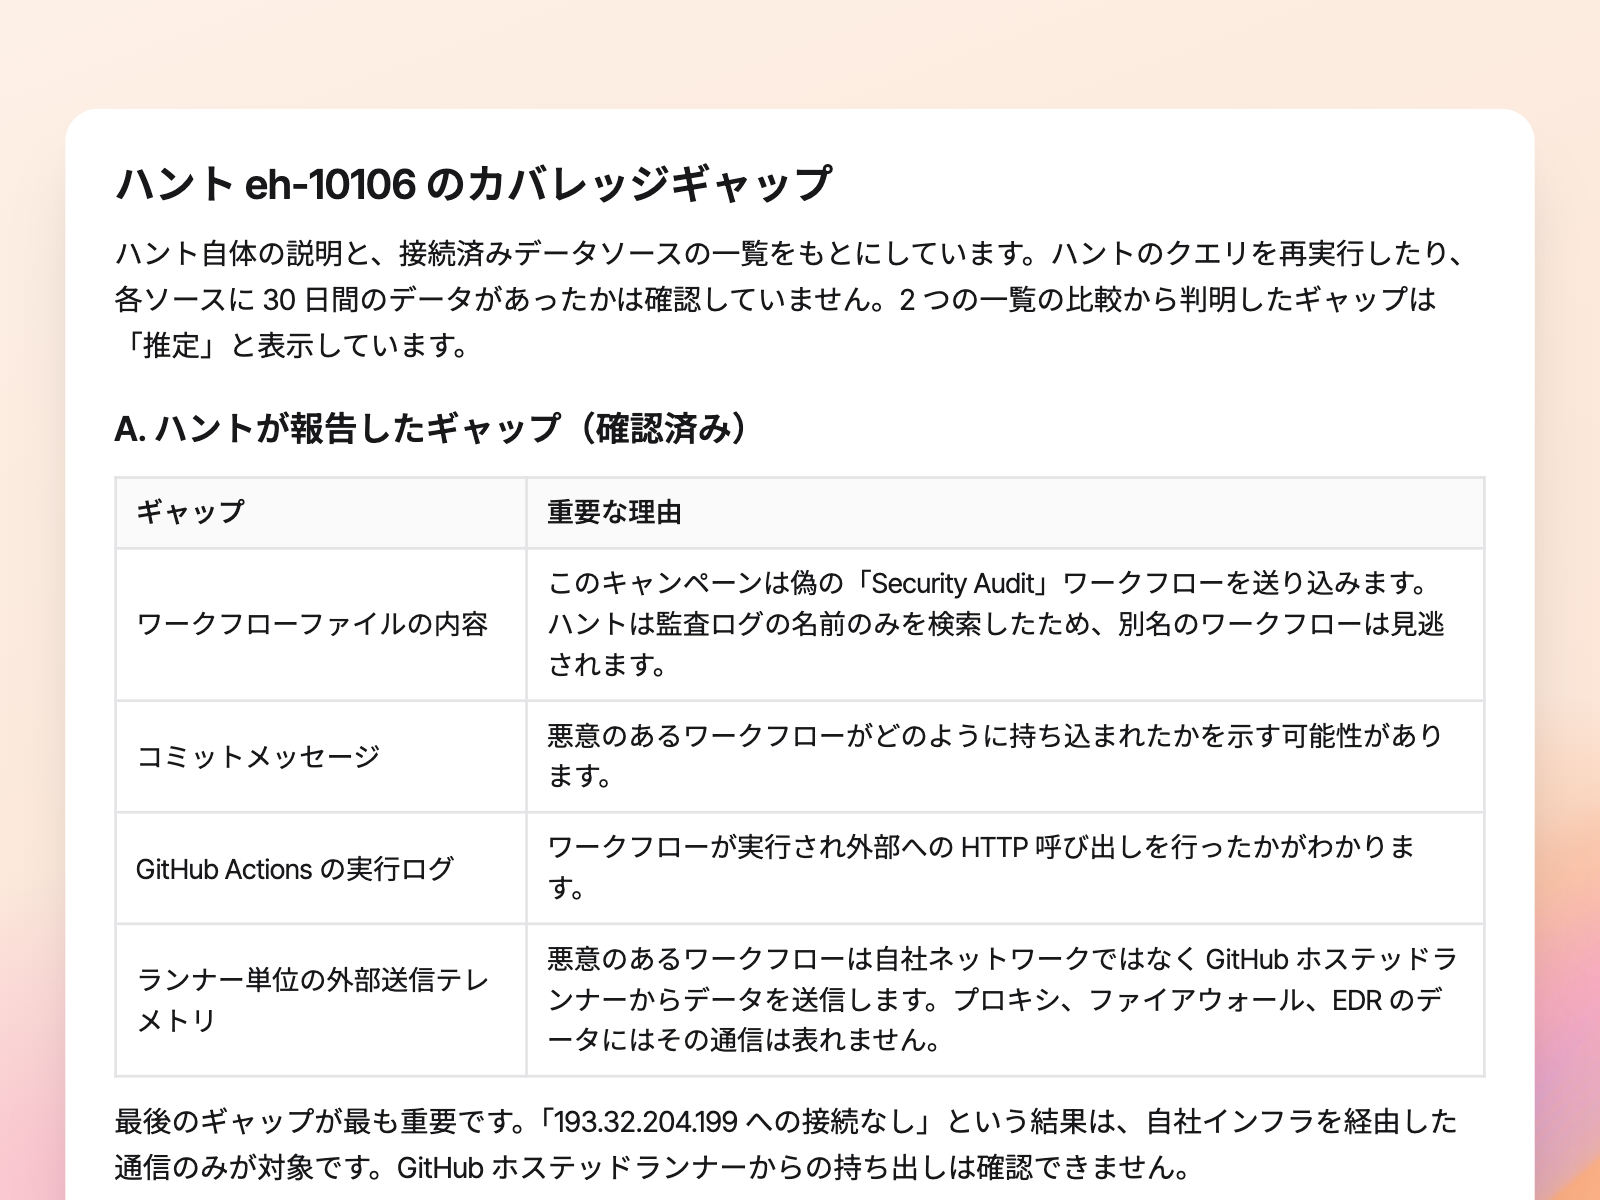
優先度は、キャンペーンの見出し上の重大度ではなく、お客様の環境で見つかった内容を反映します。悪意ありの判定にはすべて証拠が示され、欠けているテレメトリは「確認不可」として報告されます。
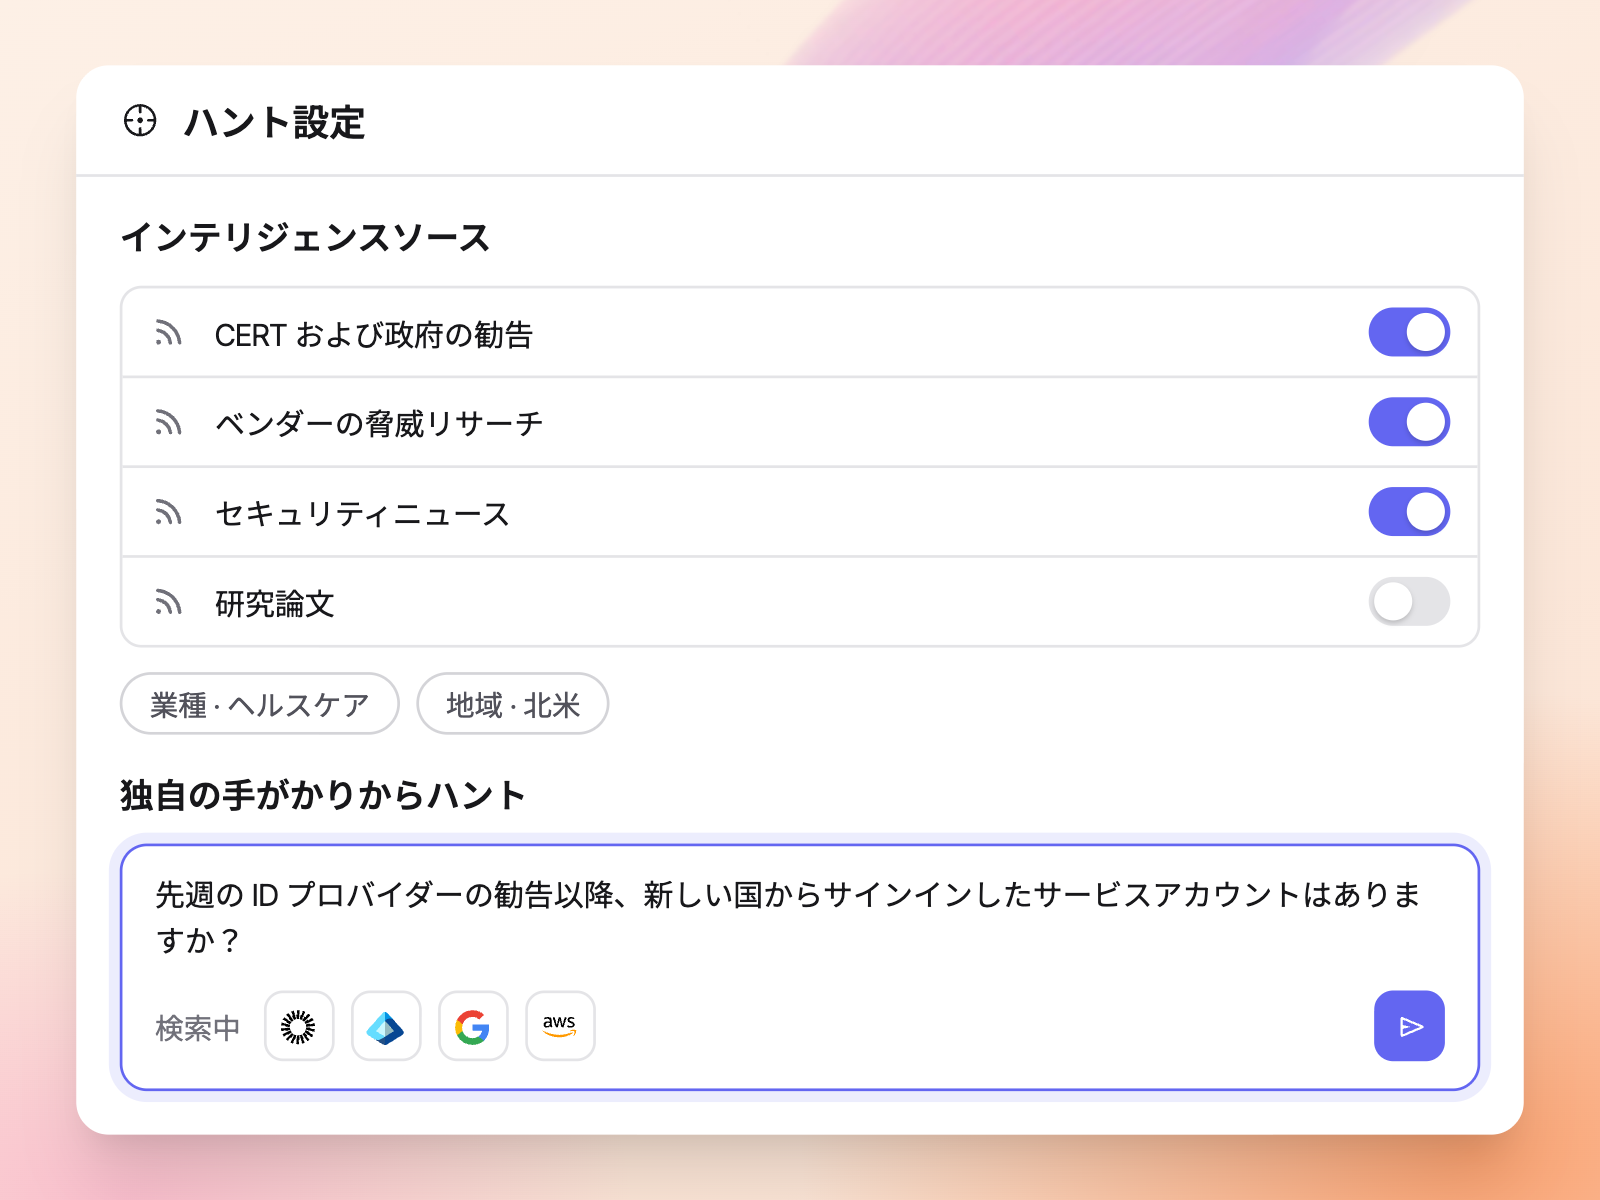
業種や地域に合ったインテリジェンスソースを選ぶことも、自社の手がかりから同じ詳細なハントを実行することも、普段の言葉で質問することもできます。エクサフォースの MDR は、マネージドサービスのお客様に同じハントを実行します。
新しいリサーチを、すぐに行動できる判定へと変えるために設計されています。

業種や地域に合ったリサーチフィードを選ぶと、Exabot Hunt が新しいレポートごとにお客様のテレメトリに対するハントを実行します。

クエリ言語は不要で、普段の言葉でハントを開始できます。Exabot Hunt が仮説を推論し、代わりに検証します。

お客様の環境が脅威の経路上にあるか、そして脅威が実際に存在するかを、判定ごとの信頼度とともに確認できます。

どのハントも Exabot に依頼するだけでケースにできます。Exabot はハントの検出結果と証拠からケースの下書きを作成し、承認を得てから作成します。


エクサフォースのエクサボットにより、人員を増やすことなくカバー範囲を拡大しながら、検知、脅威ハンティング、対応、調査を加速できました。私たちのチームは、異なるインターフェースやクエリ言語を使い分けることなく、エクサボットの自然言語検索を使って、セキュリティイベントやセキュリティポスチャーに関する実用的な回答を単一のツールで得ています。エクサフォースは信頼できるパートナーとなり、このプラットフォームは私たちのセキュリティ運用のあり方を一変させました。
Guardant Health CISO