Radiant Securityは、多数のソースからのアラートをトリアージし、アラートごとに調査ロジックを構築し、ログ管理をバンドルした適応型のAI SOCプラットフォームを構築していました。2026年8月19日、Criblはその製品の背後にある技術資産と知的財産を取得し、Criblのテレメトリプラットフォーム上でアプリケーションとして動作するよう適応させると発表しましたが、会社そのものは買収されておらず、財務条件は開示されていません。チームがRadiant Securityの代替を探す理由は2つあり、既存の顧客は次回の更新前にロードマップ、サポート、パッケージングを明確にしたいと考えており、Radiantを候補リストに入れていたチームは評価をやり直しています。本ガイドでは、何が変わったか、何を確認すべきか、比較の方法、そして試すべき5つのプラットフォームを紹介し、Radiantの購入者がログ管理を評価の対象にしていたことから、ここでもログ管理を対象に含めます。このページはExaforceが公開しており、Exaforceも5つのうちの1つです。
2026年8月に何が変わったか
Criblの発表では、今回の取得対象を自律的なアラートのトリアージ、調査、解決のための知的財産と説明しており、Criblはこれを、2026年初めのCardinalOps買収に続き、自社のテレメトリプラットフォーム上のアプリケーションとして動かす計画です。Cribl自身の立ち位置は、セキュリティとオブザーバビリティのテレメトリのためのデータプラットフォームであり、AI SOCの機能は単独の製品ではなく、そのプラットフォームの一機能になります。
Radiantの顧客にとっては、Criblに対して3つの質問が生じます。移行の道筋とスケジュールはどうなるのか、既存の検知、統合、ケース履歴は引き継がれるのか、そしてテレメトリパイプライン製品の中に組み込まれた後、製品はどのような姿になるのか、です。検討中のチームにとっては、テレメトリベンダーのAI SOCのロードマップが、セキュリティオペレーションベンダーのそれと同等かどうかを問うことを意味します。
更新や再評価の前に確認すべきこと
- ロードマップとサポートを書面で。現在の顧客は、移行の道筋、サポートの約束、パッケージングを、更新日の後ではなく前にCriblに確認してください。
- ログ管理と保持。Radiantはこれをバンドルしていました。トリアージだけでなく、検索、保持期間、ソースごとのコストを、すべての代替製品のトライアルに含めてください。
- コンテキストの出どころ。調査時に構築されるアラートごとのロジックか、取り込み時に構築されるアイデンティティ、リソース、関係性のモデルか。
- プラットフォームがどこまで担うか。トリアージのみか、検知から対応までか。
- 誰のロードマップか。セキュリティオペレーションベンダーか、セキュリティを追加するテレメトリベンダーか、それともサービスか。
Radiant Securityの代替5選の概要
Exaforce
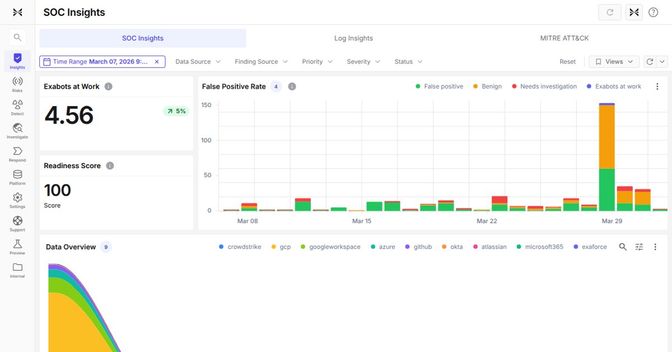
Exaforceは、このリストの中でAIトリアージと独自のデータレイヤーを組み合わせた唯一のプラットフォームであり、これはRadiantの購入者が求めていた組み合わせです。そのデータプラットフォームは130+のソースからログ、アイデンティティデータ、構成、コードを取り込み、ストレージを分析層とデータレイク層に階層化し、取り込み時にイベントをアイデンティティ、リソース、それらの関係性のモデルと照合して解決します。独自の検知はそのモデル上で実行されます。AIエージェントであるExabotsはその共有コンテキストから検知、トリアージ、調査、対応を行い、すべての判定に推論が示されます。ExaUを使えば、チームは自社固有の業務に合わせて独自のExabotsを構築できます。顧客からは、誤検知が90%減少、平均調査時間が95%短縮、アラートから対応までが平均30分未満という結果が報告されています。チームは自社で運用することも、Exaforce MDRに運用を任せることもできます。データ面についてはSIEMの置き換えをご覧ください。
Intezer
Intezerは、アラートの背後にあるファイルやエンドポイントのアーティファクトにメモリ解析、リバースエンジニアリング、サンドボックスを適用し、証拠を添えた判定を返し、エンドポイント単位で課金します。ログは保存しないため、Radiantの顧客はSIEMを別途維持するか置き換えることになります。詳しくはIntezerの代替をご覧ください。
Dropzone AI
Dropzone AIのAI SOC Analystは、既存ツール上で「すべてのアラートを最初から最後まで」調査し、「すべての判定はアナリストが持つ」としており、「SIEMでも人員を配置したサービスでもない」製品です。ログ管理がすでに決まっているチームにとっては、トリアージの明快な置き換え先です。詳しくはDropzone AIの代替をご覧ください。
Torq
Torqは、既存のツールをオーケストレーションするハイパーオートメーションエンジン上で、Auto Triage、修復エージェントのSocrates、ケース管理を提供しています。Radiantのトリアージがカバーしていなかった対応をカバーしますが、データ面は何もカバーしません。詳しくはTorqの代替をご覧ください。
Prophet Security
Prophet Securityは、AI SOC Analystに、AI Threat Hunter、既存ツールの検知を調整するAI Detection Engineer、そして24時間365日の人によるレビューであるWatchtowerを組み合わせ、シングルテナントで展開します。詳しくはProphet Securityの代替をご覧ください。
Radiant Securityの代替の選び方
- 更新を控えたRadiantの顧客の場合:まずCriblのロードマップとサポートの約束を書面で入手し、そのうえで代替製品の1つを実際のアラートで並行稼働させ、情報に基づいて更新を判断できるようにしてください。
- ログ管理も購入内容の一部だった場合:このリストでそれも置き換えられるのはExaforceだけです。他の4つはSIEMが残ることを前提としています。
- 購入内容がトリアージだけだった場合:Intezer、Dropzone、Prophetは維持するスタック上の特化型アナリストであり、Torqは対応の自動化を加えます。
候補を実際のアラートでテストし、判定の品質だけでなく、ログの検索と保持の要件もトライアルに含めてください。
よくある質問
CriblはRadiant Securityを買収したのですか?
Criblは2026年8月19日、会社ではなくRadiant SecurityのAI SOC製品の背後にある技術資産と知的財産を取得したと発表し、その技術を自社のテレメトリプラットフォーム上で動作するよう適応させるとしました。条件は開示されていません。
Radiant Securityの顧客はどうなりますか?
それはCriblに確認すべき質問であり、更新前に移行の道筋、サポートの約束、パッケージングについて書面で回答を得るべきです。
Radiant Securityは何をしていたのですか?
Radiantは、多数のソースからのアラートをトリアージし、アラートごとに調査ロジックを動的に構築し、ログ管理をバンドルした適応型のAI SOCプラットフォームを構築していました。
ログ管理を含む場合、Radiant Securityの最適な代替は何ですか?
AIトリアージに加えて独自のデータレイヤーを持つプラットフォームです。このリストではExaforceで、他の4つは維持するSIEMからのアラートを処理します。
Criblの新バージョンを待つべきですか?
Criblの顧客で、SIEMと検知が固まっているのであれば、様子を見る価値はあるかもしれません。更新前に答えが必要なら、カレンダーに判断を委ねることにならないよう、今すぐ代替製品をトライアルしてください。