
組み合わせることで、さらに強く
エクサフォースとCrowdStrikeで、より強力な調査を
CrowdStrike Falconは、検知、脅威インテリジェンス、対応機能をセキュリティ運用にもたらします。エクサフォースはその基盤の上に立ち、Falconの証拠を、アイデンティティ、クラウド、SaaS、その他のセキュリティツールのアクティビティと結び付けます。
Exabotと呼ばれるエクサフォースのAIエージェントは、何に注意を向けるべきかの判断、インシデントの範囲の把握、そして調査から承認済みの対応への移行を支援します。アナリストは証拠を確認し、評価に疑問を投げかけ、次の一手を選べます。
手作業のトリアージを削減
Falconの検知を、関連するコンテキストと根拠のある推奨とともに評価します。アナリストは注意が必要な検出結果に集中できます。
インシデント範囲の迅速な特定
ユーザー、デバイス、アプリケーションをまたいで関連する活動を追跡し、何が起きたのか、どこに影響が及びうるのかを把握します。
お客様の管理下にある対応
Falconと接続されたツールを通じて、対応可能なアクションを連携して実行します。権限と承認はお客様のチームが定義します。
ファンクションヘルス
AI主導の分析は、現代のセキュリティ運用に不可欠です。エクサフォースは、AIが真の調査パートナーとして機能できることを示しています。同社のプラットフォームにより、当社のチームは、従来であれば本格的なSOCと多大な手作業を必要としていた深い分析とコンテキストに基づく運用を行えるようになり、拡大するニーズに合わせてセキュリティへの取り組みをスケールできるようになりました。
Function Health セキュリティ&IT担当SVP
検知から対応まで
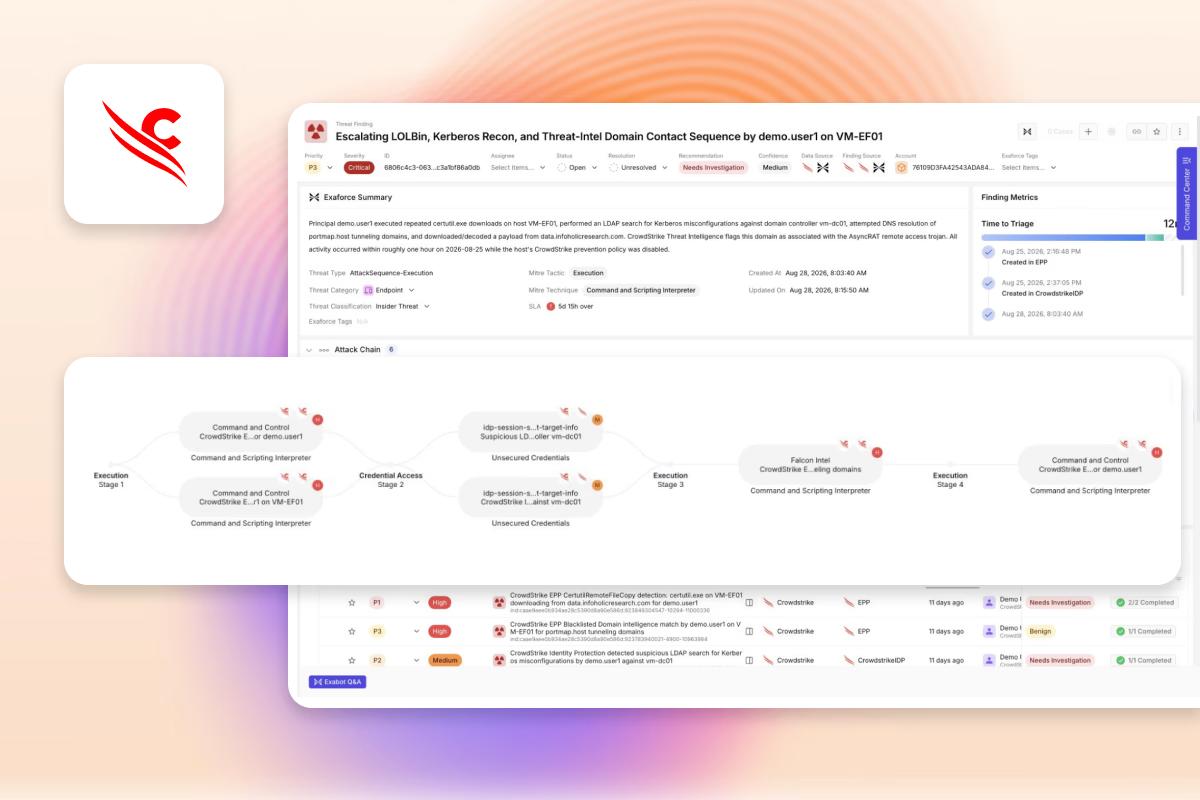
環境全体で攻撃チェーンを追跡する
Falconの検知から始め、その周辺の活動を結び付け、証拠に基づいて次に何をするかを判断します。
01 / トリアージ
検知を評価する
Falconが不審なスクリプトを検知します。Exabot Triageが、デバイス、プロセス、ユーザーのコンテキストを評価に取り込み、アナリストに推奨と証拠を提示します。
02 / 範囲特定
証拠をつなぐ
同じアカウントを複数のツールにまたいで追跡します。見慣れないサインインや通常とは異なるダウンロードがコンテキストを加えます。Exabot Investigateは、アナリストがつながりを評価し、影響を受けたユーザー、システム、データの範囲を特定するのを支援します。
03 / 対応
管理下で実行する
承認済みの対応を連携して実行します。脅威が確定した場合、設定済みのワークフローがFalconを通じてエンドポイントを隔離し、接続されたアイデンティティプロバイダーを通じてセッションを失効させ、返された結果を記録します。

自然言語での調査
同僚に話しかけるときと同じ言葉で調査を進め、すべての回答の裏にある証拠を確認できます。
問いから始める
「このユーザーは不審な実行のあと、ほかに何にアクセスしましたか?」
証拠までたどる
自然言語で追加の質問を投げかけ、その回答から証拠までたどれます。
対応を記述する
対応ワークフローを自然言語で記述し、有効化する前にその手順と承認条件を確認できます。
デモ動画
連携の実際をご覧ください
Falconの検知を、トリアージ、関連する証拠、推奨される次のステップまで追跡します。
Falconとの連携
すでにお使いのFalcon機能を接続する
お使いのFalcon機能を、ひとつの共有された調査に取り込めます。利用できる接続とアクションは、お客様のライセンス、有効化された連携、承認されたアクセス権限によって異なります。

エンドポイント
Falcon Insight XDR
エンドポイントの検知を、デバイスとプロセスのコンテキストとともに調査し、その証拠を他の場所のアクティビティに結び付けます。
接続とアクセスの詳細
必要な権限と設定済みのワークフローがあれば、エクサフォースはデバイスの封じ込め、Falconアラートの更新、Falcon Real Time Responseを通じた承認済みアクションの実行を行えます。

アイデンティティ
Falcon Next-Gen Identity Security
アイデンティティの検知を、該当するユーザー、エンドポイント、サインイン履歴と結び付け、アカウントの不正利用を評価します。
接続とアクセスの詳細
エクサフォースは、接続されたアイデンティティプロバイダーからの証拠を加え、影響を受けたアクセスの範囲特定を支援します。セッションの失効を含むアイデンティティ関連の対応は、そのプロバイダーを通じて実行され、相応の権限が必要です。

SaaS
Falcon Shield
SaaSセキュリティの検知を、アプリケーションとアイデンティティのアクティビティとあわせて調査し、どのアカウントが関与し、何が変更されたのかを把握します。
接続とアクセスの詳細
追加のアクティビティは、該当する接続済みSaaSアプリケーションとアイデンティティプロバイダーから取得します。利用できる証拠は、お客様の環境で設定された連携とアクセス権限によって異なります。

SIEM
Falcon Next-Gen SIEM
必要に応じて関連するイベントデータを検索し、調査に証拠を加えます。
接続とアクセスの詳細
この接続は、Falcon Next-Gen SIEMが導入され承認されている場合の任意のオプションです。他のFalcon連携には必要ありません。

脅威インテリジェンス
Falcon Adversary Intelligence
検出結果を、指標、攻撃者、マルウェア、レポートのコンテキストで補強し、手作業による脅威インテリジェンス調査を削減します。
接続とアクセスの詳細
該当するFalcon Adversary Intelligenceのライセンスと承認されたアクセス権限が必要です。
コンプライアンス
データ保護への取り組み
エクサフォースは、業界をリードする第三者基準による監査と認証を受けています。
- SOC 2 Type 2準拠
- SOC 2 Type 1準拠
- ISO 27001認証取得
- PCI DSS準拠
- HIPAA準拠
- GDPR準拠
- USDP準拠
- HITRUST認証取得
ソリューションブリーフ
Falcon連携をさらに深く
エクサフォースとCrowdStrike Falconがどのように連携するのかを詳しく解説します。どのFalcon機能が接続されるのか、検知がどのようにして証拠を伴う評価になるのか、そして承認済みの対応がFalconとアイデンティティプロバイダーを通じてどのように実行されるのかを取り上げます。
ソリューションブリーフをダウンロード(PDF)リソース
エクサフォースとCrowdStrikeについてさらに詳しく
アラートトリアージの再構築:ノイズを減らし、シグナルを増やす
自動化された誤検知の分類から、Tier 2およびTier 3アナリストへの明確な引き継ぎとより深いコンテキストの提供まで、AIがSOCのトリアージプロセスをどのように変えているかを解説します。
InfOSAStealerの紹介:ClickFixによる配布、偽のシステムダイアログ、そして密かに進むハードウェアウォレットソフトウェアのトロイの木馬化
共有されたLLMのチャットから始まり、ウォレットのトロイの木馬化による金銭的被害の可能性に至るまで、興味深いClickFix攻撃の分析をたどります。
セキュリティ検知の過去、現在、未来
最新の検知は、意図、コンテキスト、新たな脅威を明らかにするシグナルを理解することで、静的なルールを超えて進化しています。