本データ処理補遺(その別紙および附属書を含み、以下総称して「本DPA」といいます。)は、エクサフォースとお客様との間のエクサフォース マスターサービス契約に添付され、その一部を構成するものとします。本DPAは、本契約に基づき提供される本サービスに関連する個人データ(以下に定義します。)の処理に関する各当事者のそれぞれの義務を定めるものです。
本DPAは、本契約の発効日をもって効力を生じるものとします。本DPAにおいて定義されていない頭文字が大文字の用語はすべて、本契約において付与された意味を有するものとします。
- 定義
本DPAには、以下の定義および解釈規則が適用されるものとします。
- 「事業目的」とは、本契約に記載された本サービス、および附属書A(処理の詳細)第4条(処理詳細)に特定されるその他の目的をいいます。
- 「お客様指定のプライバシー連絡先」とは、附属書A(処理の詳細)第1条(データ輸出者)に特定される、お客様がエクサフォースに対して個人データの処理に関する指示を与える権限を付与した者または者の類型をいいます。
- 「顧客個人データ」とは、お客様によりエクサフォースに提供され、もしくは利用可能とされた個人データ、またはお客様のためにエクサフォースが収集した個人データであって、エクサフォースが本サービスを履行するために処理するものをいいます。
- 「データ保護法」とは、プライバシー、データセキュリティ、データ保護または個人データの処理に関する、適用されるすべての世界各国の法律、規則または条約をいい、欧州データ保護法、および2018年カリフォルニア州消費者プライバシー法(「CCPA」)等の米国のプライバシー法(いずれも随時改正、置換または代替されるものを含みます。)、ならびに関連するデータ保護当局または監督機関が発行し当事者に適用されるガイダンスおよび実務規範を含みますが、これらに限定されません。
- 「開示請求」とは、(a) 顧客個人データの提出を要求し、または強制することを意図する命令、要求、令状その他の文書(例えば、口頭による質問、質問書、法的手続における情報もしくは文書の提出要求、召喚状、民事調査請求、規制当局による検査その他これらに類する手続によるもの)、または (b) 政府機関、規制当局または法執行機関(データ保護当局またはこれに類する規制当局を含みますが、これらに限定されません。)からの、顧客個人データまたは当該顧客個人データの処理に関するその他の要求、照会または苦情をいいます。
- 「欧州データ保護法」とは、(a) 個人データの処理に係る自然人の保護および当該データの自由な移動に関する欧州議会および理事会の規則2016/679(一般データ保護規則)(「GDPR」)、(b) 欧州連合(「EU」)eプライバシー指令(指令2002/58/EC)、(c) (a) または (b) に基づき、またはこれらに従って制定された、EU加盟国または欧州経済領域(「EEA」)内の国の適用されるすべての現地データ保護法、(d) スイスデータ保護法、ならびに (e) 英国(「UK」)データ保護法をいい、いずれの場合も随時改正、代替または置換されるものを含みます。
- 「データ侵害」とは、送信、保存その他の方法で処理された顧客個人データの偶発的もしくは違法な破壊、紛失、改変、または不正な開示もしくはアクセスにつながるセキュリティ違反をいいます。
- 「両当事者」とは、エクサフォースおよびお客様をいいます。
- 「機微個人データ」または「機微個人情報」は、本契約に定義される「制限情報」と同一の意味を有するものとします。
- 「標準契約条項」(「SCC」)とは、2021年6月4日付欧州委員会決定(EU)2021/914に従って承認された、第三国への個人データの移転のための標準契約条項であって、現在 https://ec.europa.eu/info/law/law-topic/data-protection/international-dimension-data-protection/standard-contractual-clauses-scc_en に掲載されているもの(随時更新、改正または置換されるものを含みます。)をいいます。
- 「復処理者」とは、本DPAの条件に従ってエクサフォースが起用する処理者をいい、エクサフォースの関連会社を含みますが、これらに限定されません。「復処理者」には、本DPAの附属書C(承認済み復処理者一覧)に記載される事業体を含むものとします。
- 「スイスデータ保護法」とは、スイスにおいて随時施行されている、データ保護、個人データの処理、プライバシーおよび/または電子通信に関するすべての法律をいい、1992年6月19日付スイス連邦データ保護法(SR 235.1)(随時改正、代替または置換されるものを含みます。)を含みます。
- 「英国データ保護法」とは、英国において随時施行されている、データ保護、個人データの処理、プライバシーおよび/または電子通信に関するすべての法律をいい、2018年データ保護法(Data Protection Act 2018)、プライバシーおよび電子通信に関する指令2002/58/EC(指令2009/136/ECによる更新後のもの)、ならびに2003年プライバシーおよび電子通信規則(SI 2003/2426)(いずれも随時改正、代替または置換されるものを含みます。)を含みます。
- 「英国国際移転補遺」とは、英国情報コミッショナーが2018年英国データ保護法第119A条に基づき発行し、2022年3月21日に発効した、国際データ移転のための欧州委員会の標準契約条項に対する英国の補遺(バージョンB1.0)をいい、随時更新、改正または置換されるものを含みます。
- 本DPAにおいて別途定義されている場合を除き、「事業者」、「管理者」、「データ主体」、「個人データ」または「個人情報」、「処理する」または「処理」、「処理者」、「販売する」または「販売」、「サービスプロバイダー」、ならびに「共有する」または「共有」は、関連するデータ保護法に定義されるとおりの意味を有するものとし、これらの用語の活用形もこれに準じて定義されるものとします。本DPAの目的上、「管理者」という用語は「事業者」という用語をも指すものとし、「処理者」という用語は「サービスプロバイダー」という用語をも指すものとします。
- 処理の目的および範囲
- 両当事者の役割。お客様およびエクサフォースは、データ保護法および本DPAに基づき、お客様が管理者または処理者のいずれとしても行為し得ることを確認し、これに同意するものとします。お客様が管理者である場合、エクサフォースは処理者となります。お客様が処理者である場合、エクサフォースは復処理者となります。本DPAに基づき処理者に課されるすべての義務は、エクサフォースが処理者または復処理者のいずれとして行為するかにかかわらず、エクサフォースに適用されるものとします。
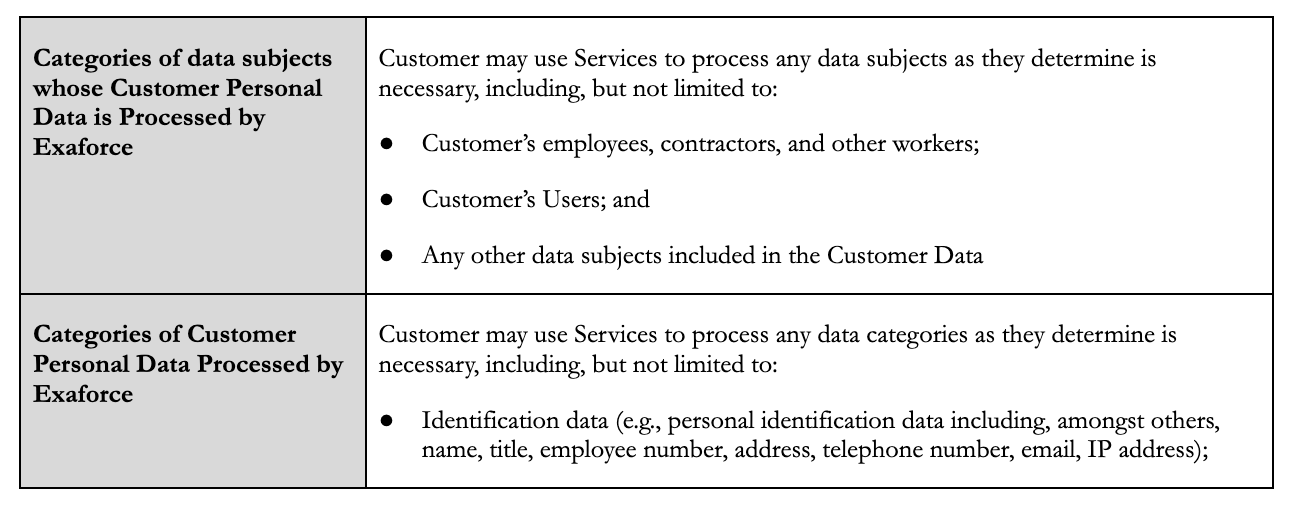
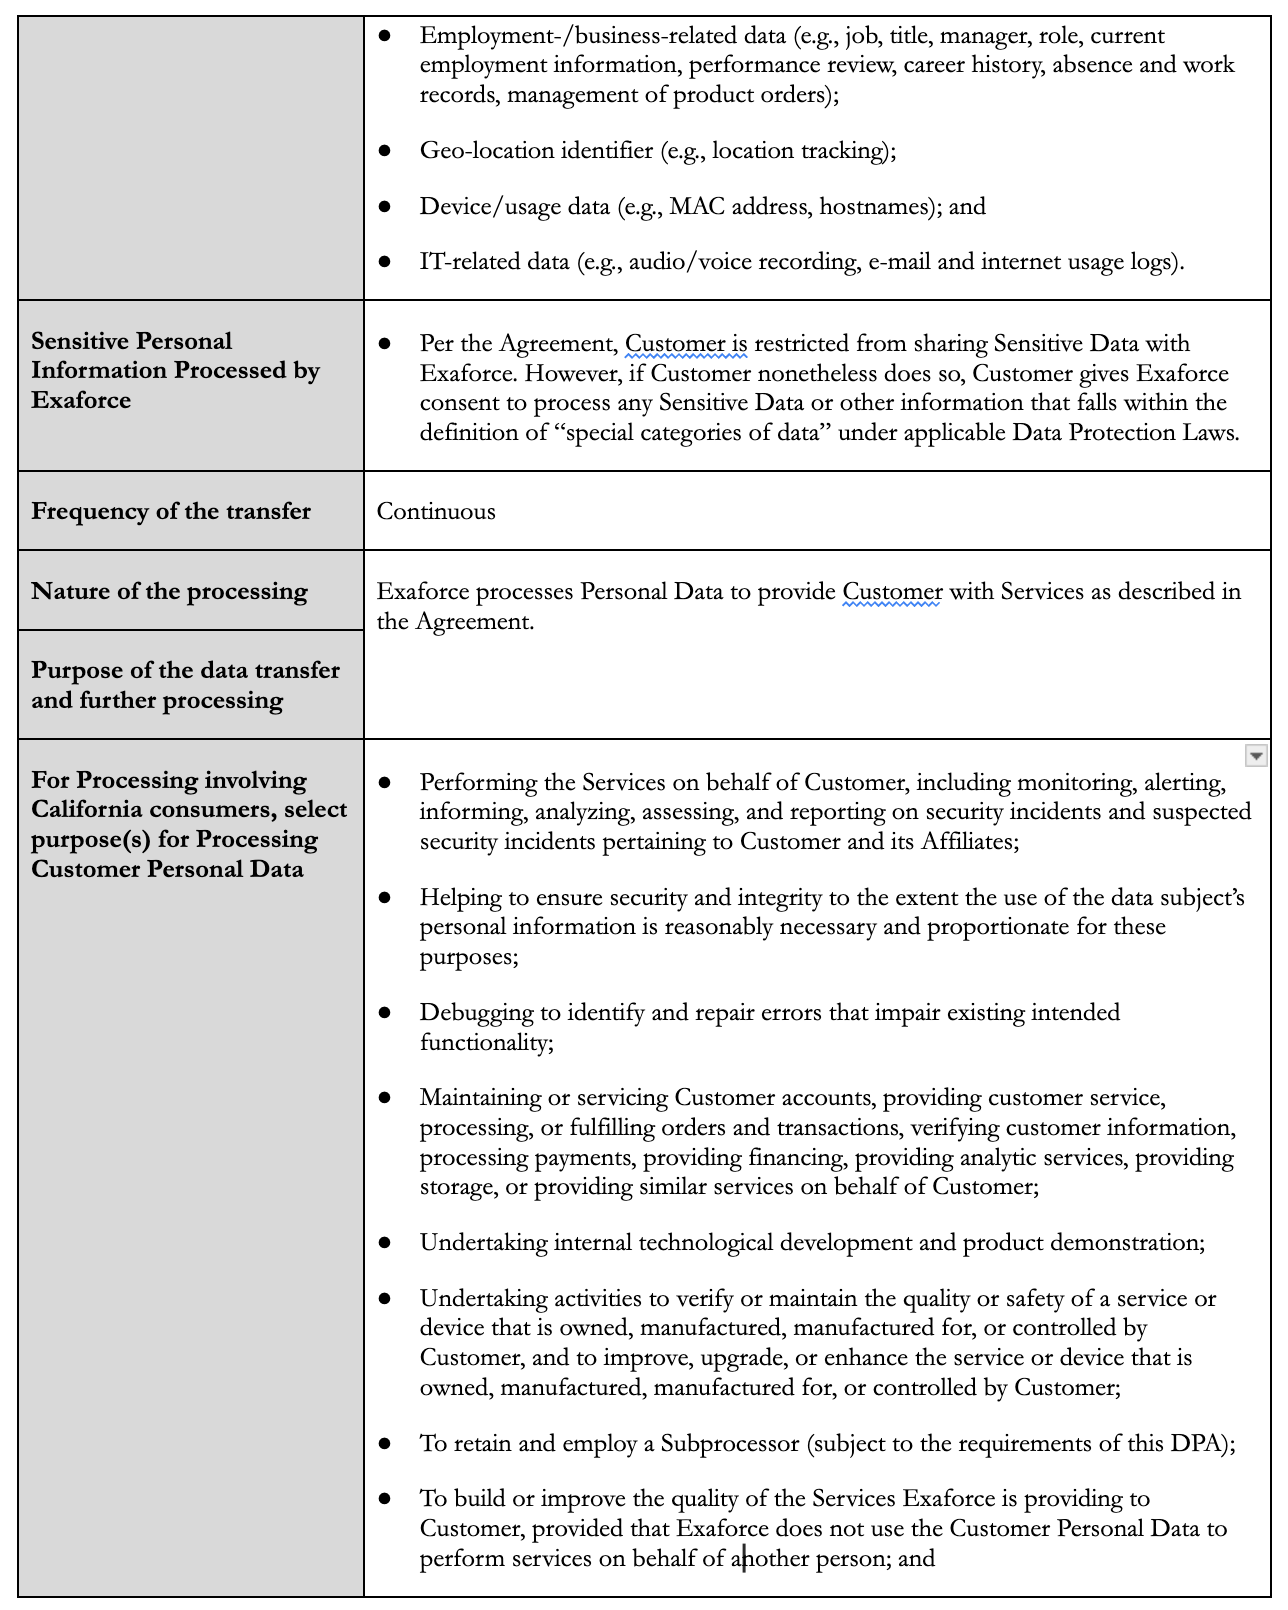
- 処理の詳細。エクサフォースが事業目的を達成するために処理し得る処理の対象事項、期間、性質および目的、顧客個人データの類型、ならびにデータ主体の種類は、附属書A(処理の詳細)に記載されるものとします。
- お客様の処理に関する義務
- 処理に関する指示。お客様は、お客様がデータ保護法を遵守すること、および顧客個人データの処理に関するお客様の指示がデータ保護法に準拠することを保証し、表明するものとします。お客様は、(a) お客様によりまたはお客様のためにエクサフォースに提供された顧客個人データ、(b) エクサフォースに提供された顧客個人データをお客様が取得した手段、および (c) 顧客個人データの処理に関してお客様がエクサフォースに与える指示の正確性、品質および適法性について、単独で責任を負うものとします。お客様は、本サービスの提供に必要な最小限の顧客個人データをエクサフォースに提供するものとし、附属書A(処理の詳細)の「処理詳細」の項に定めるもの以外の顧客個人データをエクサフォースに提供し、または利用可能としないものとします。
- 機微個人データ。お客様が機微個人データを処理するために本サービスを利用することを選択する場合、お客様は、データ保護法および本契約に従って当該機微個人データを処理していることを確認し、これに同意するものとします。
- お客様の関連会社。お客様は、自らのために、かつ、該当する場合にはその関連会社の名において、またその関連会社のために本DPAを締結するものとし、これにより、お客様と当該お客様の関連会社それぞれとの間に個別のDPAが成立するものとします。お客様の関連会社は、各関連会社が本DPAの署名者であるものとして、本DPAの条項を執行する権利を有するものとします。お客様は、本DPAに基づくエクサフォースとのすべての連絡の調整について引き続き責任を負うものとし、その関連会社のために本DPAに関するあらゆる連絡を行い、また受領する権利を有するものとします。
- エクサフォースの処理義務
- 本DPAおよびデータ保護法の遵守。エクサフォースは、本サービスの履行および顧客個人データの処理に関して、すべてのデータ保護法を遵守するものとします。エクサフォースは、その他の目的のために、または本DPAもしくはデータ保護法を含む適用法に準拠しない方法で、顧客個人データを処理しないものとします。
- 処理の制限。エクサフォースは、本DPAおよびお客様の書面による指示に従い、事業目的のために必要な範囲および方法においてのみ、顧客個人データを処理するものとします。エクサフォースは、(a) 本サービスの履行および本DPAに記載された事業目的のために必要な場合を除き、(b) お客様とエクサフォースとの間の直接の取引関係の範囲外で、または (c) 自らの目的もしくは第三者の目的のために、顧客個人データを収集、開示、使用、またはその他の方法で処理しないものとします。エクサフォースは、顧客個人データを販売または共有しないものとします(ここでいう「販売」および「共有」は、データ保護法に定義されるところによります)。エクサフォースは、受領した顧客個人データを、他の事業者から受領した個人データまたはエクサフォースが自ら収集した個人データと結合しないものとします(ただし、当該結合が適用されるデータ保護法に定める一定の事業目的のために必要な場合を除きます)。
- 秘密保持。エクサフォースは、本DPAの条項に従って顧客個人データの秘密を保護するものとし、いかなる顧客個人データも、本DPAに違反して他者に開示もしくはその他の方法で利用可能とされ、または使用されることがないよう確保するものとします。エクサフォースは、顧客個人データの処理を許可した者に対し、顧客個人データが秘密情報であることを通知し、かつ、当該者が適切な秘密保持義務を負うことを確保するものとします。
- コンプライアンスの支援。エクサフォースは、エクサフォースによる処理の性質およびエクサフォースが入手可能な情報を考慮した上で、お客様がデータ保護法に基づくお客様のコンプライアンス義務を履行することを合理的に支援するものとします。例えば、エクサフォースは、お客様がデータ保護法により要求されるデータ保護影響評価または類似の評価もしくはアセスメントを実施できるよう合理的な情報を提供するものとし、また、お客様が監督機関その他の規制当局との協力または事前協議を行うにあたり、お客様に合理的な支援を提供するものとします。
- データ主体の権利。エクサフォースは、データ主体から、顧客個人データへのアクセスまたはデータ保護法に基づく関連する権利の行使に関する請求を受けた場合、お客様に通知するものとします。エクサフォースは、お客様の合理的な要請に応じて、お客様がデータ保護法に基づくデータ主体の権利に対応し、データ主体からの問い合わせ、苦情その他の連絡に回答することを合理的に支援するものとします。
- 開示請求、苦情およびその他の連絡。エクサフォースは、顧客個人データの処理に関し、またはいずれかの当事者によるデータ保護法の遵守に関し、開示請求、苦情その他の連絡を受けた場合、法律により禁止されている場合を除き、速やかにお客様に通知するものとします。エクサフォースは、法律により要求される場合を除き、お客様の要請または指示による場合以外に、顧客個人データを第三者に開示しないものとします。エクサフォースは、適用法に従い、あらゆる開示請求に異議を申し立てるものとし、法的に回答が義務付けられる場合には、当該請求または照会に対して、必要最小限の顧客個人データまたは顧客個人データの処理に関する情報を提供するものとします。エクサフォースは、エクサフォースによる顧客個人データの処理に関する開示請求、苦情その他の連絡への対応について、お客様を合理的に支援するものとします。
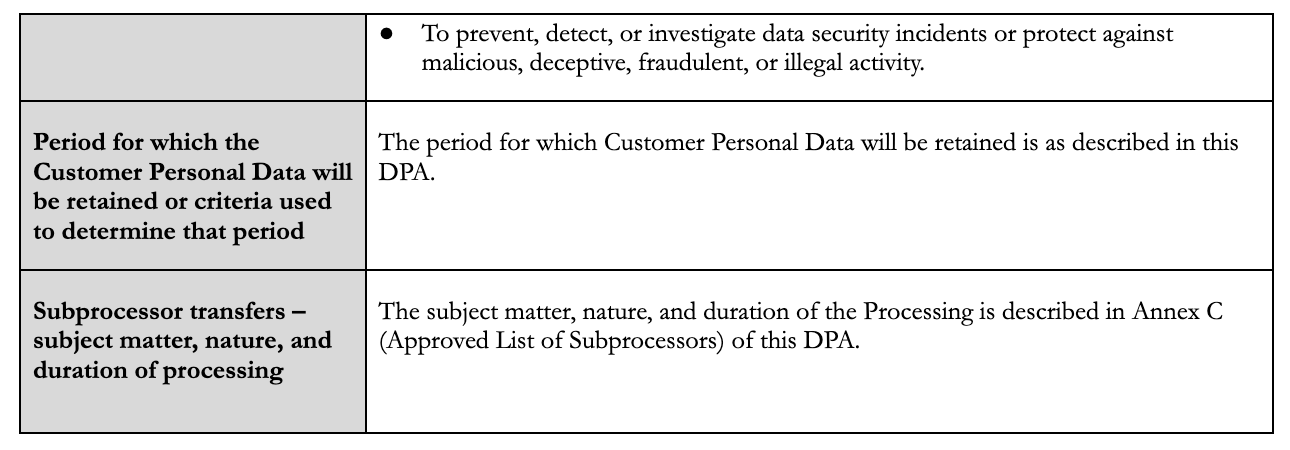
- データの破棄または返還。エクサフォースは、本契約の期間満了または終了後速やかに、本DPAに従って処理され、エクサフォースが保有するすべての顧客個人データを安全に破棄または返還し、これを保持しないものとします。ただし、法律、規則、または政府機関もしくは規制機関により顧客個人データの保持が要求される場合はこの限りでなく、その場合、本DPAによる保護は、当該保持された顧客個人データに対し、その保持期間中引き続き適用されるものとします。
- セキュリティおよび監査
- セキュリティ対策。エクサフォースは、顧客個人データの無権限もしくは違法な処理、アクセスもしくは開示、ならびに顧客個人データの偶発的もしくは違法な滅失、破壊、改変、開示もしくは損傷に対して、適切な技術的および組織的措置を講じるものとします。当該措置には、附属書B(セキュリティ対策)に定めるセキュリティ対策を含みますが、これらに限定されません。エクサフォースは、当該セキュリティ対策の有効性を定期的に見直し、検証するものとします。
- データ侵害。エクサフォースは、データ侵害を認識してから四十八(48)時間以内に、お客様指定のプライバシー連絡先に通知するものとし、当該データ侵害を調査、封じ込めおよび軽減するためにエクサフォースが必要かつ合理的と判断する措置を速やかに講じるものとします。通知を行う際、エクサフォースは、お客様に影響を及ぼす範囲において、エクサフォースが保有するすべての合理的な情報を提供するものとし、これには以下を含みます。(a) データ侵害の性質の概要(影響を受けた顧客個人データの種類、および個人データが影響を受けた範囲において、関係するデータ主体の類型およびおおよその人数を含みます)、(b) 想定される結果、ならびに (c) 生じ得る悪影響を軽減するために講じた措置または講じる予定の措置の説明。エクサフォースは、お客様に影響を及ぼす範囲において、当該データ侵害に関する追加の最新情報をお客様に提供するよう合理的な努力を払うものとします。
- 監査報告書および文書。エクサフォースは、合理的な間隔でのお客様の書面による要請に応じて、本DPAに定める義務のエクサフォースによる遵守に関する外部の第三者による監査報告書、認証その他の文書の最新の写しをお客様に提供するものとします。
- 現地監査。お客様が、上記第5.3条「監査報告書および文書」に基づき提供された監査報告書、認証その他の文書が本DPAに基づく義務の遵守を証明するには不十分であると合理的に判断する場合、お客様は、サブスクリプション期間中、暦年ごとに1回、書面により、かつ30日以上前の通知をもって、現地監査を合理的に要求することができるものとします。また、エクサフォースが顧客個人データに影響を及ぼすデータ侵害をお客様に通知した場合、またはデータ保護法もしくはお客様の管轄監督機関によりかかる監査が要求される場合にも、現地監査を要求することができるものとします。エクサフォースは、エクサフォースの通常の営業時間内において相互に合意した日時にかかる監査を実施できるよう、お客様と誠実に協力するものとします(いずれの当事者も、かかる合意を不合理に留保しないものとします)。監査によりデータ保護上の不備が特定された場合、エクサフォースは、当該不備を是正するための計画を含む書面による報告書を作成してその写しをお客様に提供し、両当事者が相互に合意する合理的な期間内に、特定された不備を是正するものとします。
- 越境移転
- 移転に関する適切な措置。エクサフォースは、データ保護法および関連する法域のデータ保護規制当局のガイダンスに準拠して移転が行われることを確保するための措置を講じない限り、直接であるか再移転によるかを問わず、個人データを当該個人データの発生国の外に移転せず、またはその他の方法で当該国の外で処理しないものとします。
- 移転評価。データ保護法および/または関連する法域のデータ保護規制当局が発行したガイダンスにより要求され、または必要とされる範囲において、エクサフォースは、かかる国際移転を行う前に、受領国の法律に基づき提供される保護の水準が個人データを保護するために十分であるか否かを判断するため、当該移転のリスク評価(「移転評価」)を実施し、個人データの保護を確保するために必要に応じて追加措置を講じるものとします。
- 標準契約条項。両当事者は、本DPAに基づくEEA、UKまたはスイスからエクサフォースへの個人データの移転であって、当該個人データが、欧州委員会(スイスからの移転の場合は、スイスの所轄当局)により個人データについて十分な保護水準を提供していると認められていない第三国において処理されるものについて、標準契約条項が適用されることに合意するものとします。
- 復処理者
- 一般的承認。お客様は、エクサフォースが本サービスを提供するために顧客個人データの処理を復処理者に再委託できることを認識し、これに同意するものとします。エクサフォースの現在の復処理者は、本DPAの附属書C(承認済み復処理者一覧)に記載されています。
- 復処理者に関する責任。エクサフォースは、顧客個人データを復処理者に開示する前に、(a) 各復処理者との間で、本DPAに定める義務と同等以上の保護を与える義務を課す書面による契約を締結するものとし、かつ (b) 復処理者の行為、過誤および不作為、ならびに顧客個人データの処理に関しておよびデータ保護法に基づき復処理者がその義務を履行しなかったことについて、引き続きお客様に対して責任を負うものとします。
- 新たな復処理者。エクサフォースは、顧客個人データを処理する新たな復処理者を起用する前に、電子メールによりお客様に通知し(当該復処理者が実施する、または実施する予定の処理の詳細を含みます)、お客様に対し、異議を申し立てるための10暦日の期間を与えるものとします。お客様が新たな復処理者の選任に対して正当な異議を有する場合、両当事者は、30暦日以上の期間にわたり、異議の理由を解決するために誠実に協力するものとします。かかる解決に至らない場合、お客様は、本DPAに基づき履行される本サービスのうち、異議の対象となる復処理者を使用せずにはエクサフォースが履行できない部分を解除することができるものとします。疑義を避けるために付言すると、エクサフォースは、新たな復処理者に関して第7.2条に定める義務を遵守するものとします。
- 期間および終了
- 存続。本DPAは、エクサフォースが既存のすべての注文書に基づく義務を履行した場合であっても、エクサフォースが顧客個人データを保有または管理している限り、完全な効力を有し続けるものとします。
- 重大な違反。当事者が本DPAの条項を遵守しないことは、重大な違反を構成するものとします。いずれかの当事者による重大な違反があった場合、他方当事者は、書面による通知をもって、さらなる責任または義務を負うことなく、本DPAの全部または一部を直ちに解除することができるものとします。
- 不遵守。データ保護法の改正により、いずれかの当事者が本DPAに基づく義務の全部または一部を履行できなくなった場合、両当事者は、当該処理が新たな要件に準拠するまで、顧客個人データの処理を停止するものとします。両当事者が60日以内に顧客個人データの処理をデータ保護法に準拠させることができない場合、各当事者は、他方当事者に対する書面による通知をもって本DPAを解除することができるものとします。
- 一般条項
- 附属書。各附属書は本DPAの一部を構成し、本DPAの本文に全文が記載されているものとして効力を有するものとします。本DPAへの言及には、各附属書が含まれるものとします。
- SCCまたは本DPAとの抵触。本契約と本DPAとの間に抵触または不一致がある場合、以下の文書の規定が(次の優先順位に従い)優先するものとします。(a) 標準契約条項または国際データ移転補遺、次に (b) 本DPA、次に (c) 本契約。
- 責任の制限。本DPAに起因または関連する責任は、本契約に定める責任条項に従うものとします。
- 準拠法。標準契約条項または英国国際移転補遺の適用を妨げることなく、本DPAは、本契約の準拠法に準拠し、これに従って解釈されるものとします。本DPAに基づき生じる紛争または請求は、ニューヨーク州において提起されるものとします。
- データ保護法の改正。本DPAの変更を必要とする可能性のあるデータ保護法の改正があった場合、お客様からの通知を受けて、両当事者は、かかる変更について速やかに協議し、データ保護法の当該改正の要件に対応するための本DPAの変更について、合理的に実行可能な限り速やかに合意し、これを実施することを目指して誠実に交渉するものとします。
附属書A
処理の詳細
1. データ輸出者
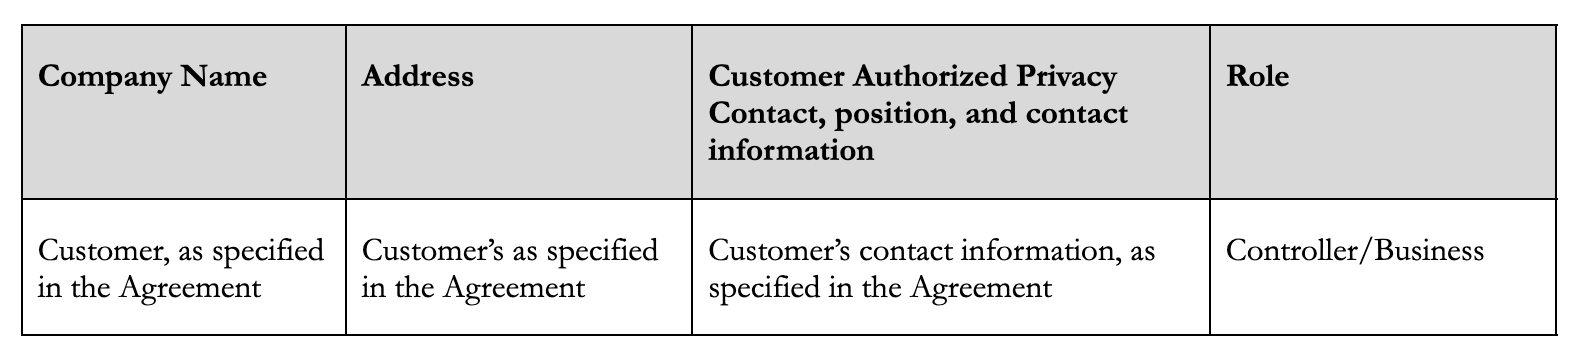
2. データ輸入者
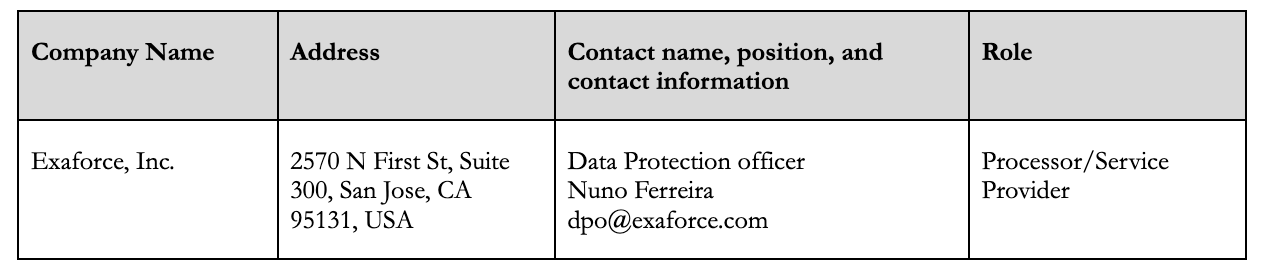
3. 移転されるデータに関連する活動
移転されるデータに関連する活動は、下記第4項(処理の詳細)の「処理の性質」および「データ移転およびさらなる処理の目的」の各欄に記載されています。
4. 処理の詳細
附属書B
セキュリティ対策
エクサフォースは、最新の技術水準、実装費用、ならびにエクサフォースによる処理の性質、範囲、状況および目的、ならびに個人に対するリスクを考慮して、以下の業界標準の技術的および組織的セキュリティ対策(「セキュリティ対策」)を実施し、維持するものとします。エクサフォースのセキュリティ体制に関する詳細は、https://trust.exaforce.comにて提供されるエクサフォースのトラストセンターに掲載されています。
本セキュリティ対策は、技術の進歩および発展に応じて変更されることがあり、エクサフォースは、随時、通知することなく本セキュリティ対策を変更することができるものとします。ただし、かかる更新が、(1) 該当するサブスクリプション期間中にお客様が利用する本サービスの全体的なセキュリティと同等である(またはこれを強化する)ものであり、かつ (2) 該当するサブスクリプション期間中に本サービスを通じて処理される顧客データに与えられる保護の水準を実質的に低下させないものであることを条件とします。
- 情報セキュリティポリシーおよび基準。エクサフォースは、顧客個人データにアクセスする従業員ならびにすべての下請業者、ベンダーおよび代理人を対象として、以下を合理的に目的として設計された業界標準のセキュリティ要件および措置を実施し、維持するものとします。
- 権限のない者が顧客個人データの処理システムにアクセスすることを防止すること。
- 顧客個人データの処理システムが許可なく使用されることを防止すること。
- 顧客個人データの処理システムを使用する権限を有する者が、そのアクセス権限に従ってアクセスする権限を有する顧客個人データにのみアクセスすること、ならびに処理もしくは使用の過程において、および保存後において、顧客個人データが許可なく読み取られ、複製され、変更され、または削除されることがないことを確保すること。
- 電子的な送信、輸送または保存の間に顧客個人データが許可なく読み取られ、複製され、変更され、または削除されることがないこと、ならびにデータ伝送設備による顧客個人データの移転先となる主体を特定し、検証できることを確保すること。
- 顧客個人データが顧客個人データの処理に入力され、その中で変更され、またはそこから削除されたか否か、およびそれが誰によって行われたかを記録するための監査証跡の確立を確保すること。
- 顧客個人データが指示にのみ従って処理されることを確保すること。
- 顧客個人データが偶発的な破壊または喪失から保護されることを確保すること。
- 顧客個人データを使用もしくは保管する情報システム、または当該システムの組織構成に関連する変更が行われた場合には、その都度、これらの措置が最新の状態に保たれ、見直されることを確保すること。
- 物理的セキュリティ。エクサフォースは、顧客個人データを使用または保管する情報システムが設置されているすべてのエクサフォースの拠点において、商業的に合理的なセキュリティシステムを維持するものとします。エクサフォースは、かかるシステムが、当該顧客個人データへのアクセスを適切に、かつ合理的に制限することを確保するものとします。
- 組織的セキュリティ。エクサフォースは、媒体を廃棄または再利用する場合には、当該媒体を在庫から除外する前に、当該媒体に保存された顧客個人データがその後に復元されることを防止するための手順が実施されていることを確保するものとします。エクサフォースは、顧客個人データに関するすべてのセキュリティインシデントが、適切なインシデント対応手順に従って管理されることを確保するものとします。
- ネットワークセキュリティ。エクサフォースは、商業的に入手可能な機器および業界標準の技術(ファイアウォール、侵入検知システムおよび/または侵入防止システム、アクセス制御リストならびにルーティングプロトコルを含みます。)を使用して、ネットワークセキュリティを維持し、実施するものとします。
- アクセス制御。エクサフォースは、権限を付与された従業員のみが、顧客個人データを使用または保管する情報システムへのアクセス権を付与、変更または取り消すことができることを確保するものとします。エクサフォースは、パスワードを作成し保護するために、商業的に合理的な物理的および電子的セキュリティを実施し、維持するものとします。
- 人員。エクサフォースは、人員に対してそのセキュリティ上の義務について教育するためのセキュリティ意識向上プログラムを実施し、維持するものとします。エクサフォースは、当該プログラムに、データ分類に関する義務、物理的セキュリティ管理、セキュリティ慣行およびセキュリティインシデントの報告に関する研修が含まれることを確保するものとします。
附属書C
承認済み復処理者一覧
エクサフォースによる本サービスの提供を支援するために顧客個人データを処理することが認められている復処理者は、以下のとおりです。
- Google Workspace
- AWS
- Anthropic
- Snowflake
附属書D
承認済み標準契約条項:序文および補足条項
- EEAの個人データの移転
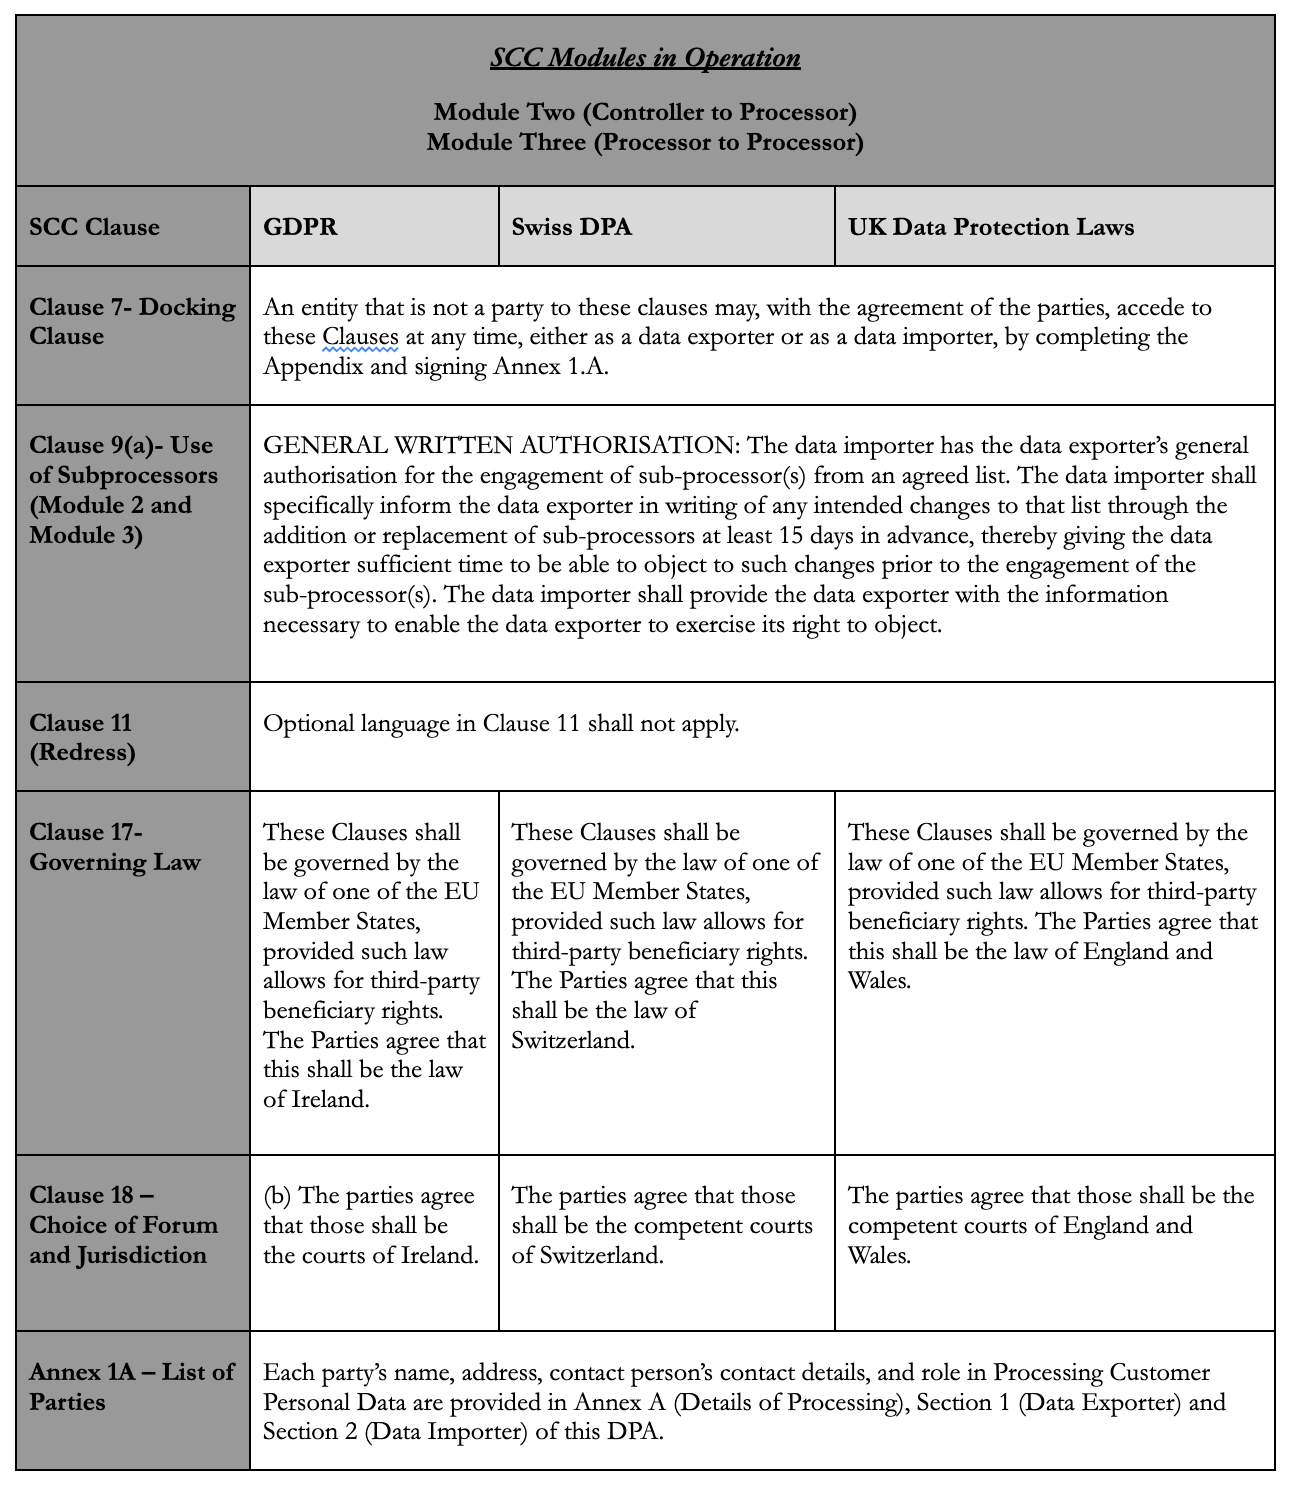
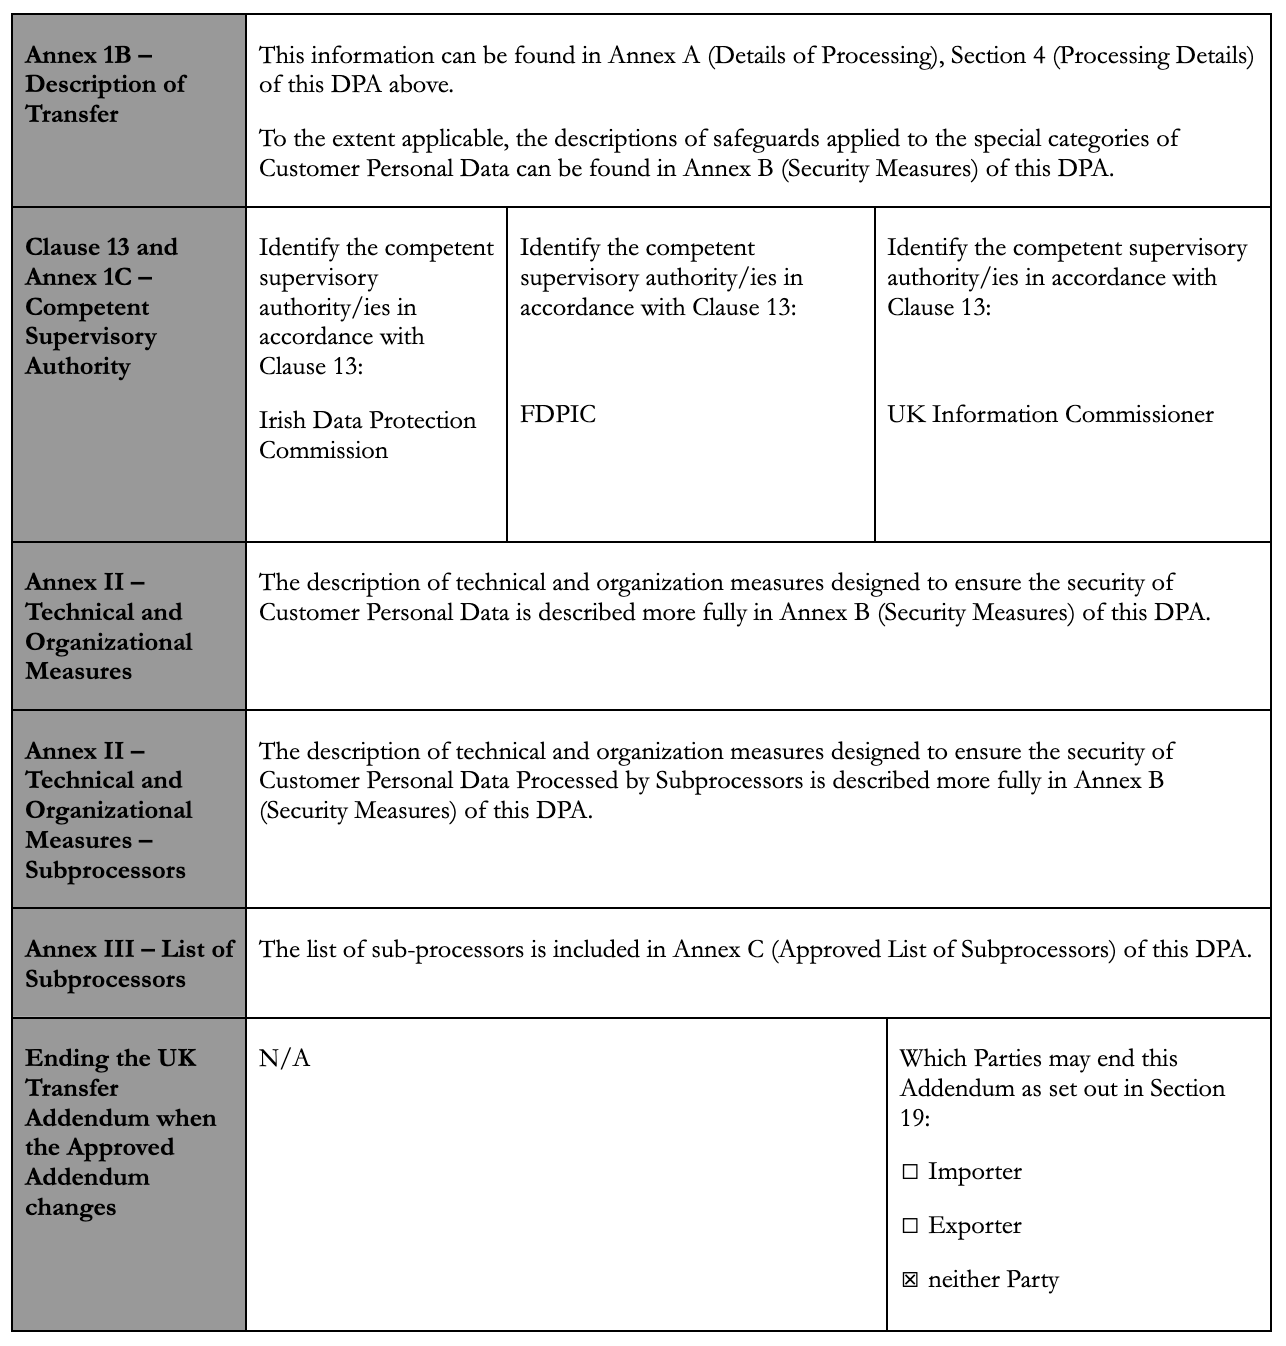
EEAを起源とする顧客個人データの、お客様からエクサフォースへの移転、またはエクサフォースから第三国に所在するお客様への移転には、(a) お客様がデータ管理者であり、エクサフォースがデータ処理者である場合にはモジュール2(管理者から処理者への移転)が、(b) お客様がデータ処理者であり、エクサフォースが復処理者である場合にはモジュール3(処理者から処理者への移転)が、それぞれ適用されます。SCCの目的上必要な情報は、本DPAの附属書B(セキュリティ対策)に記載されています。
- スイスの個人データの移転
顧客個人データがスイス連邦データ保護法(以下「スイスDPA」といいます。)の適用を受ける場合、上記のSCCが適用されるものとし、以下のとおり修正されたものとして解釈されるものとします。
- 「規則(EU)2016/679」およびその各条項への言及は、スイスDPAへの言及を含むものと解釈されるものとします。
- 「EU」、「連合」および「加盟国」への言及は、「スイス」への言及を含むものと解釈されるものとします。
- 英国の個人情報の移転
英国データ保護法の適用を受け、英国国際移転補遺に従って移転される顧客個人データの移転について、両当事者は以下のとおり合意します。
- 各当事者は、相手方当事者も英国国際移転補遺に拘束されることに同意することと引き換えに、英国国際移転補遺に定める条件に拘束されることに同意します。
- SCCは、英国国際移転補遺の第2部に従って解釈されるものとします。
- 英国国際移転補遺の第9条から第11条までは、SCCの第5条(優先順位)に優先するものとします。
- 英国国際移転補遺の第12条の目的上、EUのSCCは、英国国際移転補遺の第15条に従って修正されるものとします。
- 英国国際移転補遺の第1部により必要とされる情報は、本DPAの附属書A(処理の詳細)として提供されます。
- 英国ICO(情報コミッショナー事務局)により改訂された移転補遺または移転メカニズムが発行された場合、両当事者は、英国国際移転補遺の第18条から第20条までに従い、かかる改訂を取り込むことに合意します。
- その他の国への移転
顧客個人データを第三国に移転するためにSCC(またはその他の措置)の使用を義務付けるその他のデータ保護法の適用を受ける顧客個人データの移転について、両当事者は、実務上可能な限り速やかに当該SCCまたはその他の措置を実施し、その実施のための要件を文書化することに合意します。
- 署名
両当事者は、SCCおよび英国国際移転補遺が参照により本DPAに組み込まれること、ならびに本DPAを締結することにより、各当事者がSCCおよび英国国際移転補遺を締結したものとみなされることに合意します。
- 欧州地域のSCCおよび英国移転補遺に関する情報
本第6条において、標準契約条項の特定のモジュールに適用される旨が明示されていない場合、本第6条は両方のモジュールに適用されます。