このページが扱うのはファイアウォールではなく、SOCプラットフォームです。Palo Alto NetworksのCortexポートフォリオは多くのセキュリティオペレーションセンターの中核を担っています。Cortex XSIAMはSIEM、XDR、SOARによる自動化、AI駆動の分析を1つのデータレイヤー上に統合し、Cortex XDRとCortex XSOARがその隣に並びます。最も価値を発揮するのは、Palo Altoのファイアウォール、エンドポイント、クラウドセキュリティがすでにテレメトリを供給している環境です。環境が混在していてスタック全体の移行が導入の前提条件になるとき、検知エンジニアリングやプレイブック設計を減らしながら調査を完了させるAIを求めるとき、あるいはSOCの判断をネットワークの判断と切り離しておきたいとき、チームはPalo Alto Networksの代替を探します。このガイドでは、XSIAMとは何か、チームが他を検討する場面、比較の方法、試すべき5つのプラットフォームを取り上げます。このページはExaforceが公開しており、Exaforceは5つのうちの1つです。ExaforceはPalo Alto NetworksのファイアウォールとCortexのテレメトリをソースとして取り込みます。
Cortex XSIAMとは
Cortex XSIAMはPalo Alto NetworksのSOCプラットフォームです。SIEM、XDR、自動化、AI分析を単一のデータレイヤー上に統合し、従来のSIEMとSOARを1つの製品で置き換えるよう設計されています。Palo Alto Networks自身のファイアウォール、Cortex XDRのエンドポイント、Prismaのクラウドセキュリティとの連携が最も緊密で、サードパーティのデータもそれらと並べて取り込みます。価格は個別見積もりです。(製品説明はPalo Alto Networksの公開情報によるもの、2026年11月時点。)
チームがPalo Alto Networksの代替を探す理由
- 環境が混在している。自社ベンダーのテレメトリで最も強みを発揮するプラットフォームは、複数ベンダーが混在するチームに、価値を最大限に引き出すためにスタックの移行を求めます。これは大規模なプロジェクトであり、長期的なコミットメントです。
- 調査を可能にするだけでなく、完了させたい。SIEMと自動化を組み合わせたプラットフォームは、依然として検知エンジニアリングとプレイブック設計に依存します。そうした作業を減らしつつ調査を担うエージェントを求めるチームもあります。
- インシデントがアイデンティティ、クラウド、SaaSから始まる。最初のアラートがネットワークやエンドポイントのイベントではなく、OAuthの許可やIAMロールの変更である場合に、プラットフォームがどれだけのコンテキストを持っているかを確認してください。
- SOCの判断をネットワークの判断から独立させたい。ファイアウォールとSOCプラットフォームを1つのベンダーから揃えるのは、購入は簡単でも後から切り離すのは困難です。
選択肢の比較方法
- 移行の手間:プラットフォームの価値を最大限に引き出すために、スタックの何を変える必要があるか。
- データの課金:GB単位、モジュール単位、プラットフォーム単位のいずれか。そしてコストを抑えるために何の収集をやめることになるか。
- AIによる調査:トリアージと調査を完了させるエージェントか、チームがその上に構築する分析と自動化か。
- コンテキストモデル:イベントが取り込み時にアイデンティティとリソースに照合して解決されるか、ログとして検索されるか。
- 運用モデル:顧客自身による運用、マネージド、または1つのプラットフォーム上でその両方。
Palo Alto Networksの5つの代替の一覧
Exaforce
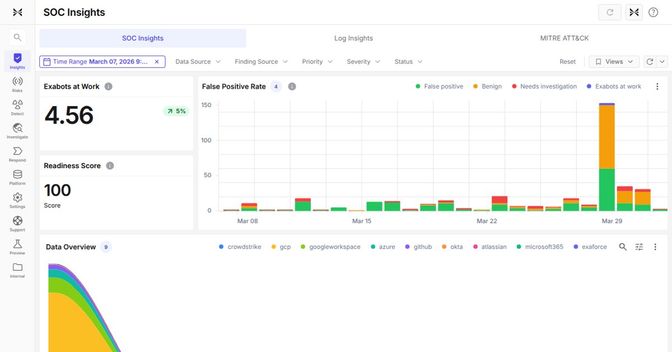
Exaforceは独自のデータプラットフォームを持つエージェンティックSOCプラットフォームです。Palo Alto NetworksのファイアウォールやCortex XDR、他のEDR、アイデンティティプロバイダー、クラウドのコントロールプレーン、SaaSアプリケーションを含む130+のソースからログ、アイデンティティデータ、構成、コードを取り込み、各イベントを取り込み時にアイデンティティ、リソース、その関係のモデルと照合して解決します。独自の検知はこのモデル上で動作します。AIエージェントであるExabotsは、同じコンテキスト上で検知、トリアージ、調査、対応を行い、すべての判定に推論過程を示し、選択したアクションは承認制にできます。ExaUを使えば、チームは自社固有の業務のためにExabotsを独自に構築できます。顧客からは、誤検知が90%減少し、平均調査時間が95%短縮され、アラートから対応まで平均30分未満になったと報告されています。チームは自社で運用することも、Exaforce MDRに運用を任せることもできます。事前にスタックを変更する必要はありません。ファイアウォールとエンドポイントはそのまま残り、Exaforceがそれらを横断して調査するレイヤーになります。詳しくはCortex XSIAM連携をご覧ください。
CrowdStrike Falcon Next-Gen SIEM
Falcon Next-Gen SIEMはFalconエンドポイントプラットフォームをログ管理と検知に拡張したもので、Charlotte AIがエージェンティックなアナリストを務めます。適しているのは、すでにすべてのデバイスでFalconを運用しているチームです。CrowdStrikeの代替とCrowdStrike vs Palo Alto Networksもご覧ください。
Microsoft Sentinel
SentinelはDefenderポータル内にあるMicrosoftのクラウドネイティブなSIEMとSOARで、GB単位で課金され、保持用のデータレイク階層があります。適しているのは、アイデンティティ、メール、生産性ツールのデータがすでにMicrosoftにある組織です。Microsoft Sentinelの代替もご覧ください。
Torq
Torqはハイパーオートメーションエンジン上のAI SOCプラットフォームとして、Auto Triage、Socrates修復エージェント、ケース管理によって既存ツールをオーケストレーションします。適しているのは、従来のSOARを置き換えようとしていて、ワークフローを構築するエンジニアがいるチームです。Torqの代替もご覧ください。
ReliaQuest GreyMatter
GreyMatterはクラウドやSIEMにまたがる既存ツールに接続してそのデータを正規化し、エージェンティックなTeammatesを動かします。通常はReliaQuestのマネージドサービスとエンジニアが伴走します。適しているのは、プラットフォームとパートナーを求める企業です。ReliaQuestの代替もご覧ください。
適した選択肢の選び方
- Palo Alto Networksに標準化している、または標準化する予定の場合:XSIAMの連携面での優位性は本物です。SOCの判断がネットワークの判断に結び付くこととてんびんにかけてください。
- 別の大手ベンダーに標準化している場合:そのベンダーのSOCプラットフォームも、同じように自社のテレメトリで最も強みを発揮します。
- プラットフォームだけでなくパートナーも求める場合:ReliaQuestです。
- エンジニアと独自のワークフローがある場合:Torqです。
- 環境が混在しており、スタックを移行せずにデータと調査を1つのプラットフォームにまとめたい場合:Exaforceです。
自社環境のライブのアラートで候補を試し、それぞれがアナリストの作業時間をどれだけ削減するかを測定してください。
よくある質問
このページはPalo Alto Networksのファイアウォールを置き換える話ですか。
いいえ。SOCプラットフォームであるCortex XSIAMについてのページです。ファイアウォールはそのまま残し、ここで取り上げるどの選択肢にもデータを供給できます。
マルチベンダー環境に最適なCortex XSIAMの代替は何ですか。
すべてのベンダーのテレメトリを取り込み時に同じように扱い、事前にスタックを変更する必要のないプラットフォームです。この一覧ではExaforceです。2つの大手ベンダーのプラットフォームは、自社のテレメトリで最も強みを発揮します。
ExaforceはPalo Alto Networksと連携できますか。
はい。ExaforceはPalo Alto NetworksのファイアウォールログとCortexのテレメトリを、アイデンティティ、クラウド、SaaSのソースとともに取り込みます。連携ページをご覧ください。
エージェンティックSOCプラットフォームはXSIAMとSIEMを置き換えられますか。
独自のデータレイヤーと検知を持つプラットフォームであれば、SIEMの役割を担えます。多くのチームは、まず既存のSIEMと並行して運用します。SIEMの置き換えもご覧ください。