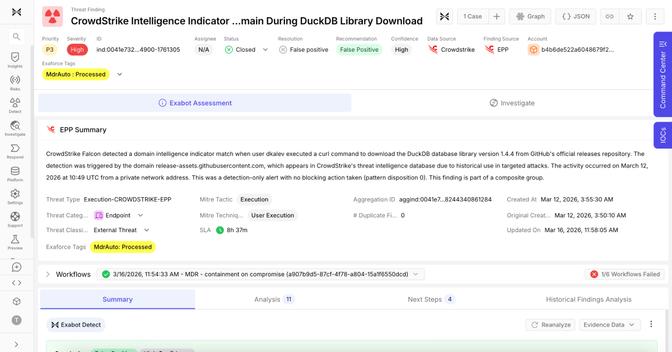
このページが扱うのはエンドポイントではなく、SOCレイヤーです。CrowdStrikeのFalconプラットフォームは多くのセキュリティチームが標準として採用するエンドポイントエージェントであり、CrowdStrikeは現在、その上のレイヤーも販売しています。ログ管理と検知のためのFalcon Next-Gen SIEM、エージェンティックなアナリストとしてのCharlotte AI、オーケストレーションのためのCharlotte Agentic SOARです。すべてのデバイスにFalconを残すチームでも、SIEMとAI SOCのレイヤーをどこに置くかは選ぶことになります。調査の大半がデバイスではなくアイデンティティプロバイダー、クラウドのコントロールプレーン、SaaSから始まるようになったとき、複数ベンダーが混在する環境を運用しているとき、あるいはデータと調査を1つのプラットフォームにまとめたいとき、チームは代替を検討します。このガイドでは、CrowdStrikeが提供するSOCレイヤー、チームが他を検討する場面、比較の方法、試すべき5つの選択肢を取り上げます。このページはExaforceが公開しており、Exaforceは5つのうちの1つです。ExaforceはFalconのテレメトリをソースとして取り込みます。
CrowdStrikeがエンドポイントの上で提供するもの
Falcon Next-Gen SIEMはFalconプラットフォームをログ管理と検知に拡張したものです。Charlotte AIはこのプラットフォーム上に構築されたCrowdStrikeのエージェンティックなセキュリティアナリストで、Charlotte Agentic SOARはオーケストレーションを加えます。Charlotte AI AgentWorksはエージェントを構築するためのノーコード環境です。設計としては、Falconエージェントのテレメトリを軸にした1つのプラットフォームに、サードパーティのデータを並べて取り込む形です。ライセンスはモジュール単位です。(製品名はCrowdStrikeの公開情報によるもの、2026年11月時点。)
SOCレイヤーでチームが代替を探す理由
- インシデントがデバイスから始まらなくなった。エンドポイントのテレメトリを軸にしたAIレイヤーは、エンドポイントについて最も多くのコンテキストを持っています。最初のアラートがOAuthの許可、IAMロール、SaaSの管理者による変更である場合、そこでプラットフォームがどれだけのコンテキストを持っているかを確認してください。
- 環境が混在している。複数のEDR、複数のクラウド、大規模なSaaS利用がある場合、サードパーティのデータは1つのベンダーのテレメトリへの付け足しではなく、第一級の扱いを受ける必要があります。
- 各レイヤーを個別に選びたい。エンドポイント、SIEM、SOCの自動化を1つのベンダーから揃えるのは、購入は簡単でも離れるのは困難です。エンドポイントの判断とSOCの判断を独立させておきたいチームもあります。
- モジュール課金は予測しにくい。ソースとモジュールが増えるにつれて請求額も増え、SIEM部分はエンドポイント部分とは異なる方式で課金されます。
選択肢の比較方法
- コンテキストが最も強い領域:エンドポイントか、アイデンティティ、クラウド、SaaSか。インシデントが始まる場所に合わせてください。
- サードパーティデータの扱い:取り込み時に1つのモデルへ正規化されるか、ログとして検索されるか。
- プラットフォームがどこまで担うか:独自の検知を持つか、他のツールが生成した検知の上に載るAIレイヤーか。
- 課金単位:モジュール単位、GB単位、エンドポイント単位、プラットフォーム単位。
- 何が独立したまま残るか:SOCを変えずに、後からエンドポイントのベンダーを変更できるかどうか。
CrowdStrikeの5つの代替の一覧
Exaforce
Exaforceは独自のデータプラットフォームを持つエージェンティックSOCプラットフォームです。Falconや他のEDR、アイデンティティプロバイダー、クラウドのコントロールプレーン、SaaSアプリケーションを含む130+のソースからログ、アイデンティティデータ、構成、コードを取り込み、各イベントを取り込み時にアイデンティティ、リソース、その関係のモデルと照合して解決します。独自の検知はこのモデル上で動作します。AIエージェントであるExabotsは、同じコンテキスト上で検知、トリアージ、調査、対応を行い、すべての判定に推論過程を示し、選択したアクションは承認制にできます。ExaUを使えば、チームは自社固有の業務のためにExabotsを独自に構築できます。顧客からは、誤検知が90%減少し、平均調査時間が95%短縮され、アラートから対応まで平均30分未満になったと報告されています。チームは自社で運用することも、Exaforce MDRに運用を任せることもできます。Falconはそのまま残り、Exaforceは各エンドポイント検知の周辺にクラウド、SaaS、アイデンティティのコンテキストを加え、そこから調査を引き継ぎます。詳しくはCrowdStrike連携をご覧ください。
Palo Alto Networks Cortex XSIAM
Cortex XSIAMは、SIEM、XDR、自動化、AI駆動の分析を1つのデータレイヤー上に統合しており、Palo Alto Networksのファイアウォール、エンドポイント、クラウドセキュリティがすでにテレメトリを供給している環境で最も価値を発揮します。適しているのはPalo Alto Networksに標準化している企業です。Palo Alto Networksの代替とCrowdStrike vs Palo Alto Networksもご覧ください。
Microsoft Sentinel with Security Copilot
SentinelはMicrosoftのクラウドネイティブなSIEMとSOARで、現在はDefenderポータルを通じて提供されています。Security Copilotがそのデータを扱えるほか、低コストで保持できるデータレイク階層もあります。適しているのは、アイデンティティ、メール、生産性ツールのデータがすでにMicrosoftにある組織です。Microsoft Sentinelの代替とMicrosoft Sentinel vs CrowdStrikeもご覧ください。
Torq
Torqは、ハイパーオートメーションエンジン上のAI SOCプラットフォームとして、Auto Triage、Socrates修復エージェント、ケース管理を打ち出し、既存のツールをオーケストレーションします。適しているのは、自動化エンジニアと独自の対応ワークフローを持つチームです。Torqの代替もご覧ください。
Intezer
Intezerはアラートの背後にあるアーティファクトにメモリ分析、リバースエンジニアリング、サンドボックスを適用し、証拠付きの判定を返します。価格はエンドポイント単位です。Falconや他のツールが発したアラートを対象に動作するため、SIEMの置き換えではなく調査レイヤーです。Intezerの代替もご覧ください。
適切なCrowdStrikeの代替の選び方
- インシデントの大半がエンドポイントで始まり、エンドポイントで終わる場合:ネイティブのスタックがよく適合します。このページで考えが変わることはないでしょう。
- 調査がアイデンティティやクラウドに頻繁に及ぶ場合:各選択肢がそれをどこまで追跡できるか、どのようなモデルに基づくかを比較してください。
- 別の大手ベンダーに標準化している場合:そのベンダーのSOCプラットフォームも、自社のテレメトリについては同じ強みを持ちます。
- エンドポイントとSOCを別々に決め、データと調査を1つのプラットフォームにまとめたい場合:Falconをソースとして使うExaforceです。
数週間分の実際のアラートでパイロットを行い、1つのことを測定してください。プラットフォームが処理した後も、アナリストが必要なアラートがいくつ残るかです。
よくある質問
このページはエンドポイントのCrowdStrike Falconを置き換える話ですか。
いいえ。エンドポイントの上にあるSIEMとAI SOCのレイヤーについてのページです。ここで取り上げるどの選択肢も、Falconのテレメトリをソースとして取り込めます。
クラウドとアイデンティティの調査に最適なCrowdStrikeの代替は何ですか。
データモデルと検知がアイデンティティ、クラウドリソース、SaaS向けに構築され、エンドポイントのテレメトリをその中の1つのソースとして扱うプラットフォームです。この一覧ではExaforceです。2つの大手ベンダーのプラットフォームは、自社のテレメトリで最も強みを発揮します。
ExaforceはCrowdStrikeと連携できますか。
はい。ExaforceはFalconのテレメトリをアイデンティティ、クラウド、SaaSのソースとともに取り込み、それらすべてにまたがって調査します。連携ページをご覧ください。
CrowdStrike Next-Gen SIEMの代替として最適なものは何ですか。
取り込みコストが判断を左右するなら、まず課金単位を比較してください。アナリストの負荷が判断を左右するなら、各プラットフォームが単独でどこまで調査を完了するかを比較してください。SIEMの置き換えもご覧ください。