Microsoft SentinelとCrowdStrike Falcon Next-Gen SIEMは、Microsoft 365とFalconエージェントを併用している環境、つまりほとんどの企業で同じ評価の候補に挙がります。どちらもAIを組み込んだクラウドSIEMであり、それぞれ親となるエコシステムの影響を強く受けています。SentinelはMicrosoft 365、Azure、Defenderに、Falconはエンドポイントに根ざしています。選択を通常左右する2つの要因は、取り込みコストと、手作業で行われているトリアージの量です。このページでは、エコシステム、AIレイヤー、クエリ言語、価格、適した用途の観点で両者を比較し、本ページを公開し両ベンダーのテレメトリを取り込むExaforceが両者と並んでどこに位置付けられるかも説明します。
Microsoft Sentinelの概要
SentinelはMicrosoftのクラウドネイティブなSIEMおよびSOARで、現在はMicrosoft Defenderポータルを通じて提供されています。Microsoftは、2027年3月31日以降Azureポータルでのサポートを終了すると発表しています。検知はKQLで記述し、対応はプレイブックで実行します。データレイクの階層により低コストの長期保存が可能で、Security CopilotがSentinelのデータを扱えます。価格は分析対象のGB単位で、コミットメント階層があります。(Microsoftの公開情報に基づきます。2026年11月時点。)
CrowdStrikeの概要
Falcon Next-Gen SIEMは、Falconのエンドポイントプラットフォームをログ管理と検知に拡張したものです。CrowdStrikeがエージェンティックなセキュリティアナリストと説明するCharlotte AIと、オーケストレーションを担うCharlotte Agentic SOARが同じプラットフォーム上にあり、クエリにはFalconのクエリ言語を使用します。ライセンスはモジュール単位です。(CrowdStrikeの公開情報に基づきます。2026年11月時点。)
Microsoft SentinelとCrowdStrikeの比較表
重要な違い
- アイデンティティとメールがどこにあるか。アイデンティティ、メール、生産性ツールのデータがすでにMicrosoftにある場合、そのコンテキストをネイティブに扱えるためSentinelが優位です。調査の大半がエンドポイントから始まる場合はFalconが最も強みを発揮します。
- 支援かエージェントか。Security Copilotはコンソールで作業するアナリストを支援し、Charlotte AIはアラートを処理するエージェントとして位置付けられています。両方に同じアラートを処理させ、推論を示してもらってください。
- 取り込みコスト。GB単位の価格では新しいソースを追加するたびに予算項目が増え、モジュール単位の価格ではデータ量ではなくモジュールに応じて請求額が決まります。コストが制約にならない場合に収集するデータを前提に、両方を試算してください。
- 手作業のトリアージ。どちらでも、上に何かを重ねない限り、サードパーティのソースからのアラートは人が調査します。先月のアラートのうちアナリストが必要だったものを数え、それぞれのプラットフォームで何が変わるかを確認してください。
Microsoft SentinelやCrowdStrikeと並ぶExaforceの位置付け
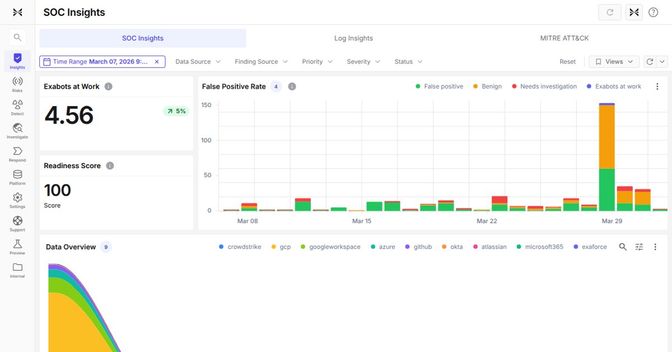
Exaforceは、両ベンダーを併用している、あるいはどちらもすべての領域には導入していないチームにとっての第三の選択肢です。独自のデータプラットフォームを持つエージェンティックSOCプラットフォームで、Sentinel、Defender、Entra ID、Microsoft 365のテレメトリとFalconのエンドポイントテレメトリを、アイデンティティプロバイダー、クラウドのコントロールプレーン、SaaSアプリケーションとあわせて取り込み、各イベントを取り込み時にアイデンティティ、リソース、およびその関係性のモデルと照合して解決します。独自の検知はそのモデル上で実行されます。AIエージェントであるExabotsは同じコンテキスト上で検知、トリアージ、調査、対応を行い、すべての判定に推論を示し、選択したアクションは承認制にできます。ExaUを使えば、チームは自社固有の業務に合わせて独自のExabotsを構築できます。顧客からは、誤検知が90%減少し、平均調査時間が95%短縮され、アラートから対応までが平均30分未満になったと報告されています。チーム自身で運用することも、Exaforce MDRに運用を任せることもできます。データプラットフォームがストレージを階層化するため、保存期間が価格の判断に左右されず、MicrosoftとCrowdStrikeを併用するチームは2つのコンソールではなく両方にまたがる1つの調査を得られます。SIEMを置き換えることも、移行期間中にどちらかのプラットフォームと並行して運用することもできます。詳しくはMicrosoft Sentinelの代替製品、CrowdStrikeの代替製品、SIEMの拡張をご覧ください。
両者の選び方
- 最も価値の高いテレメトリがどこにあるかを特定します。Microsoftのアイデンティティとメールか、エンドポイントかです。
- 現在収集しているデータではなく、収集したいデータを前提に総コストを試算します。
- 自社のデータで両方をパイロット運用し、依然として人の対応が必要なアラートを数えます。
- 答えが「どちらのエコシステムも同じくらい重要」であれば、両方をソースとして扱うプラットフォームを評価します。
よくある質問
Microsoft SentinelはCrowdStrikeより優れていますか?
Microsoft中心の組織では、Sentinelがアイデンティティとメールのコンテキストをネイティブに持っています。Falconを主軸とする組織では、Next-Gen SIEMがエンドポイントのコンテキストをネイティブに持っています。通常は取り込みコストと手作業のトリアージが決め手になります。
SentinelとCrowdStrikeは併用できますか?
はい。FalconのテレメトリはSentinelに送信でき、両方を運用している企業は多くあります。論点は、どのレイヤーが両方にまたがって調査するかです。
価格の違いは何ですか?
Sentinelは分析対象のGB単位の価格で、コミットメント階層と低コストのデータレイク階層があります。CrowdStrikeはモジュール単位でライセンスを提供しています。自社のデータ量と必要なモジュールをもとに比較してください。
ExaforceはSentinelやCrowdStrikeを置き換えますか?
ExaforceはSIEMの役割を置き換えることができ、Falconをエンドポイントのソースとして取り込みます。Falconエージェントはそのまま残ります。SentinelとCrowdStrikeの連携ページをご覧ください。