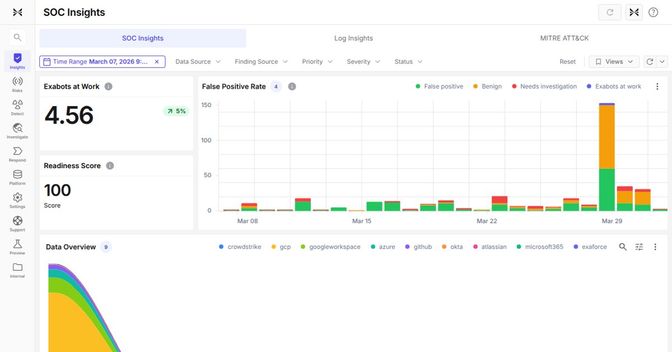
Microsoft SentinelはMicrosoftのクラウドネイティブなSIEMとSOARで、現在はMicrosoft Defenderポータルを通じて提供されています。低コストで保持できるデータレイク階層があり、Security Copilotがそのデータを扱えます。分析階層の取り込み課金によってどのログを残すかの選択を迫られるとき、KQLの検知ルールがチームの対応できる以上のチューニングを必要とし、それでもアナリストが大半のアラートを手作業で調査しているとき、あるいはMicrosoft以外の環境が大きく、Microsoftだけの環境ほど連携がスムーズでないとき、チームはMicrosoft Sentinelの代替を探します。このガイドでは、Sentinelができること、チームが他を検討する場面、比較の方法、そしてSentinelを置き換えるか、その上の作業を引き受ける5つの選択肢を取り上げます。このページはExaforceが公開しており、Exaforceは5つのうちの1つです。ExaforceはSentinel、Defender、Entra ID、Microsoft 365のテレメトリをソースとして取り込みます。
Microsoft Sentinelができること
SentinelはMicrosoftとサードパーティのソースからログを収集し、KQLベースの分析ルールを実行し、プレイブックによって対応を自動化します。Sentinelは完全にDefenderポータルへ移行しつつあり、Microsoftは2027年3月31日以降、AzureポータルでのSentinelのサポートを終了すると発表しています。価格は分析GB単位で、コミットメント階層と長期保持向けの低コストなデータレイク階層があります。Security CopilotはSentinelのデータに対して生成AIによる支援を提供します。(Microsoftの公開情報によるもの、2026年11月時点。)
チームがMicrosoft Sentinelの代替を探す理由
- 取り込みコストがカバー範囲を左右する。分析階層のGB単位課金では、新しいソースを追加するたびに予算の判断が必要になります。コストを抑えるためにクラウドやSaaSのログを別の場所に送る、あるいはまったく送らないチームは、言い方を変えれば検知のギャップを抱えています。
- KQLルールには担当者が必要。KQLで書かれた検知は環境の変化に合わせてチューニングが必要です。分析ルールはアラートを発してアナリストに調査を委ねますが、上に何かを載せない限り、調査そのものは手作業のままです。
- Microsoft以外の環境は収まりが悪い。AWS、Google Cloud、Okta、大規模なSaaS利用はコネクタでサポートされていますが、ネイティブな体験はMicrosoft優先です。
- ポータルの移行は見直しの好機になる。コンソールが変わるタイミングは、SIEMそのものが今も適切な形かどうかをチームが問い直すときです。
選択肢の比較方法
- 置き換えるか、上に載せるか:Sentinelを置き換える選択肢もあれば、Sentinelを残してその上の作業を自動化する選択肢もあります。
- 課金単位:GB単位、モジュール単位、プラットフォーム単位。取り込みが従量課金でなければ何を収集するかを考えてみてください。
- 検知の所有:チームが書いてチューニングするルールか、環境のモデル上で動作する検知か。
- 調査の完了度:調査が完了した状態で届くアラートがどれだけあるか。
- Microsoft以外のカバー範囲:あらゆるベンダーのアイデンティティ、クラウド、SaaSが取り込み時に同じように扱われるか。
Microsoft Sentinelの5つの代替の一覧
Exaforce
Exaforceは独自のデータプラットフォームを持つエージェンティックSOCプラットフォームです。Sentinel、Defender、Entra ID、Microsoft 365に加え、AWS、Google Cloud、Okta、SaaS環境を含む130+のソースからログ、アイデンティティデータ、構成、コードを取り込み、各イベントを取り込み時にアイデンティティ、リソース、その関係のモデルと照合して解決します。独自の検知はこのモデル上で動作します。AIエージェントであるExabotsは、同じコンテキスト上で検知、トリアージ、調査、対応を行い、すべての判定に推論過程を示し、選択したアクションは承認制にできます。ExaUを使えば、チームは自社固有の業務のためにExabotsを独自に構築できます。顧客からは、誤検知が90%減少し、平均調査時間が95%短縮され、アラートから対応まで平均30分未満になったと報告されています。チームは自社で運用することも、Exaforce MDRに運用を任せることもできます。チームはSIEMを完全に置き換えるか、移行期間中はSentinelを多数のソースの1つとしてExaforceを並行稼働させます。詳しくはMicrosoft Sentinel連携と、並行稼働の選択肢についてはSIEMの拡張をご覧ください。
Palo Alto Networks Cortex XSIAM
Cortex XSIAMはSIEM、XDR、自動化、AI分析を1つのデータレイヤー上に統合しており、Palo Alto Networksがテレメトリを供給する環境で最も強みを発揮します。Palo Alto Networksの代替もご覧ください。
CrowdStrike Falcon Next-Gen SIEM
Falcon Next-Gen SIEMはFalconエンドポイントプラットフォームをログ管理と検知に拡張し、Charlotte AIがアナリストを務めます。すべてのデバイスにFalconがある環境で最も強みを発揮します。Microsoft Sentinel vs CrowdStrikeもご覧ください。
Google Security Operations
Google Security Operationsは、非常に多いログ量と長期保持向けに構築されたクラウドネイティブなSIEMとSOARで、Googleの脅威インテリジェンスも併せて利用できます。適しているのは、調査よりもログ量と保持期間が最初の課題であるチームです。
Torq
TorqはSentinelをそのまま残し、ハイパーオートメーションエンジン上でAuto Triage、Socrates修復エージェント、ケース管理を加えます。適しているのは、SIEMを残しつつ、自ら構築するワークフローで対応レイヤーを自動化したいチームです。Torqの代替もご覧ください。
適切なSentinelの代替の選び方
- Microsoft中心で、取り込み量が管理可能な場合:Sentinelを使い続けてその上にAIを加えるのは妥当な答えです。まずアナリストの作業時間を測定してください。
- 取り込みコストが課題の場合:機能より先に課金単位を比較し、現在収集していないものも含めて検討してください。
- アナリストの負荷が課題の場合:各プラットフォームが単独でどこまで調査を完了するかを比較してください。
- クラウドファーストの環境で、その両方が課題の場合:独自のデータレイヤーと独自の調査機能を持つプラットフォームです。移行を段階的に進める必要があれば、まずSentinelと並行稼働させます。
自社のデータで候補をパイロットし、2つのことを測定してください。請求額と、依然として人の対応が必要なアラートの数です。
よくある質問
最適なMicrosoft Sentinelの代替は何ですか。
課題によって異なります。取り込みコストが課題なら課金単位を、アナリストの負荷が課題ならプラットフォームがどこまで調査を完了するかを比較してください。混在環境やAWS中心の環境なら、すべてのソースを取り込み時に同じように扱うプラットフォームです。
Sentinelは廃止されるのですか。
いいえ。SentinelはMicrosoft Defenderポータルへ完全に移行しつつあり、Microsoftは2027年3月31日以降、Azureポータルでのサポートを終了すると発表しています。製品は継続し、変わるのはコンソールです。
ExaforceはMicrosoft Sentinelと並行して稼働できますか。
はい。ExaforceはSentinelとその他のMicrosoft環境をソースとして取り込み、それらを横断して独自の検知と調査を実行します。多くのチームはこの方法でSIEMの移行を段階的に進めています。SIEMの移行もご覧ください。
Sentinelを残したままAIを加えられる代替はどれですか。
ワークフローで構築するトリアージと対応ならTorq、コンソール内での支援ならSecurity Copilotです。環境のモデルに基づいて調査を完了させたいなら、Sentinelと並行稼働させるExaforceです。